
Mã QR giả mạo: cạm bẫy ngọt ngào núp bóng quà Trung thu
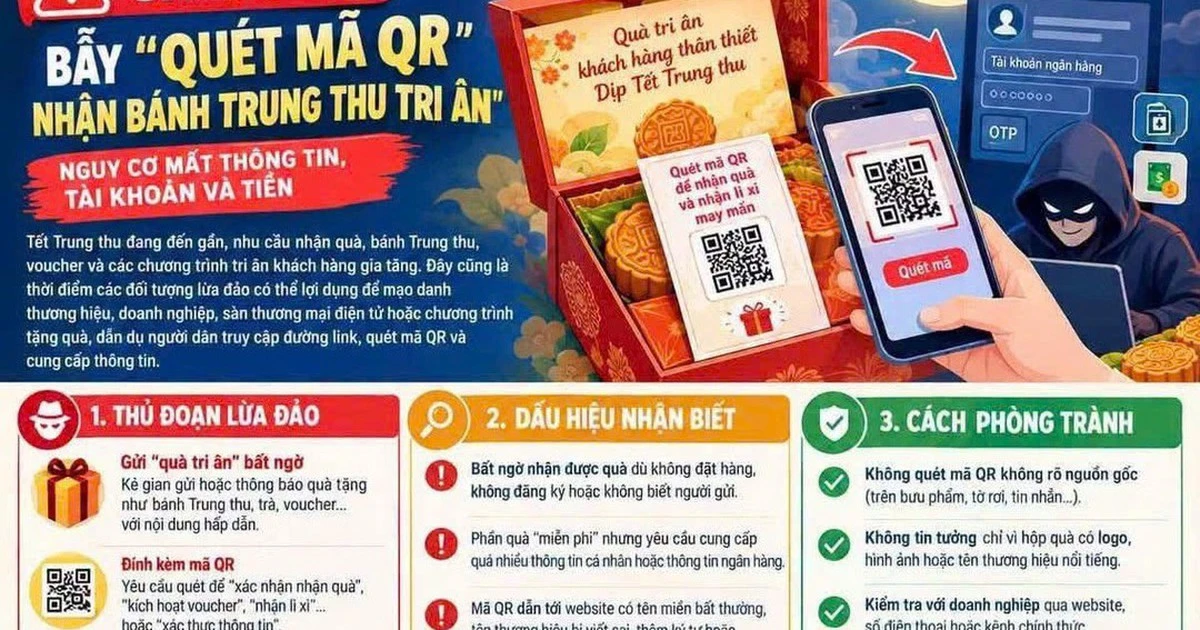
Lừa đảo qua QR là hình thức tội phạm công nghệ cao lợi dụng mã QR in trên bưu phẩm, quà tặng, voucher hoặc tờ rơi để dẫn người dùng tới trang web giả mạo hoặc ép cài mã độc, qua đó chiếm quyền điều khiển thiết bị, đánh cắp dữ liệu cá nhân và chiếm đoạt tài sản ngân hàng. Các đối tượng không còn gửi liên kết xấu tràn lan như trước mà nhắm thẳng vào từng người dựa trên tập dữ liệu bị rò rỉ, dựng lên kịch bản "tặng quà miễn phí" đánh đúng tâm lý thích quà, thích khuyến mãi của chúng ta. Điều đáng nói là một hộp bánh Trung thu, ít trà hay một tấm thiệp kèm mã QR trông rất đời thường lại có thể trở thành điểm bắt đầu cho chuỗi mất mát lớn nếu bạn quét mã trong vô thức.
Cách thức chiếm quyền điều khiển điện thoại và tài khoản ngân hàng
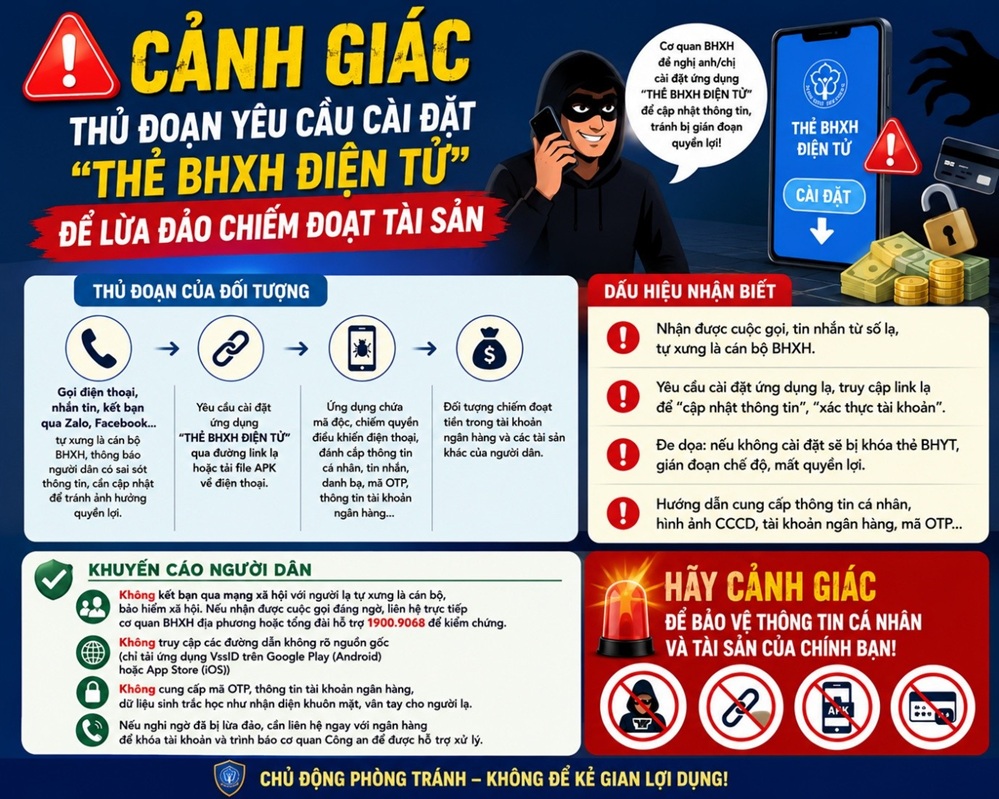
Các bưu phẩm giả mạo thường được gửi thẳng tới nhà riêng, bên ngoài in những dòng như "Quà tri ân khách hàng thân thiết" hay "Quà Tết Trung thu" cùng logo sàn thương mại điện tử hoặc thương hiệu lớn để tạo cảm giác hợp pháp. Bên trong luôn có mã QR và lời mời quét để "xác thực nhận quà", "nhận tiền lì xì" hoặc "kích hoạt voucher". Khi nạn nhân quét, họ bị chuyển đến trang web giả mạo ngân hàng hoặc sàn thương mại điện tử và được yêu cầu nhập số căn cước, tên đăng nhập, mật khẩu, mã OTP – đúng những gì kẻ gian cần để rút sạch tiền. Nhiều kịch bản còn ép tải file .apk hoặc ứng dụng ngoài kho chính thức, mở đường cho mã độc âm thầm đọc trộm OTP, thu thập dữ liệu và chiếm quyền điều khiển điện thoại từ xa để tự do chuyển tiền.
Nhận diện mã QR giả mạo trước khi quá muộn
Điểm mấu chốt để bảo vệ điện thoại và an toàn tài khoản ngân hàng là phải nghi ngờ đúng chỗ. Bất kỳ quà tặng nào gửi tới nhà mà bạn không hề đặt mua, người gửi mơ hồ, hoặc đơn vị bạn chưa từng giao dịch đều là dấu hiệu đỏ cần cảnh giác. Mọi chương trình "miễn phí" nhưng lại đòi hỏi tên đăng nhập Internet Banking, mật khẩu, mã OTP, số thẻ tín dụng… thì gần như chắc chắn là lừa đảo qua QR. Nếu sau khi quét, đường link chuyển tới trang có tên miền lạ, sai chính tả hoặc thêm ký tự kỳ quặc so với tên miền chính thức của doanh nghiệp, hãy thoát ngay và đừng nhập bất kỳ dữ liệu nào. Các yêu cầu chuyển khoản "phí vận chuyển", "phí kích hoạt" nhỏ giọt để nhận quà cũng là chiêu câu tiền cuối cùng trước khi kẻ gian chặn liên lạc.
Thực hành bảo vệ điện thoại và dữ liệu trước mã QR lạ
Nguyên tắc số một: tuyệt đối không quét mã QR lạ in trên bưu phẩm, tờ rơi, thiệp hướng dẫn gửi tới nhà mà không rõ nguồn gốc. Nếu vì tò mò đã lỡ quét, hãy coi đó là giới hạn cuối – bạn phải dừng ngay tại bước nhìn thấy trang, không nhập bất kỳ thông tin nhạy cảm nào. Không cài đặt file .apk hay ứng dụng ngoài Google Play và App Store, vì đó là con đường ngắn nhất để mã độc chui vào máy và chiếm quyền điều khiển thiết bị. Khi bất cẩn cung cấp dữ liệu ngân hàng hoặc OTP, hành động sống còn là gọi ngay tổng đài ngân hàng, yêu cầu khóa tài khoản khẩn cấp trước khi dòng tiền bị rút đi. Hãy bật các tính năng bảo mật trên điện thoại, dùng mật khẩu mạnh, xác thực hai lớp và thường xuyên kiểm tra danh sách ứng dụng để kịp gỡ bỏ phần mềm lạ.
Kết luận: tỉnh táo với quà bất ngờ, đừng quét mã vì tò mò
Điện thoại và tài khoản ngân hàng ngày nay là chiếc ví số, mất chúng đồng nghĩa mất gần như toàn bộ đời sống tài chính lẫn thông tin riêng. Mã QR giả mạo trong các hộp bánh Trung thu, thiệp tri ân hay voucher không phải trò đùa mùa lễ, mà là vũ khí đã được tội phạm sử dụng có chủ đích để chiếm quyền điều khiển thiết bị và chiếm đoạt tài sản. Một lần quét mã vì tò mò có thể mở ra hàng loạt bước đi sai sau đó; vì thế, giải pháp khôn ngoan không phải là sống trong sợ hãi trước mọi mã QR, mà là dám từ chối những mã xuất hiện bất ngờ, thiếu kiểm chứng và đòi hỏi thông tin sâu về tài khoản. Trung thu là dịp đoàn viên, không phải thời điểm để đánh cược an toàn số. Hãy chọn nói "không" với quà không rõ nguồn gốc, và "có" với thói quen kiểm tra, xác thực mọi mã QR trước khi quét.