
Ứng dụng EVN giả mạo là gì và vì sao cực kỳ nguy hiểm?
Ứng dụng EVN giả mạo là phần mềm mạo danh ứng dụng chăm sóc khách hàng của EVN, được phát tán qua website nhái giao diện chính thức để lừa người dùng cài đặt mã độc ngân hàng với mục tiêu đánh cắp mã OTP, chiếm quyền điều khiển điện thoại và rút tiền trong tài khoản mà nạn nhân không hay biết.
Điểm đáng lo nhất không phải là giao diện giả đẹp đến đâu, mà là kịch bản lừa đảo đã chuyển từ đe dọa tiền điện sang tấn công thẳng vào tài khoản ngân hàng. Theo EVNSPC, website giả mạo evnquocgia(.)com sao chép gần như nguyên vẹn logo, hình ảnh, thương hiệu EVN, chèn thêm nút tải Google Play và App Store giả để dẫn người dùng tới file cài đặt “CSKH EVNSPC” chứa mã độc. Điều này cho thấy kẻ gian hiểu rất rõ tâm lý: người dùng tin vào thương hiệu quen, và ít ai nghĩ một ứng dụng “xem tiền điện” lại là cửa ngõ rút sạch tiền ngân hàng.
Mã độc ngân hàng hoạt động thế nào để đánh cắp mã OTP và tiền?
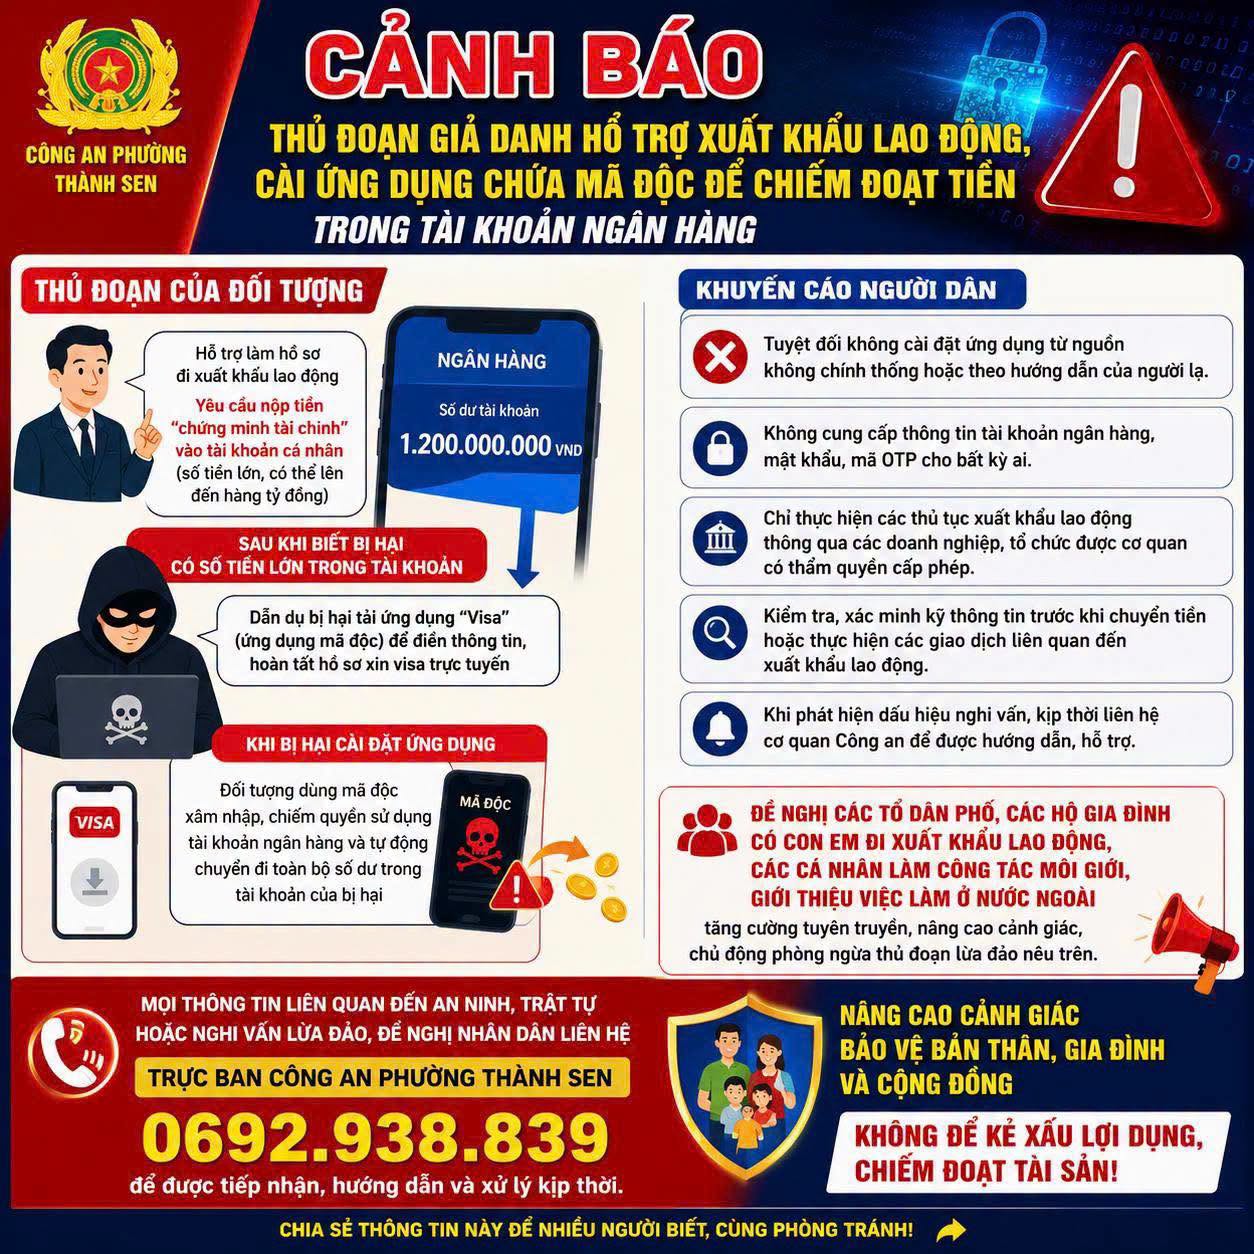
Mã độc ngân hàng núp bóng ứng dụng EVN giả mạo không đơn thuần là phần mềm rác. Nó được thiết kế như một công cụ tội phạm tài chính chuyên nghiệp với nhiều lớp tấn công. Ngay khi cài xong, ứng dụng bắt đầu âm thầm đọc trộm tin nhắn, đặc biệt là tin chứa mã OTP ngân hàng. Nguy hiểm hơn, nó tạo lớp giao diện giả phủ lên ứng dụng ngân hàng thật, khiến bạn nhập tên đăng nhập, mật khẩu và mã OTP vào “cửa sổ” của kẻ lừa đảo mà tưởng đang thao tác bình thường.
Theo thông báo của EVN, mục tiêu cuối cùng của mã độc là lấy cắp thông tin đăng nhập, quay lén màn hình và chiếm toàn quyền điều khiển điện thoại từ xa. Khi đã có đủ dữ liệu và quyền kiểm soát, kẻ gian có thể đăng nhập vào tài khoản ngân hàng của bạn, thực hiện giao dịch, rút sạch tiền mà không cần thêm sự tương tác nào. Đây không còn là rủi ro lý thuyết; với kiểu tấn công này, chỉ một lần bấm nhầm là bạn có thể mất trắng.
Cách nhận diện ứng dụng EVN giả mạo trước khi quá muộn
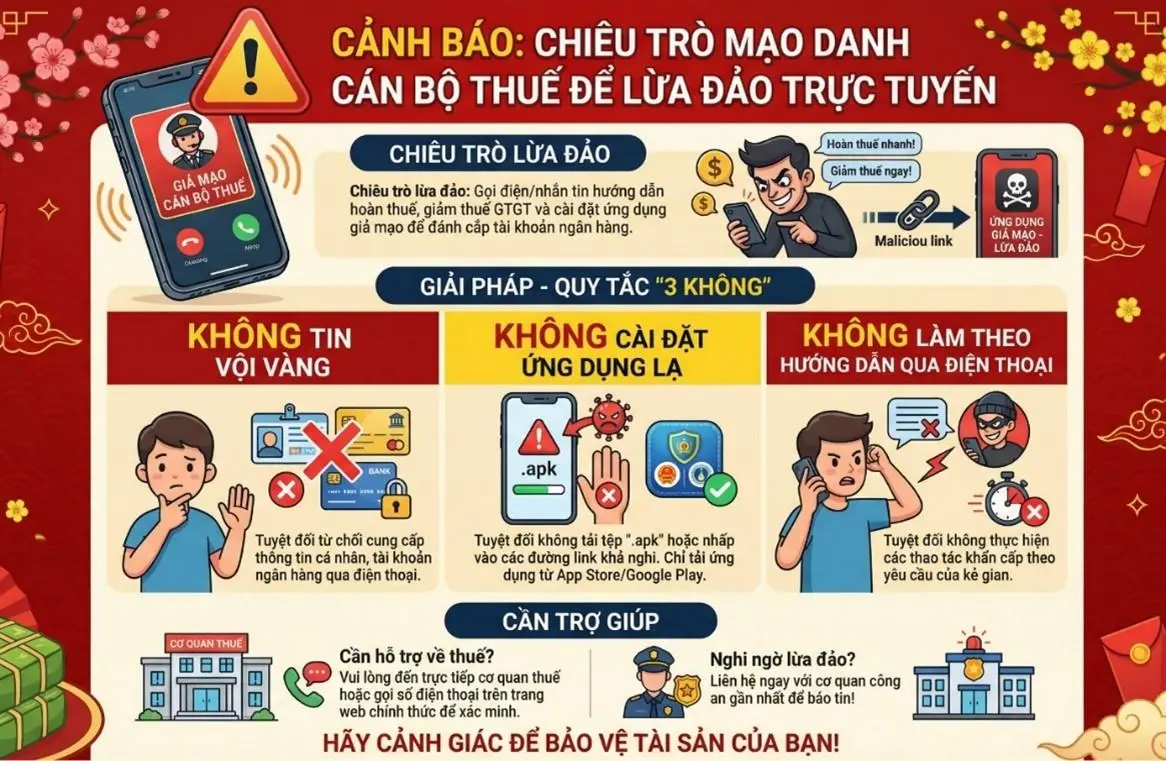
Trong bối cảnh ứng dụng EVN giả mạo được làm ngày càng giống thật, người dùng không thể dựa vào cảm tính. Bạn cần một vài nguyên tắc kỷ luật để tự bảo vệ mình. Đầu tiên, nhớ kỹ: ngành điện không yêu cầu cài ứng dụng qua file APK hoặc đường link tải gửi qua SMS, Zalo, Facebook hay bất kỳ mạng xã hội nào. Nếu có ai gọi điện, nhắn tin giục bạn bấm link lạ để “kiểm tra nợ tiền điện”, hãy coi đó là dấu hiệu lừa đảo ngay lập tức.
Thứ hai, trước khi cài bất kỳ app “EVN” nào, hãy kiểm tra nguồn trên kho ứng dụng CH Play hoặc App Store: tên nhà phát triển, số lượt tải, đánh giá, mô tả. Ứng dụng EVN CSKH chính thống chỉ xuất hiện trên hai kho này, không phải trên website ngẫu nhiên. Tuyệt đối không cài file .apk tải về từ trang như evnquocgia(.)com hay các đường link rút gọn. Nếu ứng dụng từng cài trước đó đòi quyền đọc SMS, phủ lớp lên ứng dụng khác hoặc yêu cầu quyền truy cập quá sâu so với chức năng xem tiền điện, hãy gỡ bỏ ngay.
Những bước cần làm ngay: xóa ứng dụng lạ, bảo vệ tài khoản ngân hàng
Nếu bạn từng bấm vào link liên quan đến EVN và cài ứng dụng ngoài kho CH Play/App Store, hãy hành động ngay thay vì hoang mang. Đầu tiên, ngắt kết nối internet trên điện thoại (Wi-Fi và dữ liệu di động), sau đó gỡ bỏ mọi ứng dụng lạ mang tên CSKH EVNSPC hoặc ứng dụng EVN không tải từ kho chính thức. Tiếp theo, dùng một thiết bị khác an toàn để đổi mật khẩu internet banking, email và các tài khoản quan trọng, đồng thời đăng xuất khỏi mọi phiên đăng nhập trên thiết bị cũ.
Song song đó, liên hệ ngay với ngân hàng để thông báo nghi ngờ lộ thông tin, yêu cầu khóa hoặc rà soát giao dịch bất thường. Kích hoạt hoặc giữ nguyên xác thực hai lớp (2FA) cho tài khoản ngân hàng và ví điện tử. Từ giờ, hãy tạo thói quen kiểm tra sao kê, lịch sử giao dịch định kỳ để phát hiện sớm các khoản chuyển tiền lạ. Mọi dấu hiệu bất thường, dù nhỏ, đều đáng để gọi ngay cho ngân hàng và EVN để kiểm tra chéo.
Thói quen an toàn số mới là lớp phòng thủ bền vững nhất
Thực tế, không có giải pháp công nghệ nào bảo vệ bạn nếu bản thân vẫn dễ dãi với thói quen bấm link lạ, cài app từ nguồn không rõ. Ứng dụng EVN giả mạo hôm nay có thể sẽ biến thành ứng dụng “ngân hàng”, “bảo hiểm”, “y tế” giả mạo ngày mai. Điểm chung của mọi chiến dịch là lợi dụng sự tin tưởng vào thương hiệu quen và sự vội vàng của người dùng.
Cách phòng thủ bền vững nhất là xây dựng kỷ luật an toàn số: chỉ tin vào ứng dụng từ kho chính thức, luôn nghi ngờ các tin nhắn, cuộc gọi thúc giục chuyển tiền hoặc cài app, không chia sẻ mã OTP cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng hay EVN. Hãy coi tài khoản ngân hàng như két sắt của chính mình: không ai được chạm vào, và mọi thao tác liên quan phải được kiểm tra hai lần. Mã độc ngân hàng ngày càng tinh vi, nhưng nếu bạn tỉnh táo, nó không có cơ hội.