
Lỗ hổng PHP biến việc tạm ngừng website thành lựa chọn phòng vệ
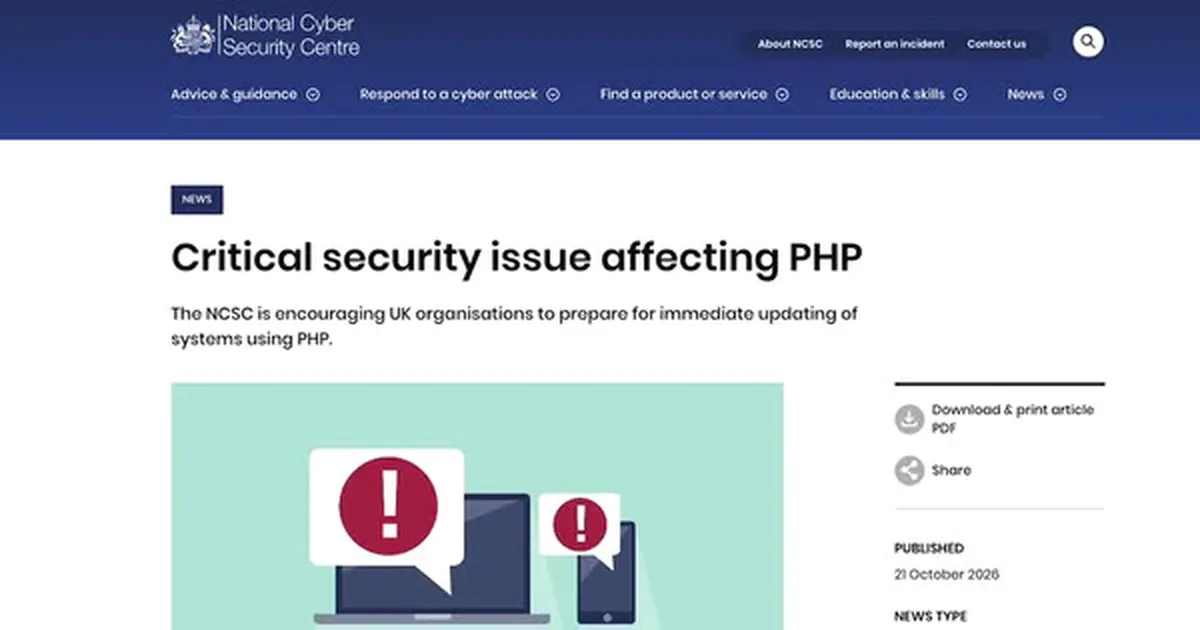
Lỗ hổng PHP là điểm yếu trong mã nguồn của ngôn ngữ lập trình PHP, cho phép kẻ tấn công từ xa chiếm quyền kiểm soát máy chủ web mà không cần mật khẩu, rồi đánh cắp hoặc sửa đổi dữ liệu, thậm chí dùng máy chủ làm bàn đạp tấn công hệ thống khác.
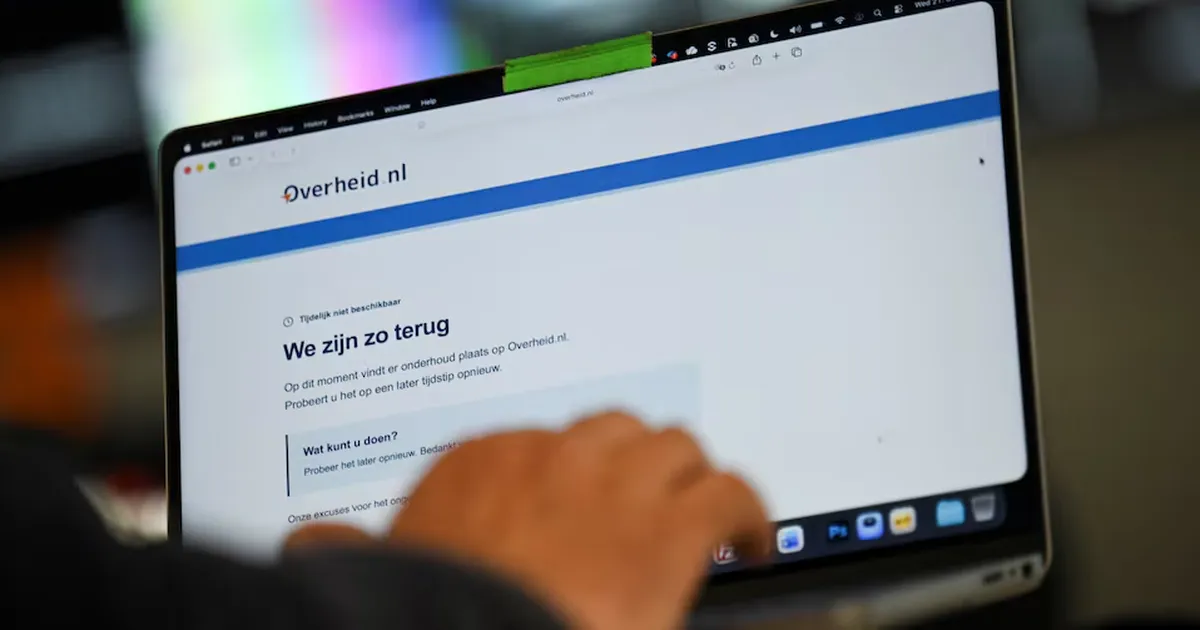
Đây không phải rủi ro có thể xem nhẹ trong lúc chờ lịch bảo trì thuận tiện. PHP được dùng trên khoảng 75% website có thể xác định ngôn ngữ lập trình, còn khoảng 1,5 triệu máy chủ được ghi nhận đang chạy phiên bản chưa được vá. Khi các nhà phát triển công khai bản vá, tin tặc có thêm manh mối để phân tích lỗi và tìm hệ thống còn sơ hở. Vì thế, nhiều website chính phủ và dịch vụ của các tổ chức ở châu Âu đã chủ động ngoại tuyến, từ các cổng thông tin công cộng ở Hà Lan đến dịch vụ trường học tại Đan Mạch và các website thuộc Bộ Nội vụ Pháp. Tạm ngừng dịch vụ gây bất tiện, nhưng trong hoàn cảnh này, đó là quyết định phòng vệ hợp lý hơn việc duy trì một cánh cửa có thể mở toang máy chủ.
Website trở lại không có nghĩa nguy cơ đã được loại bỏ
Một số dịch vụ đã bắt đầu khôi phục sau khi xử lý sự cố, nhưng tiến độ không đồng đều. Phần Lan đã giải quyết tình trạng gián đoạn trên website, song vẫn phải phục hồi một số nội dung còn thiếu; tại Nhật Bản, dịch vụ dịch tự động trên trang của chính quyền tỉnh Osaka vẫn chưa hoạt động. Những trường hợp này cho thấy bật lại trang web chỉ là một cột mốc vận hành, không phải bằng chứng mọi thành phần đã an toàn.
Nguy cơ tin tặc vẫn còn rõ rệt: Amazon xác nhận lỗ hổng đang bị khai thác trên diện rộng, đồng thời cho biết hệ thống giám sát ghi nhận nỗ lực khai thác từ ngày 17-10, trước khi bản vá được công bố. Tổ chức vận hành hệ thống PHP cần khẩn trương nâng cấp và rà soát dấu hiệu xâm nhập từ ít nhất ngày 17-10. Nếu chưa thể cập nhật ngay, biện pháp an toàn là tạm ngừng kết nối website thay vì dựa vào thay đổi cấu hình như một giải pháp triệt để: cấu hình chỉ giảm một phần nguy cơ, còn nâng cấp PHP mới khắc phục đầy đủ cả hai lỗ hổng.
Vì sao vá lỗi bảo mật có thể kéo dài nhiều năm?
Bản vá và hướng dẫn cập nhật đã được PHP Foundation phát hành tối 21-10. Nhưng có bản sửa không đồng nghĩa mọi tổ chức có thể cài đặt ngay: PHP ẩn sâu trong ứng dụng, máy chủ và dịch vụ do nhiều nhóm khác nhau quản lý. Một số đơn vị thậm chí chưa nhận ra hệ thống của mình đang sử dụng PHP; nơi khác phải xác định bên chịu trách nhiệm, kiểm tra tương thích và thử nghiệm trước khi đưa dịch vụ trở lại.
Độ trễ còn bắt nguồn từ quy trình và nguồn lực. Theo PHP Foundation, các phương án xử lý từng được xem xét nhưng có hạn chế; khi mức độ khai thác thực tế chưa rõ, việc khắc phục bị đình trệ, trong bối cảnh quy trình ra quyết định bất cập và thiếu nguồn lực. Bởi vậy, công việc có thể dồn dập trong vài tuần đầu nhưng vẫn để lại hệ thống cũ chưa xử lý. Chuyên gia an ninh mạng Charl van der Walt cảnh báo việc cập nhật phần còn sót lại có thể mất nhiều tháng, thậm chí nhiều năm. Đây là điểm yếu của vá lỗi trên diện rộng: tốc độ của bản phát hành không thể thay thế thời gian cần thiết để kiểm kê, kiểm thử và phê duyệt.
Phán đoán cuối cùng: ưu tiên cập nhật, rồi xác minh
Sự cố cũng làm lộ rõ thế mất cân bằng của an ninh mạng: AI giúp nhà nghiên cứu tìm ra lỗi tồn tại nhiều năm, nhưng công cụ tương tự có thể giúp kẻ tấn công phát triển cách khai thác nhanh hơn. Amazon ghi nhận những lượt dò tìm trước thời điểm công bố; vì vậy, tổ chức không nên coi thời điểm phát hành bản vá là điểm bắt đầu duy nhất để điều tra.
Ưu tiên đúng lúc này là lập danh sách toàn bộ hệ thống dùng PHP, xác định người phụ trách từng hệ thống, cài phiên bản đã vá và kiểm tra nhật ký để tìm dấu hiệu xâm nhập. Nếu chưa thể nâng cấp an toàn, hãy ngắt kết nối website trong lúc chuẩn bị xử lý. Website chính phủ hoạt động trở lại là tín hiệu đáng mừng, nhưng chỉ có kiểm tra sau vá và kế hoạch theo dõi lâu dài mới giúp giảm rủi ro còn lại. Khi hàng triệu máy chủ có thể bị ảnh hưởng và các hệ thống cũ cần thời gian kiểm thử, khắc phục triệt để có thể kéo dài nhiều năm; trì hoãn hoặc nhầm việc khôi phục dịch vụ với việc đã an toàn chỉ làm tăng khoảng trống cho tin tặc.