
Windows 11 lỗi bảo mật: vấn đề không còn là chuyện riêng của dân IT
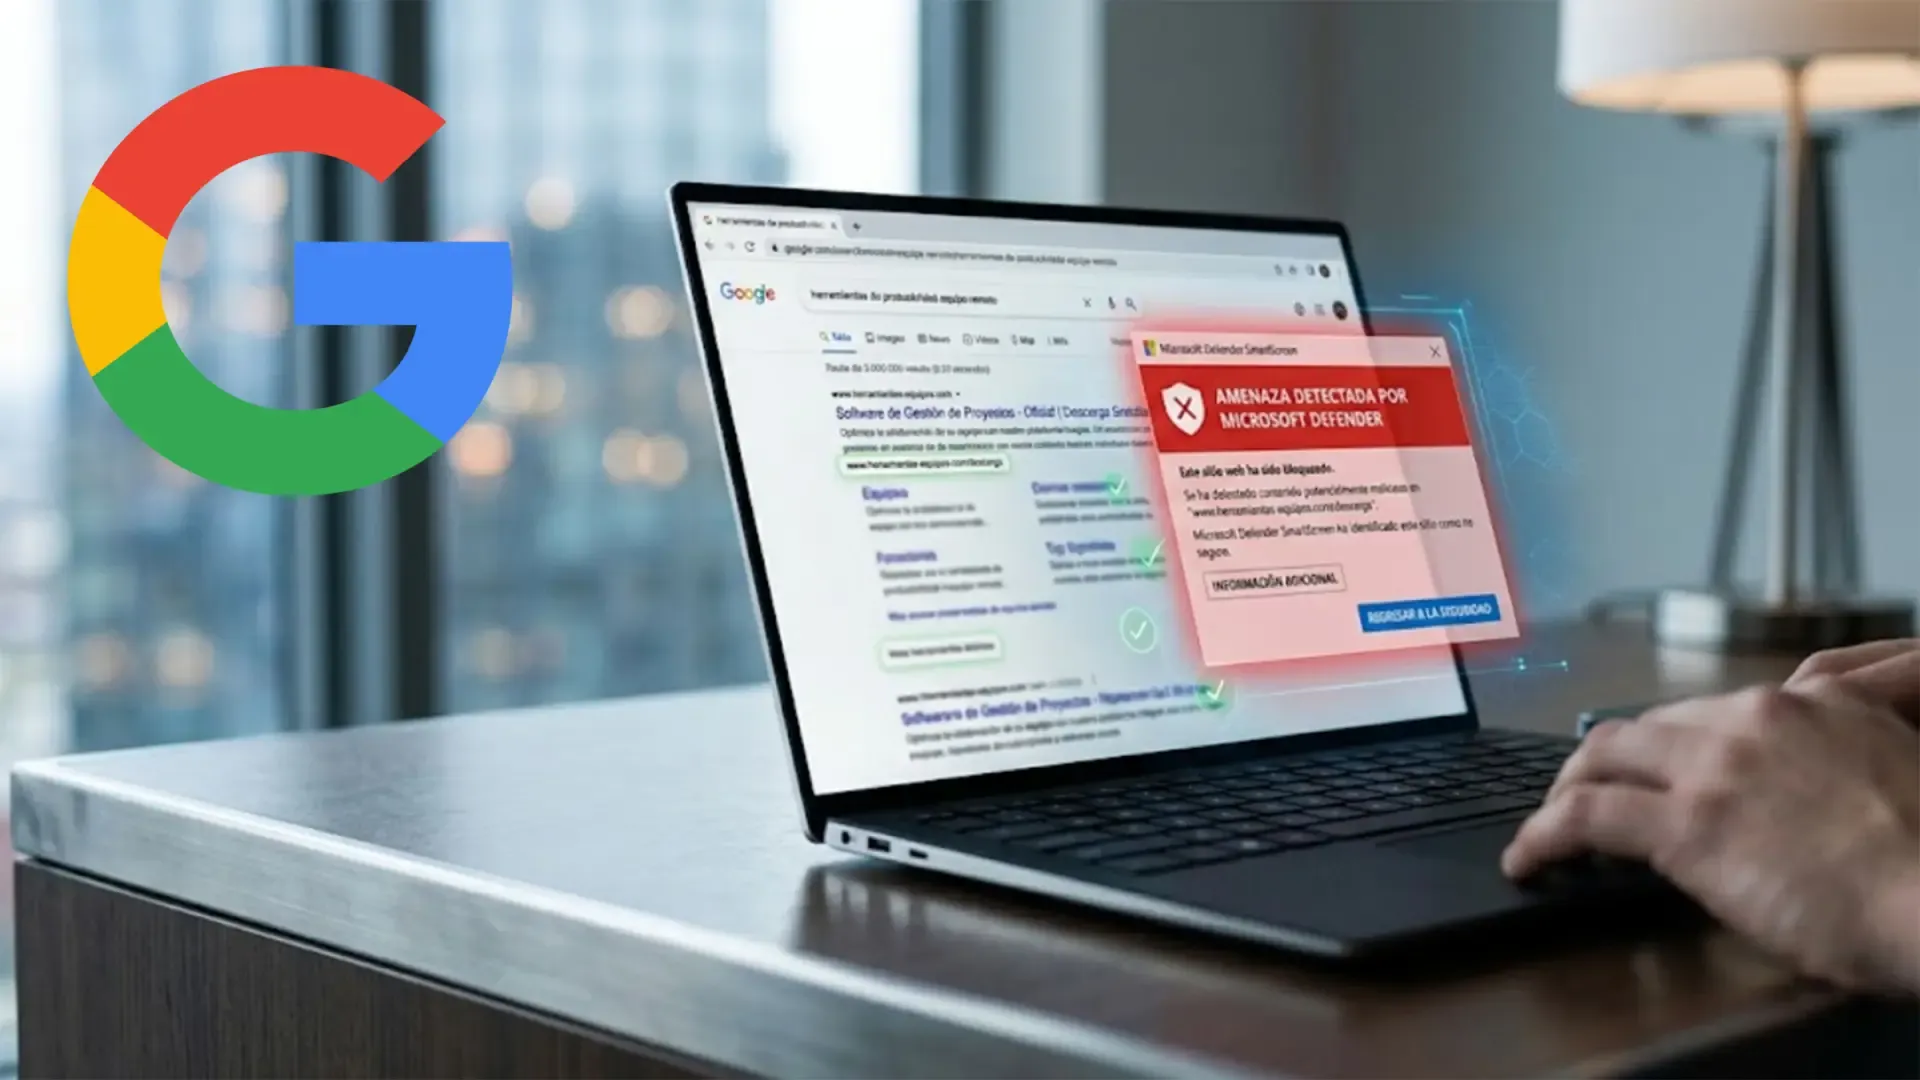
Windows 11 lỗi bảo mật hiện là tập hợp các sự cố xuất phát từ bản cập nhật thử nghiệm và hệ thống phòng vệ Microsoft Defender, khiến con trỏ chuột phóng to bất thường, cảnh báo Defender tự tắt nhưng vẫn chạy, cùng việc nhầm lẫn chặn các liên kết Google hợp lệ, từ đó làm gián đoạn bảo mật và năng suất làm việc hằng ngày của người dùng văn phòng trên môi trường Windows hiện đại. Điểm đáng lo không phải là một lỗ hổng chí mạng, mà là sự mất ổn định của các lớp bảo vệ lẽ ra phải âm thầm hoạt động ở hậu trường. Khi một bản cập nhật xem trước như KB5120998 được cài lên Windows 11, người dùng phổ thông bất ngờ thấy con trỏ và hiệu ứng chuột tùy chỉnh bị trả về mặc định, con trỏ trắng to đột ngột xuất hiện trên màn hình độ phân giải cao. Cùng lúc, một lỗi riêng khiến Windows liên tục báo “Microsoft Defender Antivirus is turned off” dù trình chống virus vẫn đang bảo vệ hệ thống. Đây không còn là chuyện kỹ thuật thuần túy: nó phá nhịp làm việc và bào mòn niềm tin vào hệ điều hành.

Con trỏ phóng to, nền đen bất thường: sự đánh đổi tiện ích khi dùng bản cập nhật thử nghiệm
Câu chuyện con trỏ chuột bỗng phóng to trên Windows 11 24H2 và 25H2 cho thấy cái giá của việc sử dụng bản cập nhật thử nghiệm để “đi trước một bước” với tính năng mới. Bản KB5120998 chỉ là bản xem trước tùy chọn, không phải bản vá bảo mật bắt buộc, nhưng một khi cài vào, nhiều người thấy thiết lập cá nhân hóa bị phá vỡ: con trỏ, hiệu ứng chuột trở về mặc định, thậm chí một số trường hợp báo hình nền chuyển thành nền đen sau khi cập nhật. Microsoft đã đưa lỗi con trỏ vào trang theo dõi tình trạng Windows và kêu gọi người dùng gửi báo cáo qua Feedback Hub để phân tích cấu hình máy, thiết bị chuột và cách tùy chỉnh. Về mặt tích cực, đây là quy trình minh bạch; nhưng về mặt trải nghiệm, dân văn phòng bị biến thành người thử nghiệm bất đắc dĩ. Nếu máy đang dùng ổn định cho công việc, việc chạy theo bản xem trước đơn thuần vì tò mò là một quyết định thiếu khôn ngoan.
Microsoft Defender tự tắt trên giấy: khi cảnh báo bảo mật biến thành "tiếng ồn"
Sự cố Microsoft Defender tự tắt trên Windows 10 và 11 còn nguy hiểm ở một khía cạnh khác: nó biến tín hiệu cảnh báo bảo mật thành thứ khó phân biệt với nhiễu. Thông báo “Microsoft Defender Antivirus is turned off” xuất hiện sau mỗi lần khởi động, đôi khi ngay cả khi người dùng đã tắt loại thông báo này. Trong thực tế, Defender vẫn chạy và tiếp tục bảo vệ hệ thống; lỗi là ở lớp hiển thị trạng thái. Đây là loại lỗi dễ khiến người dùng hoặc hoảng hốt, hoặc lờ đi mọi cảnh báo tương tự sau này. Cách xử lý tỉnh táo hiện nay là mở ứng dụng Windows Security, vào mục Virus & threat protection để kiểm tra trạng thái thật của Defender. Nếu không có cảnh báo khác, nhiều khả năng đó chỉ là lỗi giao diện. Microsoft thừa nhận sự cố bắt nguồn từ một bản cập nhật bảo mật dành cho Defender và đang điều tra nhưng chưa có thời điểm tung bản sửa. Khi nhà cung cấp chưa ra tay, trách nhiệm phân biệt cảnh báo thật – giả tạm thời thuộc về người dùng.
Safe Links chặn nhầm Google: bảo mật quá tay cũng là một dạng rủi ro
Trong môi trường làm việc dựa nhiều vào Microsoft 365, việc Microsoft Defender for Office 365 – cụ thể là tính năng Safe Links – chặn nhầm các liên kết Google là một cú đánh trực diện vào năng suất. Thay vì bảo vệ người dùng khỏi phishing hay malware, hệ thống phân loại sai khiến URL hoàn toàn bình thường từ công cụ tìm kiếm bị gắn nhãn nguy hiểm và đôi khi bị chặn hẳn. Điều này làm gián đoạn các quy trình đơn giản nhất: mở kết quả tìm kiếm, truy cập tài liệu, kiểm tra thông tin. Không chỉ người dùng cuối bị ảnh hưởng. Quản trị hệ thống còn nhận thêm một lớp cảnh báo và sự cố trong các bảng điều khiển bảo mật, từ Microsoft Defender đến Microsoft Sentinel. Microsoft khẳng định đã xác định được nguyên nhân, là phân loại bảo mật không chính xác và đang sửa để các liên kết bị ảnh hưởng được coi là an toàn trở lại, nhưng chưa hứa thời điểm khắc phục xong. Một hệ thống bảo mật quá tay như vậy buộc doanh nghiệp phải xây thêm quy trình xác minh, thay vì tin vào mặc định.
Khắc phục lỗi Windows: chiến lược phòng vệ thực tế cho dân văn phòng
Trong khi Microsoft vẫn đang điều tra và chưa công bố thời điểm phát hành bản sửa cho các sự cố con trỏ và cảnh báo Defender, người dùng văn phòng không nên ngồi yên chờ đợi. Quy tắc số một: nếu chưa cài KB5120998 thì không nên vội vàng nâng cấp, vì đây là bản xem trước tùy chọn chứ không phải bản vá bảo mật bắt buộc. Quy tắc số hai: máy không gặp lỗi thì không nên gỡ bản cập nhật hay nghịch cấu hình bảo mật, tránh tự tạo thêm rủi ro. Về thực hành hằng ngày, hãy chủ động kiểm tra trạng thái Defender trong Windows Security thay vì chỉ tin vào pop-up, và khi gặp sự cố hãy báo qua Feedback Hub để đẩy nhanh tiến độ khắc phục. Với lỗi Safe Links, doanh nghiệp nên hướng dẫn nhân viên cách phân biệt cảnh báo thật – sai, đồng thời để bộ phận IT quyết định tạm thời điều chỉnh chính sách nếu cần. Khắc phục lỗi Windows trong bối cảnh này không chỉ là thao tác kỹ thuật, mà là xây văn hóa an toàn số: thận trọng với cập nhật thử nghiệm, kiểm tra kỹ trước khi hoảng hốt, và luôn giữ tiếng nói phản hồi với nhà cung cấp.