
Khi Kimi hóa ra là Claude: Vấn đề không chỉ là đạo nhái mà là lộ dữ liệu
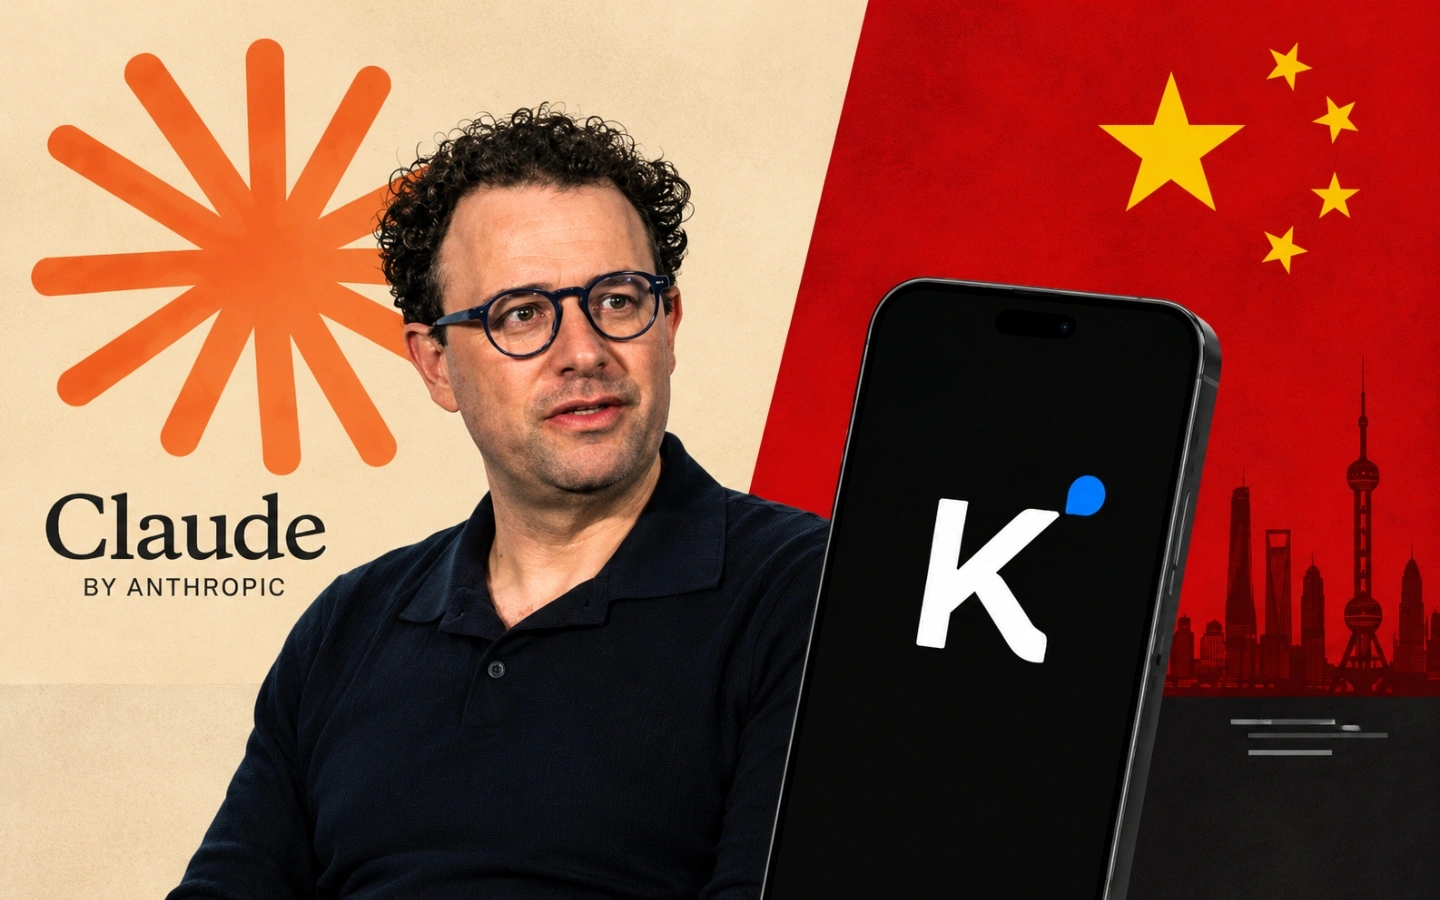
Vụ lộ dữ liệu Kimi AI là sự kiện trong đó Moonshot AI bị cáo buộc âm thầm chuyển hàng trăm nghìn yêu cầu người dùng Kimi sang mô hình Claude xử lý, khiến dữ liệu nhạy cảm của doanh nghiệp và tổ chức bị gửi đến hệ thống bên thứ ba mà người dùng không hề hay biết, phơi bày rủi ro bảo mật nghiêm trọng khi sử dụng chatbot thiếu minh bạch về cách xử lý dữ liệu. Người dùng nghĩ mình đang trò chuyện với Kimi, nhưng phía bên kia lại là Claude. Theo báo cáo, Moonshot AI bí mật định tuyến gần 300.000 yêu cầu sang Claude trong khoảng 10 ngày, rồi trả kết quả như thể do Kimi tạo ra. Đây không còn là chuyện “mượn chất xám” mà là hành vi đánh tráo đối tượng xử lý dữ liệu, phá vỡ niềm tin cơ bản giữa người dùng và nhà cung cấp.
Lộ dữ liệu Kimi AI: Không chỉ là số lượng mà là mức độ nhạy cảm
Theo báo cáo threat intelligence, Moonshot AI đã chuyển gần 300.000 yêu cầu của khách hàng sang Claude chỉ trong 10 ngày, phần lớn tới Claude Opus. Đáng lo hơn con số này là nội dung bị chuyển: tên, địa chỉ email, dữ liệu doanh nghiệp và nhiều thông tin nhạy cảm khác của hàng trăm người dùng cuối, xuất hiện ở ít nhất 12 ngôn ngữ. Anthropic cho biết các yêu cầu được chuyển tiếp chứa thông tin nhạy cảm của khách hàng, trong đó có cả dữ liệu từ các phiên làm việc nội bộ. Một người dùng Kimi đưa dữ liệu camera giám sát vào hệ thống để phân tích và yêu cầu này đã bị chuyển sang Claude. Một kỹ sư khác dùng Kimi để xây dựng hệ thống nội bộ cho một doanh nghiệp nhà nước lớn, kéo theo mã nguồn và thông tin xác thực nằm trong luồng dữ liệu mà Anthropic có thể quan sát. Đây là ví dụ sống động về dữ liệu nhạy cảm lộ lọt chỉ vì người dùng không biết dữ liệu đi đâu.

Claude AI bảo mật tới đâu và bài học từ chuỗi distillation 23 triệu lượt trao đổi
Ở bề nổi, nhiều người có thể coi đây là câu chuyện Claude AI bảo mật dữ liệu tốt hay không. Thực tế, vấn đề nằm ở chỗ dữ liệu bị gửi đến Claude mà không có sự đồng ý hay nhận thức của người dùng. Anthropic cho biết Moonshot không chỉ chuyển các yêu cầu sang Claude mà còn lưu lại ít nhất một phần những cuộc trao đổi này, đồng thời xây dựng quy trình trích xuất nội dung suy luận để huấn luyện mô hình riêng. Từ tháng 5 đến tháng 7/2026, hơn 23 triệu lượt trao đổi bị xác định liên quan đến hoạt động chưng cất mô hình của Moonshot. Đây là một câu nói có thể trích dẫn: “Moonshot AI đã sử dụng mạng lưới khoảng 5.380 tài khoản gian lận để truy cập Claude Opus, chủ yếu đăng ký tại Singapore và Nhật Bản”. Bản thân kỹ thuật distillation không sai, nhưng khi triển khai bằng tài khoản giả, lách hạn chế với hơn 50% sở hữu Trung Quốc bị cấm dùng dịch vụ từ 9/2025, nó trở thành rủi ro bảo mật chứ không chỉ là tranh chấp kỹ thuật.
Rủi ro chatbot Trung Quốc: Không minh bạch dữ liệu là ranh giới đỏ
Vụ lộ dữ liệu Kimi AI cho thấy rủi ro chatbot Trung Quốc (và bất kỳ chatbot nào) không nằm ở quốc tịch, mà ở văn hóa minh bạch. Người dùng có thể nghĩ mình đang sử dụng Kimi, trong khi câu trả lời thực tế lại đến từ Claude. Khi các yêu cầu được chuyển tiếp mà người dùng không biết, chính dữ liệu họ đưa vào hệ thống cũng có thể đi theo. Điều này khiến cuộc chiến giữa các mô hình AI không còn chỉ là câu chuyện ai thông minh hơn, mà là câu hỏi “dữ liệu của bạn đang được xử lý bởi mô hình nào, lưu ở đâu, thuộc quyền kiểm soát của ai?”. Vụ việc của Moonshot và cả DeepSeek – bị cáo buộc sử dụng cách định tuyến tương tự qua các công cụ như Claude Code, OpenCode – cho thấy khi các công ty AI thiếu minh bạch về cách xử lý dữ liệu, người dùng trở thành nạn nhân bất đắc dĩ trong các cuộc đua công nghệ.
Người dùng châu Á nên làm gì: 5 nguyên tắc sống còn khi dùng công cụ AI
Vụ việc Kimi – Claude là lời nhắc thẳng thắn rằng không có chatbot nào miễn trừ trách nhiệm giải trình dữ liệu. Khi dữ liệu nhạy cảm lộ lọt, thiệt hại thường nằm ở phía người dùng. Vậy bạn nên làm gì? Thứ nhất, hạn chế đưa dữ liệu nhạy cảm (mã nguồn, thông tin xác thực, dữ liệu camera, hợp đồng nội bộ) vào bất kỳ công cụ AI nào nếu chưa đánh giá được mức độ tin cậy. Thứ hai, trước khi đưa thông tin nội bộ hoặc dữ liệu khách hàng vào công cụ AI, hãy đọc kỹ chính sách bảo mật và cách dữ liệu được sử dụng, vì đây là điều cần thiết để hiểu dữ liệu có thể bị lưu, huấn luyện hay chia sẻ với bên thứ ba hay không. Thứ ba, ưu tiên các công cụ nêu rõ mô hình phía sau và cho phép vô hiệu hóa việc dùng dữ liệu để huấn luyện. Thứ tư, doanh nghiệp nên xây dựng quy trình riêng: phân loại dữ liệu, kiểm soát tài khoản, đào tạo nhân viên về rủi ro chatbot. Cuối cùng, hãy luôn đặt câu hỏi: “Nếu câu hỏi này bị ai đó khác xem được, hậu quả có chấp nhận được không?”. Nếu câu trả lời là không, hãy giữ dữ liệu đó ngoài mọi chatbot.