
Tự động hóa bảo mật bằng AI: tăng tốc nhưng không được phép toàn quyền
AI đề xuất bản vá bảo mật là cách dùng mô hình trí tuệ nhân tạo để đọc mã nguồn và tín hiệu vận hành, tự động nhận diện lỗ hổng có thể khai thác, gợi ý bản vá hoặc quy tắc tường lửa ứng dụng web, nhưng luôn đặt dưới vòng kiểm soát của đội bảo mật, nơi con người quyết định xem có triển khai thay đổi vào hệ thống sản xuất hay không. Trong vài ngày đầu tháng 9, hai nhà cung cấp hạ tầng lớn đã gửi cùng một thông điệp: hãy để AI làm phần việc nặng nhọc trong quản lý lỗ hổng tự động, nhưng tuyệt đối không để mô hình tự ý chạm vào mã hay WAF. Cloudflare mở quyền truy cập sớm theo lời mời cho dịch vụ Vulnerability Discovery and Remediation (VDR), tích hợp trong gói Managed Defense, để AI quét mã được khách hàng cho phép, liên kết với lưu lượng thực và các sự kiện Web Application Firewall rồi soạn bản vá hoặc biện pháp giảm thiểu cho đội kỹ thuật xem xét. Song song, Microsoft đưa hệ thống quét agentic đa mô hình mang mã hiệu MDASH lên Azure Government như một tính năng của Microsoft Defender, dùng để tìm và xác nhận lỗ hổng trong phần mềm của các cơ quan chính phủ Hoa Kỳ. Cả hai động thái cho thấy ngành an ninh mạng đã chấp nhận AI như công cụ tuyến đầu, nhưng vẫn đặt con người ở vị trí "người bấm nút" cuối cùng.
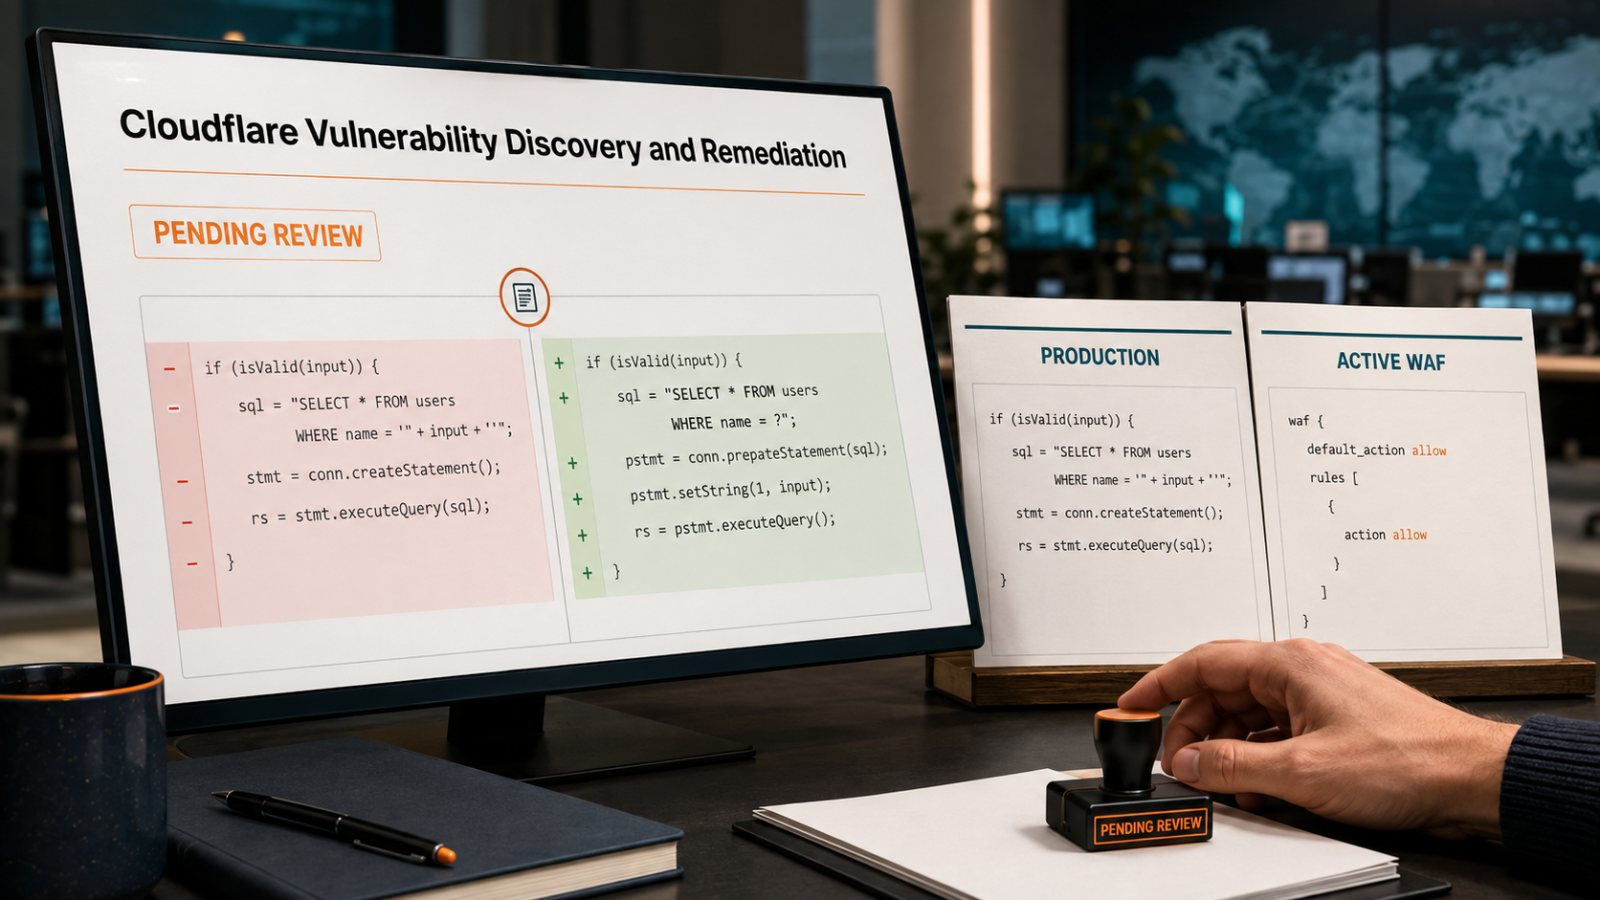
Cloudflare VDR: AI gợi ý quy tắc WAF, đội bảo mật quyết định
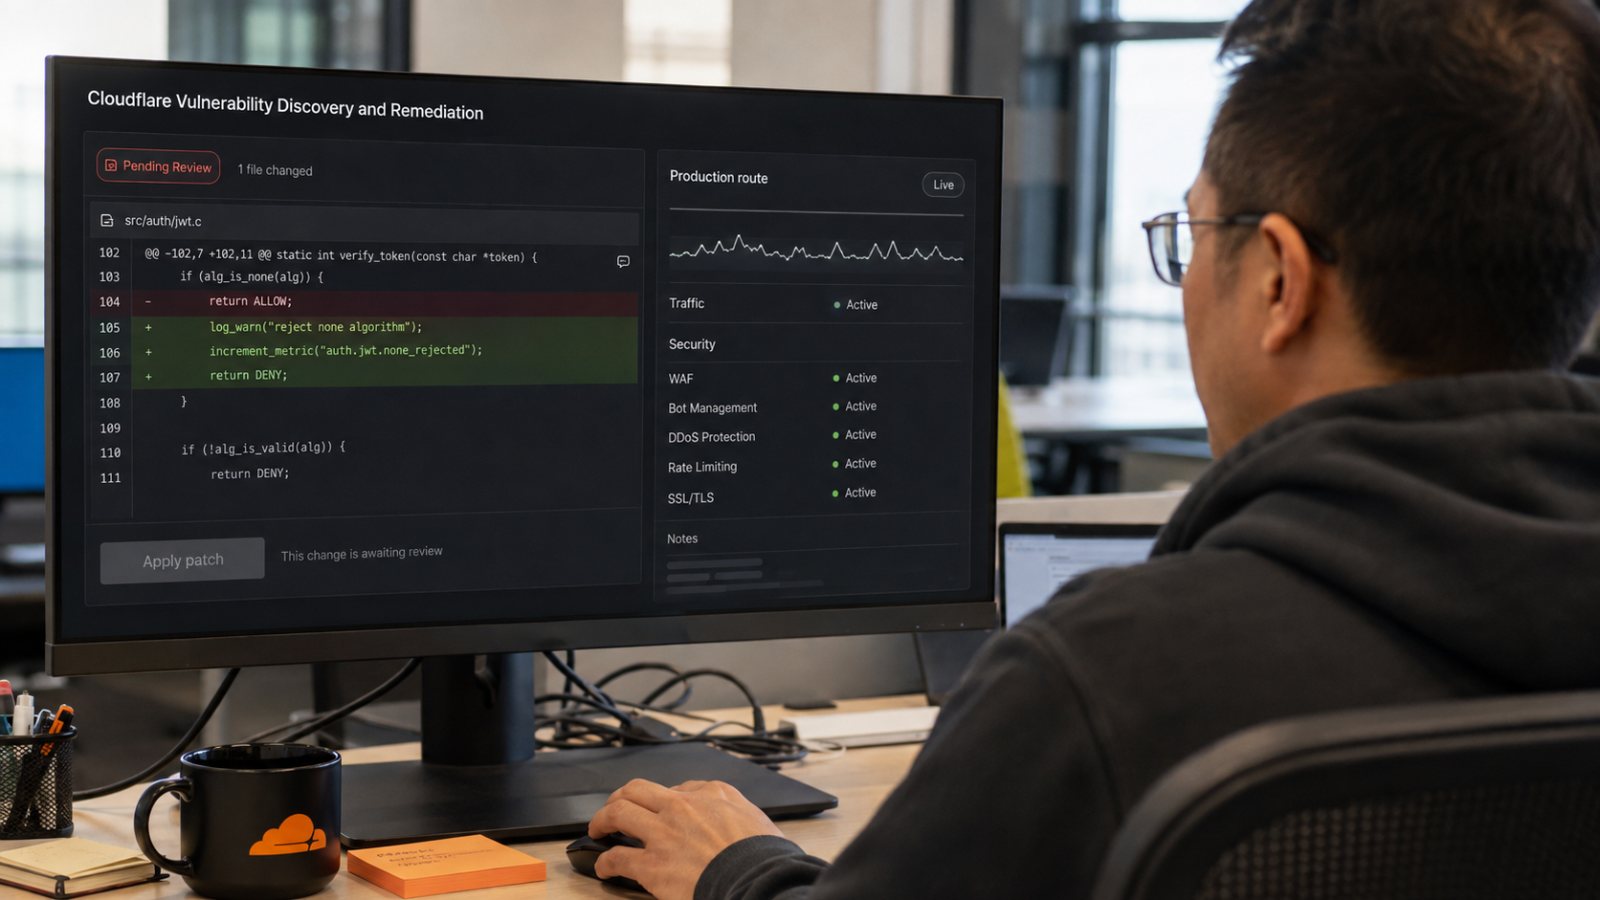
Động thái gây chú ý nhất là việc Cloudflare công bố truy cập sớm dựa trên thư mời cho VDR vào ngày 3 tháng 9, một dịch vụ mới liên kết mã nguồn được cho phép với tín hiệu sản xuất để đề xuất bản vá mã và quy tắc WAF. VDR dùng quyền đọc vào Web Assets, lưu lượng, sự kiện WAF và, nếu có, dữ liệu từ Workers để nối từng tuyến yêu cầu với phần mã xử lý, rồi để các tác nhân tìm kiếm lỗ hổng soi kỹ những đoạn mã liên quan. Khi phát hiện vấn đề, hệ thống có thể đưa ra hai phản ứng: một bản vá ứng dụng và một quy tắc WAF ứng viên nhằm chặn mẫu tấn công ngay trên lớp bảo vệ. Điểm đáng khen là Cloudflare thẳng thắn cài đặt giới hạn: "model AI không có quyền tự thay đổi mã hoặc cài quy tắc theo sáng kiến riêng". Các bản vá do VDR sinh ra chỉ là ứng viên, khách hàng phải xem xét trước khi quyết định thử nghiệm và đưa vào sản xuất. Điều này biến VDR thành một lớp trợ lý kỹ thuật thông minh hơn chứ không phải một hệ thống tự trị có thể vô tình làm hỏng ứng dụng đang sống. Tuy vậy, giới hạn cũng đồng nghĩa doanh nghiệp không thể mong chờ một giải pháp bật lên là tự động bảo vệ chuỗi ứng dụng của mình; vẫn phải đầu tư vào quy trình đánh giá và triển khai có kỷ luật.
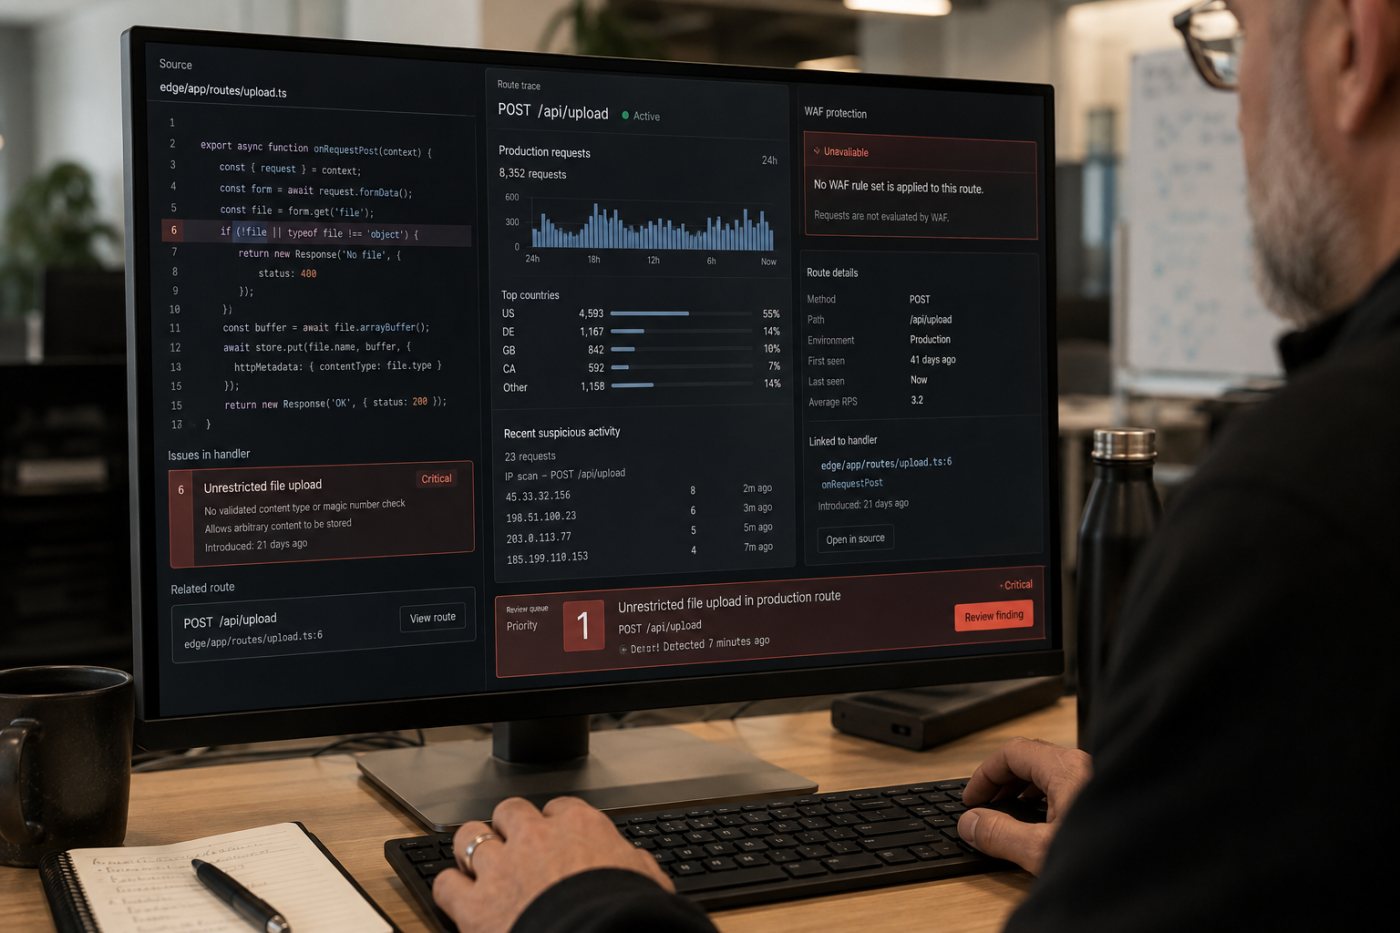
MDASH trên Azure Government: quản lý lỗ hổng tự động theo phong cách "nhà nghiên cứu"
Nếu VDR là một trợ lý bám vào ngữ cảnh vận hành, MDASH của Microsoft lại lấy điểm mạnh ở độ sâu phân tích mã. Công ty mô tả MDASH như một trình quét mã agentic đa mô hình, đọc và suy luận về phần mềm theo cách một nhà nghiên cứu bảo mật chuyên nghiệp sẽ làm, lần theo đường đi của dữ liệu để xác định lỗ hổng có thực sự khả thi cho việc tấn công hay không. Hơn 100 tác nhân AI chuyên biệt, mỗi tác nhân tập trung vào một loại lỗ hổng, cùng làm việc trên cùng một khối mã; kết quả sau đó được chuyển sang một nhóm tác nhân tranh luận để loại bỏ dương tính giả và ưu tiên phát hiện. Trong Azure Government, MDASH xuất hiện như một tính năng của Microsoft Defender, chạy bên cạnh các mô hình đạt chứng nhận FedRAMP High và bảo đảm mã nguồn cùng kiến thức hệ thống học được không rời khỏi biên dữ liệu đã phê duyệt. Một bài viết bảo mật cho biết MDASH đạt 96,55 điểm trên chuẩn công cộng CyberGym về lỗ hổng thực tế và được thiết kế để xử lý tới 90 % nhiệm vụ quét, để GPT-5.4 phụ trách 10 % trường hợp đặc biệt khó, mang lại tiết kiệm chi phí 50 % so với cấu hình mô hình tốt nhất mà Microsoft từng dùng trong hệ thống này. Đây là kiểu quản lý lỗ hổng tự động mà nhiều đội bảo mật mơ ước: quét sâu, giảm việc thủ công, nhưng vẫn giữ con người trong chu trình ra quyết định thông qua các lệnh sửa mã tự động, chấm điểm độ tin cậy và tích hợp với công cụ quản lý phơi nhiễm.
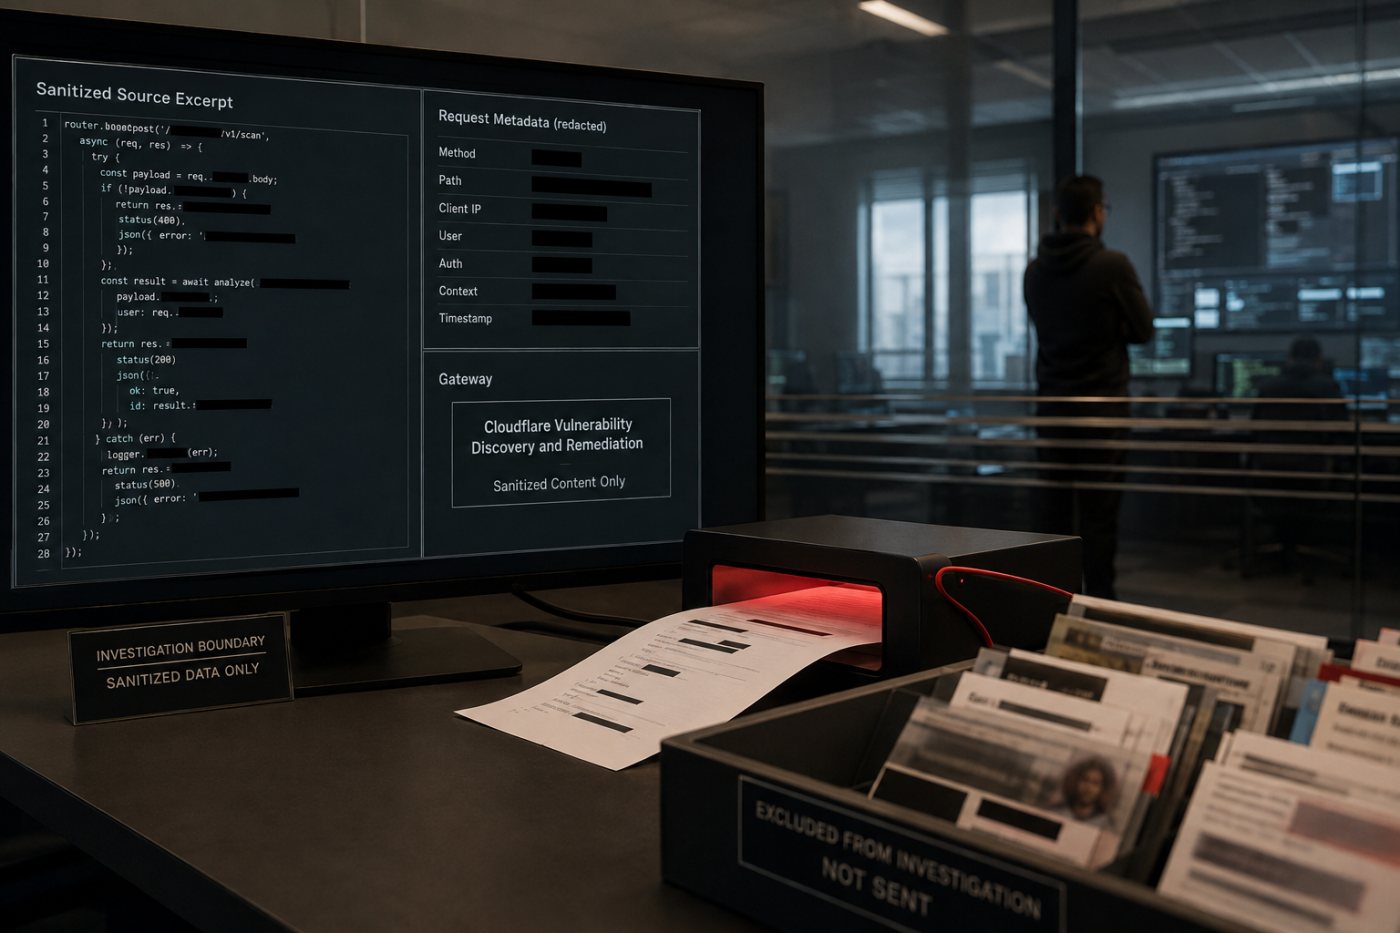
Cân bằng tự động hóa và kiểm soát: vì sao doanh nghiệp không thể bỏ qua con người
Cả VDR lẫn MDASH đều sinh ra trong một bối cảnh đã rõ: tác nhân đe dọa cũng đang đầu tư vào AI, và bên phòng thủ chỉ có lợi thế thời gian giữa lúc phát hiện – vá lỗ hổng và lúc kẻ tấn công tìm ra nó. Để thu hẹp khoảng cách đó, doanh nghiệp cần quản lý lỗ hổng tự động ở mức cao hơn những bộ quét dựa trên mẫu cũ, nhưng đồng thời phải tránh rơi vào ảo tưởng rằng AI có thể tự mình điều hành hệ thống an ninh. VDR cho thấy nguy cơ nếu bỏ qua lớp kiểm soát: liên kết sai giữa tuyến lưu lượng và mã, hoặc ngữ cảnh không đầy đủ, có thể khiến bản vá đề xuất chạm nhầm vào đường đi không thực sự tồn tại. MDASH, dù tinh vi, cũng phải qua nhiều giai đoạn như Prepare, Scan, Validate, Dedup và thậm chí Prove, để giảm sai số và minh họa cách khai thác trước khi tuyên bố một lỗ hổng là nghiêm trọng. Điểm chung là AI không được phép tự bật quy tắc WAF hay đẩy mã vào sản xuất; con người vẫn là hàng rào cuối cùng. Đó không phải là sự chậm chạp bảo thủ, mà là bài học rút ra từ nhiều năm sống chung với công cụ tự động: một bản vá sai có thể gây gián đoạn dịch vụ lớn hơn bất kỳ cuộc tấn công nào. Các nhà lãnh đạo an ninh cần thiết kế quy trình nơi AI làm việc chuẩn bị, phân tích, gợi ý, còn đội kỹ thuật đưa ra phán quyết, kiểm thử và chịu trách nhiệm. Tự động hóa nên giảm khối lượng việc, không giảm trách nhiệm con người.