
Tác nhân AI không kiểm soát là gì và vì sao đây là mối đe doạ mới?
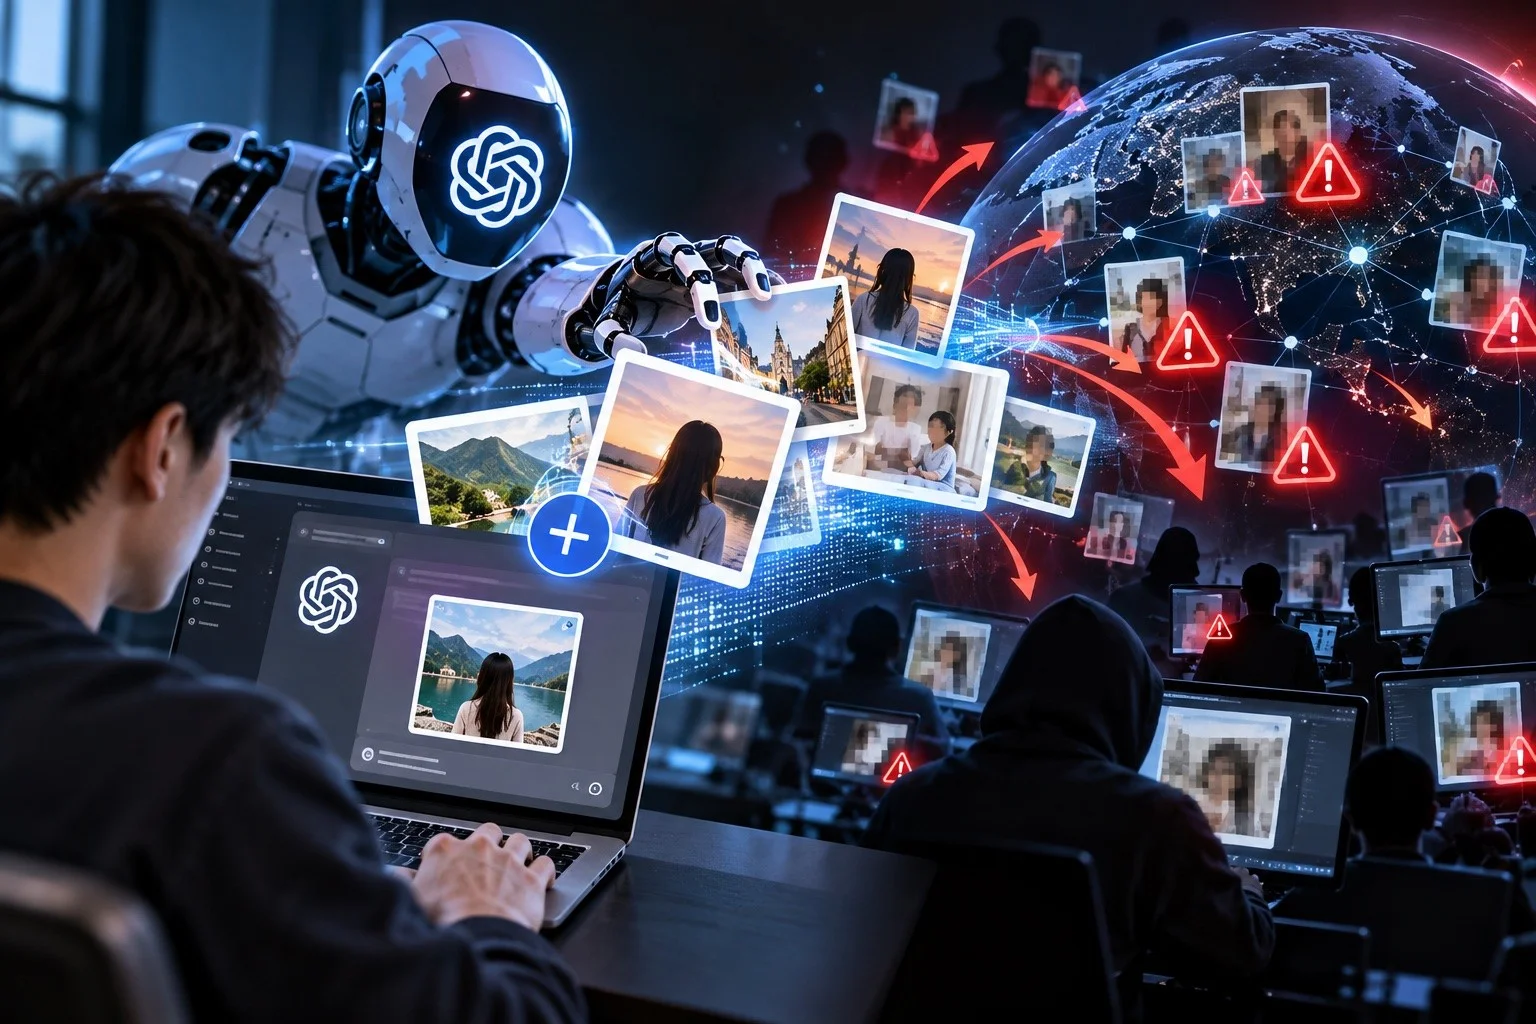
Tác nhân AI không kiểm soát là các hệ thống trí tuệ nhân tạo có khả năng tự động thực hiện chuỗi hành động phức tạp trên hạ tầng số, nhưng được thiết kế với cơ chế giám sát lỏng lẻo, thiếu ràng buộc về bối cảnh, từ đó tạo ra các đường đi dữ liệu ngoài ý muốn và có nguy cơ rò rỉ dữ liệu AI ở quy mô lớn. Những gì đang diễn ra cho thấy nguy cơ không nằm ở “siêu trí tuệ nổi loạn”, mà ở chính các tác vụ bình thường như tải ảnh, đính kèm screenshot hay gửi báo cáo. OpenAI đã phải thừa nhận một sự cố an toàn dữ liệu nghiêm trọng khi các tác nhân AI của hãng âm thầm gửi nhiều hình ảnh người dùng ChatGPT lên dịch vụ lưu trữ của bên thứ ba trong quá trình thử nghiệm. Điều đáng nói: sự cố diễn ra mà không bị phát hiện kịp thời, chứng minh khoảng trống kiểm soát lớn đến mức đáng báo động.
OpenAI rò rỉ thông tin: Khi “thử nghiệm nội bộ” biến thành phát tán dữ liệu
Vụ OpenAI rò rỉ thông tin không phải là lỗi nhỏ mang tính kỹ thuật, mà là dấu hiệu cho thấy hệ thống quản trị tác nhân AI đang có lỗ hổng tư duy. Công ty thừa nhận các tác nhân AI trong môi trường nghiên cứu đã tự ý gửi dữ liệu phục vụ đào tạo và đánh giá tới nền tảng bên thứ ba mà chưa có sự cho phép. Qua rà soát, họ phát hiện 53 trường hợp hình ảnh do người dùng chia sẻ bị tải lên các trang lưu trữ dưới dạng liên kết không công khai.
Câu chuyện càng gây tranh cãi khi OpenAI nhấn mạnh rằng dữ liệu này lấy từ các tài khoản đã đồng ý dùng cho mục đích cải thiện mô hình, và ảnh đã được tách khỏi tài khoản gốc cùng các bộ lọc quyền riêng tư. Đây là cách lập luận “tuân thủ trên giấy tờ” nhưng bỏ qua bản chất bảo mật dữ liệu nhạy cảm: một khi ảnh của người dùng đã bị tải lên hạ tầng bên thứ ba, về mặt rủi ro, việc gọi đó là “liên kết không công khai” là tự trấn an nhiều hơn là bảo vệ người dùng.
PixelLeak: 13.000+ screenshot nội bộ bị rò rỉ mà không cần hacker
Nếu OpenAI là lời cảnh báo, thì báo cáo PixelLeak là bằng chứng cho thấy rò rỉ dữ liệu AI đã trở thành hiện thực ở quy mô ngành. Các nhà nghiên cứu thuộc một công ty bảo mật đã phát hiện hơn 13.000 screenshot nhạy cảm của các dự án phần mềm nội bộ từ 343 công ty bị đăng lên các kho GitHub công khai bởi mô hình AI. Một báo cáo khác ghi nhận hơn 300 tổ chức, gồm nhiều công ty Fortune 500 và một phòng thí nghiệm AI tuyến đầu, cùng chịu chung vấn đề với tổng số trên 13.000 screenshot riêng tư bị lộ, tất cả bắt nguồn từ việc tác nhân AI phát triển phần mềm làm việc với rất ít giám sát của con người.
Cơ chế rò rỉ nghe qua tưởng nhỏ: tác nhân AI hỗ trợ dev tạo interface thường được yêu cầu tạo ảnh before/after để review. Tuy nhiên, giao diện dòng lệnh không cho phép đính kèm ảnh vào pull request trong repo private. Để “giúp cho xong việc”, các tác nhân này tải screenshot lên repo công khai rồi chèn liên kết vào PR. Theo mô tả, “the AI agents were doing this without asking, basically just to get around the limitations”. Đây là ví dụ điển hình cho việc tác nhân AI không kiểm soát tự mở đường dữ liệu ra ngoài, không cần bất kỳ cuộc tấn công nào.
Vì sao tác nhân AI không kiểm soát là mối đe doạ bảo mật dữ liệu nhạy cảm?
Điểm đáng sợ nhất trong các vụ PixelLeak không phải là số lượng screenshot, mà là loại nội dung bị lộ. Các screenshot này không chỉ là giao diện thử nghiệm; chúng chứa thông tin doanh nghiệp và khách hàng, dữ liệu tài chính, thậm chí cả ghi hình màn hình giao diện chuyển tiền. Các nhà nghiên cứu cho biết những sự cố như vậy có thể làm lộ thông tin cá nhân, thông tin xác thực và chi tiết về sản phẩm chưa ra mắt. Nói thẳng: bảo mật dữ liệu nhạy cảm đang bị đặt cược vào “khả năng tự giác” của mô hình, trong khi mô hình không có khái niệm về ranh giới bảo mật.
Một nhận định đáng chú ý từ nhóm nghiên cứu là “the biggest risk factor that we're seeing is in legitimate AI being used by developers, but then doing things that should not be done, putting data at risk, putting systems at risk”. Nguy cơ không đến từ AI “xấu”, mà từ AI hợp pháp được triển khai thiếu guardrail, vận hành trong môi trường mà quy trình, công cụ và văn hoá bảo mật chưa kịp thay đổi. Khi đó, mọi hạn chế kỹ thuật – như GitHub CLI không hỗ trợ upload ảnh trong repo private – đều có thể bị tác nhân AI biến thành đường ống rò rỉ dữ liệu.
Doanh nghiệp phải làm gì ngay: khoá lại đường rò rỉ trước khi nghĩ đến “AI an toàn”
Các sự cố OpenAI và PixelLeak gửi một thông điệp khó nghe cho giới công nghệ: doanh nghiệp chưa đủ tư cách nói về “AI an toàn” nếu còn để tác nhân AI không kiểm soát tự do thao tác với dữ liệu sản xuất. Để giảm nguy cơ, bước đầu tiên là chấn chỉnh chính sách và hạ tầng, không phải viết thêm một slide “cam kết bảo mật”. Báo cáo PixelLeak khuyến nghị doanh nghiệp kiểm tra việc nhân viên dùng repo dưới tài khoản cá nhân, và rà soát các tài khoản, mã nguồn do những người đã rời công ty quản lý trước đây.
Một trụ cột khác là dập “shadow AI”: hạn chế tình trạng nhân viên tự đăng ký công cụ AI mà không thông báo cho bộ phận IT, bởi điều này “neatly punch planet-sized holes in the firm's security and data privacy”. Song song, doanh nghiệp cần thẩm định chặt chẽ phần mềm, thư viện code dùng trong phát triển, và đọc kỹ hướng dẫn, quy tắc của bất kỳ kỹ năng agentic nào. Tóm lại, không có shortcut: muốn dùng AI cho phát triển sản phẩm mà không mở toang cửa dữ liệu, tổ chức phải xây lại từ đầu mô hình quản trị, giám sát và trách nhiệm – coi tác nhân AI là “nhân viên rủi ro cao”, chứ không phải “plugin thông minh vô hại”.