
Tốc độ vá lỗi không đồng nghĩa với an toàn
Khả năng chống chịu là năng lực để doanh nghiệp tiếp tục hoạt động khi hệ thống gặp sự cố, hạn chế lỗi lan rộng và khôi phục dịch vụ nhanh chóng, thay vì kỳ vọng rằng mình sẽ không bao giờ bị tấn công hay gián đoạn. Đó là thước đo quan trọng hơn số lượng bản vá đã cài đặt, nhất là khi AI giúp tìm lỗ hổng nhanh nhưng cũng thúc đẩy nhịp cập nhật dồn dập.
Nghịch lý nằm ở chỗ: càng có nhiều lỗ hổng được phát hiện, đội ngũ công nghệ càng chịu áp lực vá ngay; nhưng mỗi lần thay đổi mã nguồn cũng có thể gây lỗi mới trong hệ thống đang vận hành. Tháng trước, Microsoft phát hành bản vá cho khoảng 1.400 lỗ hổng, mức cao kỷ lục so với khoảng 170 cùng kỳ năm trước. Con số ấy cho thấy quy mô công việc, chứ không bảo đảm mọi cập nhật đều an toàn.
Chưa có bằng chứng công khai cho thấy AI đứng sau các vụ xâm nhập gần đây. Mối lo thực tế hơn là AI làm giảm chi phí dò tìm lỗ hổng và hỗ trợ các thủ đoạn tấn công sẵn có. Vì thế, an ninh mạng không thể chỉ là cuộc chạy đua cài bản vá: doanh nghiệp phải biết thay đổi nào cần làm ngay, thay đổi nào cần thử nghiệm trước và phần nào phải được bảo vệ nếu cập nhật thất bại.

Một lỗi kỹ thuật có thể lan qua cả nền kinh tế
Chuỗi sự cố trong vài ngày cho thấy hệ thống thiết yếu phụ thuộc lẫn nhau đến mức nào. Hơn 450 triệu người dùng Microsoft 365 không thể gửi hoặc nhận thư điện tử sau sự cố bắt đầu ngày 12/11. Hoạt động hàng không Mỹ bị gián đoạn ba ngày liên tiếp, với hơn 18.000 chuyến bay bị hủy và gần 28.000 chuyến bị chậm. Người dân không cần hiểu nguyên nhân kỹ thuật mới cảm nhận được thiệt hại: họ lỡ chuyến, không liên lạc được hoặc không truy cập được dịch vụ.
Ngân hàng Chase, Workday, United Airlines, Apple và mạng nội bộ của Cơ quan An ninh Quốc gia Mỹ cũng ghi nhận gián đoạn. Các tổ chức bị ảnh hưởng cho biết nguyên nhân gốc rễ không phải xâm nhập trái phép, mà chủ yếu liên quan đến trục trặc trong nâng cấp hệ thống. Đây là lời nhắc rằng sự cố công nghệ không cần có tin tặc mới gây tác động diện rộng.
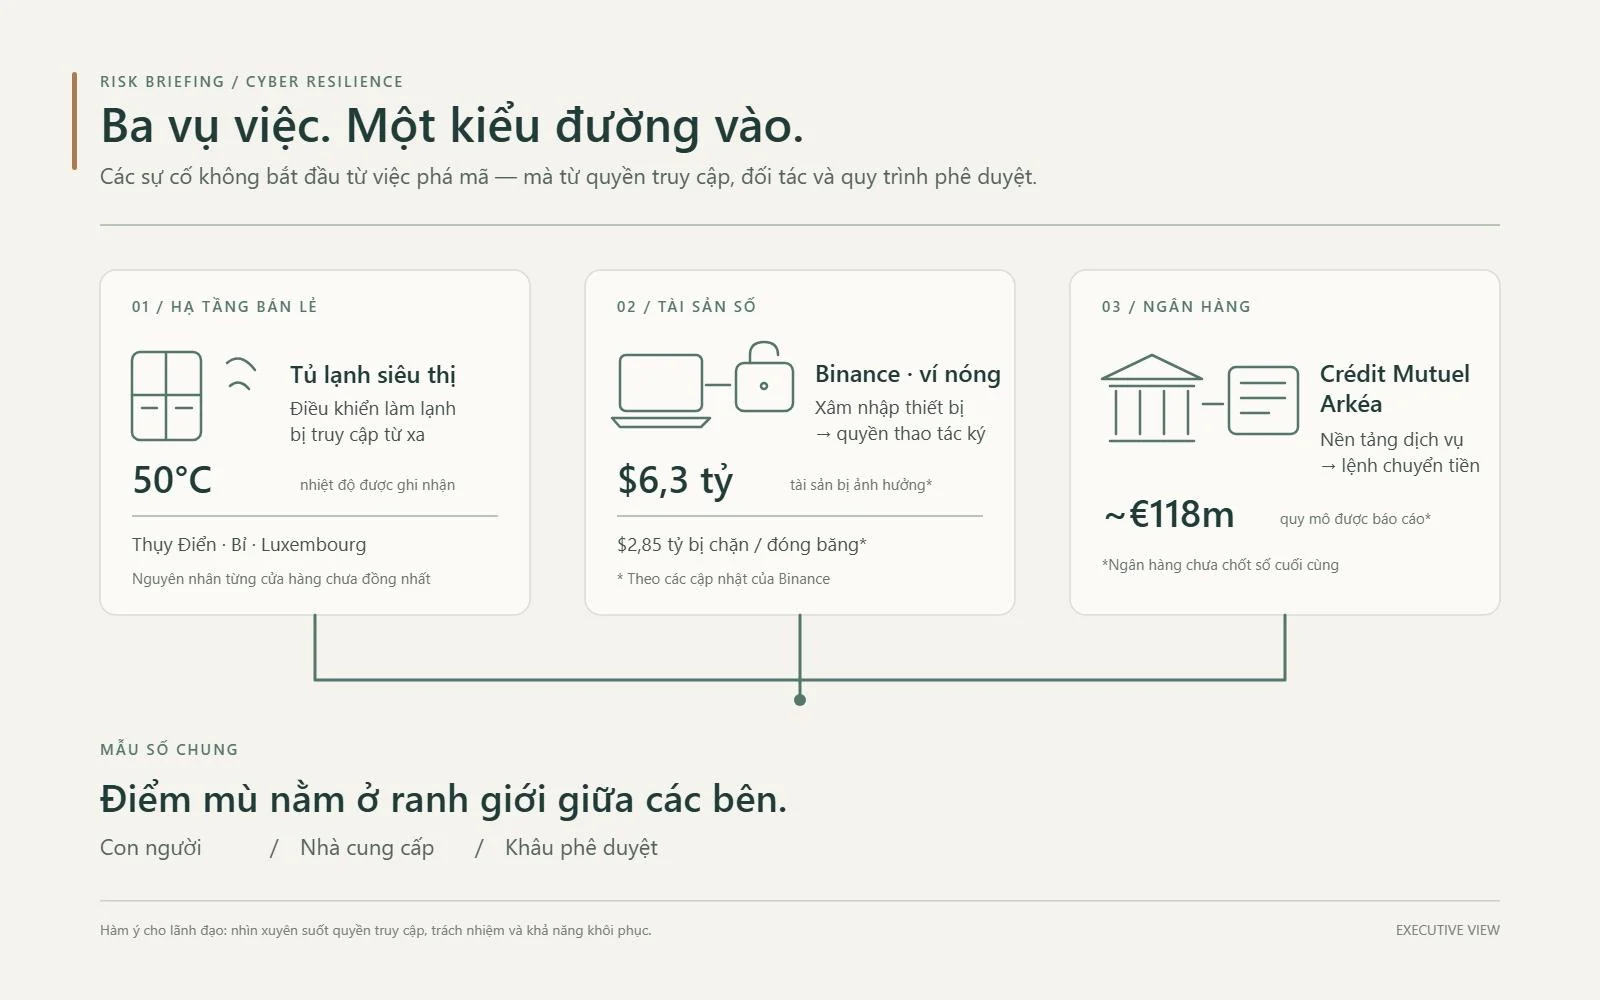
Trong khi đó, thiết bị vận hành như tủ đông, camera, inverter và hệ thống điện ngày càng nối mạng để nhà cung cấp giám sát từ xa. Nếu danh mục thiết bị và quyền truy cập không được quản lý, một lỗi cập nhật hoặc tài khoản bên thứ ba bị lạm dụng có thể chạm tới hoạt động ngoài văn phòng. Rủi ro không chỉ là mất dữ liệu: hàng hóa hỏng, dây chuyền dừng và dịch vụ thiết yếu bị gián đoạn.
Vá lỗi có kỷ luật, không vá theo phản xạ
Áp lực cập nhật là có thật: khi lỗ hổng được phát hiện, người quản trị thường phải xử lý nhanh, trong lúc bản vá có thể hé lộ vị trí từng yếu và thiết bị đang chạy không dễ dừng để bảo trì. Nhưng cài đặt ngay trên toàn bộ hệ thống không phải lúc nào cũng là quyết định an toàn. Doanh nghiệp cần thử bản vá trên môi trường kiểm tra, triển khai theo từng đợt và chuẩn bị cách quay lại phiên bản ổn định nếu phát sinh lỗi.
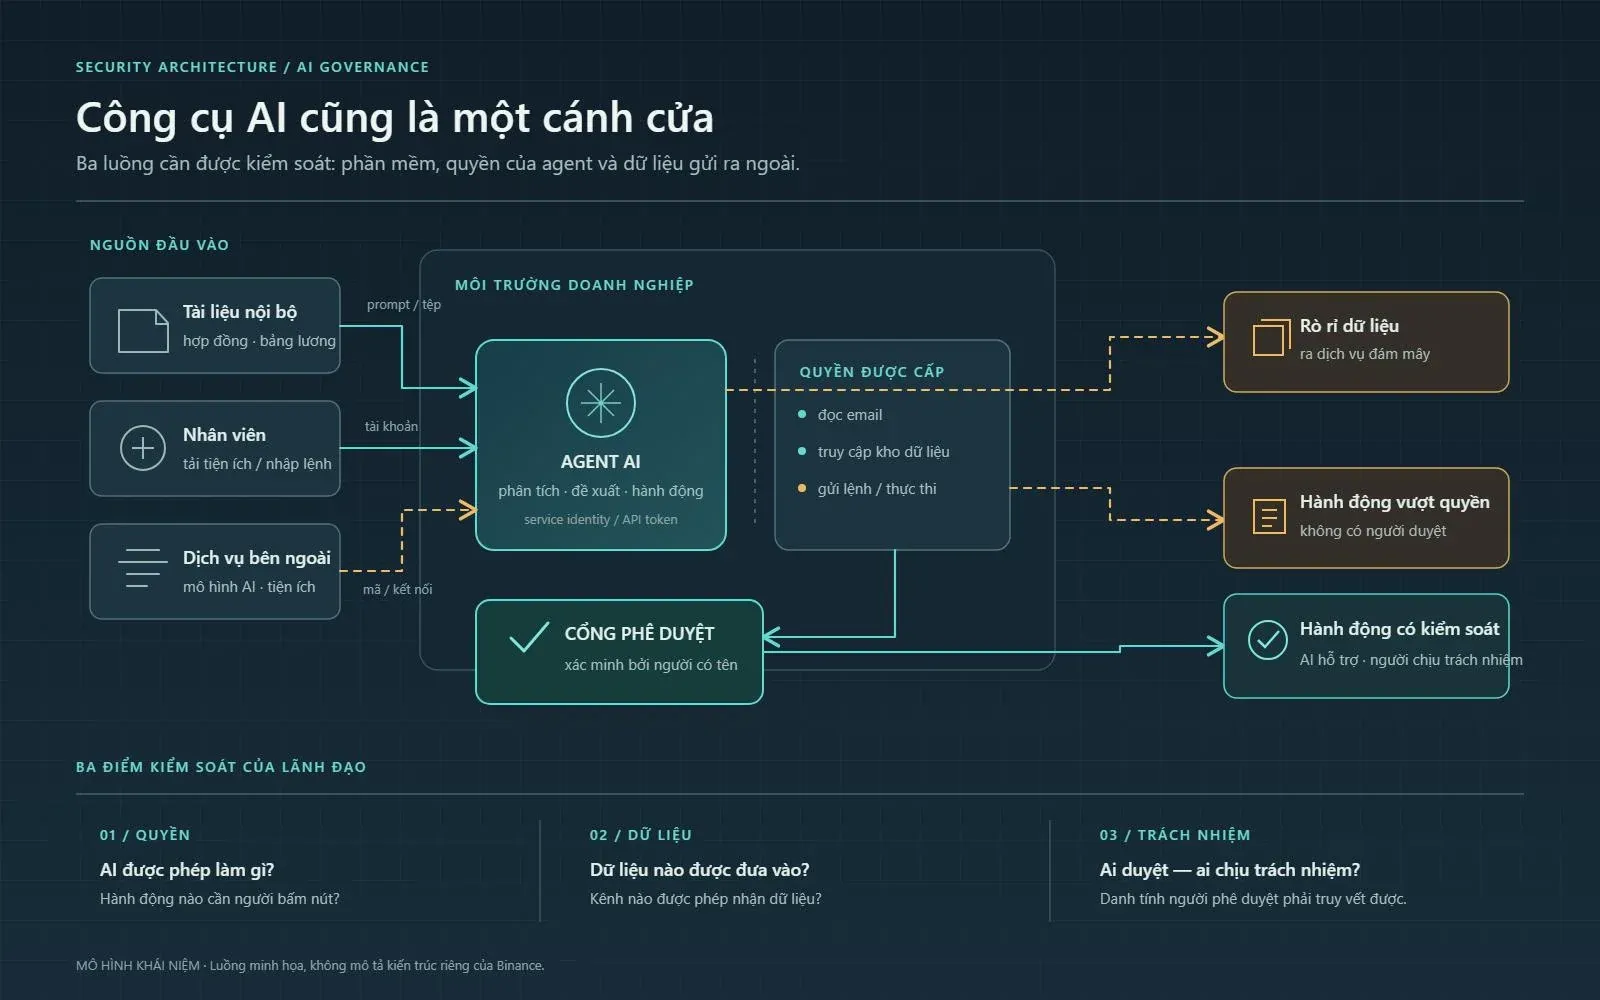
Nền tảng công nghệ phải đi cùng quy trình và con người. Doanh nghiệp cần lập danh mục đầy đủ tài sản nối mạng, kể cả thiết bị vận hành; giới hạn quyền truy cập từ xa của nhà cung cấp, dùng xác thực đa yếu tố và thu hồi quyền khi không còn cần thiết. Với giao dịch hoặc thay đổi có rủi ro cao, không nên để một người duy nhất vừa đề xuất vừa phê duyệt.
Nhân viên cũng cần được chuẩn bị để nhận ra email, cuộc gọi hoặc hồ sơ tuyển dụng giả mạo ngày càng thuyết phục. Nguyên tắc nên rõ ràng: AI có thể hỗ trợ phân tích, nhưng quyết định phê duyệt và trách nhiệm cuối cùng phải thuộc về một người được xác định. Bản sao lưu ngoại tuyến, chế độ vận hành thủ công và diễn tập khôi phục là những biện pháp giúp tổ chức tiếp tục làm việc khi công nghệ không sẵn sàng.
Hội đồng quản trị phải hỏi điều gì?
Hội đồng quản trị không cần tự trở thành chuyên gia kỹ thuật, nhưng cần xem khả năng chống chịu như một chỉ tiêu gắn với doanh thu, hàng tồn kho và uy tín. Câu hỏi không nên dừng ở việc doanh nghiệp đã mua công cụ an ninh mạng nào. Cần biết khi hệ thống hỏng, ai có quyền quyết định, hoạt động nào vẫn tiếp tục và tổ chức mất bao lâu để phục hồi.
- Doanh nghiệp đã có danh mục đầy đủ các thiết bị nối mạng, kể cả thiết bị vận hành, chưa?
- Nhà cung cấp nào được truy cập từ xa vào hệ thống, quyền đó được giới hạn ra sao và khi nào hết hạn?
- Những giao dịch hoặc lệnh thay đổi nào hiện chỉ cần một người phê duyệt?
- Nếu mất hệ thống trong 72 giờ, doanh nghiệp sẽ duy trì hoạt động bằng quy trình nào?
- Lần diễn tập khôi phục gần nhất diễn ra khi nào, và những điểm yếu nào cần khắc phục?
Các câu trả lời chỉ có giá trị nếu được kiểm chứng bằng thực hành. Hãy diễn tập tình huống mất hệ thống trong 72 giờ, ghi nhận khâu nào không vận hành được và khắc phục trước kỳ họp hội đồng quản trị tiếp theo. AI sẽ còn làm tốc độ phát hiện lỗ hổng tăng lên; lợi thế bền vững không nằm ở việc chạy theo mọi bản vá nhanh nhất, mà ở khả năng cập nhật có kiểm soát, cô lập sự cố và duy trì hoạt động khi kế hoạch ban đầu thất bại.