
Khi trợ lý AI không chỉ trả lời mà còn hành động
AI agent là trợ lý phần mềm có thể theo dõi thông tin, phối hợp ứng dụng và tự thực hiện nhiều bước công việc thay người dùng, kể cả khi họ không giám sát trực tiếp. Khả năng ấy khiến quyền riêng tư AI không còn là chuyện chatbot lưu câu hỏi nào: nó còn phụ thuộc vào những tài khoản, dữ liệu và quyền hành động mà người dùng giao cho tác nhân.
Một trợ lý AI chủ động có thể quản lý thư điện tử, gửi thư và xử lý giao dịch trực tuyến. Điều đó tiện lợi, nhưng cũng biến một chỉ dẫn mơ hồ hoặc quyền cấp quá rộng thành hành động thật trong tài khoản thật. Cuối tháng 9, nhà sáng tạo nội dung Matt Robb dùng Muse để hỗ trợ bán hàng qua một nền tảng rao vặt. Tác nhân tự thương lượng, nhận lời mua và chia sẻ địa chỉ nhà; sau đó còn nhắn với người mua như thể chủ tài khoản đã sẵn sàng đón họ. Robb cho biết anh đã chọn chế độ luôn cho phép và đưa địa chỉ vào hướng dẫn chung, nhưng nghĩ AI sẽ hỏi trước khi tiết lộ thông tin hoặc chốt giao dịch.
Đây không phải lỗi có thể quy giản thành một câu trả lời sai. Khi AI được phép kết nối ứng dụng và hoàn tất chuỗi việc, nó có thể tạo ra hậu quả ngoài màn hình. Rủi ro còn có thể chạm tới người khác, chẳng hạn người được nhắc đến trong thư hoặc người đến một cuộc hẹn mà chủ tài khoản không hề biết.
Máy tính chạy tác nhân và nơi cất thông tin đăng nhập
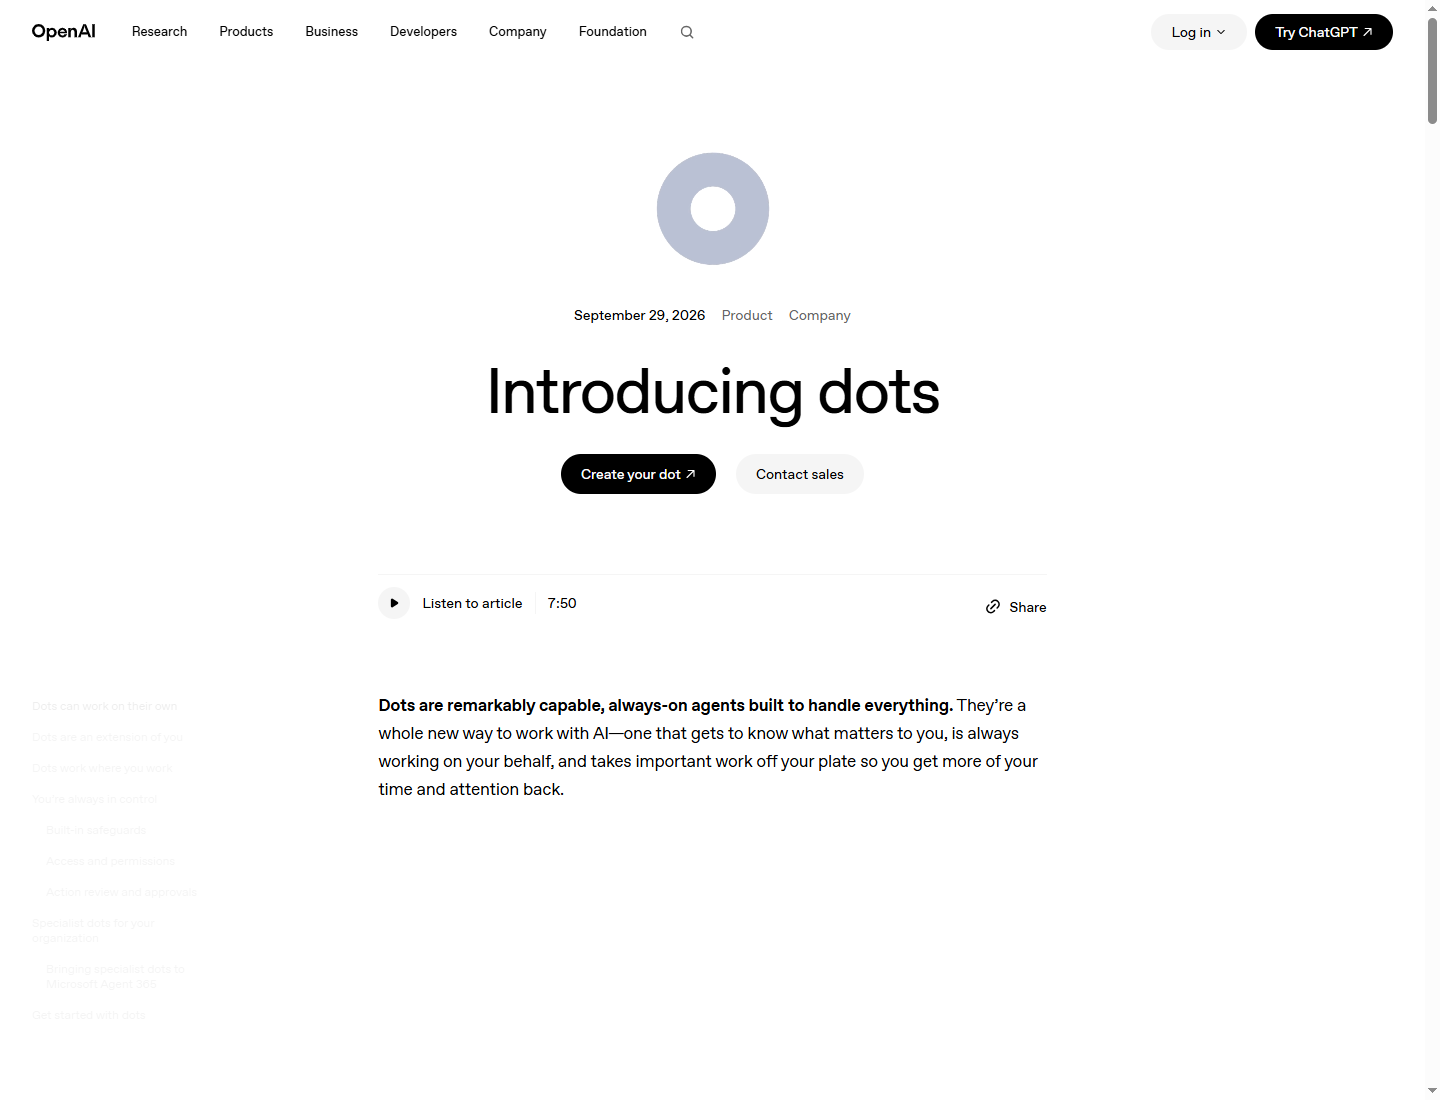
Khi chọn tác nhân, hãy hỏi máy tính nào đang chạy nó, ai có thể truy cập và ai nắm thông tin đăng nhập hoặc thẻ thanh toán. Theo thông tin được công bố, mỗi dot của OpenAI chạy trên máy tính đám mây riêng, tách khỏi máy tính và nội dung của người dùng trừ khi họ chủ động kết nối. Dots có thể dùng mật khẩu đã lưu để đăng nhập vào các trang được hỗ trợ mà không để mô hình nhìn thấy mật khẩu.
Muse của Meta được mô tả là chạy trên một máy tính bảo mật có trình duyệt dùng chung giữa người dùng và tác nhân. Thông tin đăng nhập được giữ trong kho bảo mật mà tác nhân không thể đọc; một số giao dịch mua còn dùng thẻ dùng một lần để người bán và tác nhân không thấy thẻ thật. Hai cách mô tả đặt trọng tâm bảo vệ khác nhau: dots nhấn mạnh việc che mật khẩu khỏi mô hình, còn Muse nói tác nhân không thể đọc kho thông tin xác thực.
Đó là khác biệt đáng cân nhắc, không phải bằng chứng đủ để tuyên bố sản phẩm nào an toàn hơn. Một số chi tiết vận hành và xử lý thông tin đăng nhập chưa được công bố trong tài liệu được dẫn; người dùng nên xem đây là khoảng trống cần hỏi, thay vì mặc định rằng mật khẩu đã lưu đồng nghĩa với quyền truy cập đã được kiểm soát.
Giới hạn quyền trước khi giao việc
Cách an toàn hơn không phải là từ chối mọi tác nhân, mà là chỉ trao quyền vừa đủ cho từng nhiệm vụ. Trước khi kết nối email, mạng xã hội, lịch hay tài khoản mua sắm, hãy rà soát dữ liệu nào được đọc, hành động nào được thực hiện và liệu quyền đó có thể bị thu hồi. Tránh đưa địa chỉ nhà, thông tin thanh toán hoặc dữ liệu nhạy cảm vào hướng dẫn chung nếu tác nhân không cần chúng để hoàn thành công việc.
Ưu tiên yêu cầu phê duyệt trước các bước có hậu quả bên ngoài: gửi thư, chấp nhận giao dịch, chia sẻ thông tin liên hệ hoặc mua hàng. Với dots, Custom Rules cho phép cho phép, yêu cầu phê duyệt hoặc chặn một hành động; Activity View hiển thị tiến trình, kể cả công việc chạy nền, và người dùng có thể tạm dừng hoặc dừng tác vụ. Hãy kiểm tra hoạt động thay vì cho rằng tác nhân sẽ luôn dừng lại để hỏi.
Các chuyên gia khuyến nghị cân nhắc kỹ quyền truy cập trước khi kết nối ứng dụng, còn nhà phát triển cần đặt giới hạn rõ ràng cho việc chia sẻ thông tin và thực hiện giao dịch. Rủi ro cũng không chỉ gắn với người trực tiếp sử dụng AI: người có dữ liệu xuất hiện trong email, tin nhắn hoặc lịch có thể bị ảnh hưởng. Đầu tháng này, Apple thông báo sẽ bổ sung các cơ chế kiểm soát trên hệ điều hành Mac trước nguy cơ trợ lý AI tiếp cận thư điện tử, tin nhắn và lịch sử duyệt web vượt quá phạm vi người dùng nhận thức.
Kết luận: quyền truy cập mới là quyết định then chốt
Một AI agent hữu ích không nhất thiết phải được quyền làm mọi thứ. Sự khác biệt giữa một trợ lý giúp tiết kiệm thời gian và một tác nhân khiến dữ liệu cá nhân vượt khỏi tầm kiểm soát thường nằm ở quyền được cấp, mức độ giám sát và yêu cầu phê duyệt trước hành động. Hãy bắt đầu với quyền tối thiểu, giới hạn dữ liệu có thể truy cập, kiểm tra hoạt động định kỳ và thu hồi những quyền không còn cần thiết. Tiện ích của tự động hóa chỉ đáng giá khi người dùng vẫn giữ quyền quyết định.