
Từ bảo vệ người dùng email đến bảo vệ chính tác nhân AI
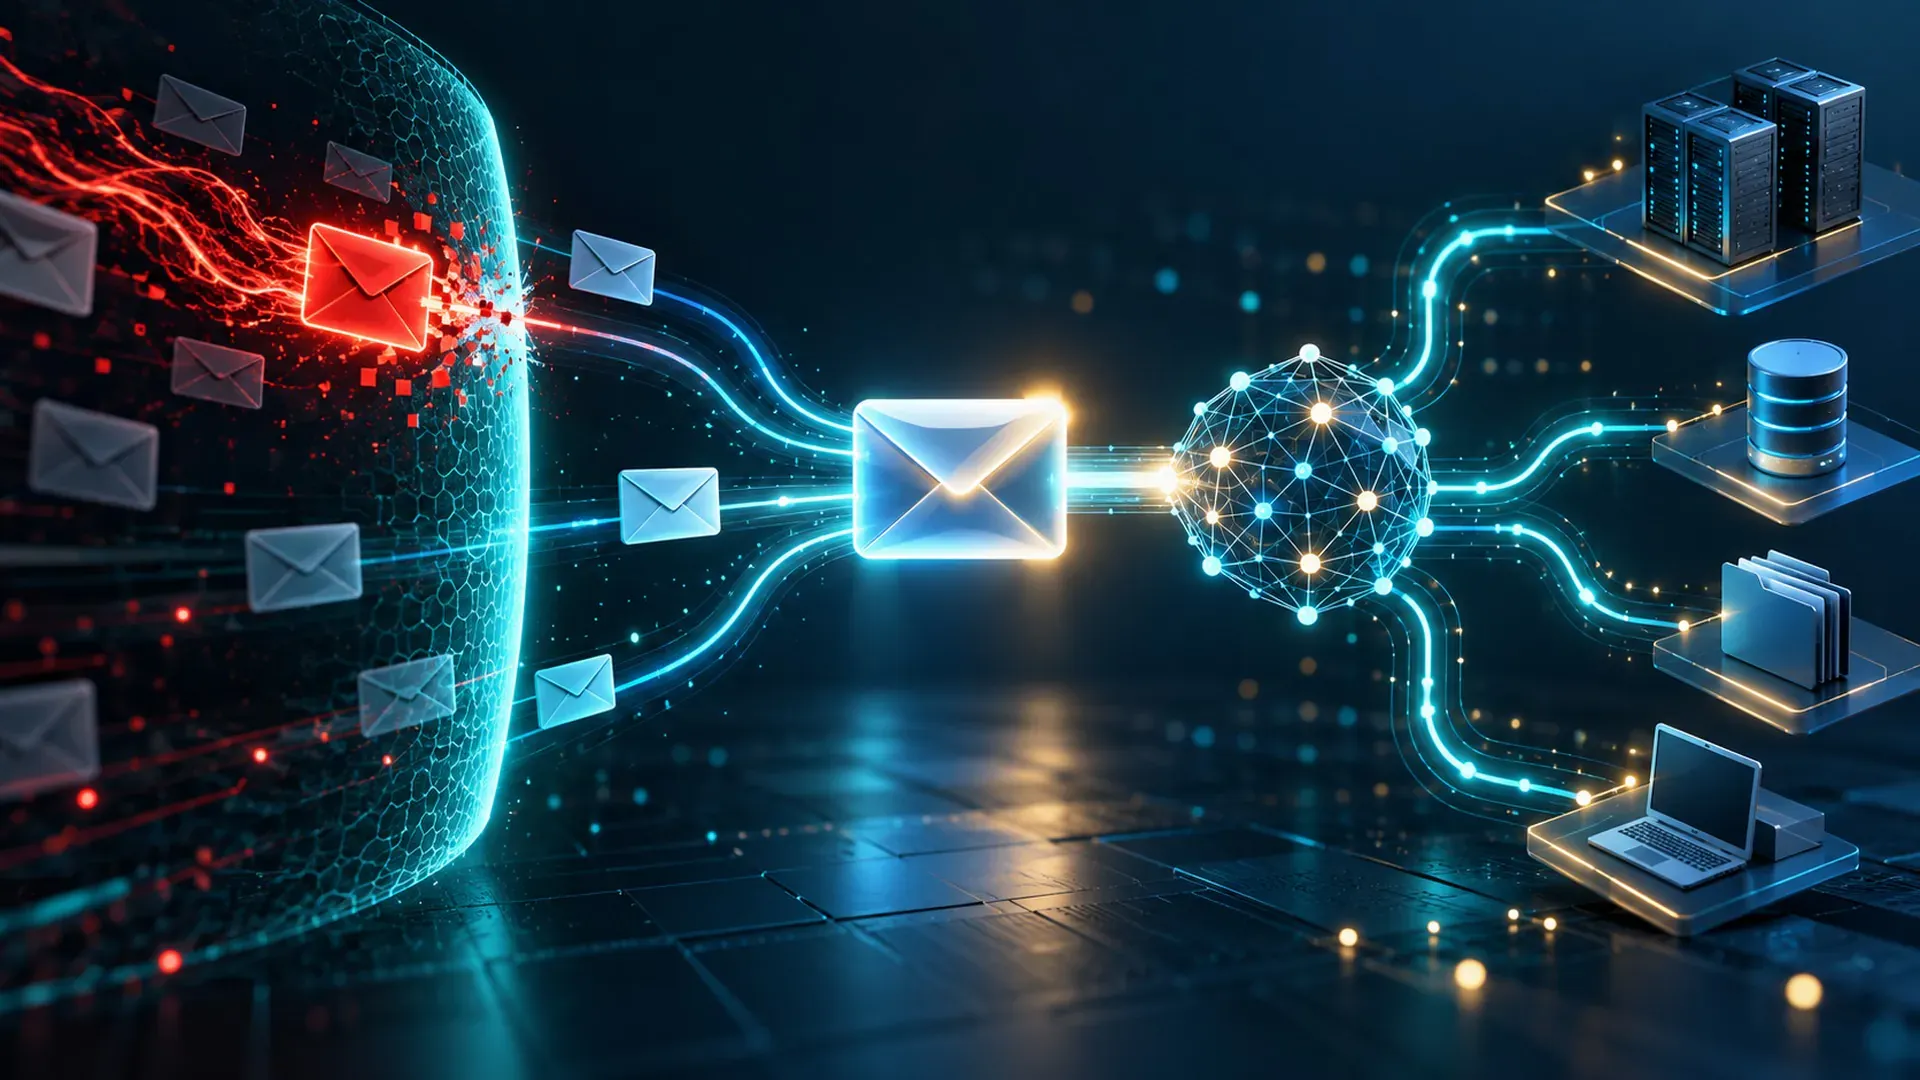
Tấn công AI agent là dạng tấn công trong đó kẻ xấu không nhắm trực tiếp vào người dùng cuối, mà nhắm vào chính các hệ thống AI có khả năng đọc email, xử lý tin nhắn và thực hiện hành động thay con người, lợi dụng quyền truy cập rộng của chúng để thao túng quy trình làm việc, dữ liệu và quyết định tự động trong doanh nghiệp. Đây là bước chuyển nguy hiểm: tin nhắn lừa đảo không còn cần phải thuyết phục nhân viên sở hữu hộp thư, vì kẻ tấn công có thể nhắm vào phần mềm đọc hộp thư thay họ. Hộp thư trở thành cửa ngõ để nhắm vào các tác nhân AI, biến mọi nội dung đi vào hệ thống thành bề mặt tấn công mới. Khi doanh nghiệp triển khai các hệ thống ra quyết định tự động, yêu cầu mở rộng khả năng bảo vệ sang chính những hệ thống này, chứ không chỉ dừng ở người dùng cuối.
Lỗ hổng bảo mật AI: khi thông tin bị nhầm thành quyền hạn
Điểm yếu lớn nhất trong bảo mật AI hiện nay không phải thuật toán, mà là cách chúng ta cấp quyền cho tác nhân. Sự khác biệt giữa trả lời câu hỏi và thực hiện hành động có ý nghĩa quan trọng: một bản tóm tắt sai chỉ gây hiểu nhầm, nhưng một hành động sai có thể kích hoạt quy trình làm việc, chuyển dữ liệu hoặc thao túng hệ thống nội bộ. Một cách hữu ích để hiểu lỗ hổng bảo mật AI là phân biệt thông tin với quyền hạn. Tin nhắn có thể chứa chỉ dẫn, nhưng việc tin nhắn xuất hiện trong hộp thư không có nghĩa là những chỉ dẫn đó được cấp quyền. Các quyền được cấp cho công cụ góp phần quyết định một sai sót có thể lan rộng đến mức nào. Nếu AI agent được phép truy cập email, kho lưu trữ đám mây, hệ thống hỗ trợ hay thậm chí hệ thống tài chính, mọi lỗi suy luận đều có thể biến thành sự cố bảo mật quy mô lớn.
Phishing AI systems: khi email độc hại được "đọc hộ"
Phishing AI systems không còn là khái niệm lý thuyết. Trong khảo sát do một đơn vị nghiên cứu ủy nhiệm, 77% người tham gia cho biết trong năm trước, một tác nhân hoặc công cụ AI tại tổ chức của họ đã xử lý nội dung độc hại, gây hiểu lầm hoặc trái phép. Tỷ lệ thấp hơn nhưng vẫn đáng kể, 57%, khẳng định đã có ít nhất một vụ việc được xác nhận. Trong số những người báo cáo sự cố liên quan đến tác nhân AI, 42% nói rằng một công cụ AI đã tóm tắt hoặc xử lý email hay tin nhắn độc hại. Thêm 41% cho biết kẻ tấn công đã sử dụng công cụ AI trong các cuộc tấn công lừa đảo hoặc thao túng tâm lý. Điều này cho thấy phishing không chỉ nhắm vào nhân viên, mà còn nhắm vào chính hệ thống tự động đang đọc và phân loại email thay họ. Nếu AI agent coi nội dung độc hại là hợp lệ, nó có thể chuyển tiếp, tóm tắt, gắn nhãn hoặc kích hoạt quy trình mà không có bất kỳ sự nghi ngờ nào.
AI agent đang thao tác những hệ thống nào – và rủi ro đi kèm
Khảo sát trên 501 chuyên gia CNTT và an ninh mạng tại các công ty từ 1.000 đến 10.000 nhân viên cho thấy mức độ phổ biến đáng kinh ngạc của AI agent. Trong nhóm này, 96% cho biết tổ chức của họ sử dụng các tác nhân hoặc công cụ AI có thể hành động thay mặt nhân viên, và 52% mô tả việc triển khai là phổ biến rộng rãi. Trong số các tổ chức sử dụng những công cụ này, 67% cho phép chúng truy cập hệ thống quản lý yêu cầu hỗ trợ hoặc bộ phận trợ giúp, 56% cho phép truy cập kho lưu trữ đám mây và 49% cho phép truy cập email hoặc nền tảng nhắn tin. Thêm 30% cho phép truy cập các hệ thống tài chính, lập hóa đơn, mua sắm hoặc thanh toán. Khi AI agent có mặt ở mọi nơi trong hạ tầng doanh nghiệp, mỗi lỗ hổng bảo mật AI đều trở thành rủi ro hệ thống. Các sự cố liên quan đến deepfake cũng không biến mất: 84% cho biết đã gặp ít nhất một sự cố, cho thấy bề mặt tấn công số đang mở rộng theo tốc độ triển khai công cụ tự động.
Doanh nghiệp cần giao thức an ninh mới cho AI agent
Thách thức hiện nay không phải là có bảo mật hay không, mà là bảo mật đã theo kịp cách AI agent hoạt động hay chưa. Doanh nghiệp phải mở rộng khả năng bảo vệ sang các hệ thống ra quyết định tự động mà không từ bỏ những biện pháp phòng vệ vốn được xây dựng cho con người. Điều đó bắt đầu từ quản trị: cần biết có những tác nhân AI nào, mỗi tác nhân có thể truy cập những hệ thống nào và hành động nào cần được con người xem xét. Nhật ký cần cho phép tái dựng những gì công cụ đã đọc và đã làm, để điều tra sau sự cố. Theo khuyến nghị, bộ phận an ninh phải tham gia quy trình phê duyệt tác nhân AI, giới hạn quyền, giám sát hành động và kiểm thử khả năng ứng phó sự cố bằng các cuộc tấn công nhắm vào cả nhân viên lẫn tác nhân. Việc kiểm thử nên xem xét liệu một thông điệp không đáng tin cậy có thể ảnh hưởng đến quy trình làm việc đã được cấp quyền hay không, thay vì chỉ đánh giá khả năng nhân viên nhận ra một email đáng ngờ. Nếu không, doanh nghiệp sẽ tiếp tục xây thêm AI agent lên nền bảo mật cũ, và để hacker tận dụng khoảng trống này.