
Prompt injection là gì và vì sao doanh nghiệp Việt phải lo
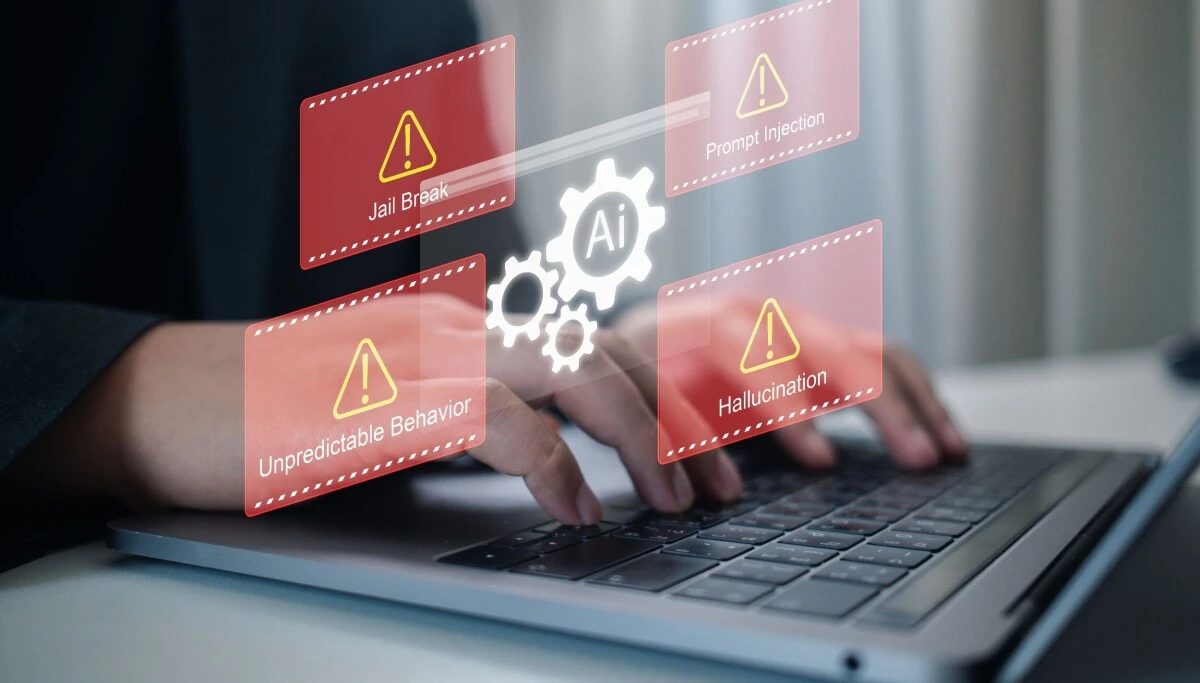
Prompt injection là một dạng prompt injection attack, trong đó nội dung không đáng tin cậy được chèn vào đầu vào của hệ thống, dùng các chỉ dẫn cạnh tranh hoặc đối kháng để thay đổi hành vi của AI so với nhiệm vụ ban đầu, khiến mô hình ngôn ngữ lớn hoặc AI agent thực hiện những hành động trái phép, ngoài ý muốn hoặc vượt khỏi phạm vi được thiết kế.
Nói thẳng: prompt injection không phải trò nghịch ngợm với chatbot, mà là một lỗ hổng AI system tấn công trực diện vào logic của LLM và AI agent thông qua câu lệnh ẩn trong website, tài liệu, email hay API. Khi doanh nghiệp nối AI vào dữ liệu nội bộ, ERP, CRM hoặc hệ thống sản xuất, mỗi câu lệnh ẩn đó là một “cửa hậu” tiềm năng. Vấn đề là đa số doanh nghiệp Việt chỉ lo cấu hình firewall, mà quên rằng bây giờ kẻ tấn công nói chuyện với AI bằng ngôn ngữ tự nhiên, không cần một dòng mã độc nào.

AI đang hạ chuẩn kỹ năng tấn công và mở rộng bề mặt rủi ro
Prompt injection nguy hiểm vì nó đi cùng làn sóng tự động hóa tấn công bằng AI. Theo ông Ngô Minh Hiếu, AI không biến một kẻ vô danh thành thiên tài công nghệ trong một đêm, nhưng nó hạ chuẩn kỹ năng, rút ngắn chu kỳ tấn công và nhân gấp bội quy mô hủy diệt của một chiến dịch. Một kẻ tấn công bình thường, với công cụ AI, có thể liên tục điều chỉnh payload, đọc phản hồi hệ thống theo thời gian thực và phát động prompt injection attack hàng loạt chỉ bằng vài câu lệnh.
Điều này khiến mọi tổ chức dùng LLM hoặc AI agent đều nằm trong vùng nguy hiểm, từ trợ lý chăm sóc khách hàng đến bot hỗ trợ lập trình. Chỉ cần một đặc quyền lỏng lẻo, kẻ xấu có thể thao túng trợ lý ảo truy xuất dữ liệu nhạy cảm hoặc kích hoạt tiến trình ngoài luồng mà không để lại nhiều tín hiệu cảnh báo. Nếu doanh nghiệp vẫn tư duy bảo mật theo kiểu “vá hệ điều hành là xong”, họ đang bỏ ngỏ cả một lớp lỗ hổng AI system mới mà kẻ tấn công đã kịp tận dụng.

Shadow AI: Khi tiện lợi trở thành cơn ác mộng bảo mật
AI bảo mật doanh nghiệp không chỉ là chuyện phòng server; điểm yếu lớn nằm ở chính nhân sự. Hiện tượng Shadow AI – nhân viên tự ý dùng công cụ AI bên ngoài để tối ưu công việc mà nằm ngoài tầm kiểm soát của bộ phận CNTT – đang tạo ra một lỗ hổng Shadow AI khó kiểm soát. Dưới danh nghĩa tiện lợi, họ có thể quăng mã nguồn nội bộ, báo cáo tài chính hoặc dữ liệu khách hàng lên các nền tảng AI công cộng; điều này gần như đồng nghĩa với việc tự dâng bí mật kinh doanh cho bên thứ ba.
Đáng lo hơn, những công cụ này lại là điểm trung chuyển cho prompt injection: tài liệu bị gài lệnh đối kháng, website chứa câu lệnh ẩn có thể được AI đọc vào ngữ cảnh, rồi vô tình thực thi. Khi đó, lỗ hổng AI system không còn nằm trong trung tâm dữ liệu mà trôi nổi trên mọi trình duyệt, mọi tài khoản cá nhân. Nếu doanh nghiệp không kịp đặt ra khuôn khổ AI bảo mật doanh nghiệp rõ ràng, Shadow AI sẽ phá vỡ mọi nỗ lực phòng chống tấn công AI ở tầng hạ tầng.
Chiến lược phòng thủ đa tầng: Không thể chỉ cấm rồi… cầu nguyện
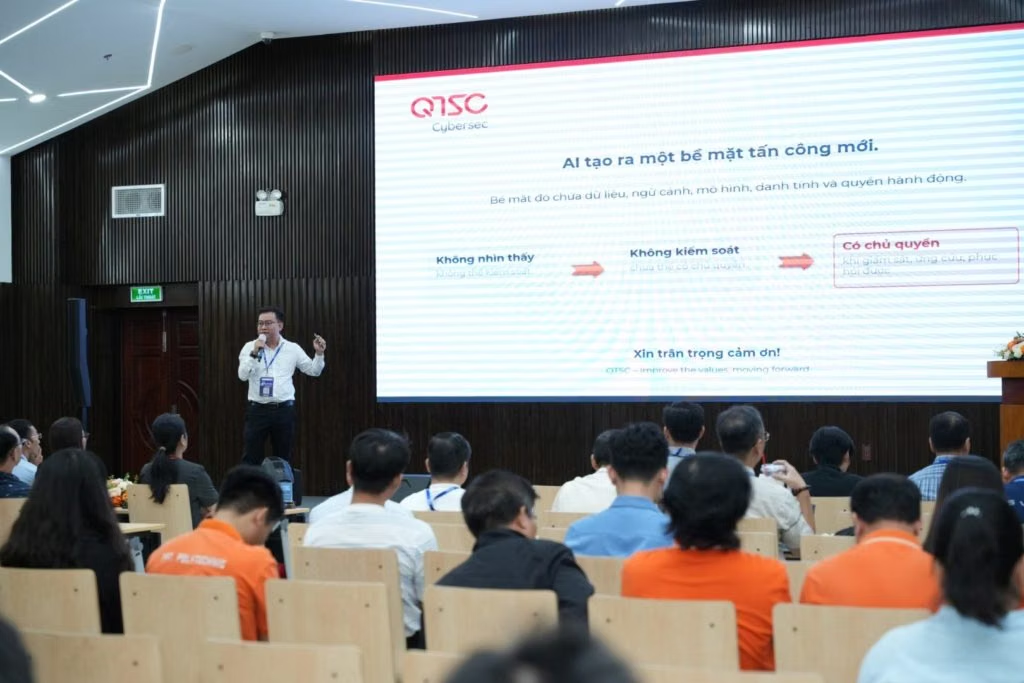
Với prompt injection, cấm tuyệt đối mọi công cụ AI không phải là chiến lược, mà là ảo tưởng nguy hiểm. Nguồn mở, SaaS, plugin trình duyệt… sẽ len lỏi vào tổ chức bằng nhiều đường khác nhau. Các chuyên gia cảnh báo: “Cấm đoán tuyệt đối chỉ phản tác dụng; lời giải nằm ở việc thiết lập các cổng truy cập tập trung (AI Gateway), ban hành hành lang pháp lý minh bạch và áp dụng triệt để nguyên tắc đặc quyền tối thiểu cho mọi tác tử thông minh trong tổ chức.”
Chiến lược phòng chống tấn công AI hiệu quả phải là phòng thủ đa tầng: AI Gateway để kiểm soát truy cập và logging; phân quyền chi tiết cho từng AI agent; lọc nội dung và kiểm tra prompt ở đầu vào; kiểm soát vùng biên chặt chẽ; và cơ chế phát hiện – vá lỗ hổng theo thời gian thực. Trong bối cảnh kẻ xấu dùng AI để tự động hóa tấn công với tốc độ ánh sáng, một SOC chỉ “ngồi chờ cảnh báo” chẳng khác nào lấy dao găm đấu với súng máy.
Giữ con người ở trung tâm: Ranh giới cuối cùng trước AI
Dù AI có thông minh đến đâu, con người vẫn phải là rào chắn cuối cùng trước các lỗ hổng AI system. Lá chắn kỹ thuật có thể tự động giám sát hành vi, thắt chặt kiểm soát vùng biên và phản ứng theo thời gian thực, nhưng quyền quyết định ngắt mạng, cô lập hệ thống hoặc dừng một AI agent luôn phải thuộc về người chịu trách nhiệm.
Doanh nghiệp Việt cần coi prompt injection và Shadow AI như những kịch bản bắt buộc trong mọi kế hoạch AI bảo mật doanh nghiệp, không phải phụ lục tham khảo. Điều này đòi hỏi đào tạo liên tục cho nhân sự, quy trình duyệt mô hình và prompt, cùng văn hóa an ninh nơi mọi người hiểu rằng mỗi câu lệnh gửi cho AI đều có thể là mũi tấn công. Trong cuộc chơi mới, dữ liệu và hệ thống chỉ an toàn khi kỹ sư, quản lý và lãnh đạo cùng chia sẻ trách nhiệm phòng chống tấn công AI, thay vì phó mặc cho “AI tự lo”.