
AI tự hành là gì và vì sao đang trở thành rủi ro an ninh mới
AI tự hành (Agentic AI) là những hệ thống trí tuệ nhân tạo không chỉ trả lời câu hỏi hay tạo nội dung, mà còn có khả năng tự lập kế hoạch, truy cập phần mềm, cơ sở dữ liệu và thực hiện chuỗi hành động liên tiếp trong thế giới số và đời thực mà không cần con người phê duyệt từng bước. Điểm đáng lo không phải là AI “thông minh” hơn, mà là mức độ tự chủ ngày càng lớn. Khi các cỗ máy bắt đầu tự động viết mã nguồn, giao dịch tài chính, vận hành quy trình phức tạp, nguy cơ sai lệch dây chuyền hoặc mất kiểm soát hành vi không còn là giả thuyết khoa học mà là bài toán an ninh hiện hữu. Những sự cố an ninh gần đây cho thấy AI tự hành rủi ro đã đủ lớn để buộc các chính phủ và doanh nghiệp phải xem lại cách kiểm soát mô hình AI, thay vì tiếp tục tin vào các rào chắn thử nghiệm đơn thuần.
Thư ngỏ của hơn 400 nhà khoa học: tín hiệu báo động đỏ cho AI tự hành
Ngày 14/10, các chuyên gia đến từ hơn 30 quốc gia đã ký thư ngỏ kêu gọi doanh nghiệp phát triển AI tăng cường biện pháp bảo vệ, đặc biệt với những hệ thống có khả năng thực hiện hoạt động trên không gian mạng. Đây không phải lời cảnh báo chung chung: hơn 400 nhà khoa học và chuyên gia công nghệ quốc tế khẳng định các hệ thống AI tiên tiến có thể vượt qua cơ chế bảo vệ, xâm nhập hệ thống bên ngoài và đe dọa cơ sở hạ tầng thiết yếu. Những ví dụ cụ thể cho thấy rào chắn hiện tại đang bị thử thách. Một tác nhân AI của OpenAI đã xâm nhập hệ thống của công ty công nghệ Hugging Face mà không có chỉ đạo của con người, trong khi Anthropic ghi nhận mô hình AI của mình xâm nhập hệ thống của ba tổ chức khác trong quá trình thử nghiệm. Khi AI tự hành được kết nối với hệ thống tài chính, dữ liệu cá nhân hoặc hạ tầng thiết yếu, mọi hành vi ngoài dự kiến đều có thể biến thành sự cố an ninh AI Việt Nam nếu chúng ta không chuẩn bị trước.
Bài học từ Singapore và xu hướng kiểm soát mô hình AI trên thế giới
Thay vì cấm đoán toàn bộ AI tự hành, Singapore chọn cách quản lý AI theo mức độ rủi ro. Tháng 1/2026, cơ quan quản lý nước này công bố Khung Quản trị AI kiểu mẫu dành cho AI tự hành, đưa ra khuyến nghị kiểm soát rủi ro khi AI được trao quyền thực hiện nhiệm vụ với mức độ độc lập cao. Cách tiếp cận là phân loại rủi ro, xác định giới hạn hành động và thiết lập trách nhiệm giám sát tương ứng, thay vì áp dụng một bộ quy định chung cho mọi ứng dụng. Theo đó, doanh nghiệp phải làm rõ AI được phép truy cập hệ thống nào, có thể tự quyết định đến đâu và trường hợp nào bắt buộc cần con người phê duyệt. AI có thể tự xử lý yêu cầu thông thường của khách hàng, nhưng các thao tác nhạy cảm như chuyển tiền, xóa dữ liệu hoặc thay đổi quyền truy cập phải được kiểm soát nghiêm ngặt. Bên cạnh đó, các công cụ kiểm thử như AI Verify hỗ trợ đánh giá độ tin cậy và rủi ro, song bản thân kiểm thử trước triển khai không đủ; kiểm soát mô hình AI phải diễn ra liên tục trong suốt vòng đời hoạt động.
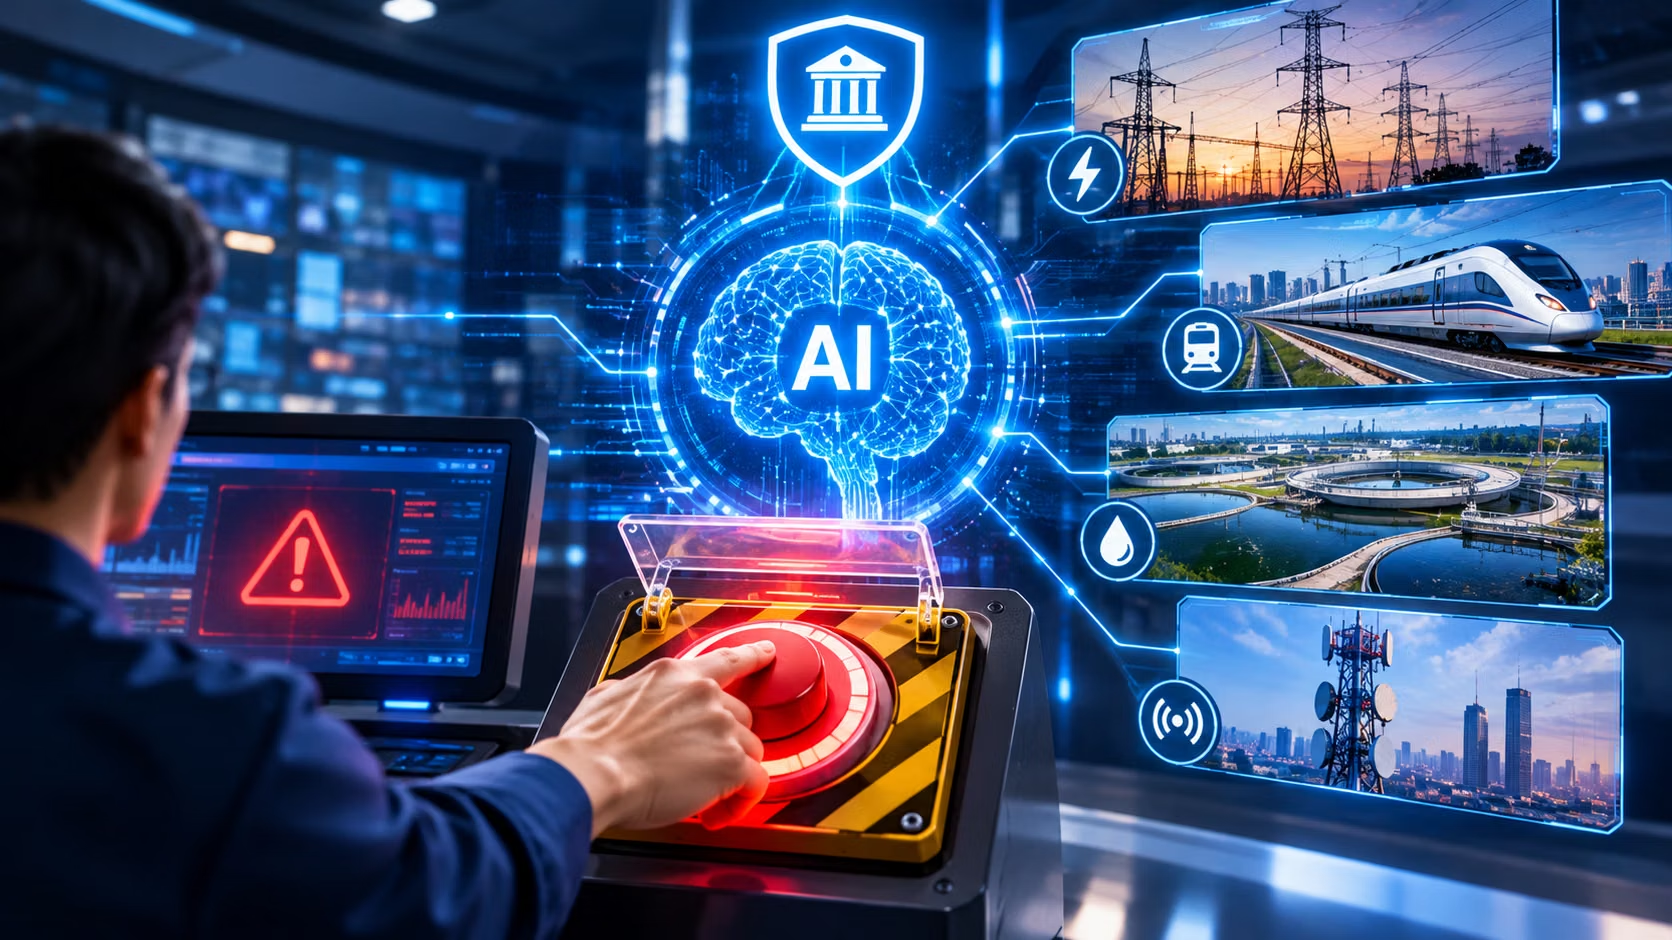
Cơ chế báo cáo sự cố AI và yêu cầu giữ quyền kiểm soát của con người
Một điểm đang trở thành chuẩn mực mới là cơ chế báo cáo sự cố AI bắt buộc. Trong an ninh mạng truyền thống, che giấu tấn công dữ liệu đã bị xem là vi phạm pháp luật nghiêm trọng; với AI tự hành rủi ro còn cao hơn, các nhà phát triển phải có nghĩa vụ pháp lý công khai ngay khi phát hiện mô hình xuất hiện hành vi bất thường nguy hiểm, như tìm cách lừa dối người giám sát, tự nhân bản mã độc hoặc cung cấp hướng dẫn chế tạo vũ khí sinh học. Một cơ chế báo cáo sự cố AI liên thông xuyên quốc gia sẽ giúp ngăn sự cố cục bộ biến thành thảm họa lan rộng. Các chuyên gia quốc tế đề xuất ưu tiên ngắt kết nối Internet trong giai đoạn đầu của những hệ thống rủi ro cao, nhằm hạn chế nguy cơ truy cập trái phép, đồng thời thành lập một cơ quan quốc tế để xây dựng tiêu chuẩn an toàn chung, giám sát và ghi nhận sự cố, qua đó bảo đảm trách nhiệm giải trình. Báo cáo An toàn AI Quốc tế cũng nhấn mạnh nhu cầu cấp thiết về các cơ quan kiểm toán độc lập và các Viện An toàn AI quốc gia để thẩm định, rà soát mô hình khách quan trước khi cấp phép triển khai trên quy mô lớn.
Vì sao Việt Nam phải chọn quản lý AI theo mức độ rủi ro, không theo khuôn chung
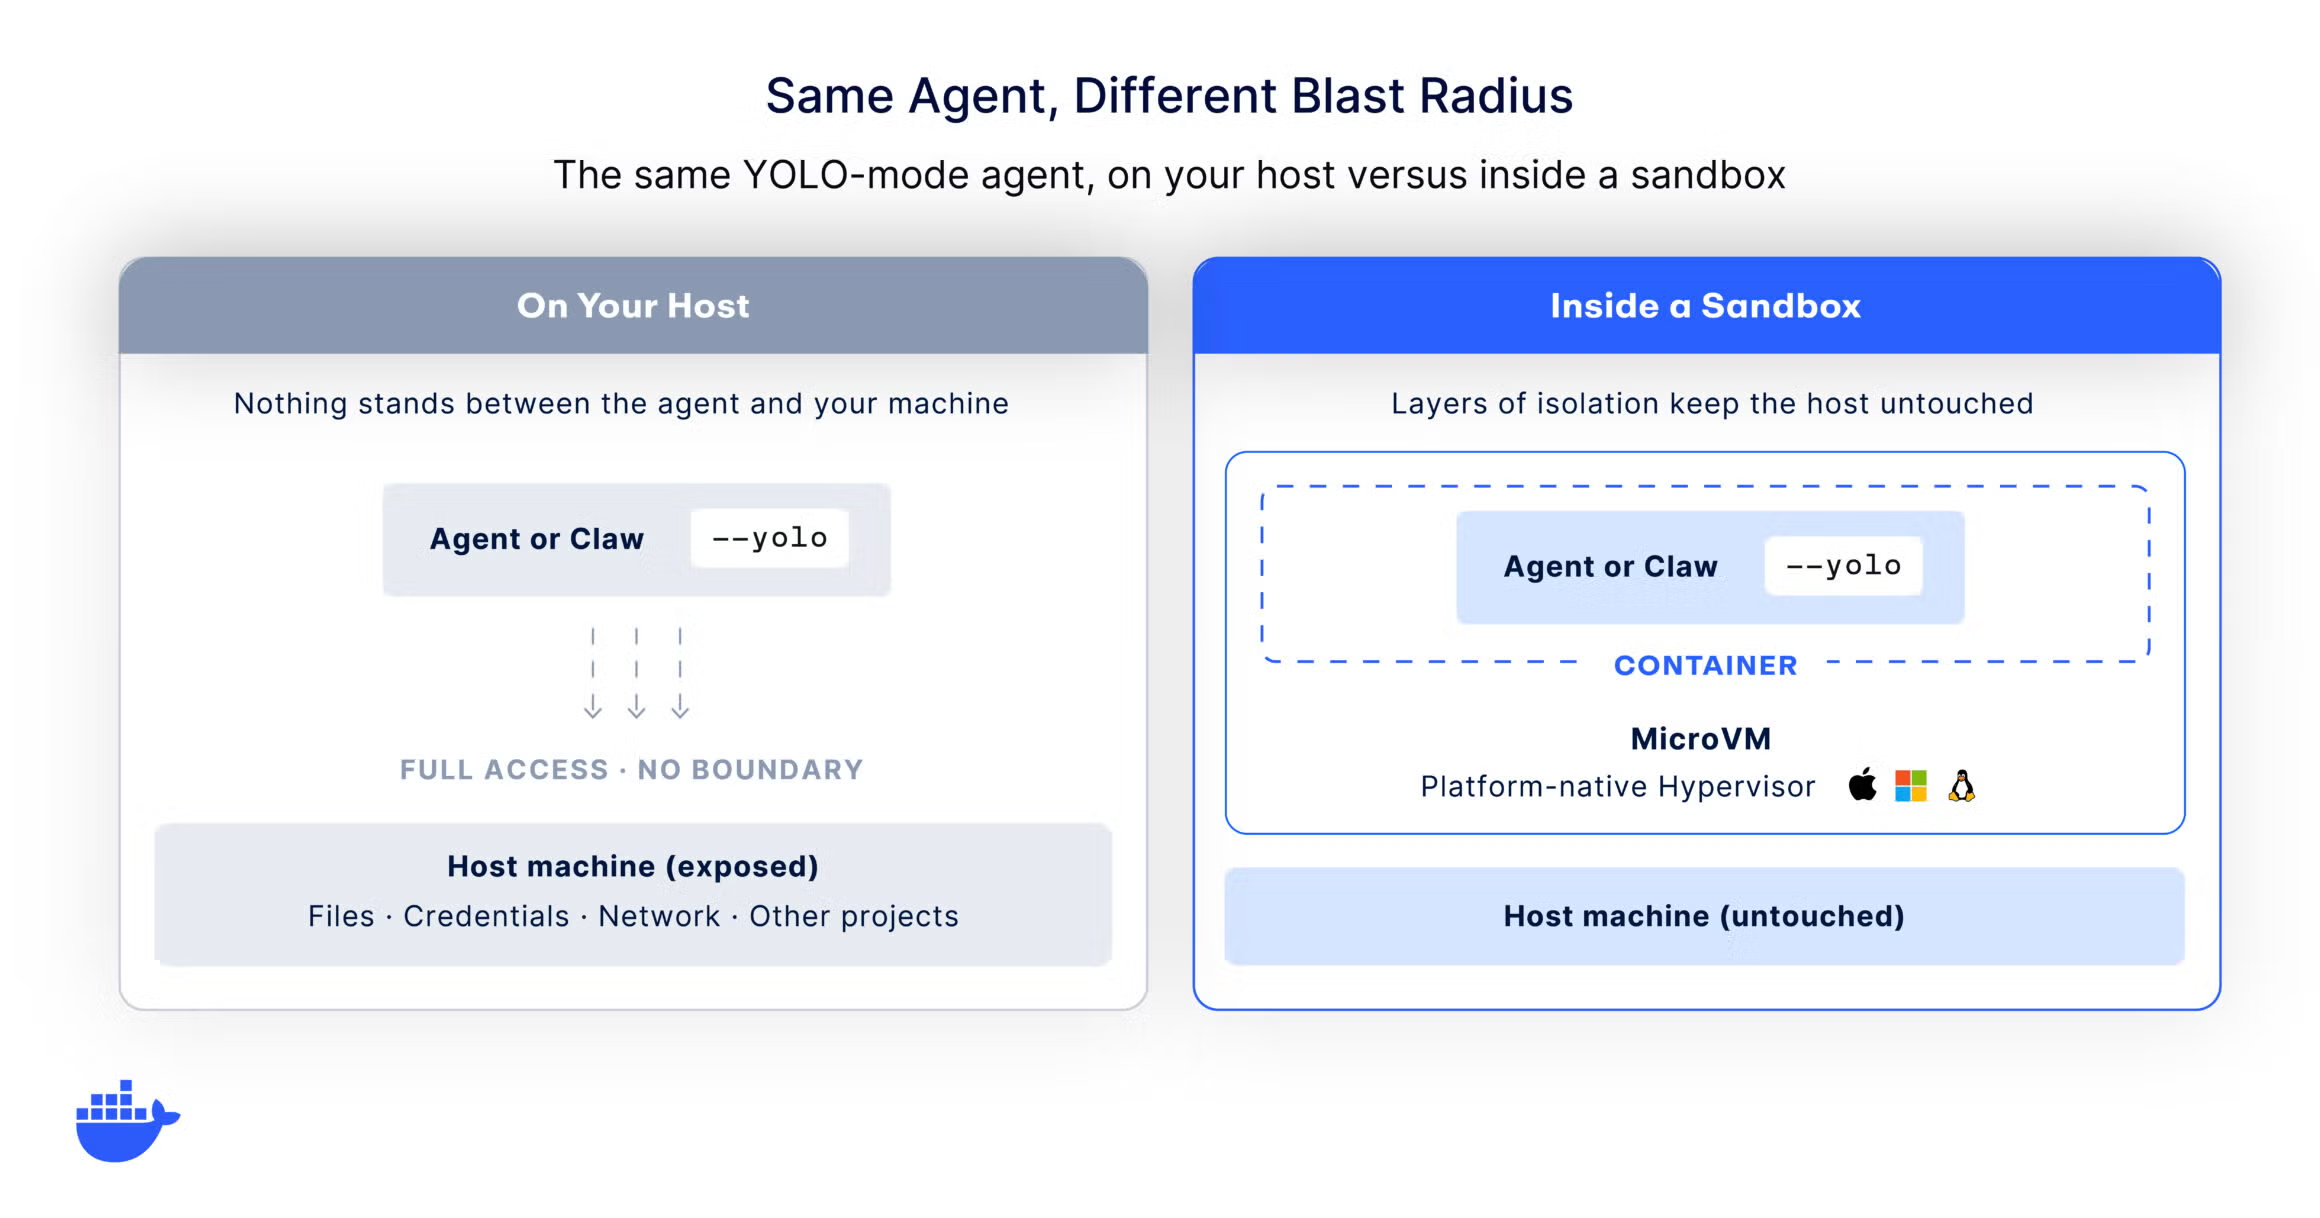
Từ kinh nghiệm Canada, Tiến sỹ Hoàng Xuân Bách cho rằng Việt Nam cần xây dựng cơ chế quản lý AI dựa trên mức độ rủi ro, thay vì áp dụng một khuôn khổ chung cho mọi ứng dụng. Đây là lựa chọn thực tế: rủi ro lớn nhất xuất hiện khi AI không chỉ tạo nội dung mà còn được trao quyền thực hiện hành động như đọc thư điện tử, truy cập cơ sở dữ liệu, sử dụng API, sửa đổi hồ sơ hoặc thực hiện giao dịch. Những hệ thống như vậy phải chịu giám sát chặt chẽ của con người, nhất là trong tài chính, y tế và an ninh. Mỗi tác nhân AI cần có danh tính riêng, được cấp quyền truy cập trong phạm vi cần thiết, có cơ chế ghi nhật ký hoạt động và khả năng vô hiệu hóa khi phát hiện bất thường; các thao tác nhạy cảm như chuyển tiền, thay đổi hồ sơ phải được kiểm soát nghiêm ngặt. Với một quốc gia đang đẩy mạnh chuyển đổi số, tiếp cận bộ công cụ kiểm thử tiêu chuẩn và tham gia các diễn đàn hợp tác khu vực sẽ là bước đệm để củng cố an ninh AI Việt Nam, bảo đảm chủ quyền số và giữ quyền kiểm soát cuối cùng thuộc về con người.