
Agent Relay Cursor là gì và luận điểm chính về bảo mật
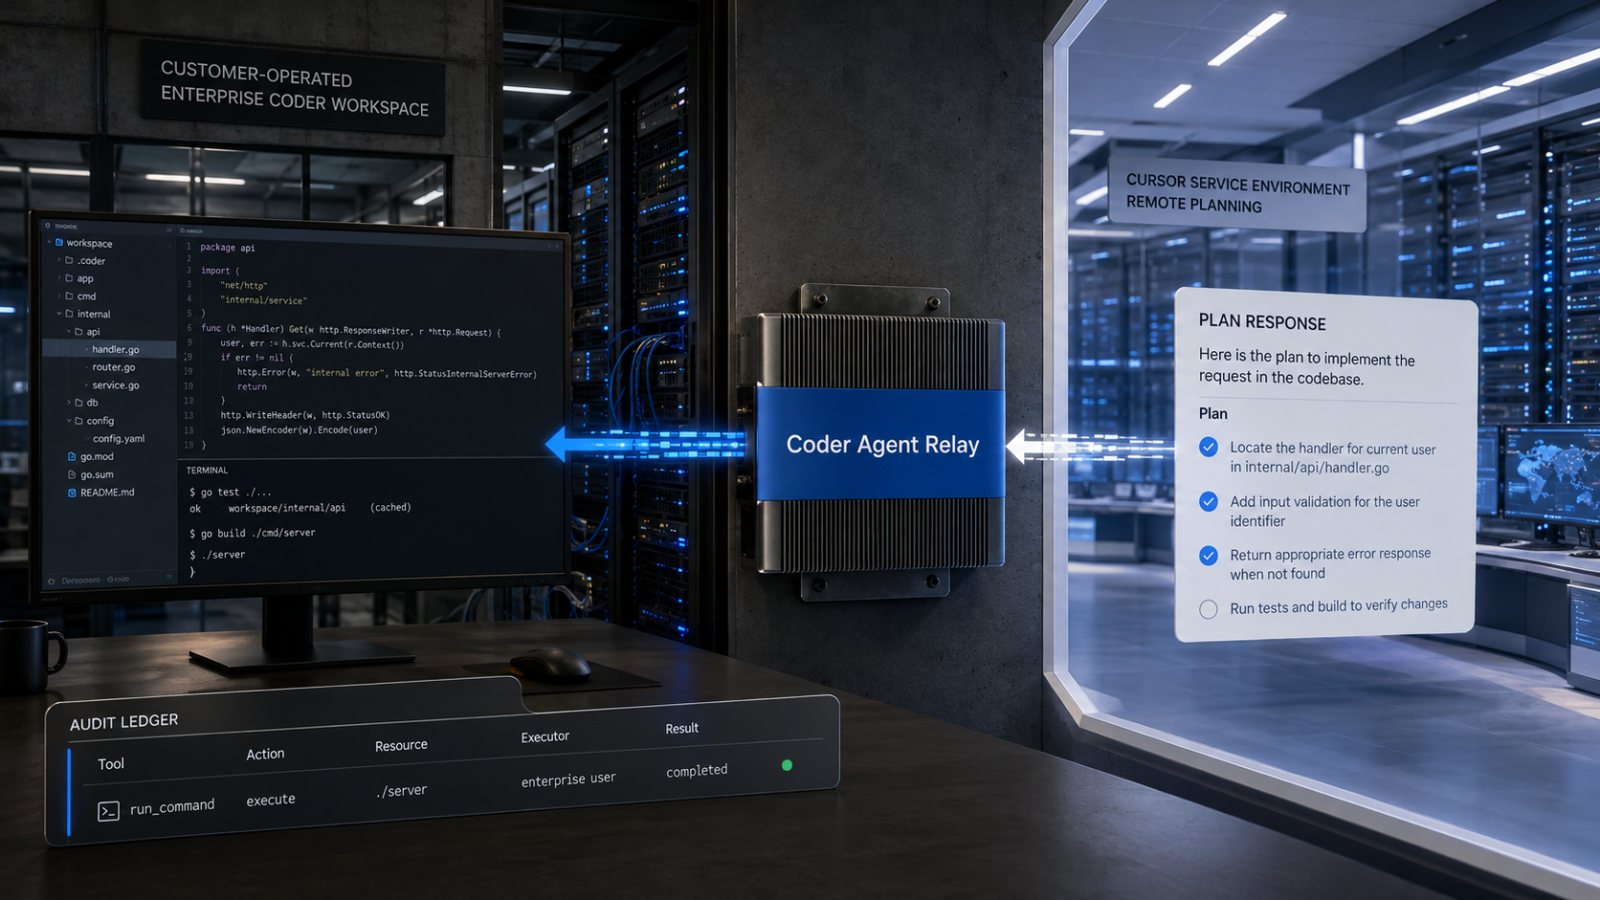
Agent Relay Cursor là một kiến trúc hybrid agent cho phép công cụ và mã được thực thi trong workspace Coder trên hạ tầng khách hàng, trong khi vòng lặp suy luận, lập kế hoạch và các cuộc gọi inferencing vẫn diễn ra trên dịch vụ cloud của nhà cung cấp agent, kết nối hai miền tin cậy qua một worker Cursor mở kết nối HTTPS outbound từ mạng nội bộ lên cloud để hoàn thành nhiệm vụ. Ở góc độ bảo mật, điểm mấu chốt không phải là khẩu hiệu "self-hosted AI", mà là việc phân tách rõ: doanh nghiệp giữ quyền kiểm soát môi trường thực thi, còn suy luận đám mây được dùng như một dịch vụ chuyên biệt. Điều này giúp bảo vệ dữ liệu vận hành nhạy cảm mà vẫn tận dụng được sức mạnh mô hình lớn trên cloud. Nhưng nó cũng đặt ra ranh giới rõ ràng: không phải mọi thứ đều "ở tại chỗ", và các đội bảo mật phải hiểu kỹ đường đi của dữ liệu thay vì mặc định tin vào nhãn self-hosted execution.
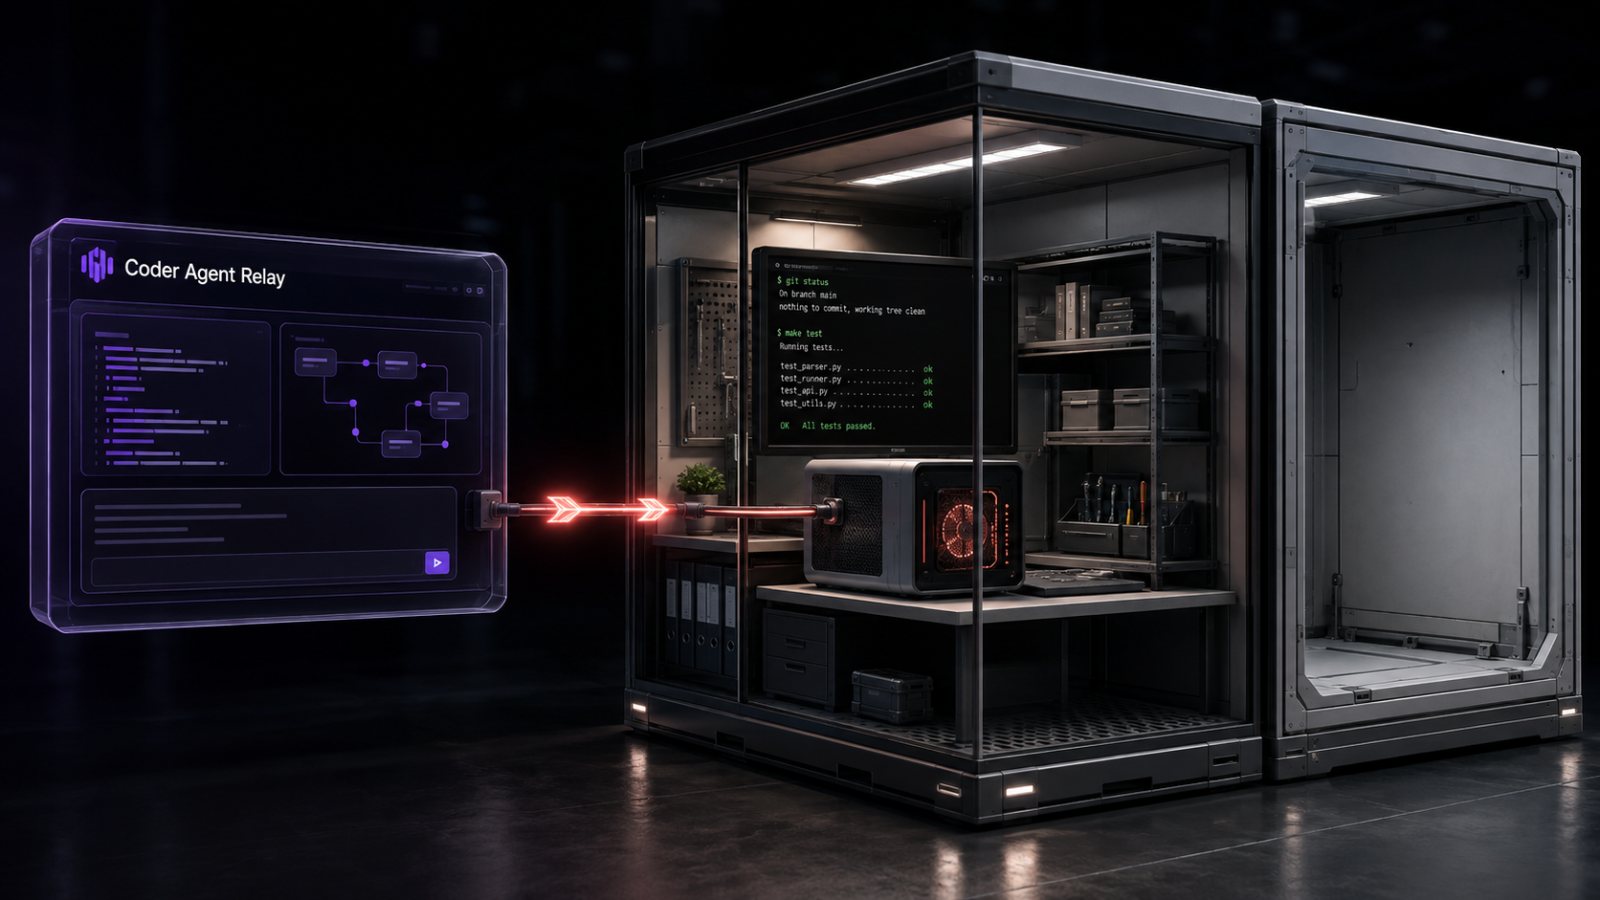
Kiến trúc hybrid agent: thực thi cục bộ, suy luận đám mây
Về kỹ thuật, Agent Relay Cursor chia agent loop thành hai phần: ở phía cloud, dịch vụ agent phân tích task, chạy inference, lên kế hoạch và quyết định tool call tiếp theo; ở phía khách hàng, worker thực thi tool call đó trên repository, terminal và các dịch vụ nội bộ. Mỗi phiên bắt đầu từ dịch vụ Cursor, Agent Relay nhận yêu cầu tài nguyên và khởi tạo workspace Coder theo template tổ chức; worker Cursor chạy bên trong workspace đó và kết nối phiên với cloud Cursor qua HTTPS outbound. Dòng dữ liệu trong một phiên vì thế lặp lại theo chu trình: người dùng gửi yêu cầu; agent trên cloud lên kế hoạch; tool call được đẩy xuống worker; worker thực thi trong môi trường khách hàng; kết quả được gửi ngược về cloud cho vòng inferencing tiếp theo, có thể lặp lại nhiều lần. Nói thẳng: suy luận đám mây là trái tim, thực thi cục bộ là đôi tay. Đối với hiệu năng, đây là lựa chọn hợp lý: inference ở cloud tận dụng hạ tầng chuyên dụng, còn phần chạm vào mã và hệ thống nội bộ được “neo” trong mạng doanh nghiệp.
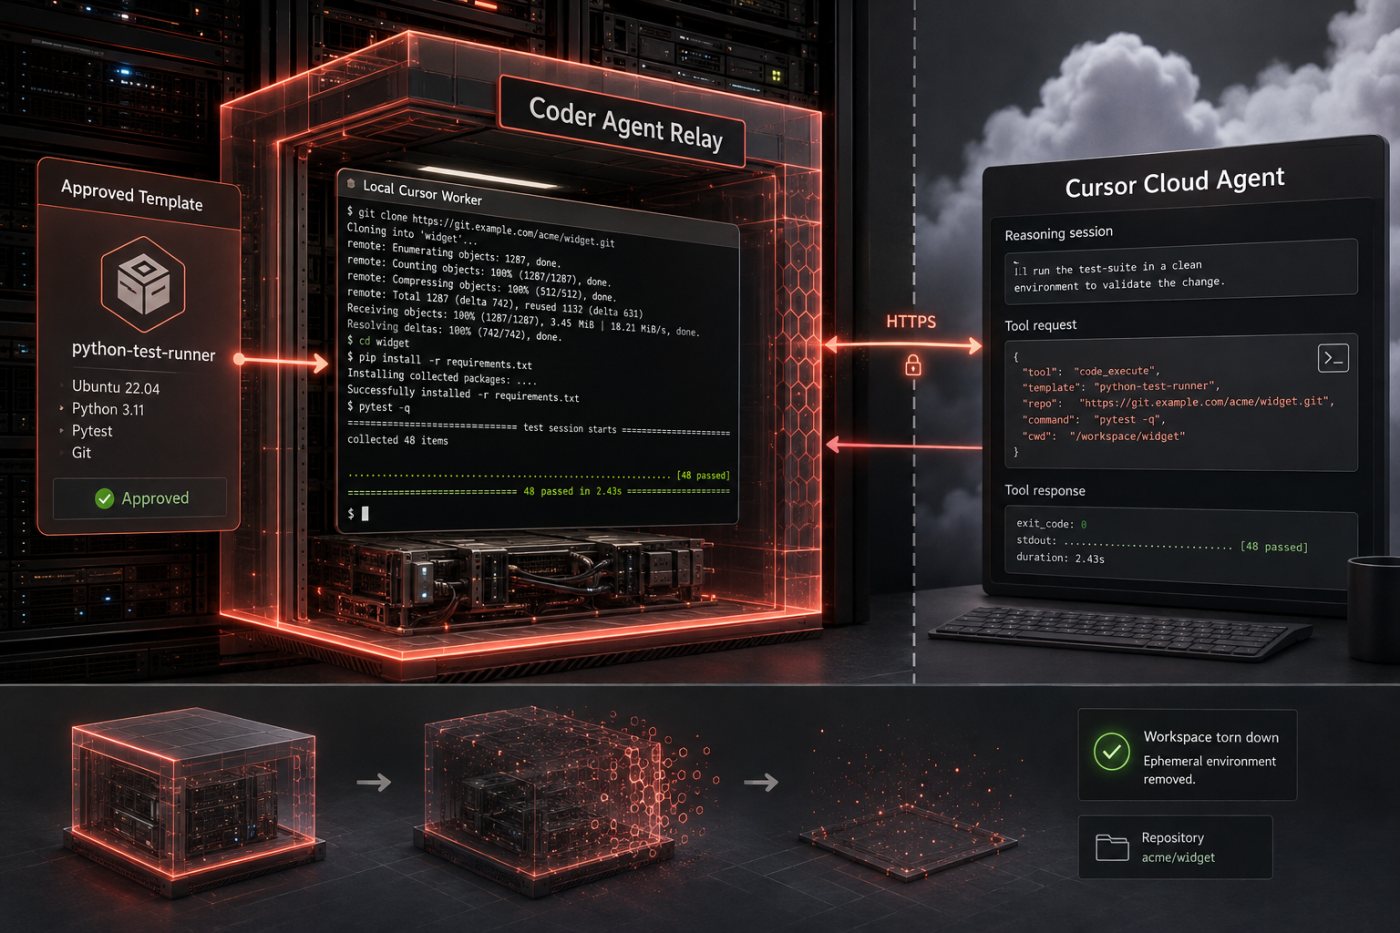
Thực thi cục bộ cloud: doanh nghiệp giữ quyền với mã và hệ thống nội bộ
Giá trị bảo mật dễ nhìn thấy nhất của Agent Relay Cursor nằm ở việc thực thi cục bộ trên hạ tầng khách hàng thay vì trên máy ảo do nhà cung cấp AI quản lý. Bản sao làm việc của repository nằm trên máy hoặc workspace do tổ chức kiểm soát; worker tại đó đọc, sửa file, chạy lệnh, test, build và dùng các bí mật, thông tin mạng được cấp cho workspace. Nhờ vậy, agent có thể dùng internal source control, private package registry, development service và pipeline build của công ty mà không cần mở quyền truy cập trực tiếp từ một VM thuộc cloud Cursor vào mạng riêng. Theo kiến trúc này, đội platform kiểm soát hệ điều hành, phần cứng, quyền truy cập mạng và credential máy; execution environment nằm trên chính hạ tầng họ quản lý, còn agent cloud chỉ thấy những gì worker trả về qua kết quả tool. Hệ quả thực tế là doanh nghiệp có thể giới hạn những dịch vụ nội bộ mà worker tiếp cận, dựa trên cấu hình workspace, RBAC, Agent Firewall và audit logging của Coder. Đây là lớp bảo vệ dữ liệu AI rất cụ thể: hạn chế bề mặt tấn công quanh nơi công cụ được thực thi.
Ranh giới bảo mật: không phải mọi dữ liệu đều ở trong mạng doanh nghiệp
Điểm dễ bị ngộ nhận nhất của kiến trúc hybrid agent là tưởng rằng khi mã và credential nằm trên máy nội bộ thì mọi thứ liên quan đến dữ liệu cũng cư trú hoàn toàn trong mạng doanh nghiệp. Agent Relay rõ ràng không phải là Cursor "hoàn toàn tự host"; lời hứa là self-hosted execution, không phải self-hosted AI. Hầu hết hoạt động như repository checkout, file edit, chạy terminal, build artifact và credential máy đều ở lại worker; nhà cung cấp khẳng định không lưu trữ raw code hoặc secrets trên hạ tầng họ quản lý. Nhưng kết quả tool được gửi ngược về cloud để inferencing tiếp theo, và dữ liệu đó có thể chứa code, diff, log test, lỗi compiler, output command, cùng với transcript phiên làm việc. Một nguồn đã nhấn mạnh: "Batas inilah yang menentukan nilai keamanan produk sekaligus membatasi klaim tentang data residency." Vì vậy, để bảo vệ dữ liệu AI một cách nghiêm ngặt, đội bảo mật phải xem từng loại dữ liệu trên data path—prompt, tool output, transcript, vùng xử lý cloud, quyền audit—như một lớp riêng để đánh giá compliance, thay vì chỉ kiểm tra nơi đặt repository.
Agent Relay giúp doanh nghiệp xử lý công việc nhạy cảm và lộ trình triển khai
Từ góc độ ứng dụng, Agent Relay đặc biệt hấp dẫn với các nhóm phát triển phải xử lý mã, pipeline và dịch vụ nội bộ nhạy cảm, nhưng vẫn muốn dùng AI agent để tăng tốc công việc. Kiến trúc này cho phép workspace gắn với danh tính người dùng; RBAC, Agent Firewall và audit logging được áp dụng lên mọi hành động của worker trong môi trường đó, giúp trả lời rõ ai đã khởi động phiên, dùng máy nào, đã làm những gì trong giới hạn Coder. Cùng lúc, nó đáp ứng tốt các yêu cầu về vị trí máy, quyền truy cập hệ thống riêng, kiểm soát credential và giới hạn hành động, dù không đảm bảo mọi xử lý đều nằm trong biên giới pháp lý của tổ chức. Agent Relay được công bố vào đầu tháng 9 với SpaceXAI là launch partner, và hiện vẫn ở trạng thái private preview với design partners, nghĩa là doanh nghiệp có thể thử nghiệm, kiểm tra kiến trúc hybrid agent trước khi quyết định triển khai rộng rãi cho toàn tổ chức. Kết luận thẳng thắn: đây là bước thực dụng về bảo vệ dữ liệu AI—không tuyệt đối, nhưng đủ minh bạch để các đội bảo mật đánh giá một cách nghiêm túc.