
Thông điệp của Apple: Quyền riêng tư mạnh hơn sự tiện lợi của AI
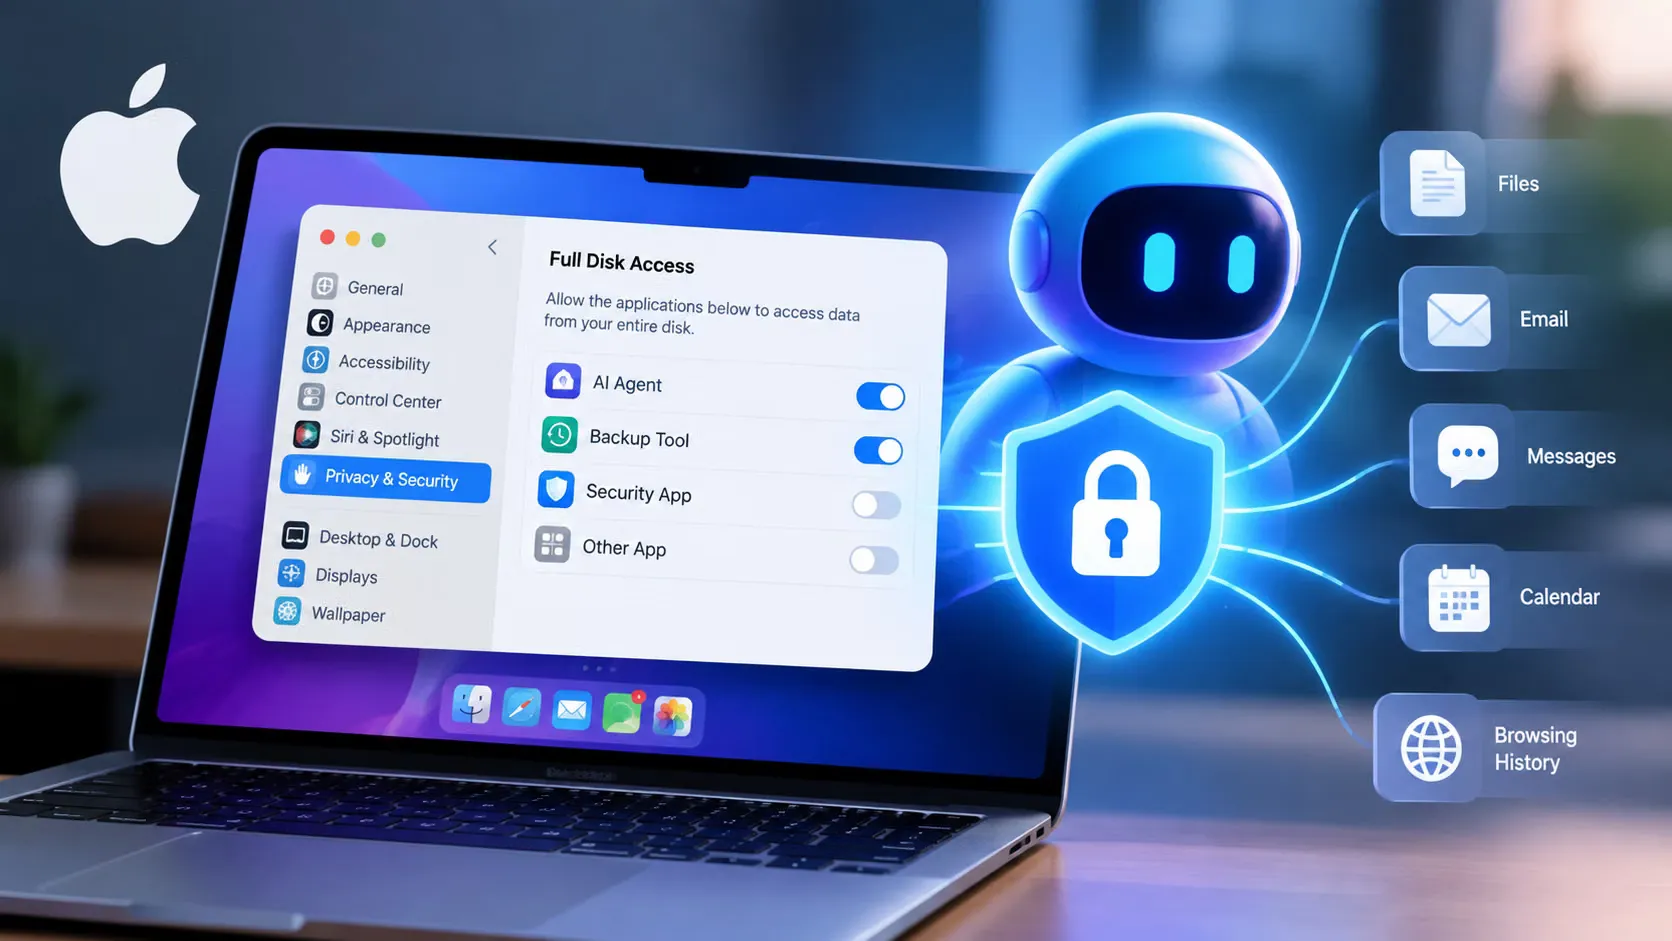
Apple siết chặt bảo mật macOS AI bằng cách tăng cường kiểm soát quyền Full Disk Access và bổ sung cảnh báo rõ ràng mỗi khi ứng dụng, đặc biệt là AI agents, yêu cầu truy cập toàn bộ dữ liệu lưu trên máy Mac, nhằm giảm nguy cơ xâm nhập tin nhắn riêng tư và thông tin hệ thống nhạy cảm của người dùng. Điểm cốt lõi của động thái này là một lựa chọn mang tính quan điểm: Apple chấp nhận làm chậm sự tiện lợi và sức mạnh của AI agents riêng tư để giữ trật tự cho không gian dữ liệu cá nhân trên macOS. Khi các công cụ có khả năng tự động điều khiển hệ thống, quét tệp tin và đọc nội dung tin nhắn, việc để chúng tự do di chuyển trong ổ đĩa là một rủi ro khó chấp nhận. Quyết định siết lại Full Disk Access macOS cho thấy hãng không muốn chờ tới khi có thêm một vụ rò rỉ lớn mới bắt đầu hành động.
Meta Muse và cú thức tỉnh về quyền truy cập toàn bộ ổ đĩa
Vụ Meta Muse lỗi bảo mật là chất xúc tác rõ ràng khiến Apple thay đổi quan điểm về Full Disk Access macOS. Một cây viết công nghệ tố cáo rằng ứng dụng AI Muse của Meta trên máy Mac có thể đọc toàn bộ tin nhắn riêng tư dù ông khẳng định chưa từng cấp phép hành vi này. Dù Meta bác bỏ cáo buộc, việc nhiều người dùng cho rằng Muse đã truy cập vào các tin nhắn được xem là riêng tư đã đủ để đẩy sự phẫn nộ lên cao. Đây không chỉ là câu chuyện một ứng dụng AI vượt rào, mà là câu hỏi: hệ điều hành đã bảo vệ người dùng đến đâu khi trao quyền Full Disk Access cho bên thứ ba. Khi Full Disk Access vốn được thiết kế cho các giải pháp sao lưu toàn diện chứ không phải cho AI agents đa năng, mọi dấu hiệu lạm dụng quyền này đều phải được xem là lỗi thiết kế hệ thống, không thể chỉ đổ lên vai nhà phát triển ứng dụng.
Lỗ hổng từ AI cục bộ: Full Disk Access biến thành "cửa hậu"
Đằng sau các vụ việc như Muse hay cảnh báo về lỗ hổng trong ứng dụng ChatGPT trên macOS là một thực tế đáng lo: Full Disk Access đang trở thành "cửa hậu" cho AI agents riêng tư lẫn tin tặc. Mac cho phép các ứng dụng được người dùng cấp Full Disk Access truy cập toàn bộ dữ liệu máy, trong khi iPhone và iPad được cô lập bằng cơ chế sandbox nên các app mặc định không chạm vào dữ liệu của nhau. Apple thừa nhận một số nhà phát triển đang dùng Full Disk Access theo cách có thể gây rủi ro cho người dùng, tức là đặt năng lực tự động của AI lên trên quyền riêng tư hệ thống. Khi một lỗ hổng có thể bị khai thác triệt để để đánh cắp luồng thông tin mật, việc để AI agents quét toàn bộ ổ đĩa mà không có rào cản mới là thái độ xem nhẹ an ninh. “Apple cho biết một số nhà phát triển đang sử dụng tính năng này theo những cách có thể gây rủi ro cho người dùng.”
Rào cản xác nhận mới: AI phải xin phép rõ ràng trước dữ liệu Mac
Thay vì cấm cửa AI, Apple chọn nâng cấp Full Disk Access macOS bằng lớp kiểm soát bổ sung. Hệ thống sẽ không cho phép ứng dụng – kể cả AI agents – dễ dàng kích hoạt quyền truy cập toàn bộ ổ đĩa chỉ qua vài bước cài đặt đơn giản. Người dùng sẽ phải thực hiện thao tác xác nhận cụ thể, chi tiết và độc lập nếu thực sự muốn trao quyền truy cập sâu cho bất kỳ phần mềm nào, đi kèm cảnh báo rủi ro hiển thị minh bạch và trực quan về phạm vi dữ liệu bị truy cập. Nền tảng áp dụng quy trình xác nhận đa tầng, yêu cầu người dùng hiểu rõ mối nguy trước khi quyết định, thay vì lướt qua một hộp thoại xin quyền mơ hồ. Theo thông tin được công bố, công ty có kế hoạch sớm bổ sung các biện pháp kiểm soát này vào macOS; người dùng sẽ thấy rõ khi bất kỳ ứng dụng AI nào yêu cầu truy cập dữ liệu máy tính, chứ không còn ẩn sau vài dòng chữ nhỏ.
Quan điểm cần giữ: macOS là "pháo đài dữ liệu", không phải sân chơi AI
Điểm đáng chú ý nhất trong kế hoạch siết chặt bảo mật macOS AI là cách Apple tái định nghĩa ưu tiên trên nền tảng: macOS là pháo đài dữ liệu trước, rồi mới là sân chơi cho AI agents. Động thái khẩn cấp này xuất hiện giữa làn sóng bùng nổ AI agent và sau khiếu nại về Meta Muse, nhưng nó không chỉ là phản ứng tạm thời cho một vụ việc nóng. Bằng việc buộc người dùng xác nhận rõ ràng, đa tầng trước khi cấp Full Disk Access, Apple đang đẩy trách nhiệm kiểm soát trở lại tay chủ nhân chiếc Mac, thay vì để các thuật toán tự ý định đoạt quyền tiếp cận dữ liệu. Quan điểm này đáng được ủng hộ: AI càng mạnh và tự chủ, rào cản bảo mật càng phải dày lên, không thể mỏng đi. Một hệ điều hành xứng đáng là nền tảng tin cậy trong thời đại AI phải sẵn sàng đối thoại thẳng thắn với người dùng về rủi ro, thay vì âm thầm chấp nhận mọi yêu cầu quyền truy cập với danh nghĩa "tiện lợi".