
eKYC từng là “lá chắn” chống lừa đảo, giờ bị deepfake thách thức trực diện
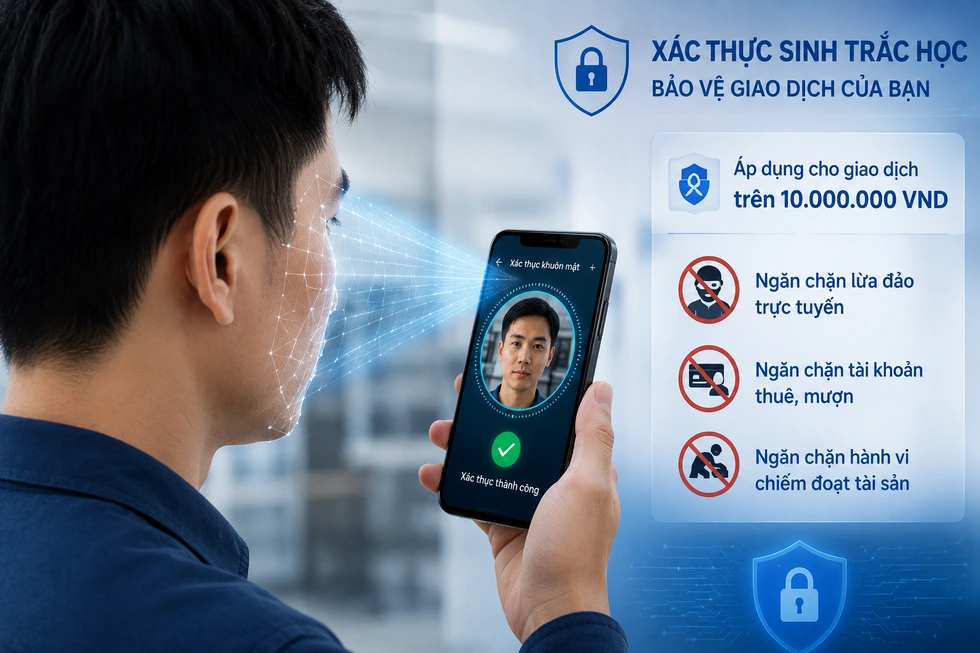
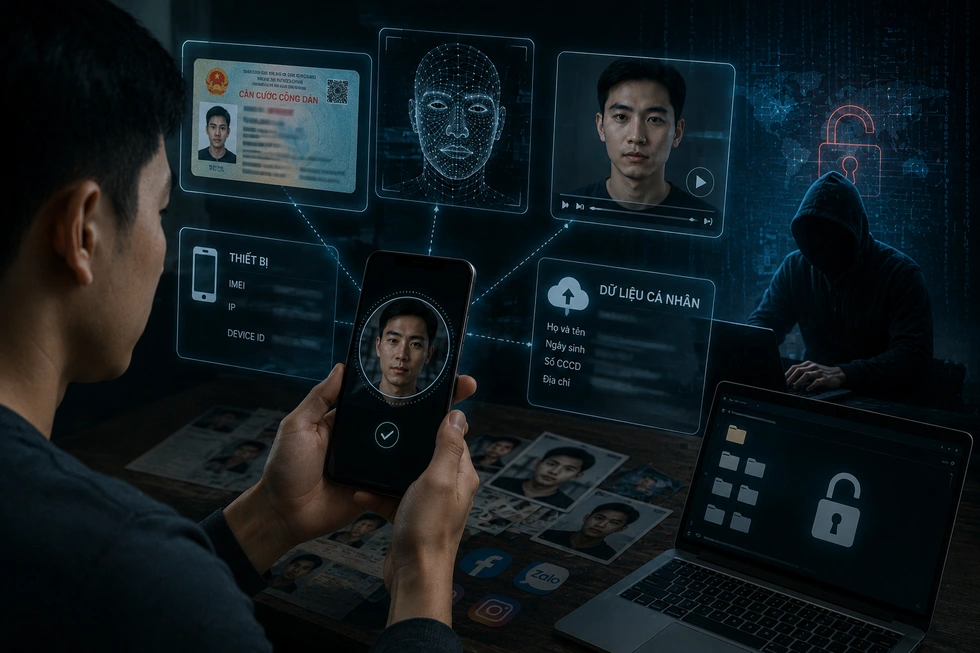
AI giả mạo khuôn mặt trong môi trường eKYC là việc kẻ gian dùng công nghệ deepfake và các phần mềm độc hại để tạo ra khuôn mặt, giọng nói, biểu cảm và video gần giống người thật, nhằm qua mặt quy trình xác thực danh tính điện tử, chiếm quyền truy cập tài khoản ngân hàng số, đánh cắp dữ liệu sinh trắc học và chiếm đoạt tài sản tài chính thông qua giao dịch trực tuyến. Từng được xem là “lá chắn” chống lừa đảo tài chính, eKYC (xác thực danh tính điện tử) nay đang đối mặt với cùng thứ công nghệ đã giúp nó phát triển: trí tuệ nhân tạo tạo sinh. Khi các ngân hàng đồng loạt áp dụng xác thực sinh trắc học cho giao dịch giá trị lớn từ giữa năm 2024, nhiều người tin rằng an ninh ngân hàng số đã an toàn hơn. Nhưng thực tế phũ phàng là tội phạm mạng đã nhanh chóng biến khuôn mặt và giọng nói thành tài sản số mới để tấn công hệ thống eKYC.

Deepfake giả mạo khuôn mặt: sinh trắc học không còn là “chìa khóa vạn năng”
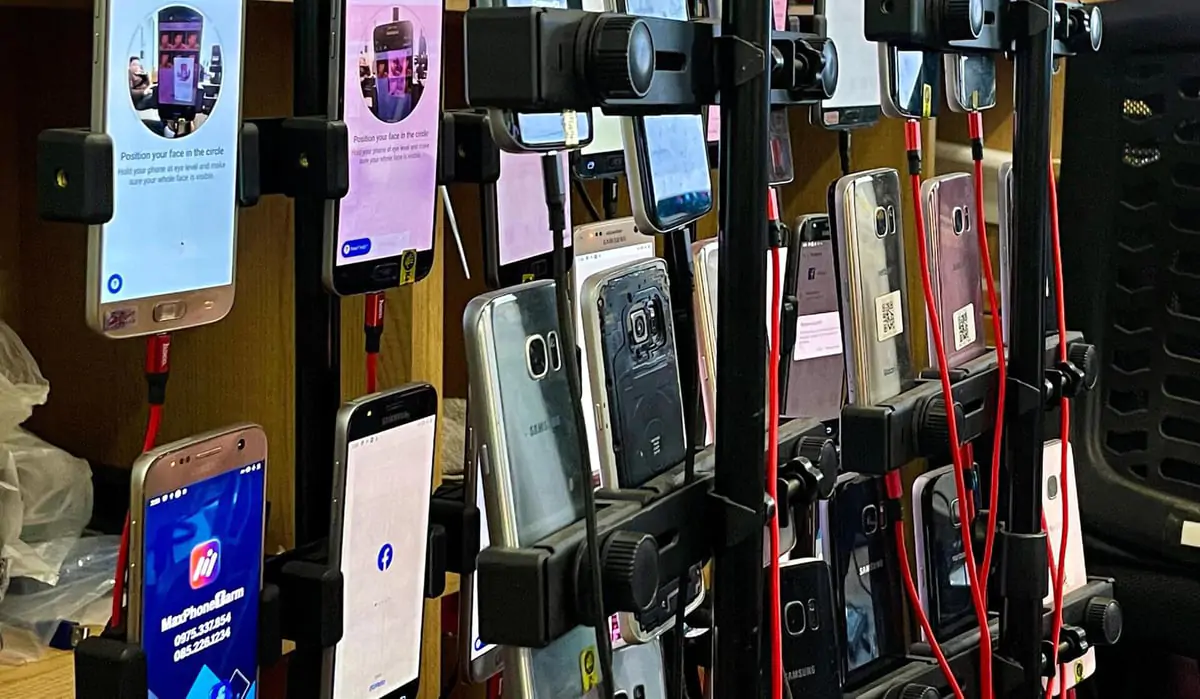
Cốt lõi của cuộc khủng hoảng nằm ở chỗ sinh trắc học đang trở thành “mặt trận” mới của tội phạm mạng. Trước đây, kẻ gian chủ yếu săn mật khẩu và mã OTP, giờ chúng nhắm thẳng vào dữ liệu khuôn mặt, giọng nói và các đặc điểm định danh sinh học, vì giá trị của chúng không kém dữ liệu ngân hàng. Các bộ công cụ được quảng bá công khai trên Telegram được thiết kế chuyên để vượt qua hệ thống eKYC bảo mật AI của ngân hàng và fintech. Nguy hiểm hơn, một số công cụ có thể đánh lừa cả bước kiểm tra “liveness” – vốn là lớp phòng vệ quan trọng nhất khi xác thực khuôn mặt. Khác với kiểu gian lận dùng ảnh tĩnh hoặc video phát lại, deepfake giả mạo khuôn mặt hiện nay tạo được chuyển động, cử chỉ và phản ứng sống động, đủ khiến hệ thống nhận diện mặt người nhầm lẫn. Nói thẳng: dựa vào khuôn mặt một cách tuyệt đối là một ảo tưởng.
Mã độc núp bóng ứng dụng AI giả mạo: điểm gãy nguy hiểm của an ninh ngân hàng số
Deepfake chỉ là một nửa câu chuyện; nửa còn lại là mã độc giả dạng ứng dụng AI trên thiết bị người dùng. Lợi dụng trào lưu công cụ tạo ảnh, video, hoán đổi khuôn mặt và chatbot AI, tội phạm dựng quảng cáo, trang web và app giả để phát tán mã độc, đánh cắp thông tin nhạy cảm và chiếm đoạt tài sản. Nguy cơ không đến từ công nghệ AI tự thân, mà từ thói quen cài phần mềm .apk không rõ nguồn gốc trên Android, bỏ qua cảnh báo bảo mật và cấp quyền truy cập nhạy cảm cho ứng dụng. Khi người dùng bị dẫn dụ cấp quyền Trợ năng, đọc tin nhắn, hiển thị trên ứng dụng khác, mã độc có thể chèn màn hình đăng nhập giả, theo dõi thao tác, đọc thông báo chứa mã xác thực và che cảnh báo giao dịch. Một khi điện thoại đã bị xâm nhập, mọi lớp eKYC bảo mật AI trên hệ thống ngân hàng đều bị vô hiệu hóa bởi chính người dùng – người đang tự xác thực giúp kẻ gian.

Ngân hàng và fintech phải chuyển sang xác thực đa lớp, dựa trên rủi ro
Điều đáng báo động không chỉ là năng lực công nghệ của các phần mềm vượt qua xác thực sinh trắc học, mà là việc chúng đã được thương mại hóa, hình thành thị trường mua bán công cụ gian lận. Một đường dây sản xuất và bán phần mềm độc hại có khả năng qua mặt hệ thống xác thực sinh trắc học của tổ chức tín dụng vừa bị lực lượng an ninh mạng triệt phá. Đây là tín hiệu rõ ràng: nếu ngành ngân hàng và fintech không tái thiết lại mô hình xác thực, eKYC sẽ tiếp tục bị khoét rỗng niềm tin. Theo chuyên gia an ninh mạng Ngô Minh Hiếu, Việt Nam cần chuyển từ mô hình xác thực đơn lớp sang xác thực đa lớp, dựa trên đánh giá rủi ro trong 3–5 năm tới. Thay vì chỉ nhìn vào khuôn mặt, hệ thống phải đồng thời kiểm tra thiết bị đăng nhập, vị trí truy cập, hành vi người dùng, tính xác thực của camera, dấu hiệu deepfake và dữ liệu bị tiêm vào ứng dụng, đồng thời đối soát với nguồn dữ liệu tin cậy.
Người dùng không thể đứng ngoài cuộc: tự vệ số là lớp bảo vệ đầu tiên
Không thể trông chờ mọi thứ vào an ninh ngân hàng số; người dùng phải trở thành một phần của hệ thống phòng thủ. Quy tắc cơ bản là tuyệt đối không nhấp vào đường dẫn, quét mã QR hoặc tải tệp cài đặt từ quảng cáo, tin nhắn và tài khoản không rõ nguồn gốc. Trên Android, không cài bất kỳ tệp .apk nào gửi qua Zalo, Facebook, Telegram, email hoặc SMS; trên iPhone, tránh cài hồ sơ cấu hình hoặc quản lý thiết bị từ nguồn lạ. Chỉ tải ứng dụng từ kho chính thức như Google Play hoặc App Store, đồng thời kiểm tra kỹ tên ứng dụng, nhà phát triển, quyền truy cập và đối chiếu thông tin trên kênh chính thức của đơn vị cung cấp. Người dùng nên duy trì Google Play Protect, cập nhật hệ điều hành, ứng dụng ngân hàng và bản vá bảo mật thường xuyên. Nếu nghi ngờ thiết bị bị nhiễm mã độc hoặc phát hiện giao dịch bất thường, cần lập tức ngừng dùng máy để đăng nhập ngân hàng, tắt nguồn hoặc ngắt Internet, dùng thiết bị tin cậy khác để liên hệ ngân hàng qua số chính thức, yêu cầu khóa dịch vụ và kiểm tra giao dịch.