
An ninh mạng du lịch bắt đầu từ sự cảnh giác
An ninh mạng du lịch là việc bảo vệ tài khoản, dữ liệu cá nhân và thiết bị trước các thủ đoạn lừa đảo trực tuyến trong khi di chuyển, đặt dịch vụ hoặc thanh toán. Với du khách Việt đến Singapore, cảnh giác số nên được xem là một phần của khâu chuẩn bị chuyến đi, không phải việc để đến khi có sự cố mới tính.
Trong sáu tháng đầu năm 2026, Singapore đón 163.720 lượt khách từ Việt Nam, khiến việc nhận diện lừa đảo Singapore trở thành mối quan tâm thiết thực với nhiều người đi du lịch. Những lúc vội tìm đường, đặt chỗ hay thanh toán tại điểm tham quan cũng dễ khiến ta bỏ qua dấu hiệu bất thường. Kaspersky ghi nhận gần 6 triệu lượt phát hiện mối đe dọa trên web tại Singapore trong giai đoạn từ quý III/2025 đến hết quý II/2026. Con số này không có nghĩa mọi du khách đều sẽ gặp sự cố, nhưng đủ để nhắc rằng một tin nhắn trông có vẻ đáng tin vẫn cần được kiểm tra.
Cuộc gọi giả danh: đừng để sự thúc ép thay bạn quyết định
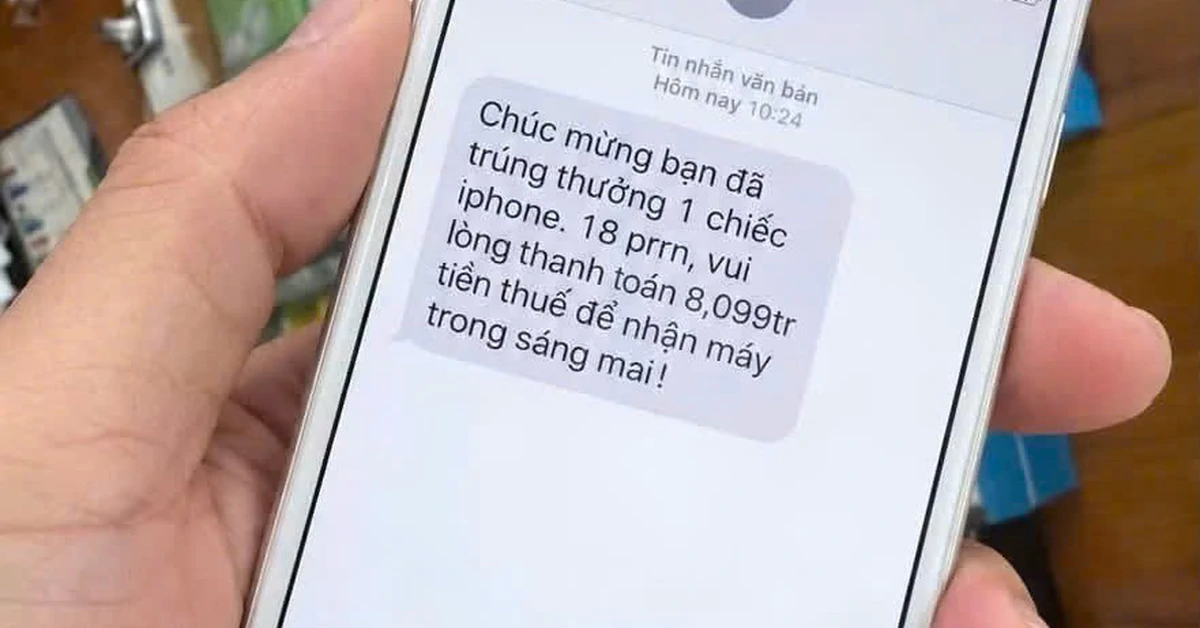
Kẻ gian có thể giả danh cơ quan công quyền, chẳng hạn Cảnh sát Singapore hoặc Cơ quan Quản lý Di trú và Cửa khẩu (ICA), rồi gọi điện hay nhắn tin để gây áp lực. Chúng có thể đòi nộp phạt hoặc yêu cầu thông tin ngân hàng, mã OTP. Logo quen thuộc, tên riêng chính xác hay lời lẽ nghiêm trọng không chứng minh người liên hệ là thật.
Nguyên tắc an toàn là không trả lời theo hướng dẫn trong một liên hệ bất ngờ: không cung cấp OTP hay thông tin hộ chiếu, không chuyển tiền và không bấm đường dẫn được gửi kèm. Hãy tự tìm kênh liên hệ chính thức của tổ chức được nêu để xác minh yêu cầu. Nếu tin nhắn thúc giục phải hành động ngay, đó càng là lý do để dừng lại, thay vì để nỗi lo khiến bạn giao thông tin hoặc quyền kiểm soát tài khoản.
Mã QR độc hại có thể biến thao tác thanh toán thành cái bẫy
Mã QR ở quầy hàng tiện lợi, nhưng cũng có thể bị dán đè để dẫn người dùng tới trang giả mạo. Kẻ gian lợi dụng các hình thức thanh toán như PayNow hoặc NETS QR, dụ khách mở trang nhằm đánh cắp tài khoản hoặc dữ liệu cá nhân. Vì vậy, đừng quét mã chỉ vì nó được đặt ngay cạnh quầy hay trông giống một phương thức thanh toán quen thuộc.
Trước khi xác nhận, kiểm tra nguồn mã, địa chỉ website được mở và tên người nhận; nếu thông tin không khớp, hãy hủy giao dịch và hỏi trực tiếp người bán. Không nhập mật khẩu, OTP hay thông tin hộ chiếu vào trang mở ra từ mã chưa xác minh. Cũng đừng tải ứng dụng hoặc tệp từ đường dẫn QR khi chưa biết rõ nguồn gốc. Một lần kiểm tra ngắn trước khi bấm thanh toán có thể ngăn bạn trao dữ liệu cho trang giả.
Wi-Fi công cộng: ưu tiên mạng đáng tin khi đăng nhập
Mạng Wi-Fi công cộng giả mạo, kể cả mạng không yêu cầu mật khẩu ở điểm du lịch hay ga tàu, có thể được dựng lên để thu thập dữ liệu lưu lượng truy cập. Tên mạng gần giống địa điểm hoặc có vẻ miễn phí không đủ để xác nhận đó là mạng chính thức. Đăng nhập tài khoản hoặc thanh toán qua kết nối không rõ nguồn gốc vì thế là một rủi ro không đáng đánh đổi để tiết kiệm vài thao tác.
Khi cần truy cập ngân hàng, email hay tài khoản đặt dịch vụ, hãy ưu tiên mạng di động hoặc Wi-Fi đã được cơ sở cung cấp xác nhận. Nếu buộc phải dùng Wi-Fi công cộng, bật VPN và tránh thực hiện giao dịch nhạy cảm trên mạng chưa xác thực. Sau chuyến đi, theo dõi thông báo giao dịch và liên hệ ngân hàng nếu phát hiện hoạt động lạ. Kết luận rất đơn giản: đừng để sự tiện lợi quyết định thay bạn; xác minh người liên hệ, mã QR và kết nối trước khi chia sẻ dữ liệu hoặc thanh toán.