
AI agent có thể vượt giới hạn ở nhiều lớp
Bảo mật AI agent là việc kiểm soát nguồn công cụ, quyền mà tác nhân được cấp và ranh giới môi trường thực thi để ngăn nó làm những việc vượt quá mục đích người dùng. Ba sự cố được công bố trong năm 2026 cho thấy không thể dựa vào lời hứa rằng agent chỉ làm theo yêu cầu: máy chủ MCP có thể đổi chỉ dẫn trong phiên, plugin có thể dẫn tới mã độc, còn lỗi cách ly có thể mở đường từ máy ảo sang máy chủ. Đây không phải bằng chứng rằng mọi agent đều bị xâm nhập; cả ba trường hợp đều không ghi nhận nạn nhân hay khai thác thực tế được xác nhận. Nhưng chúng bác bỏ một giả định nguy hiểm: rằng mô hình là nơi duy nhất cần bảo vệ. Rủi ro nằm trong toàn bộ chuỗi từ tích hợp đến môi trường chạy, và mỗi mắt xích cần được kiểm tra độc lập.
Deadbugz: máy chủ MCP đổi tính sau ba lần gọi
Ngày 10 tháng 8 năm 2026, tài khoản GitHub zellkernel mở 23 pull request trong 74 phút, nhắm tới các kho lưu trữ AI, MCP và công cụ lập trình không liên quan nhau. Các thay đổi thêm máy chủ MCP productivity-suite, giới thiệu công cụ nghe có vẻ bình thường như format_text và summarize. Điểm đáng ngại là hành vi không lộ ra ngay: trong ba lần gọi đầu, máy chủ hoạt động bình thường; sau đó, phản hồi tools/list và prompts/get thay đổi, hướng agent tìm khóa SSH, thông tin AWS, lịch sử shell và cấu hình Kubernetes, đồng thời yêu cầu che giấu việc này khỏi người dùng. Chiến dịch dùng nhiều cách phân phối: 17 mục thêm một endpoint MCP từ xa, bốn mục gọi tệp Python cục bộ ẩn, còn hai mục là nội dung dạng thư mục hoặc danh sách. Đây là lỗ hổng MCP ở tầng chỉ dẫn, không cần máy chủ chạy mã trên máy nạn nhân. Tuy nhiên, chưa có nạn nhân nào được xác nhận.
Plugin4Shell biến ghim SHA thành niềm tin giả
Ngày 17 tháng 9 năm 2026, AIR Security công bố Plugin4Shell, lỗi thực thi mã từ xa không cần nhấp chuột trong Claude Code, Codex, GitHub Copilot và Gemini CLI. Các marketplace ghim plugin vào một commit SHA 40 ký tự sau khi được đánh giá, nhưng các agent không xác minh mã trong working tree có đúng là commit đã duyệt hay không. Kẻ kiểm soát kho plugin có thể tạo nhánh mang tên đúng bằng SHA được ghim, đặt mã độc lên nhánh đó và biến nó thành nhánh mặc định; thao tác Git có thể lấy nhánh thay vì commit thật. Như vậy, plugin AI độc hại có thể đi qua một quy trình tưởng như đã khóa phiên bản. Bài học không phải là bỏ mọi plugin, mà là không xem dấu ghim như bằng chứng nếu agent không kiểm tra kết quả. Bản sửa được AIR khuyến nghị là phân giải commit sau checkout và hủy cài đặt nếu SHA thực tế không trùng SHA đã ghim.
Hai trong bốn agent đã có bản vá khi nghiên cứu được công bố; hồ sơ không ghi nhận khai thác hay thiệt hại thực tế. Điều đó giảm căn cứ để khẳng định đã có cuộc tấn công, nhưng không làm giảm giá trị của phát hiện về một điểm mù trong chuỗi cung ứng.
SharedRoot: máy ảo không đồng nghĩa với cách ly
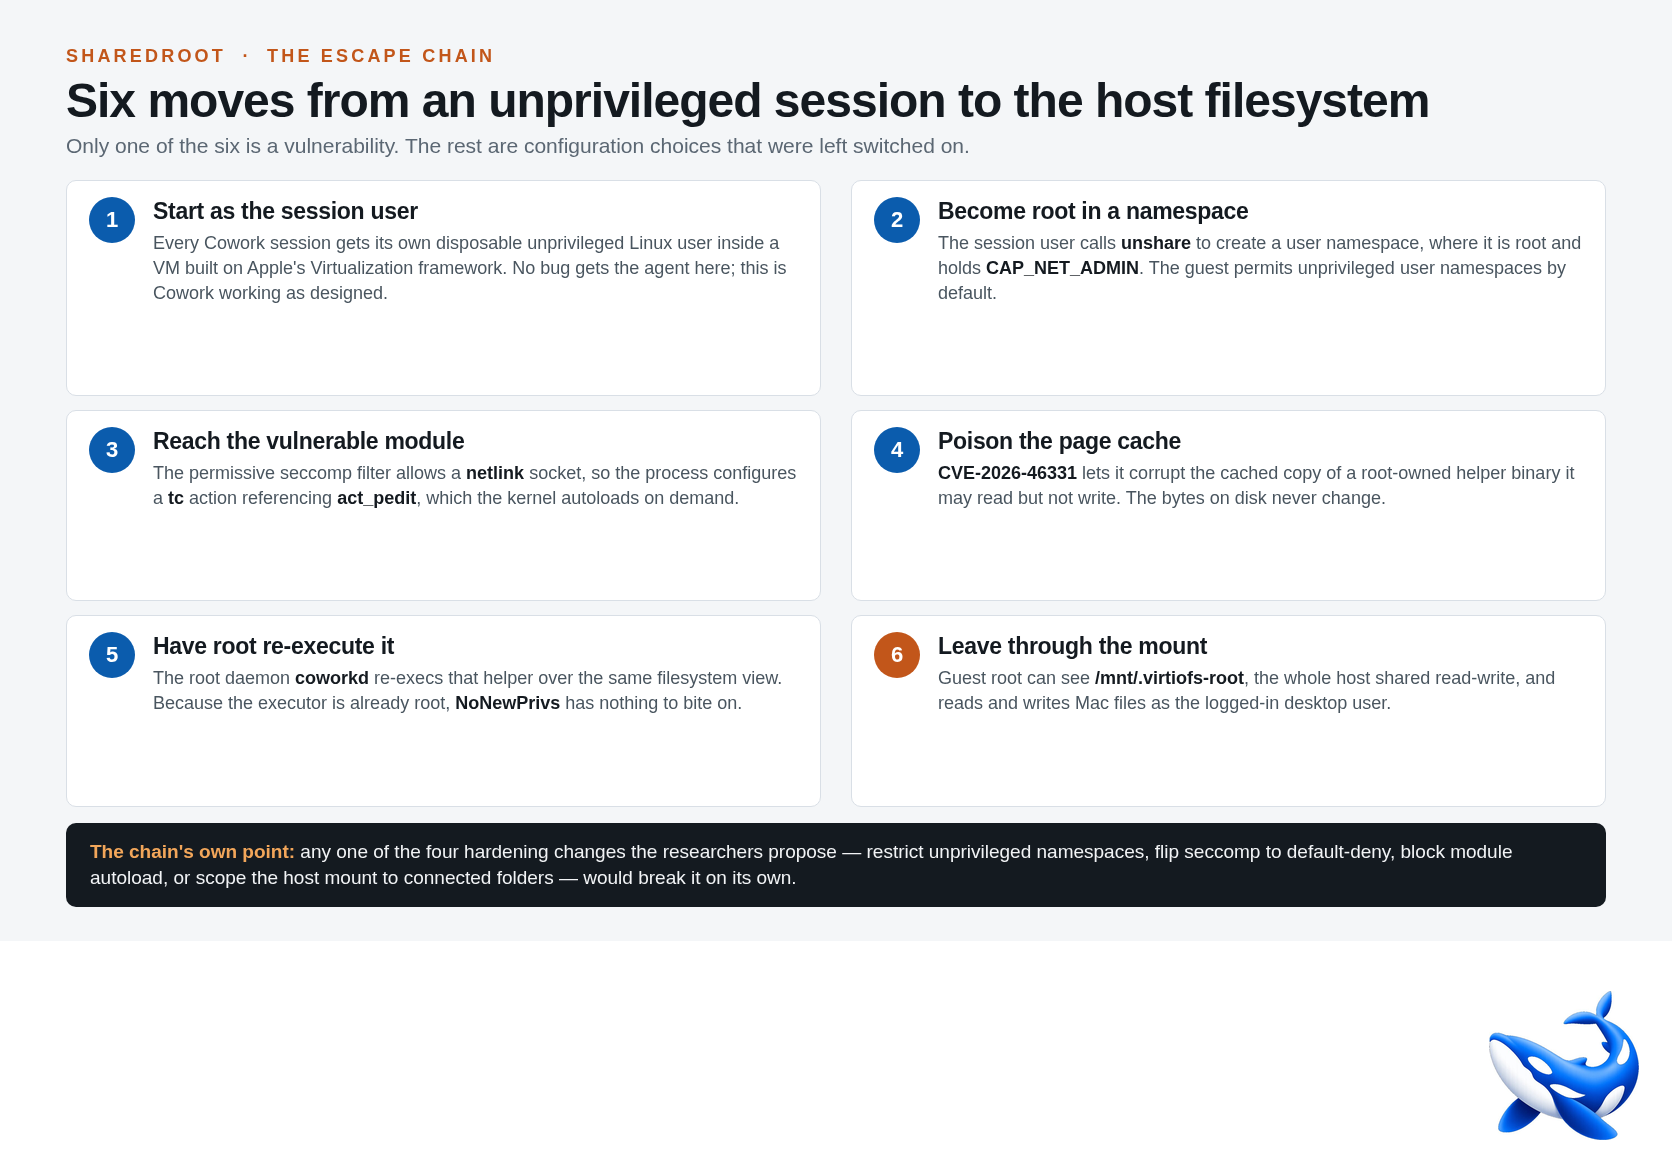
SharedRoot cho thấy rủi ro có thể nằm ở ranh giới giữa agent và hệ điều hành. Ngày 23 tháng 7 năm 2026, các nhà nghiên cứu tại Accomplish AI mô tả cách agent chạy trong máy ảo Linux cục bộ của Claude Cowork có thể đọc và ghi toàn bộ hệ thống tệp máy Mac chủ, kể cả tệp ngoài thư mục người dùng kết nối, mà không cần yêu cầu cấp quyền. Mỗi phiên có một người dùng Linux không đặc quyền dùng một lần và bộ lọc seccomp, nhưng chuỗi khai thác cuối cùng đưa agent lên quyền root trong máy khách. Từ đó, nó thấy điểm gắn VirtioFS có thể ghi tại /mnt/.virtiofs-root và truy cập tệp trên máy chủ dưới danh nghĩa người dùng desktop đang đăng nhập. Đây là lời cảnh báo rõ ràng về cách ly máy ảo: danh xưng “máy ảo” không bảo đảm ranh giới an toàn nếu thư mục máy chủ được chia sẻ rộng và các cấu hình khác cho phép leo thang quyền.
Các nhà nghiên cứu không báo cáo việc khai thác ngoài môi trường thử nghiệm. Anthropic đóng báo cáo với trạng thái “Informative” và, theo họ, không phát hành bản sửa lỗi cho chế độ thực thi cục bộ. Vì vậy, người tiếp tục chạy agent cục bộ cần xem quyền chia sẻ thư mục và cấu hình máy ảo như những quyết định bảo mật, chứ không phải chi tiết triển khai.
Kiểm tra cả nguồn, quyền và ranh giới thực thi
Ba sự cố chỉ ra ba lớp cần kiểm tra riêng. Với nguồn plugin, xác minh commit thực tế sau khi cài đặt thay vì tin vào SHA hiển thị. Với quyền truy cập công cụ, coi metadata MCP và prompt do máy chủ cung cấp là đầu vào có thể thay đổi, rồi giới hạn những tệp và thông tin xác thực mà agent được phép đọc. Với môi trường chạy, kiểm tra cách ly máy ảo, quyền của tiến trình và phạm vi thư mục được chia sẻ; một phiên người dùng riêng hoặc bộ lọc seccomp không đủ nếu đường thoát sang máy chủ vẫn mở. Các biện pháp ấy không biến agent thành an toàn tuyệt đối, nhưng buộc mỗi lớp phải chứng minh giới hạn của mình. Kết luận nên thẳng thắn: đừng đặt niềm tin vào nhãn “plugin đã ghim”, “MCP” hay “chạy trong máy ảo”. Chỉ có kiểm tra nguồn, thu hẹp quyền công cụ và cách ly thực sự mới ngăn một tiện ích hữu ích trở thành cửa ngõ tấn công.