
Google Play không phải lá chắn tuyệt đối
Mã độc trên Android là phần mềm được ngụy trang hoặc đưa vào ứng dụng để xâm nhập thiết bị, đánh cắp dữ liệu hay chiếm quyền truy cập tài khoản. Vì vậy, tải ứng dụng Android từ cửa hàng chính thức giúp giảm rủi ro, nhưng không thể bảo đảm mọi ứng dụng đều an toàn. Một cảnh báo gần đây liên quan đến PDF Reader của nhà phát triển Duka Zuri: ứng dụng đọc tài liệu này bị phát hiện chứa trojan ngân hàng Anatsa, có khả năng tìm thông tin ngân hàng và đe dọa tiền của người dùng.
Ứng dụng đã được tải hơn 10.000 lượt trước khi bị gỡ khỏi Google Play. Google xóa ứng dụng sau khi nhận thông báo, nhưng việc nó từng được duyệt cho thấy quy trình kiểm tra không phải hàng rào hoàn hảo. Anatsa có thể được đưa vào qua bản cập nhật thay vì xuất hiện ngay trong phiên bản ban đầu. Nếu người dùng cấp quyền trợ năng, mã độc có thể tiếp cận sâu hơn, đọc tin nhắn SMS và kết hợp dữ liệu đó với thông tin đăng nhập ngân hàng để tạo đường chiếm đoạt tài khoản. Đây là lý do không nên xem nhãn “có trên Google Play” như một cam kết an toàn.
Bốn nguồn tải ứng dụng nên tránh
Rủi ro bảo mật Android tăng khi cài ứng dụng ngoài cửa hàng chính thức hoặc nguồn đáng tin. Tải APK đính kèm trong email hay tin nhắn là lựa chọn đặc biệt nguy hiểm: kẻ gửi có thể ngụy trang tệp thực thi bằng tên dễ gây nhầm lẫn. Một cảnh báo từng ghi nhận APK được phát tán qua WhatsApp và Telegram. Nếu chạm vào tệp mà trình cài đặt Android bật lên, hãy dừng lại, xóa tệp và không cấp quyền cài đặt.
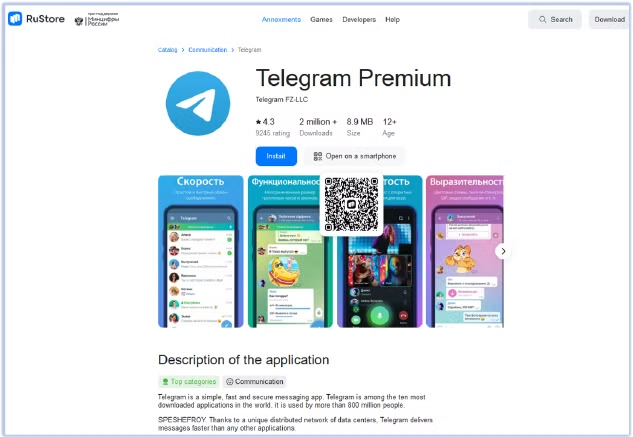
Cũng nên tránh quảng cáo mạng xã hội dẫn tới tệp cài đặt, nhất là khi quảng cáo yêu cầu điền thông tin cá nhân rồi thúc giục cài APK. Một bẫy khác là trang cửa hàng ứng dụng giả trên website lạ, bắt chước dịch vụ hợp pháp để phân phối ứng dụng nhiễm mã độc hoặc đánh cắp dữ liệu. Cửa hàng thay thế không mặc nhiên nguy hiểm, nhưng phải xác minh rõ nhà phát hành và nguồn tải. Nếu không thể xác nhận cả hai, lựa chọn an toàn hơn là rời trang thay vì đánh cược với thiết bị.
Ứng dụng chỉnh sửa miễn phí có thể phải trả giá bằng dữ liệu
Các ứng dụng chỉnh sửa hứa mở khóa tính năng cao cấp miễn phí thường hấp dẫn vì bỏ qua giới hạn trả phí, nhưng lời hứa đó cũng là mồi nhử phổ biến. Những bản sửa đổi không chính thức có thể mang mã độc theo cùng ứng dụng, thay vì cung cấp tính năng như quảng cáo. Chẳng hạn, bản Spotify chỉnh sửa từ nguồn lạ từng hứa cho nghe Premium không giới hạn; nhưng trạng thái thuê bao do máy chủ dịch vụ quản lý, nên sửa ứng dụng không thể tự biến tài khoản thành người dùng Premium.
Đáng ngại hơn, mã độc đôi khi được phát tán dưới dạng phần sửa đổi cho ứng dụng vốn đã tải từ cửa hàng hợp pháp. Vì thế, chỉ kiểm tra tên ứng dụng trong Google Play chưa đủ: hãy xem nhà phát triển, quyền truy cập được yêu cầu và lý do ứng dụng cần những quyền ấy. Một ứng dụng đọc PDF không nên cần quyền trợ năng để làm việc thông thường. Nếu yêu cầu quyền có vẻ không liên quan, đừng cấp quyền chỉ để tiếp tục cài đặt.
Cách tự bảo vệ trước khi và sau khi cài
Nguyên tắc dễ nhớ là ưu tiên ứng dụng cửa hàng đã cài sẵn trên thiết bị và xác minh đó là nguồn chính thức. Tránh cài APK từ tin nhắn, quảng cáo hoặc trang web không rõ danh tính; đừng tin lời hứa mở khóa tính năng cao cấp miễn phí nếu ứng dụng không thể thực hiện điều đó về mặt kỹ thuật. Trước khi cài, kiểm tra nhà phát triển, đánh giá, quyền truy cập và dấu hiệu bất thường. Việc cài ngoài cửa hàng không phải lúc nào cũng sai, nhưng rủi ro lây nhiễm mã độc và lộ dữ liệu cá nhân cao hơn khi rời khỏi nguồn đáng tin.
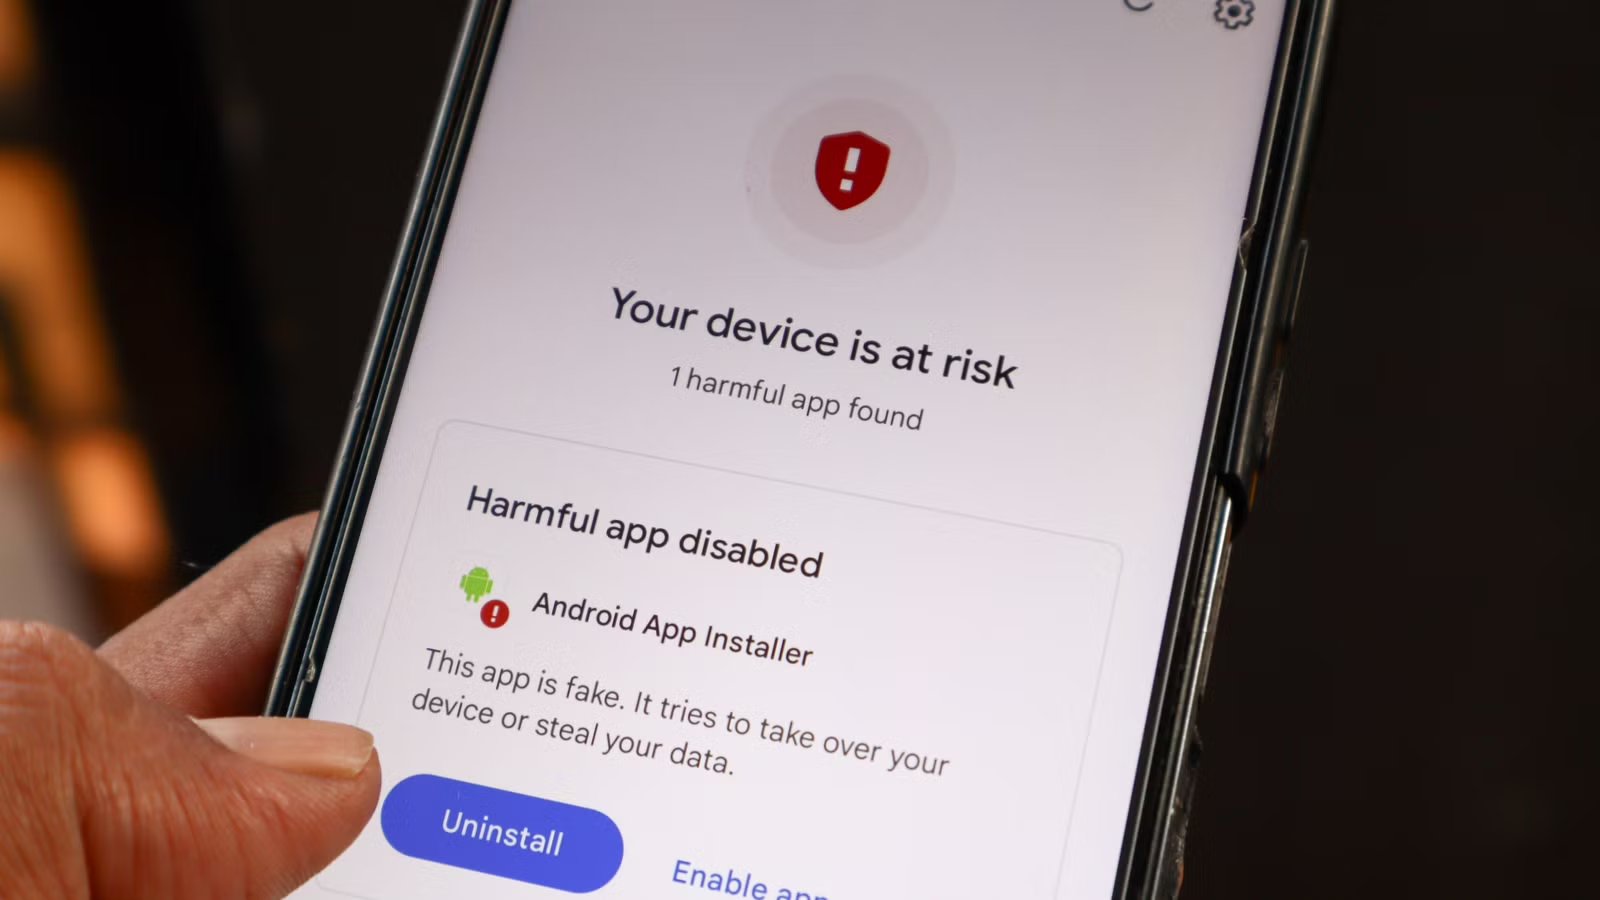
Nếu đã cài PDF Reader của Duka Zuri, hãy gỡ ứng dụng ngay, chạy phần mềm bảo mật để quét thiết bị và rà soát quyền trợ năng đã cấp. Nếu nghi ngờ thông tin ngân hàng bị lộ, đổi mật khẩu tài khoản ngân hàng trực tuyến và liên hệ ngân hàng để kiểm tra hoạt động đáng ngờ. Một ứng dụng diệt virus có thể hỗ trợ phát hiện nguy cơ, nhưng không thay thế việc cài đặt thận trọng và xem xét quyền ứng dụng. Google Play hữu ích, song người dùng vẫn phải kiểm tra trước khi tin và cài.