
Gemini 3.8 Flash Cyber là gì – và vì sao nó bị "khóa" khỏi người dùng phổ thông?
Gemini 3.8 Flash Cyber là biến thể AI an ninh mạng chuyên biệt của dòng Gemini 3.8 Flash, được Google thiết kế để rà soát mã nguồn sâu, phát hiện lỗ hổng bảo mật trên nhiều ngôn ngữ lập trình và tự động đề xuất bản vá, nhưng quyền truy cập bị giới hạn chặt chẽ trong chương trình Fairwind dành riêng cho các tổ chức được xác minh là đối tác phòng thủ đáng tin cậy. Điểm nổi bật nhất của Gemini 3.8 Flash Cyber không nằm ở marketing, mà ở việc Google thẳng tay nói "không" với người dùng thông thường. Đây là mô hình chỉ xuất hiện trong hệ sinh thái Fairwind, một chương trình kiểm soát truy cập hạn chế được công bố kèm theo việc ra mắt phiên bản an ninh mạng của Gemini. Google không mở Gemini 3.8 Flash Cyber cho người dùng API standard, và đó là tín hiệu rất rõ: AI an ninh mạng đủ mạnh để trở thành rủi ro nếu rơi vào tay sai đối tượng. Quan điểm cần giữ ở đây là: việc giới hạn quyền truy cập không phải chiêu trò độc quyền, mà là bước phòng ngừa bắt buộc khi bạn đưa một mô hình có khả năng "thấy sâu, sửa nhanh" vào môi trường an toàn thông tin đang đầy lỗ hổng vận hành.
Khả năng phát hiện lỗ hổng bảo mật: mạnh đến mức phải kiểm soát
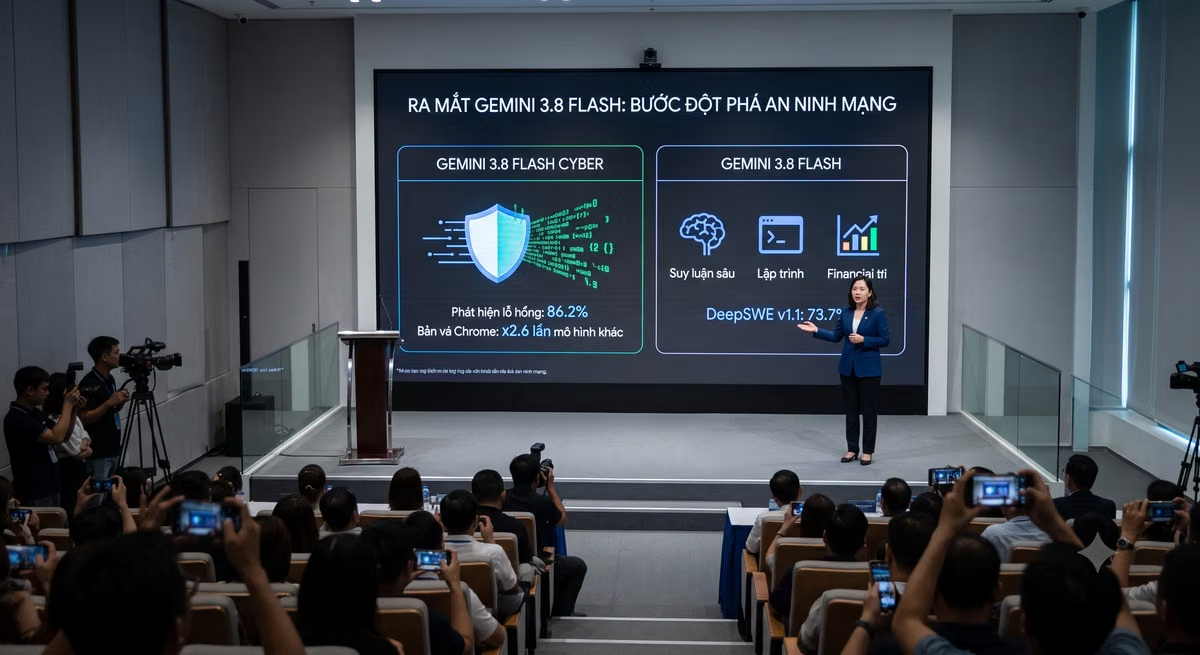
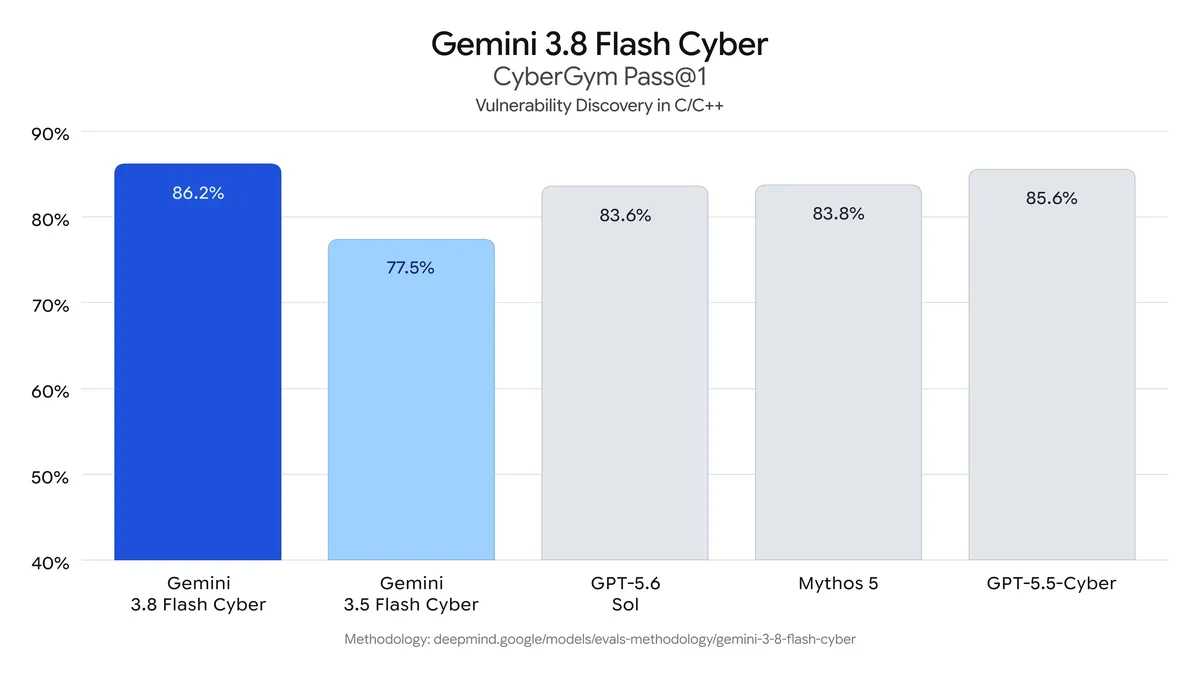
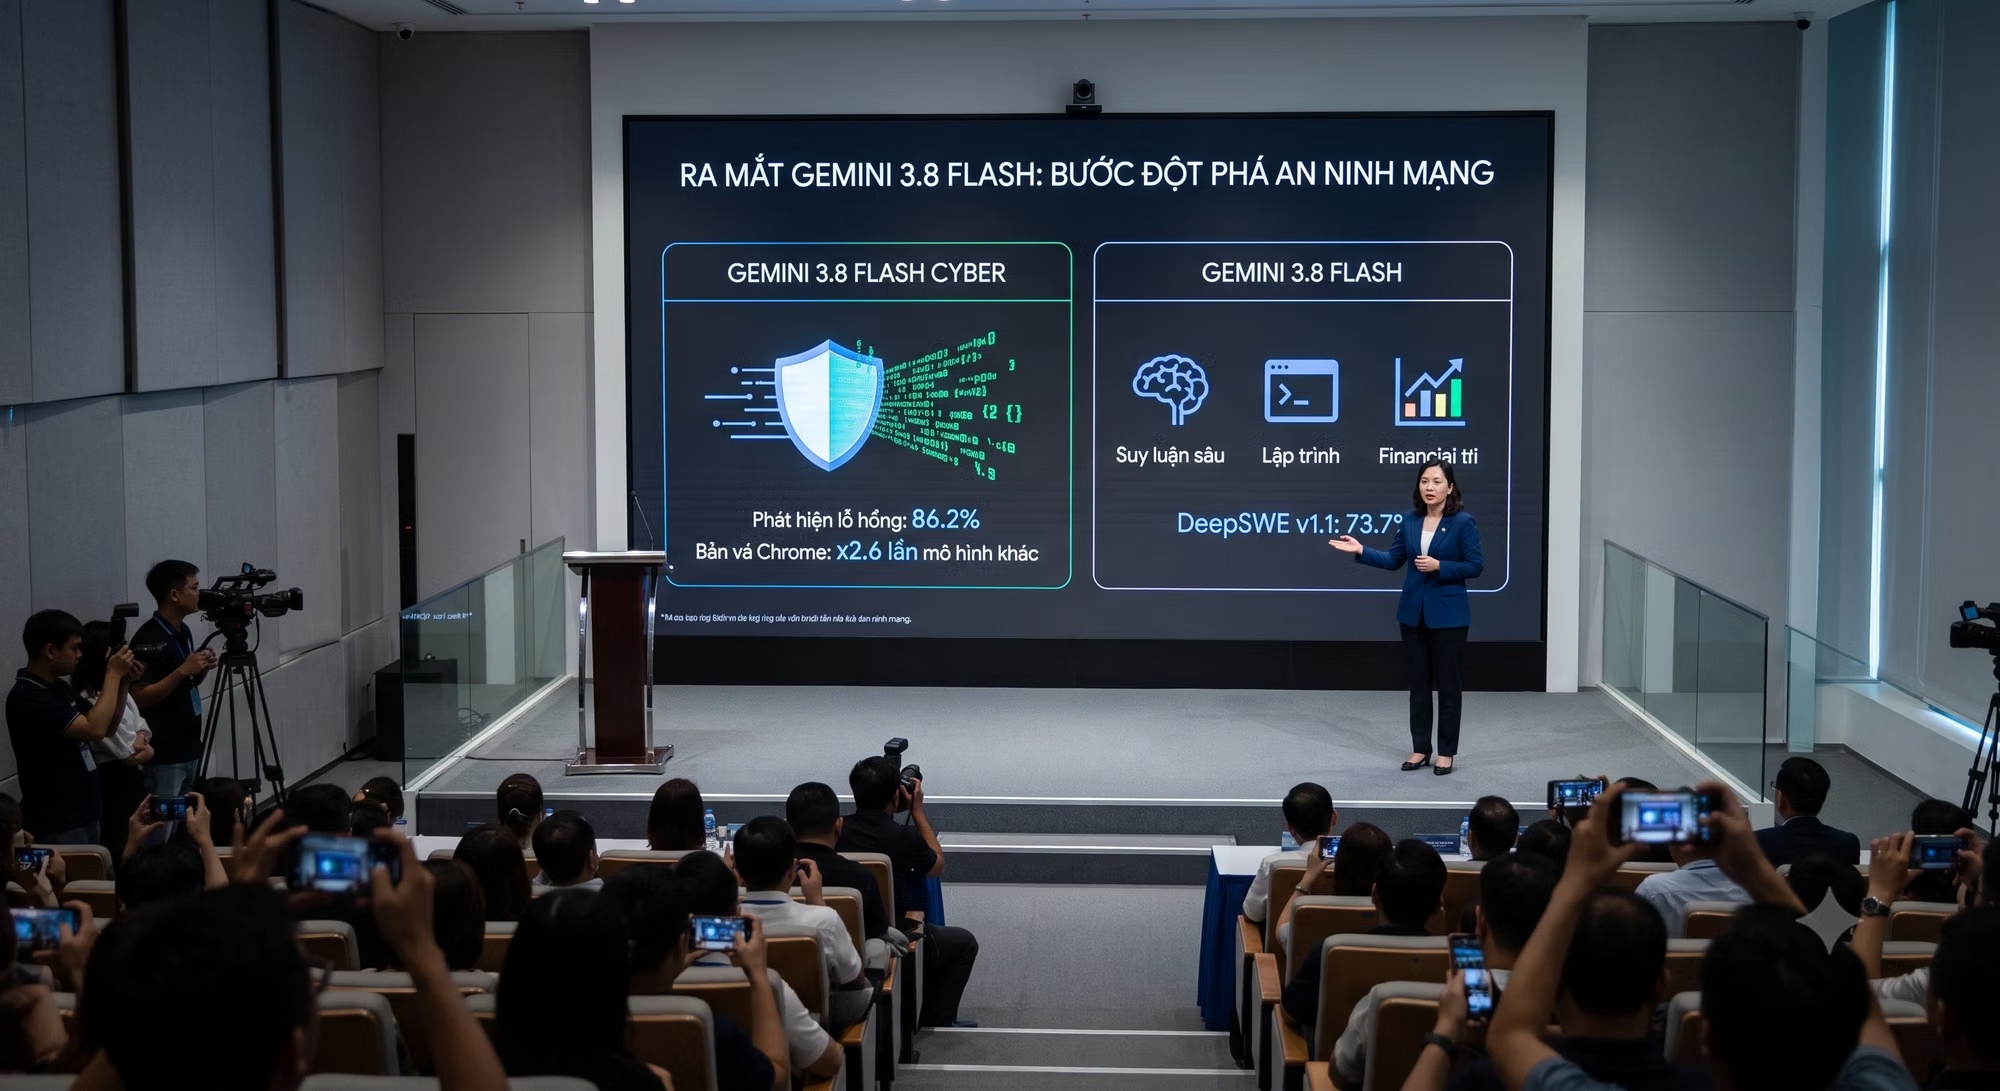
Nếu phải tóm tắt Gemini 3.8 Flash Cyber trong một câu, đó là: "AI được huấn luyện để soi code như một đội red team, nhưng hành xử như blue team". Phiên bản an ninh mạng chuyên dụng này thể hiện năng lực vượt trội trong việc phát hiện và xử lý các rủi ro bảo mật hệ thống. Trong các bài kiểm tra đánh giá khả năng rà soát lỗ hổng trên mã nguồn C/C++, mô hình đạt tỷ lệ chính xác lên tới 86,2% – một con số cho thấy nó đã vượt xa vai trò trợ lý lập trình đơn thuần. Quan trọng hơn, Gemini 3.8 Flash Cyber không dừng ở cảnh báo. Mô hình có khả năng tự động tạo các bản vá lỗi với độ chuẩn xác cao; số lượng bản vá chính xác cho lỗ hổng trên Chrome mà nó tạo ra cao gấp 2,6 lần so với các mô hình thương mại đang có. Đây chính là điểm khiến Google phải thận trọng: một AI vừa phát hiện lỗ hổng, vừa sinh mã và vá lỗi nghĩa là về kỹ thuật nó cũng có thể tạo exploit nếu bị dùng sai. Theo thông tin công khai, Gemini 3.8 Flash Cyber là biến thể tập trung hoàn toàn vào cybersecurity của Gemini 3.8 Flash, được xây dựng cho nhiệm vụ phát hiện điểm yếu trong codebase phức tạp, sinh mã và tự động tạo patch. Khi bạn ghép năng lực đó với môi trường sản xuất thật, ranh giới giữa "cứu hệ thống" và "phá hệ thống" mỏng đến mức mọi nhà cung cấp có trách nhiệm buộc phải dựng hàng rào.
Fairwind của Google: tường lửa chính sách cho AI an ninh mạng
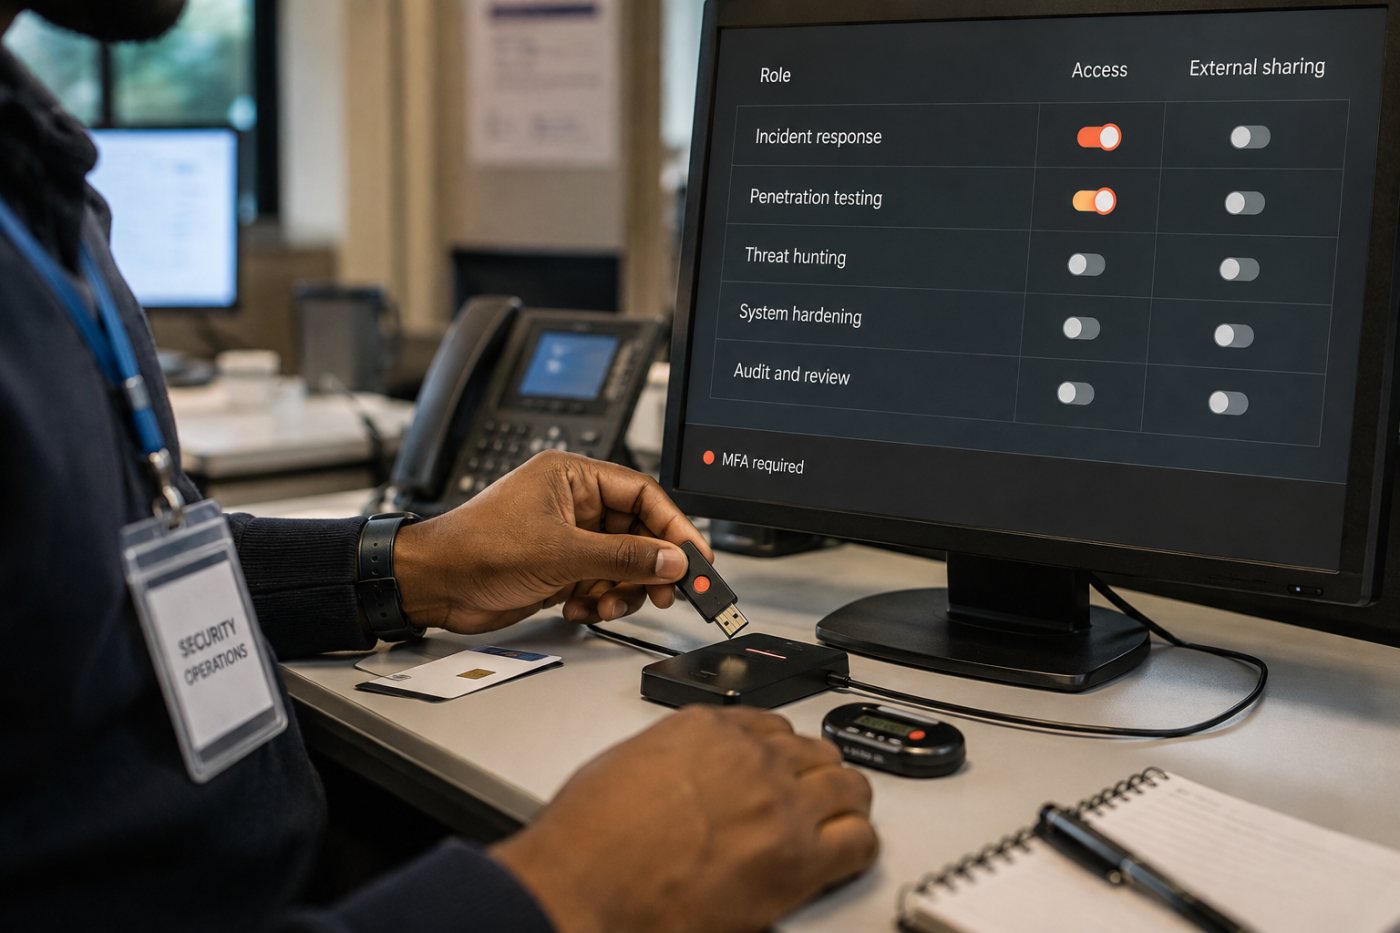
Thay vì quăng Gemini 3.8 Flash Cyber lên Cloud cho ai trả tiền cũng dùng, Google chọn dựng một lớp tường lửa chính sách mang tên Fairwind. Đây là chương trình truy cập hạn chế mà Google triển khai để kiểm soát rủi ro và đảm bảo an toàn công nghệ, giới hạn quyền dùng Gemini 3.8 Flash Cyber cho các đối tác được xét duyệt. Điểm đáng chú ý: Fairwind không phải một tính năng Cloud mà doanh nghiệp có thể bật lên bằng cách nâng gói dịch vụ hoặc thêm tiền. Quyền ưu tiên thuộc về các cơ quan chính phủ, đơn vị vận hành hạ tầng trọng yếu, nền tảng công nghệ lõi và các nhóm bảo trì phần mềm quy mô lớn – những tổ chức mà an ninh mạng gắn trực tiếp với ổn định xã hội và dịch vụ công. Các đối tác phải giữ việc dùng mô hình trong phạm vi đội an ninh nội bộ, đội ứng phó sự cố hoặc đội kiểm thử xâm nhập, kèm cơ chế kiểm soát truy cập với xác thực đa yếu tố và cấm hoàn toàn việc phân phối lại hay bán quyền truy cập. Dù cho phép mô phỏng tấn công, phân tích ngược và nghiên cứu mã độc từ góc nhìn phòng thủ, Fairwind đặt một lằn ranh rất rõ: không được dùng mô hình để tạo malware hay tiến hành tấn công trái phép. Đó là cách Google biến AI an ninh mạng mạnh thành công cụ phòng thủ có kiểm soát, thay vì vũ khí phổ biến.
Tác động thực tế: người dùng phổ thông bị bỏ lại, nhưng hệ sinh thái được bảo vệ?
Ở góc độ người dùng phổ thông, quyết định khóa Gemini 3.8 Flash Cyber trong Fairwind là tin hơi đáng thất vọng: bạn không thể truy cập biến thể Cyber chỉ bằng tài khoản Gemini API, và ngay cả khách hàng Google Cloud ngoài Fairwind cũng chỉ có một lối đi vòng qua CodeMender với các mô hình Gemini công khai, chứ không chạm được tới mô hình Cyber bị giới hạn. Điều đó nghĩa là các nhóm dev thông thường vẫn phải dựa vào AI lập trình chung, scanner truyền thống hoặc dịch vụ bảo mật bên ngoài để phát hiện lỗ hổng bảo mật. Tuy vậy, nếu nhìn rộng hơn, việc Google ưu tiên Fairwind cho các hệ thống mà cộng đồng phụ thuộc – như mạng điện, viễn thông, tài chính, nền tảng phần mềm lớn – lại là một lựa chọn hợp lý. Bằng cách đưa năng lực AI an ninh mạng mạnh nhất tới những nơi có tác động hệ thống, Google gián tiếp bảo vệ người dùng cuối dù họ không trực tiếp dùng mô hình. Câu hỏi thực tế với mọi tổ chức giờ không còn là "có Cloud account chưa", mà là dùng Gemini 3.8 Flash Cyber để phục vụ mục tiêu phòng thủ nào, nhóm nội bộ nào sẽ được truy cập và họ có quy trình kiểm soát, ghi log như thế nào. Đây là sự dịch chuyển từ "AI cho mọi người" sang "AI cho những ai có khả năng chịu trách nhiệm" – và đó là xu hướng mà an ninh mạng buộc phải đi theo, dù khiến trải nghiệm của dev cá nhân chậm lại.
Google phân hóa mô hình AI: chiến lược đúng trong cuộc đua an ninh mạng
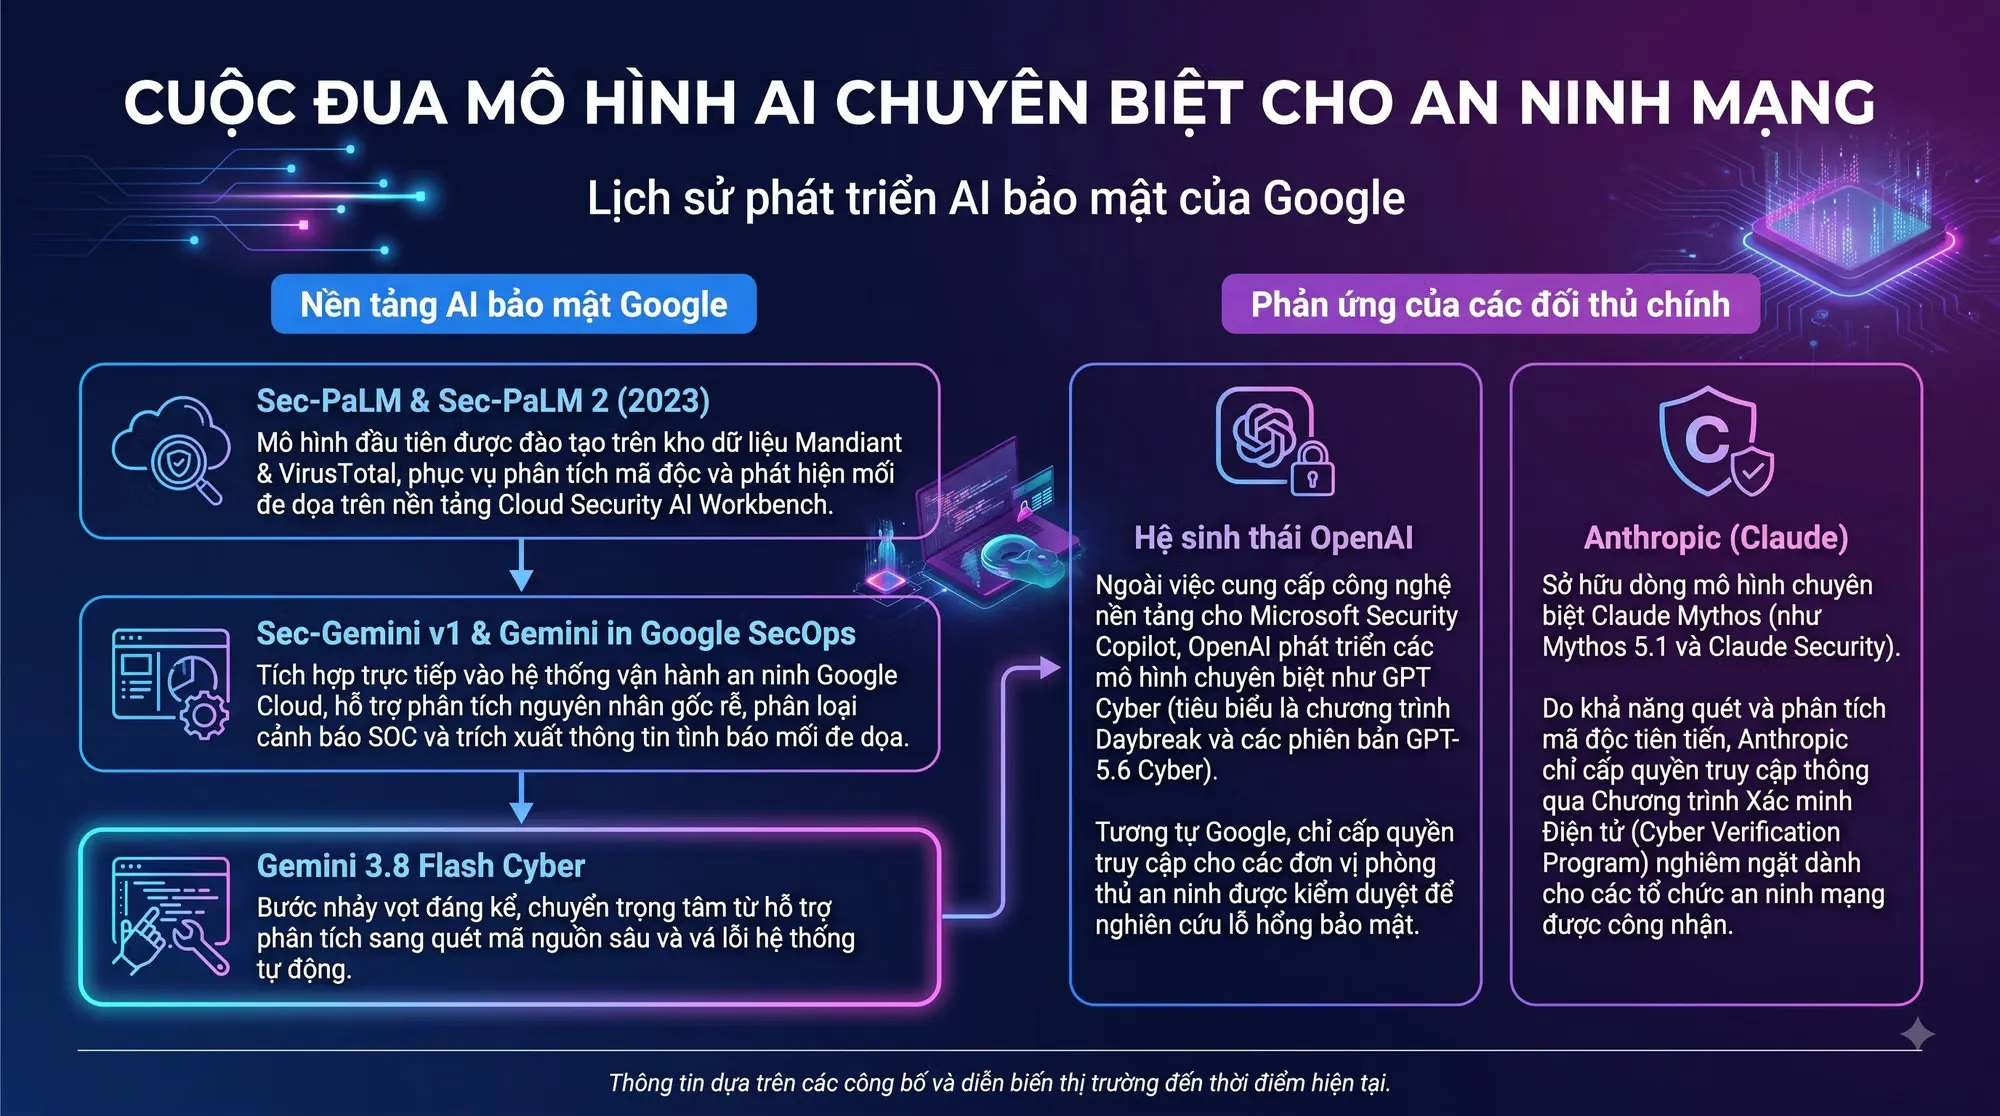
Gemini 3.8 Flash Cyber không phải nỗ lực đầu tiên của Google trong AI an ninh mạng, mà là bước tiến mới trên chuỗi mô hình đã bắt đầu từ Sec-PaLM, Sec-PaLM 2 rồi đến Sec-Gemini trong hệ thống vận hành an ninh của mảng Cloud. Điểm khác biệt của thế hệ mới là sự chuyển dịch trọng tâm từ hỗ trợ phân tích sang khả năng rà soát mã nguồn sâu và tự động tạo bản vá lỗ hổng hệ thống. Nói cách khác, Google không còn chỉ cung cấp "kính hiển vi" cho SOC, mà đưa cả "bác sĩ phẫu thuật" vào quy trình phát triển phần mềm. Song song, bản Gemini 3.8 Flash tiêu chuẩn tiếp tục được phát triển cho các quy trình tác nhân, phát triển phần mềm và phân tích chuyên sâu như tài chính, pháp lý, với cơ chế tự động mở rộng bước suy luận trung gian để xử lý bài toán khó. Điều này cho thấy chiến lược rất rõ: thay vì một siêu mô hình làm mọi thứ, Google phân hóa thành các biến thể chuyên biệt – từ AI an ninh mạng đến AI cho phân tích tài chính – để tăng độ chính xác và giá trị thực tế. Trong cuộc đua mô hình AI chuyên biệt cho an ninh mạng, các đối thủ lớn như OpenAI hay Anthropic cũng đang đi theo lộ trình tương tự, cung cấp năng lực phòng thủ riêng cho chuyên gia an ninh. Nhưng việc Google gắn Gemini 3.8 Flash Cyber với Fairwind – một cơ chế truy cập dựa trên vai trò và trách nhiệm – cho thấy họ sẵn sàng chấp nhận tốc độ thương mại chậm hơn để đổi lấy an toàn hệ sinh thái. Bước tiếp theo sẽ phụ thuộc vào cách Google mở rộng nhóm đối tác được phép dùng Fairwind và thời điểm các công cụ như CodeMender trưởng thành đủ để áp dụng rộng rãi; tới hiện tại, chưa có lịch rõ ràng cho các mốc này. Kết luận hợp lý cho giới an ninh và giới phát triển là: hãy coi Gemini 3.8 Flash Cyber như "hạ tầng phòng thủ cấp quốc gia" chứ không phải tính năng Cloud mới. Ai được dùng sẽ quan trọng hơn bản thân mô hình, và đó là dấu hiệu trưởng thành hiếm thấy trong một ngành đang bị ám ảnh bởi tăng trưởng API.