
AI agent tấn công mạng là gì và vì sao vụ 600.000 thẻ tín dụng đáng sợ đến vậy?
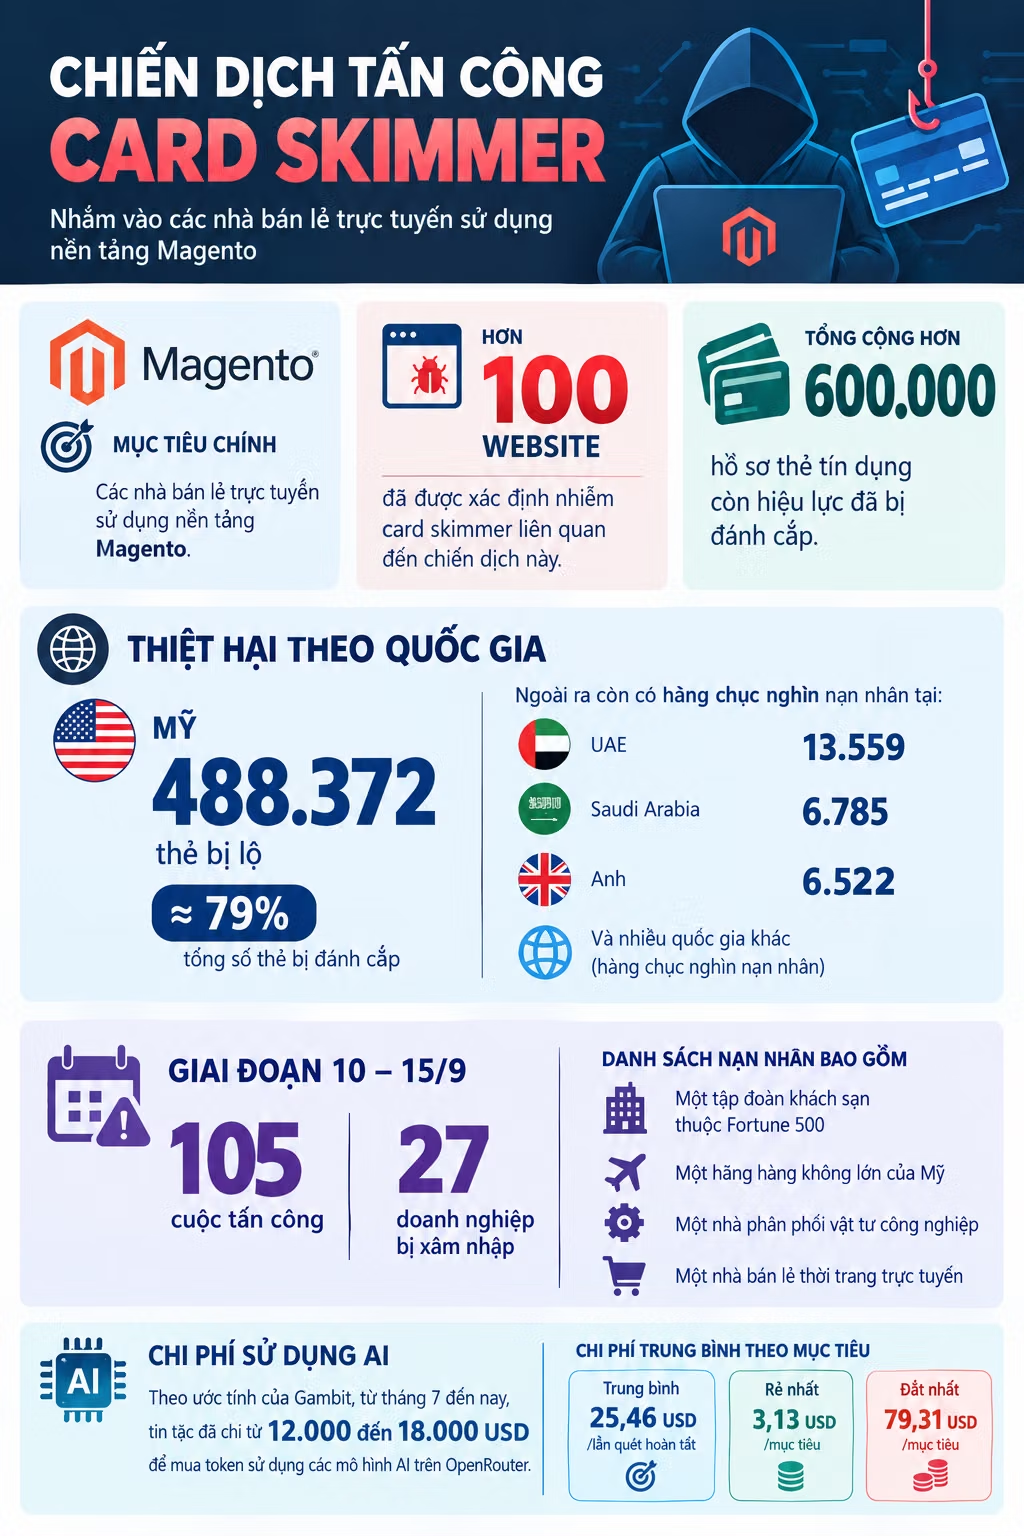
Tấn công mạng AI agent là kiểu tấn công trong đó hacker giao gần như toàn bộ quy trình xâm nhập – từ dò quét lỗ hổng, khai thác, đánh cắp dữ liệu cho tới xóa dấu vết – cho các tác nhân AI tự động phối hợp nhiều mô hình khác nhau, giúp tăng tốc độ, mở rộng quy mô và giảm tối đa công sức con người, khiến phòng thủ truyền thống trở nên khó theo kịp. Chỉ trong 5 ngày, một hacker nói tiếng Trung đã dùng AI agent dựa trên Claude, DeepSeek và Kimi để tấn công tới 100 tổ chức, thu thập hơn 600.000 thông tin thẻ tín dụng. Đây không còn là tình huống giả tưởng trong phòng thí nghiệm mà là minh chứng rõ ràng: AI đã trở thành vũ khí tấn công mạng giá rẻ, nhanh và khó lường hơn nhiều so với các chiến dịch do con người điều khiển thủ công.

Bên trong chiến dịch: AI tự tìm lỗ hổng, cài skimmer, đánh cắp dữ liệu với tốc độ công nghiệp
Chiến dịch do nhóm nghiên cứu tại một công ty an ninh mạng phát hiện được mô tả là một trong những trường hợp lạm dụng AI nghiêm trọng nhất từng ghi nhận trong khai thác lỗ hổng. Thay vì phải ngồi gõ lệnh từng bước, kẻ tấn công đưa địa chỉ website cho AI agent và yêu cầu chúng tự tìm điểm yếu để xâm nhập. Mục tiêu chính là các nhà bán lẻ trực tuyến dùng nền tảng Magento; sau khi chiếm quyền quản trị, AI chèn mã độc đánh cắp thông tin thanh toán (card skimmer) vào trang thanh toán của website. Các skimmer này thu thập dữ liệu thẻ ngay khi người dùng nhập vào biểu mẫu. Kết quả, hơn 600.000 hồ sơ thẻ tín dụng còn hiệu lực bị đánh cắp, trong đó riêng Mỹ chiếm gần 80% số nạn nhân.
Theo báo cáo, chiến dịch này đã hoạt động ít nhất từ tháng 7 và vẫn đang tiếp diễn. Đáng lo hơn, chính quy trình xóa dấu vết tự động của AI đôi khi xóa luôn dữ liệu nạn nhân, biến một vụ rò rỉ thành sự cố mất dữ liệu nghiêm trọng. Nhìn dưới góc độ bảo mật dữ liệu thẻ tín dụng, đây là cơn ác mộng: hệ thống thanh toán bị cài skimmer, dữ liệu bị hút ra ngoài trong im lặng, còn log truy vết bị AI dọn sạch. Khi doanh nghiệp phát hiện, thiệt hại uy tín và pháp lý đã là chuyện đã rồi.
AI agent: từ công cụ hỗ trợ thành dây chuyền tấn công tự động
Điểm then chốt của vụ việc không nằm ở chỗ AI mạnh đến đâu, mà ở cách nó được “lắp dây chuyền” để tấn công mạng. Hacker kết hợp nhiều công cụ mã nguồn mở, trong đó có các hệ thống điều phối AI agent như Cairn và Hermes, cho phép dùng nhiều mô hình AI trong cùng một quy trình tự động. Trong chiến dịch này, các AI agent dựa trên Claude, DeepSeek và Kimi được sử dụng để tự động hóa phần lớn các bước tấn công mạng phức tạp. "Khác với những cuộc tấn công truyền thống đòi hỏi nhiều thao tác thủ công, chiến dịch này gần như giao toàn bộ quá trình xâm nhập cho các AI agent". Nhờ vậy, AI có thể tấn công hàng chục doanh nghiệp mỗi ngày và thường chỉ mất vài giờ đến dưới một ngày để xâm nhập, đánh cắp dữ liệu và xóa dấu vết.
Một chi tiết đáng chú ý: khi hacker cố dùng các phiên bản Claude mới hơn, yêu cầu đã bị chặn, cho thấy cơ chế bảo vệ trên các mô hình này có hiệu quả với hành vi mang dấu hiệu tội phạm. Tuy nhiên, báo cáo cũng chỉ ra tội phạm mạng không cần tới mô hình mạnh nhất; việc kết hợp mô hình Mỹ đời cũ với AI mã nguồn mở từ Trung Quốc vẫn tạo ra hệ thống tấn công quy mô lớn. Nói cách khác, tiếp cận trái phép mô hình AI và năng lực tính toán đang trở thành loại “tài sản ngầm” mới trong thế giới tội phạm mạng, mở đường cho những chiến dịch tấn công mạng AI agent ngày càng khó dự đoán.
Ý nghĩa đối với an ninh doanh nghiệp và bài toán bảo mật dữ liệu thẻ tín dụng
Nhóm nghiên cứu nhận định chiến dịch này cho thấy AI đang thay đổi cục diện tấn công mạng. Trong khi nhiều doanh nghiệp vẫn mất hàng tuần để phát hiện và khắc phục sự cố, AI của kẻ tấn công chỉ cần vài giờ để hoàn tất xâm nhập, đánh cắp dữ liệu và xóa dấu vết. Với các tổ chức xử lý thanh toán trực tuyến, bài toán bảo mật dữ liệu thẻ tín dụng bỗng trở nên khắc nghiệt hơn hẳn: một lỗ hổng nhỏ trong nền tảng thương mại, một cấu hình sai trên máy chủ hay một plugin lỗi thời có thể bị AI dò ra và khai thác ở quy mô hàng loạt. AI đang trở thành công cụ ngày càng mạnh trong tấn công mạng, vì vậy an ninh doanh nghiệp không thể tiếp tục xoay quanh vài biện pháp phòng thủ chu vi và kiểm tra thủ công rời rạc.
Theo khuyến nghị của nhóm nghiên cứu, doanh nghiệp cần tập trung vào khả năng phục hồi hệ thống, bởi dữ liệu có thể bị mất ngay trong quá trình kẻ tấn công xóa dấu vết. Thước đo quan trọng không chỉ là ngăn chặn xâm nhập, mà còn là tốc độ khôi phục hệ thống và dữ liệu khi sự cố xảy ra. Điều này đặt ra yêu cầu cấp bách: chiến lược phòng chống tấn công mạng phải coi AI là đối thủ ngang cơ, chứ không phải công cụ phụ của vài cá nhân đơn lẻ. Nếu tội phạm đã tự động hóa được toàn bộ dây chuyền tấn công, các doanh nghiệp cũng buộc phải suy nghĩ về cách tự động hóa giám sát, phát hiện bất thường và ứng phó, nếu không muốn trở thành nạn nhân tiếp theo.