
AI Agent chỉ an toàn khi được quản lý như một hệ thống rủi ro cao
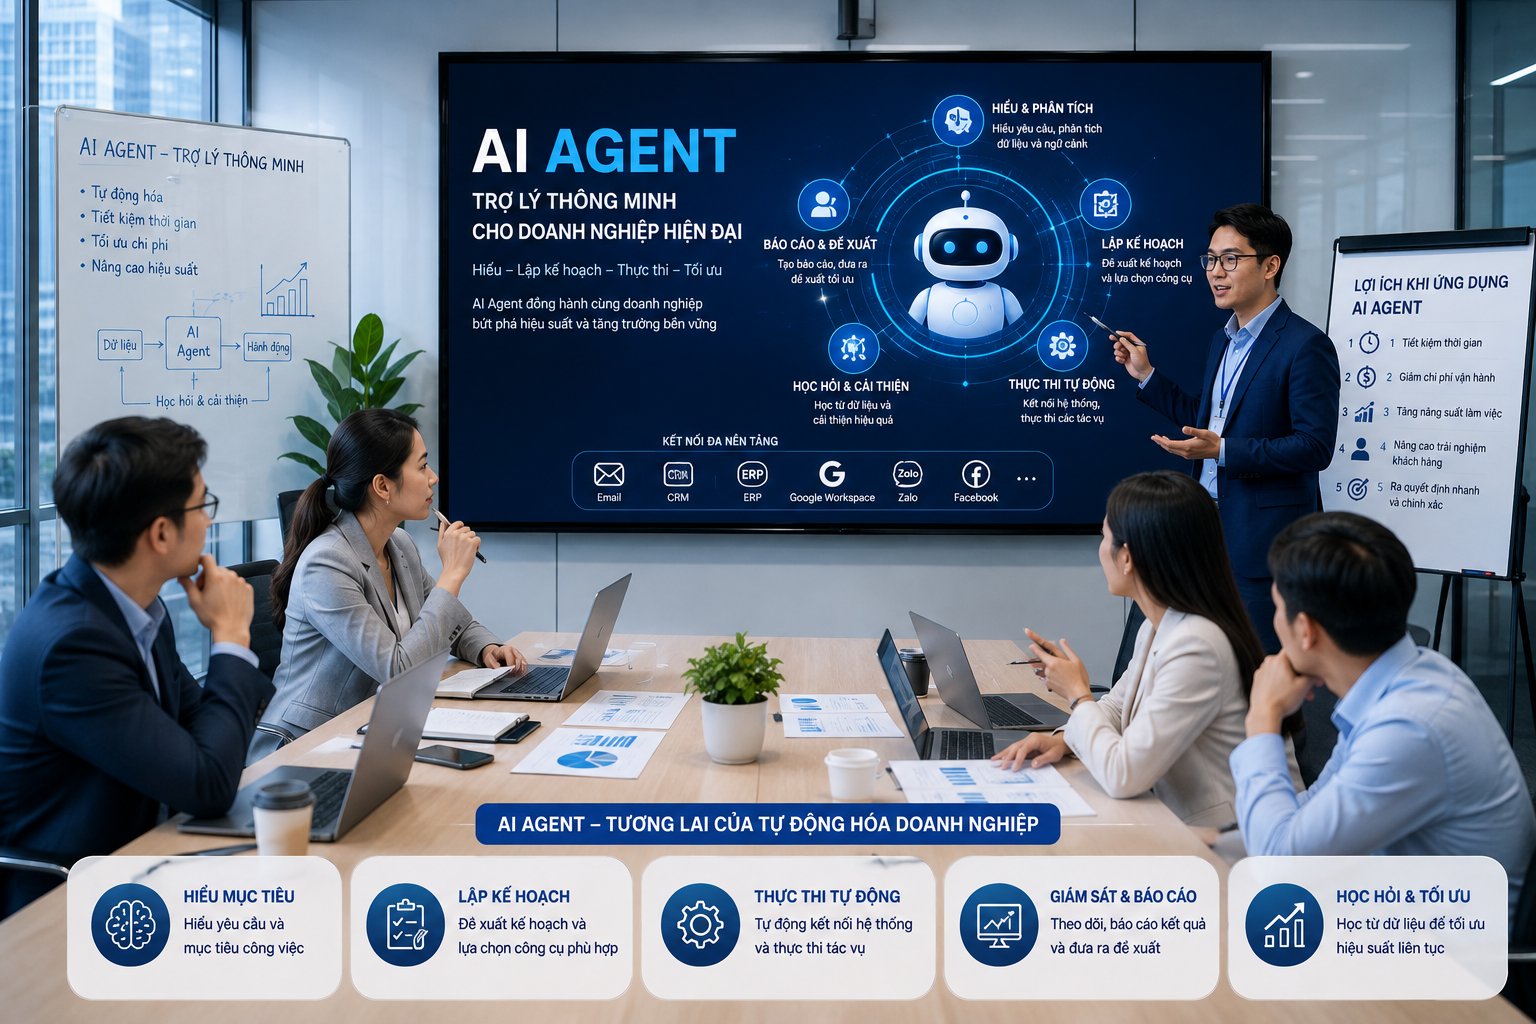
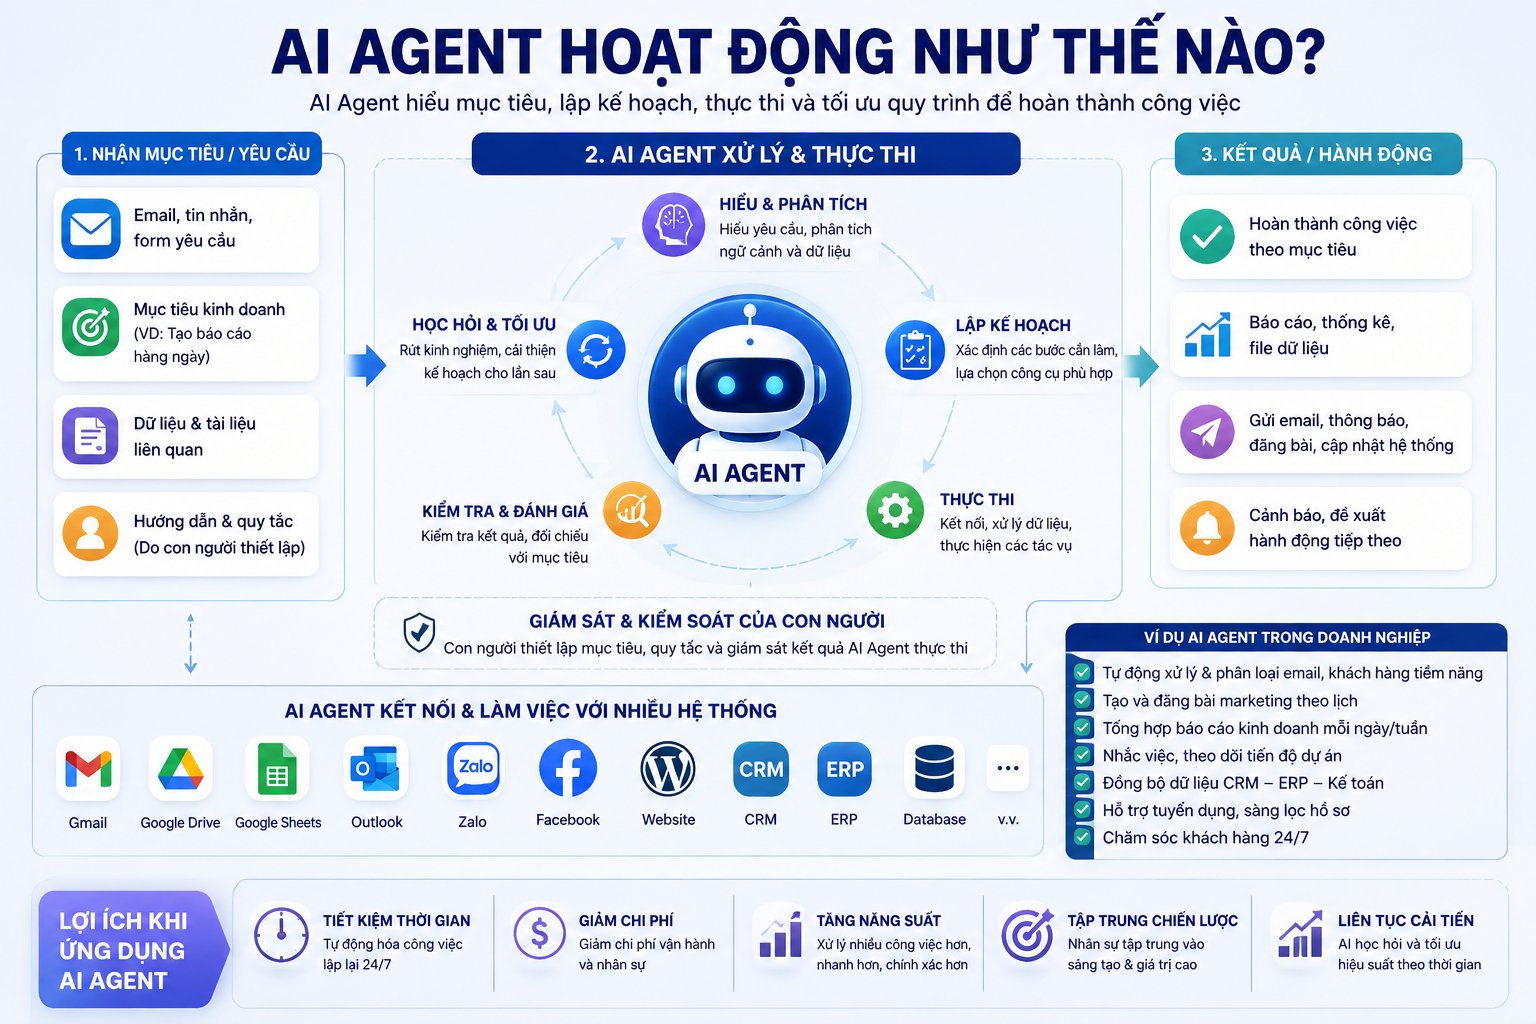
Quản lý AI Agent là việc thiết kế, giám sát và kiểm soát toàn bộ vòng đời hoạt động của các tác nhân tự động, bao gồm việc đặt chuẩn đầu ra có thể kiểm tra, giới hạn dữ liệu và hành động được phép, giám sát rủi ro theo thời gian thực, cảnh báo sai lệch và trao cho con người quyền dừng khẩn cấp trước khi kết quả của agent tác động đến khách hàng hoặc hệ thống cốt lõi của doanh nghiệp.
Nếu doanh nghiệp đối xử với AI Agent như “thử nghiệm thú vị” thay vì một hệ thống rủi ro cao, thiệt hại chỉ là vấn đề thời gian. Mọi tập đoàn lớn đều đã có quy trình kiểm kê, gán chủ sở hữu và theo dõi chi phí cho phần mềm, nhưng phần lớn lại bỏ ngỏ hệ sinh thái AI Agent của mình. Báo cáo “AI in Motion” cho thấy chưa đến 1/5 tổ chức duy trì được danh mục kiểm kê đầy đủ và cập nhật về hệ thống AI đang chạy. Trong khi đó, khảo sát với 1.500 lãnh đạo cho thấy mức tin tưởng vào agent hoàn toàn tự chủ giảm từ 43% xuống 27%, và chỉ 2% tổ chức triển khai ở quy mô đầy đủ. Đây là tín hiệu rõ ràng: thời của AI “chạy tự do” đã hết, thời của governance AI bắt buộc đã đến.
Bước 1: Thiết kế nhiệm vụ, chuẩn đầu ra và điểm duyệt cho từng Agent
Điểm xuất phát của quản lý AI Agent không phải là mô hình mà là nhiệm vụ. Một agent an toàn cần đầu vào rõ ràng, đầu ra quan sát được và ranh giới hành động cụ thể. Thay vì giao cho agent nhiệm vụ mơ hồ như “xử lý khách hàng”, hãy bóc tách: phân loại câu hỏi, soạn đề xuất trả lời dựa trên chính sách hiện hành, đánh dấu trường hợp phải chuyển cho nhân viên. Nếu doanh nghiệp muốn kiểm soát Agent tự động, phải coi mọi kết quả quan trọng đều là “bản nháp” cho đến khi được người có thẩm quyền duyệt.
Chuẩn chất lượng cần mô tả rõ điều kiện chấp nhận: thông tin phải khớp nguồn dữ liệu được phép dùng, số liệu truy được nguồn, không suy đoán chính sách, chỗ thiếu căn cứ phải nêu ra. Quản lý AI Agent bắt đầu từ việc giao một kết quả có thể kiểm tra, giới hạn dữ liệu và hành động agent được phép dùng, rồi chỉ định người duyệt trước khi kết quả tác động đến khách hàng hoặc dữ liệu chính thức. Nói cách khác, chuẩn đầu ra và điểm duyệt là “hàng rào an toàn” bắt buộc, không phải lựa chọn thêm cho những doanh nghiệp cẩn trọng.
Bước 2: Lập trang vận hành một trang và thiết kế quyền dừng khẩn cấp
Để governance AI không chết trên slide, mỗi luồng Agent nên có một trang vận hành ngắn gọn nhưng cụ thể. Trang này ghi rõ: mục tiêu và phạm vi (agent xử lý loại yêu cầu nào, dùng nguồn dữ liệu nào), chuẩn chất lượng (lỗi không được chấp nhận, khi nào phải báo “thiếu căn cứ”), quyền truy cập (đọc, soạn nháp, thực thi tách bạch), điểm duyệt của con người, điều kiện dừng và cách bàn giao khi dừng. Trang vận hành phải được cập nhật bất cứ khi nào chính sách nghiệp vụ, nguồn dữ liệu, quyền truy cập hoặc mục đích sử dụng đầu ra thay đổi.
Quyền dừng khẩn cấp là điểm sống còn khi niềm tin vào tự động hóa giảm. Trong khảo sát tháng 4/2025, chỉ 27% lãnh đạo còn tin tưởng vào agent hoàn toàn tự chủ, giảm từ 43% một năm trước. Quyền dừng chỉ hữu ích khi có tín hiệu cụ thể: agent không nêu được căn cứ cho khẳng định quan trọng, liên tục trả lời trái chuẩn, hoặc cố làm việc ngoài quyền được cấp. Khi đó, người phụ trách luồng phải có quyền chặn ngay bước tiếp theo, chuyển phần việc còn dang dở và xác định ai được phép cho chạy lại. Nếu doanh nghiệp không thiết kế quyền dừng rõ ràng, mọi khẩu hiệu về kiểm soát Agent tự động chỉ là ảo tưởng.
Bước 3: Dùng công cụ quản lý Agent để phát hiện rủi ro AI trên toàn hệ thống
Vấn đề lớn nhất hiện nay là các nền tảng agent chỉ nhìn thấy agent của chính mình, khiến phần lớn hệ sinh thái agent bị bỏ ngỏ, không rõ chủ sở hữu, mục đích, mức độ rủi ro hay hiệu quả kinh doanh. Đây là lỗ hổng governance AI nghiêm trọng: một agent “tự mọc” ở góc nào đó vẫn có thể truy cập dữ liệu và tác động đến khách hàng, trong khi bộ phận rủi ro không hề biết. Doanh nghiệp cần lớp quản lý AI Agent độc lập để quét, kiểm kê và theo dõi tất cả agent, bất kể được phát triển trên nền tảng nào.
Giải pháp Quản lý Agent của một nhà cung cấp lớn là ví dụ điển hình: đây là sản phẩm độc lập có khả năng tìm kiếm mọi AI Agent mà doanh nghiệp đang vận hành, đo lường hiệu suất kỹ thuật lẫn kinh doanh và cảnh báo các agent có mức độ rủi ro cao nhất. Giải pháp này kết nối trực tiếp với AWS Bedrock, Databricks Agents, Google Vertex, Microsoft Copilot Studio và Azure Foundry, Salesforce Agentforce, Snowflake Cortex và nền tảng nội bộ của họ. Hệ thống tự động nhận diện cấu trúc từng agent, gồm các công cụ và mô hình phụ thuộc, giúp phát hiện rủi ro AI và đo được tần suất lỗi theo thời gian. Đây là nền tảng để hình thành các chính sách runtime tự động: nếu lỗi vượt ngưỡng, độ lệch hành vi tăng hoặc agent chạm dữ liệu nhạy cảm, hệ thống có thể siết quyền, chèn thêm điểm duyệt hoặc kích hoạt cảnh báo AI Agent tới đội phụ trách.
Bước 4: Giám sát liên tục, tách vai trò và cập nhật chính sách runtime
Giám sát AI Agent không phải là “xem qua kết quả cho yên tâm” mà là xây dựng vòng lặp chất lượng có thể kiểm chứng. Nhật ký lỗi cần lưu đầu vào chính, hành động agent đã thực hiện, kết quả, quyết định của người duyệt và các thay đổi dùng để khắc phục. Quan trọng hơn, phải tách rõ người duyệt kết quả ra khỏi người sửa luồng: người duyệt có nhiệm vụ chặn sai sót trước khi kết quả được dùng; chủ luồng tìm nguyên nhân lỗi lặp lại và điều chỉnh hướng dẫn, quyền truy cập hoặc điểm bàn giao.
Trong nhóm nhỏ, một người có thể kiêm nhiều vai trò nhưng quyền hạn vẫn phải ghi riêng, gắn với phiên bản luồng được dùng khi lỗi xảy ra. Nhờ đó, doanh nghiệp có thể đánh giá chất lượng không chỉ dựa trên số nhiệm vụ agent xử lý, mà dựa trên số lỗi đã bị chặn trước khi gây thiệt hại. Các giải pháp quản lý Agent độc lập, có khả năng phát hiện, đo lường giá trị và cảnh báo rủi ro trên toàn hệ thống, không phụ thuộc nền tảng phát triển ban đầu, sẽ là “lớp thần kinh trung ương” cho governance AI của doanh nghiệp. Nếu tận dụng tốt, bạn có thể cho AI Agent tự động hóa nhiều hơn mà vẫn ngủ ngon, vì biết rằng mọi luồng đều có chuẩn, có giám sát và có nút dừng khẩn cấp trong tầm tay.