
Thành quả không chỉ nằm trong con chip
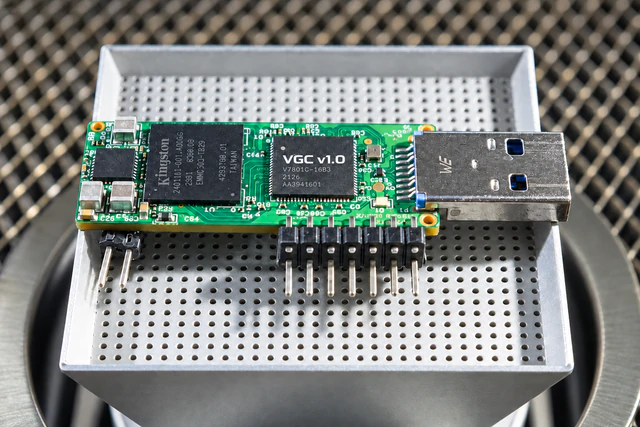
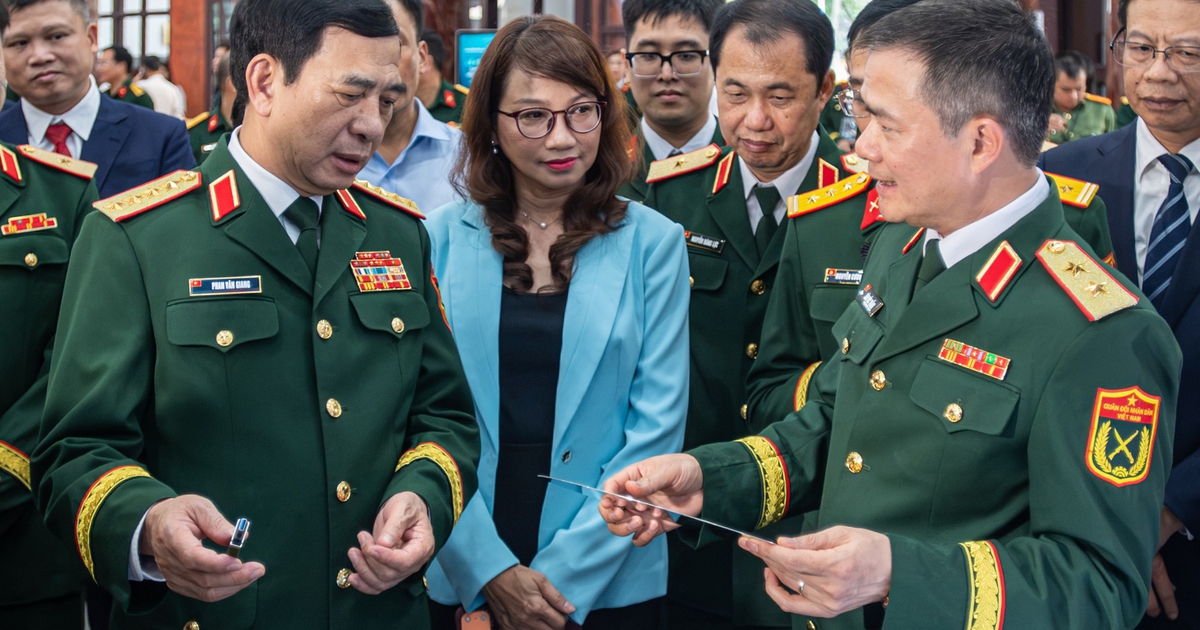
VGC v1.0 là chip bảo mật do đội ngũ Việt Nam làm chủ thiết kế, tích hợp thuật toán mật mã MKV vào phần cứng và được phát triển cùng một nền tảng bán dẫn bảo mật. Đây là dấu mốc đáng chú ý vì năng lực thiết kế chip bảo mật đòi hỏi phối hợp giữa mật mã, vi mạch và kiểm thử, chứ không chỉ là một bản vẽ kỹ thuật. Ngày 3/11, Ban Cơ yếu Chính phủ và Viettel công bố VGC v1.0 cùng nền tảng bán dẫn bảo mật do Việt Nam làm chủ thiết kế. Dự án bắt đầu từ đầu năm 2024, khi Nhà máy M2 thuộc Ban Cơ yếu Chính phủ và Trung tâm Bán dẫn Viettel hợp tác phát triển chip có thể thực hiện trực tiếp thuật toán mật mã Việt Nam trên phần cứng. Ý nghĩa lớn nhất của công bố này là cho thấy một nhóm trong nước đã làm chủ nhiều mắt xích cốt lõi; đó là nền tảng quan trọng hơn bất kỳ khẩu hiệu tự chủ nào.
Sau 24 tháng, hơn 40 kỹ sư và chuyên gia đã tham gia nghiên cứu, thiết kế và phát triển VGC v1.0. Nhà máy M2 đảm nhiệm yêu cầu bảo mật, giải pháp mật mã, tiêu chí đánh giá và tích hợp thuật toán; Trung tâm Bán dẫn Viettel phụ trách kiến trúc hệ thống trên chip, tích hợp thành phần và phối hợp với nhà máy chế tạo. Thuật toán mã khối MKV được Ban Cơ yếu Chính phủ nghiên cứu trong nhiều năm và đã trở thành Tiêu chuẩn quốc gia TCVN 14263:2024. Đưa thuật toán ấy thành khối xử lý chuyên dụng có ý nghĩa thực tiễn: một số tác vụ mật mã chạy trực tiếp trên phần cứng thay vì phụ thuộc hoàn toàn vào phần mềm. Thiết kế dùng kiến trúc tập lệnh mở RISC-V, tạo dư địa để đội ngũ trong nước điều chỉnh, kiểm chứng và kế thừa cho các thế hệ chip sau.
Giữ kín thiết kế khi phải gửi đi chế tạo
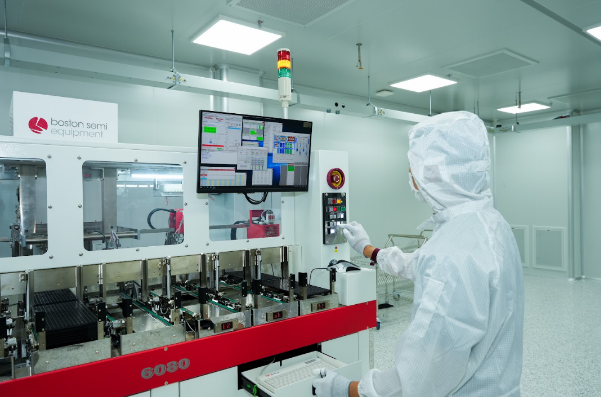
Bài toán bảo mật không dừng ở chức năng của chip: chính bản thiết kế cũng phải được bảo vệ khi rời khỏi nhóm phát triển. Netlist là bản mô tả các thành phần và kết nối trong mạch điện tử; với chip bảo mật, dữ liệu này có thể tiết lộ cách những chức năng mật mã được triển khai. Vì vậy, nhóm phát triển mã hóa netlist trước khi gửi tới nhà máy chế tạo. Đây là lựa chọn thiết thực để hạn chế việc tiếp cận thông tin nhạy cảm trong khâu chuyển giao, thay vì mặc định rằng một sản phẩm bảo mật thì mọi quy trình quanh nó cũng an toàn. Tuy nhiên, mã hóa netlist không thể được xem như lời bảo đảm xóa bỏ mọi rủi ro an ninh phần cứng. Giá trị của cách làm nằm ở việc kiểm soát thêm một điểm dễ tổn thương trong chuỗi phát triển, nơi thiết kế phải được chuyển thành sản phẩm vật lý.
VGC v1.0 có kích thước đóng gói 10 × 10 mm, chứa khoảng 300 triệu bóng bán dẫn và được chế tạo trên tiến trình CMOS 28 nm. Theo kết quả đo kiểm do Viettel công bố, chip mã hóa và giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm trong cùng tác vụ. Những con số này đáng chú ý, nhưng không nên làm lu mờ điều kiện để một chip bảo mật được đưa vào sử dụng: đo kiểm, đánh giá và kiểm định phải tiếp tục theo đúng phạm vi ứng dụng. Chip đã được cấp chứng nhận sử dụng trong lĩnh vực kinh tế – xã hội; các sản phẩm dùng để bảo vệ bí mật nhà nước vẫn cần hoàn thiện và trải qua quy trình thử nghiệm, kiểm định tương ứng. Nói cách khác, công bố chip là cột mốc mở đầu, không phải dấu chấm hết cho công việc bảo đảm an toàn.
Từ chip bảo mật đến ứng dụng đời sống
Với người dùng thông thường, ý nghĩa của chip bảo mật không nhất thiết nằm ở việc nhìn thấy con chip, mà ở khả năng bảo vệ dữ liệu trong những dịch vụ và thiết bị quen thuộc. VGC v1.0 có tiềm năng ứng dụng vào chứng thực chữ ký số quốc gia, bảo vệ hồ sơ, hợp đồng và dữ liệu khách hàng trong tài chính, ngân hàng, đồng thời tăng an toàn cho camera giám sát, cảm biến môi trường và trạm quan trắc trước nguy cơ xâm nhập trái phép. Chip cũng có thể phục vụ các hệ thống thông tin thuộc hạ tầng trọng yếu như điện, nước, dầu khí và viễn thông. Đây là hướng đi có sức nặng hơn một màn trình diễn công nghệ: bảo mật phần cứng có thể góp phần bảo vệ các giao dịch và dữ liệu mà cá nhân, doanh nghiệp sử dụng hằng ngày. Nhưng tiềm năng chỉ thành giá trị khi sản phẩm tích hợp được kiểm định phù hợp và triển khai có trách nhiệm.
Việc VGC v1.0 được chế tạo trên tiến trình 28 nm cũng cho thấy thiết kế và sản xuất wafer là hai năng lực khác nhau. Đội ngũ Việt Nam có thể làm chủ nghiên cứu mật mã, thiết kế và kiểm thử, rồi gửi dữ liệu kỹ thuật tới nhà máy chuyên nghiệp để chế tạo; khi dự án hình thành, nhà máy trong nước chưa đi vào hoạt động. Viettel đặt mục tiêu hoàn thành xây dựng, tiếp nhận chuyển giao công nghệ và bắt đầu sản xuất thử nghiệm tại cơ sở Hòa Lạc vào cuối năm 2027. Trong lễ ra mắt, Ban Cơ yếu Chính phủ và Viettel thống nhất hướng tới sản xuất loạt VGC v1.0, phát triển nền tảng vi mạch bảo mật đa lõi, đào tạo nhân lực chuyên sâu và tiếp tục thử nghiệm, kiểm định sản phẩm trước khi sử dụng. Đó mới là phép thử tiếp theo: biến năng lực thiết kế bán dẫn thành chuỗi công nghệ ngày càng chủ động.
Kết luận: làm chủ thiết kế là bước tiến, không phải đích đến
VGC v1.0 chứng minh rằng có thể phát triển chip bảo mật trong nước mà không cần chờ toàn bộ năng lực chế tạo wafer nội địa hoàn thiện. Hơn 40 chuyên gia, 24 tháng phối hợp và biện pháp mã hóa netlist cho thấy tự chủ công nghệ được tạo nên từ cả thiết kế lẫn kỷ luật bảo vệ quy trình. Dẫu vậy, một con chip được công bố chưa đồng nghĩa mọi khâu của chuỗi bán dẫn đã nằm trong tay trong nước, cũng chưa thay thế việc kiểm định nghiêm ngặt cho từng ứng dụng. Giá trị lâu dài của dự án sẽ được đo bằng khả năng đưa sản phẩm vào sử dụng an toàn, sản xuất ổn định và tiếp tục phát triển nhân lực, nền tảng kế tiếp. VGC v1.0 vì thế là một bước tiến có cơ sở — và cũng là lời nhắc rằng làm chủ thiết kế chỉ thật sự có ý nghĩa khi đi cùng năng lực chế tạo, kiểm chứng và bảo vệ đến cùng.