
Cập nhật CCCD cấp tốc: lời thúc ép có thể là bẫy
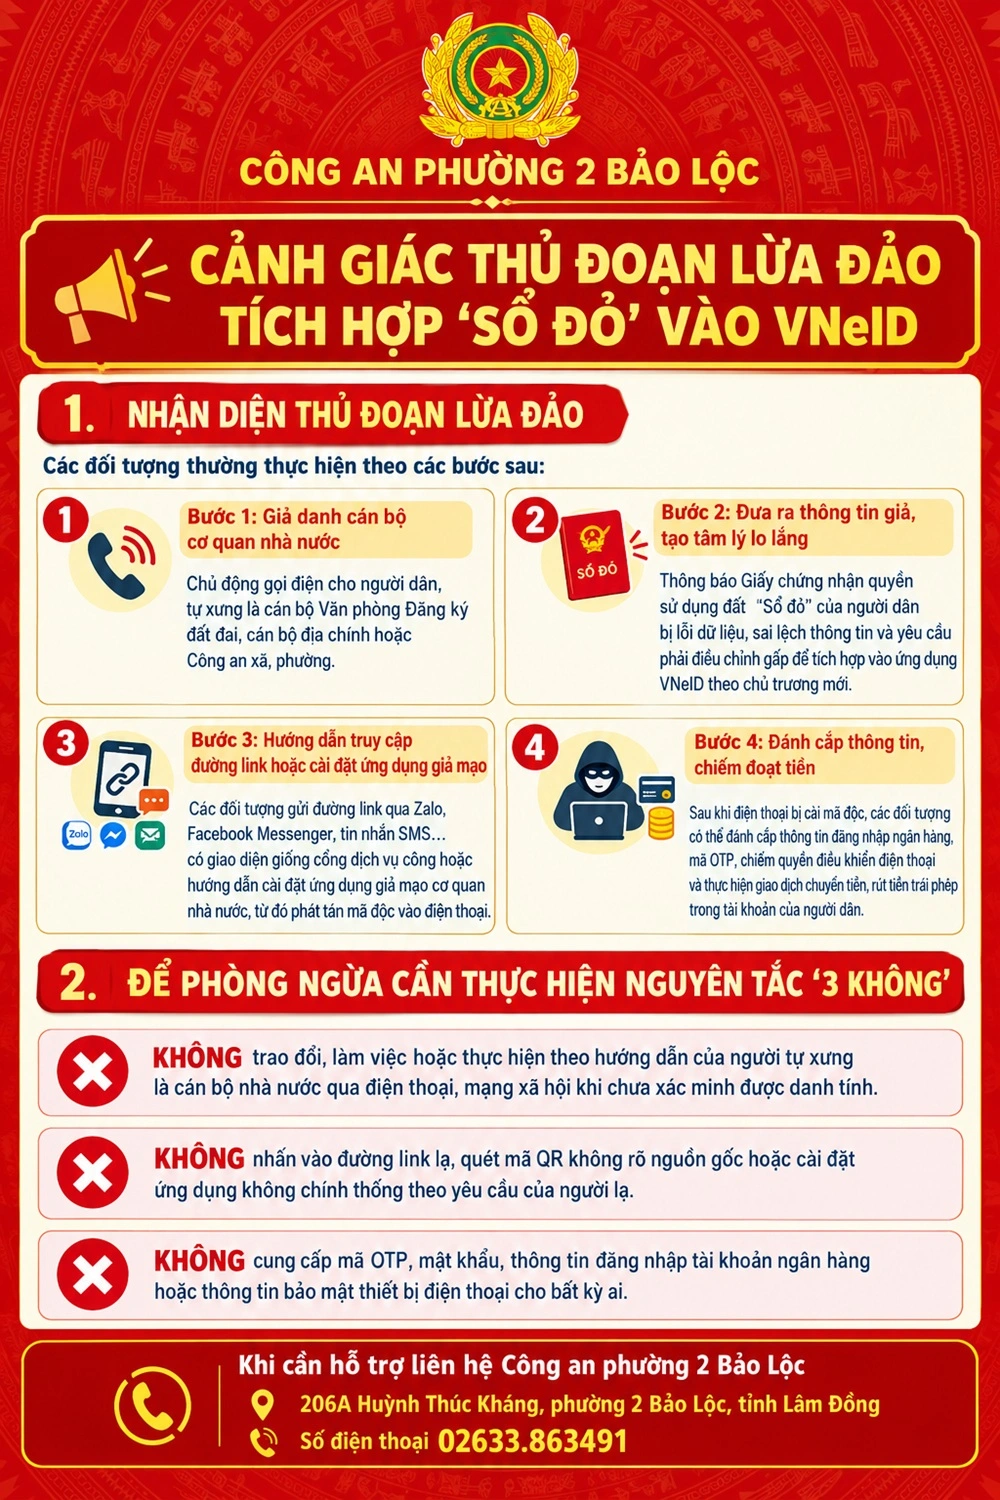
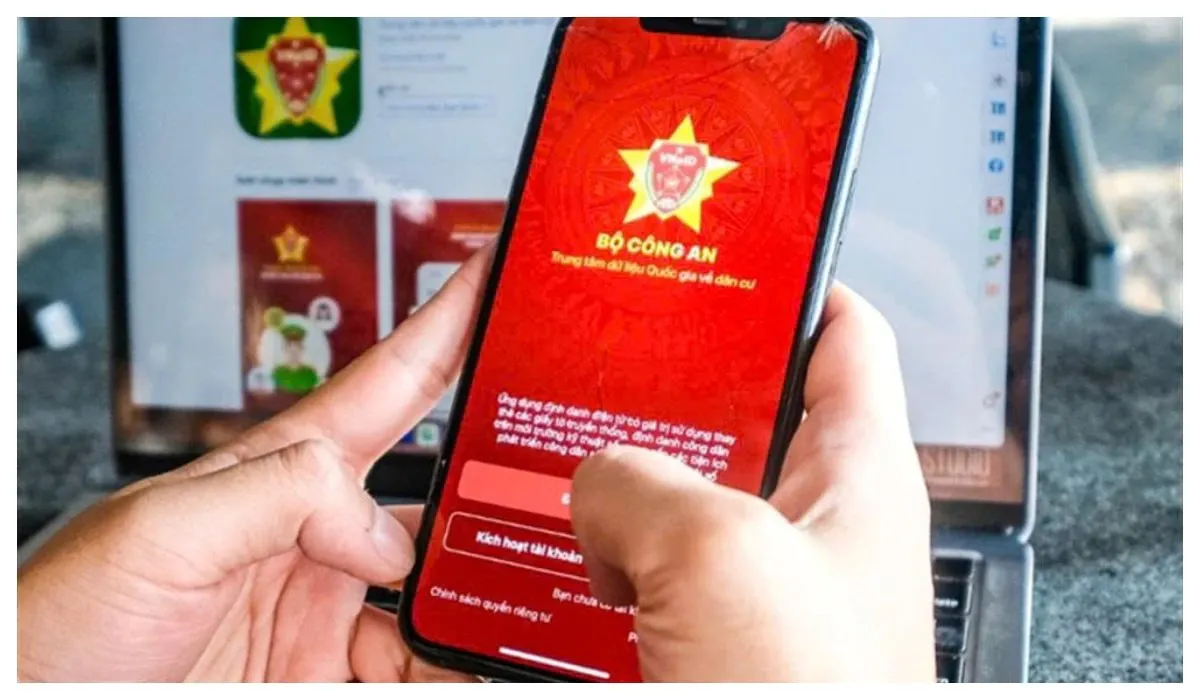
Lừa đảo VNeID là thủ đoạn kẻ gian mạo danh cán bộ, viện lý do dữ liệu căn cước hoặc định danh điện tử có vấn đề để dụ người dân cài ứng dụng giả và trao quyền truy cập điện thoại. Đây không phải lời nhắc hành chính vô hại: một lần làm theo hướng dẫn đáng ngờ có thể mở đường cho việc đánh cắp thông tin và chiếm đoạt tài khoản. Công an thành phố Đồng Nai cảnh báo tình trạng giả danh lực lượng công an để hướng dẫn cập nhật CCCD, VNeID đang diễn biến phức tạp tại địa bàn và khu vực lân cận. Kẻ gian thường gọi điện, tự xưng là cán bộ quản lý hành chính hoặc cảnh sát khu vực, rồi nói dữ liệu “sai lệch” hay “chưa chuẩn hóa” và yêu cầu cập nhật trong thời gian ngắn.
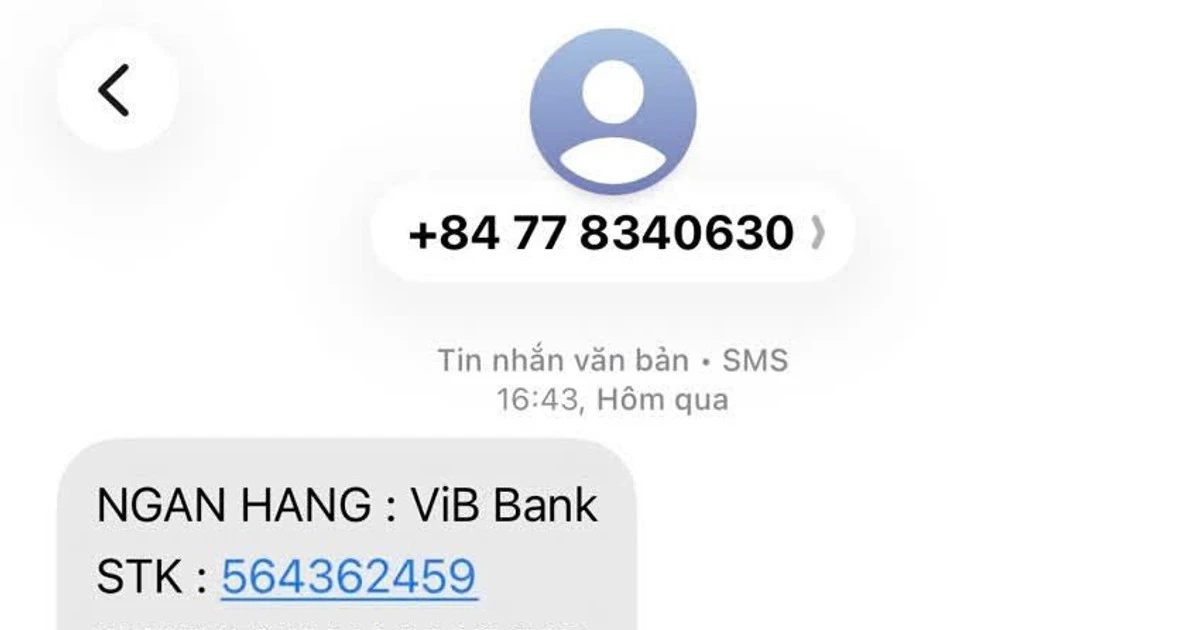
Điểm đáng ngờ không chỉ nằm ở việc người gọi tự nhận là công an, mà còn ở cách họ tạo áp lực: dọa khóa mã định danh, tài khoản dịch vụ công hoặc phạt nếu không xử lý ngay trong ngày. Sau đó, họ đề nghị chuyển sang Zalo hoặc Telegram để “hỗ trợ nhanh, không cần đi lại”. Cách dẫn dắt này đặc biệt nhắm tới người làm việc theo ca, trong đó có công nhân và người lao động tại Khu công nghiệp Long Thành, vốn khó thu xếp thời gian đến cơ quan chức năng. Hãy xem sự thúc ép và yêu cầu chuyển kênh liên lạc là lý do để dừng lại, không phải bằng chứng người gọi có thẩm quyền.
Link lạ và ứng dụng VNeID giả nguy hiểm ở đâu?
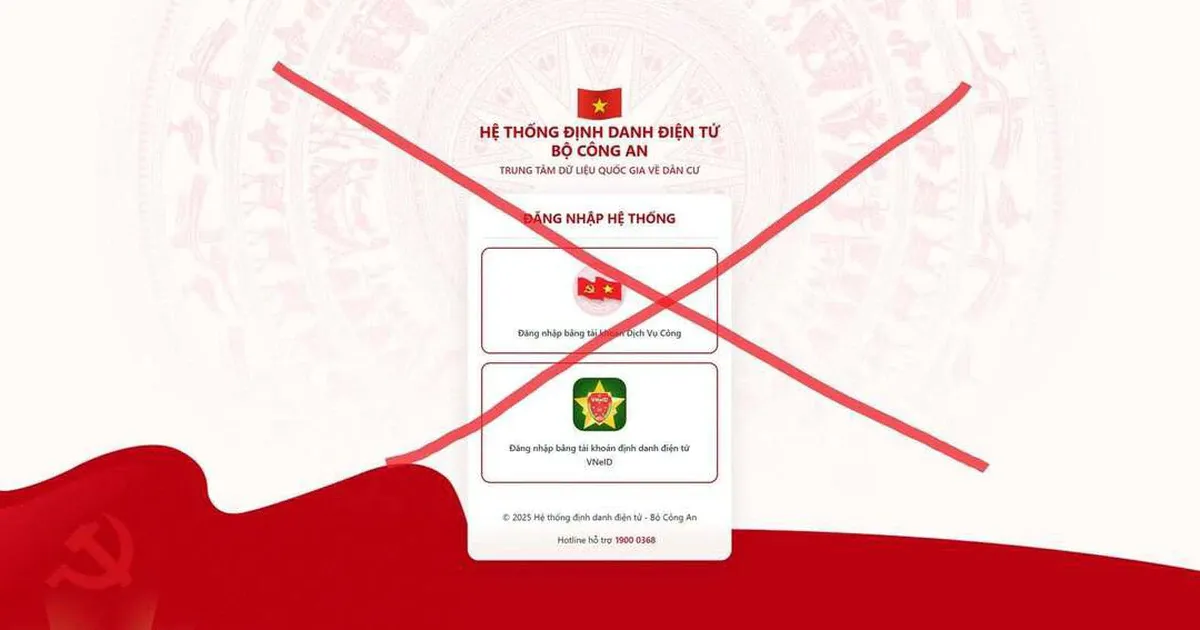
Sau khi tạo được lòng tin, đối tượng gửi đường link lạ và yêu cầu tải ứng dụng được giới thiệu là công cụ cập nhật VNeID hoặc dịch vụ công trực tuyến. Một số trường hợp dùng tệp cài đặt APK giả mạo, đặc biệt nhắm đến người dùng Android. Vì vậy, ứng dụng mang tên hoặc giao diện giống dịch vụ chính thức vẫn không đủ để chứng minh đó là ứng dụng an toàn; nguồn tải và cách người khác dẫn bạn đến ứng dụng mới là tín hiệu cần kiểm tra.
Cạm bẫy thường đi xa hơn việc cài đặt. Kẻ gian có thể yêu cầu bật quyền Trợ năng (Accessibility), đọc tin nhắn hoặc thông báo, hay cho phép điều khiển thiết bị với lý do cần xác thực. Ứng dụng không rõ nguồn gốc được cấp những quyền không cần thiết có thể theo dõi thao tác, thu thập dữ liệu, đọc thông báo hoặc hỗ trợ kiểm soát điện thoại từ xa. Đây là lý do không nên chấp nhận quyền truy cập chỉ vì người gọi nói thủ tục sẽ thất bại nếu từ chối.
Khi có dữ liệu đăng nhập hoặc quyền tiếp cận thiết bị, kẻ gian có thể nhắm tới tài khoản ngân hàng, mã OTP và phiên giao dịch. Hậu quả được công an cảnh báo gồm nguy cơ mất tiền trong tài khoản, mất quyền kiểm soát tài khoản trực tuyến và thông tin cá nhân bị sử dụng cho hành vi vi phạm pháp luật.
Cách tự bảo vệ và xử lý nếu đã cài ứng dụng
Nguyên tắc an toàn rất rõ: không truy cập link lạ, không cài ứng dụng từ nguồn không chính thức theo lời hướng dẫn của người gọi không rõ danh tính, và không đưa mật khẩu ngân hàng, mã OTP, mã PIN, thông tin thẻ hay dữ liệu đăng nhập qua điện thoại, mạng xã hội hoặc đường link đáng ngờ. Đừng để lời dọa khóa tài khoản khiến bạn bỏ qua bước xác minh.
- Ngắt cuộc gọi nếu bị thúc ép cài ứng dụng, bấm link hoặc cung cấp dữ liệu; không cấp quyền Trợ năng, đọc tin nhắn, đọc thông báo hay điều khiển thiết bị cho ứng dụng không rõ nguồn gốc.
- Chủ động gọi hoặc đến trực tiếp cơ quan công an có thẩm quyền để xác minh yêu cầu cập nhật CCCD, VNeID.
- Nếu đã cài ứng dụng đáng ngờ hoặc điện thoại có dấu hiệu bị kiểm soát, dùng một thiết bị an toàn khác liên hệ ngân hàng để yêu cầu khóa hoặc tạm ngừng các giao dịch cần thiết; đồng thời báo cơ quan công an để được hướng dẫn.
Đừng tiếp tục thao tác trên chiếc điện thoại nghi bị chiếm quyền để đăng nhập ngân hàng hay đổi thông tin bảo mật. Thay vào đó, ưu tiên liên hệ ngân hàng bằng thiết bị an toàn khác và làm theo hướng dẫn xử lý. Khi có yêu cầu cập nhật thật, việc xác minh qua cơ quan có thẩm quyền đáng tin hơn bất kỳ lời thúc ép nào từ một số điện thoại lạ.