
Ảnh kỳ nghỉ và lừa đảo sinh trắc học: hiểm họa mới của thời ngân hàng số
Lừa đảo sinh trắc học là hình thức tội phạm công nghệ cao dùng dữ liệu khuôn mặt, giọng nói hoặc dấu vân tay bị đánh cắp hay giả mạo để qua mặt hệ thống xác thực, từ đó chiếm đoạt tài khoản ngân hàng và thông tin tài chính của nạn nhân trong môi trường số hiện nay.
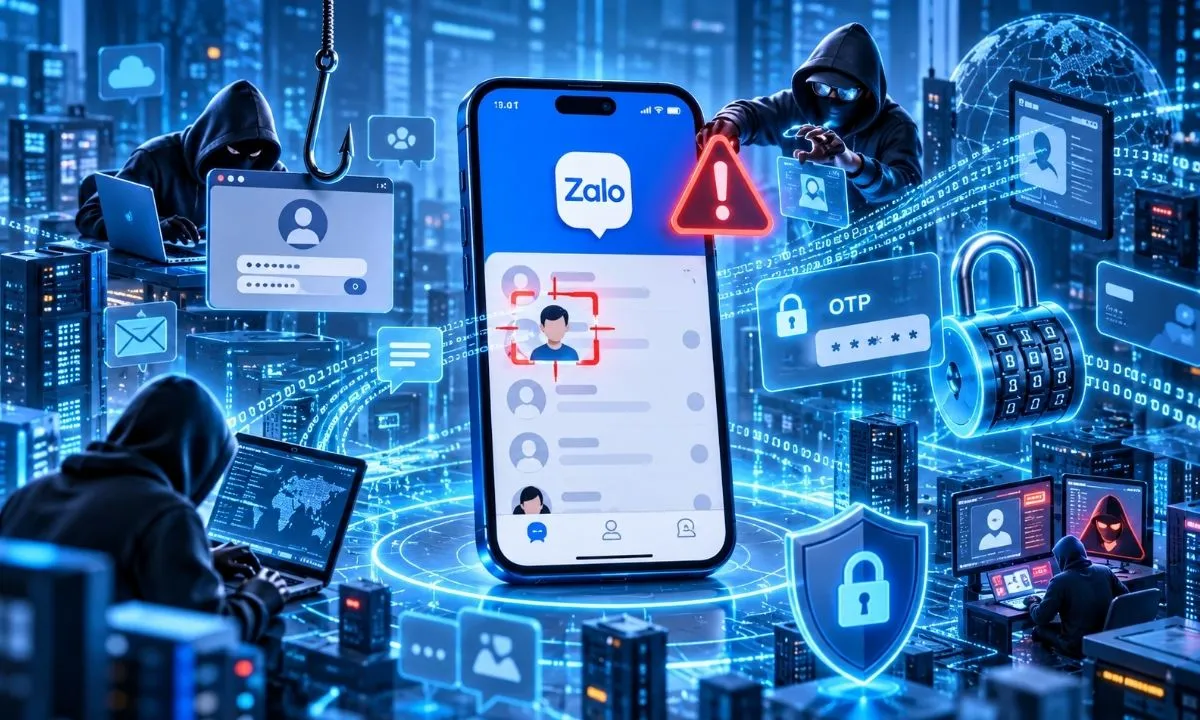
Vấn đề không còn là chuyện viễn tưởng: chính những bức ảnh kỳ nghỉ tưởng vô hại trên Facebook, Instagram, Zalo đang trở thành nguyên liệu để tội phạm công nghệ cao dựng ngữ cảnh lừa đảo, tạo email và tin nhắn ngân hàng giả mạo, thậm chí nuôi bộ dữ liệu để giả mạo ảnh khuôn mặt bằng công nghệ deepfake. Khi trí tuệ nhân tạo có thể phân tích từng chi tiết nhỏ trong ảnh – từ biển hiệu, đường chân trời đến kiến trúc – để đoán ra nơi bạn đang ở, mỗi tấm hình đăng lên mạng xã hội đều có thể biến thành “manh mối vàng” cho kẻ xấu. Câu hỏi không còn là AI thông minh đến đâu, mà là chúng ta có đang tự dâng dữ liệu sinh trắc học của mình cho kẻ lừa đảo hay không.
AI đọc vị ảnh du lịch: từ bức ảnh mơ hồ đến email ngân hàng giả mạo
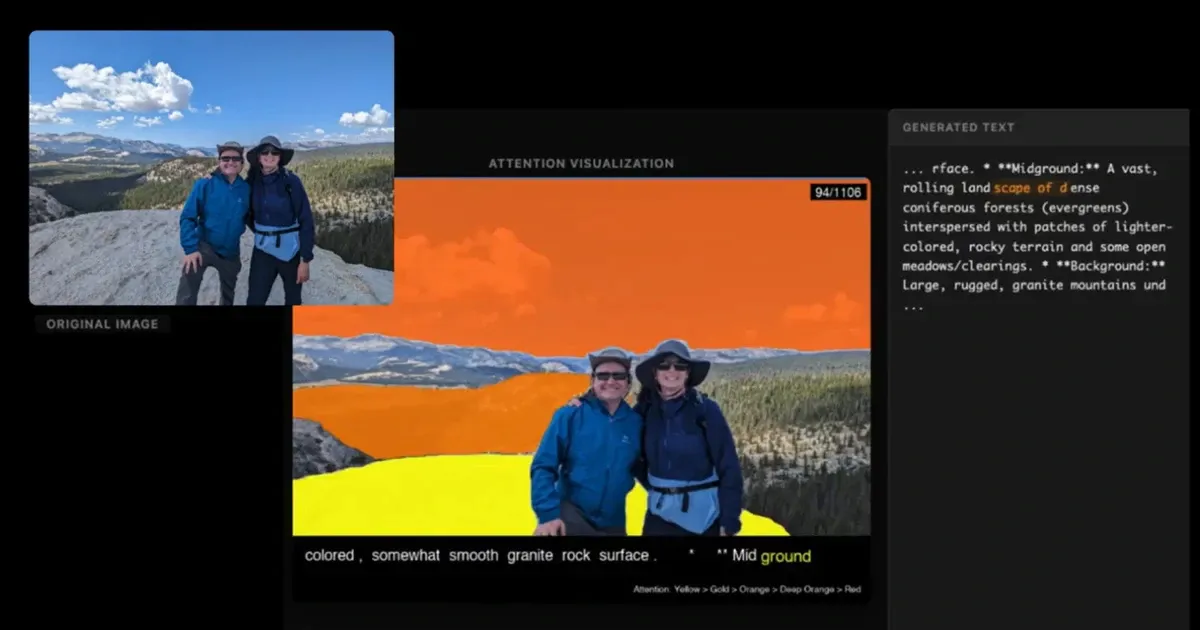
Cốt lõi của trò lừa mới là khả năng AI xác định địa điểm chụp ảnh với độ chính xác đáng lo ngại. Chỉ cần một vài bức hình gia đình ở Bangkok với phông nền khá chung chung, AI vẫn có thể suy luận được nơi bạn đi nghỉ bằng cách phân tích bối cảnh, kiến trúc, biển hiệu, ánh sáng và các chi tiết như quầy đồ ăn hay mặt tiền cửa hàng. Một mô hình AI miễn phí đã xác định chính xác tới 91% trong hơn 21.000 ảnh du lịch được thử nghiệm – đây là con số đủ để bất kỳ người dùng mạng xã hội nào phải suy nghĩ lại về thói quen đăng ảnh.
Từ vị trí du lịch, tội phạm dễ dàng soạn tin nhắn: “Chúng tôi phát hiện hoạt động bất thường trong thời gian bạn đi Bangkok, vui lòng xác minh…”, kèm đường link giả trang web ngân hàng. Chính chi tiết trùng khớp về nơi bạn vừa đến khiến nạn nhân mất cảnh giác và tự nguyện nhập thông tin tài khoản ngân hàng. AI không chỉ đoán được bạn đang ở đâu; nó cung cấp đủ “bối cảnh thật” để email, SMS lừa đảo trở nên cực kỳ thuyết phục. Vấn đề ở đây không phải ảnh có gắn định vị hay không, mà là bối cảnh trong ảnh đã quá đủ cho máy học suy ra hành trình nghỉ dưỡng của bạn.
Từ camera điện thoại đến ví tiền số: khi khuôn mặt bạn bị giả mạo
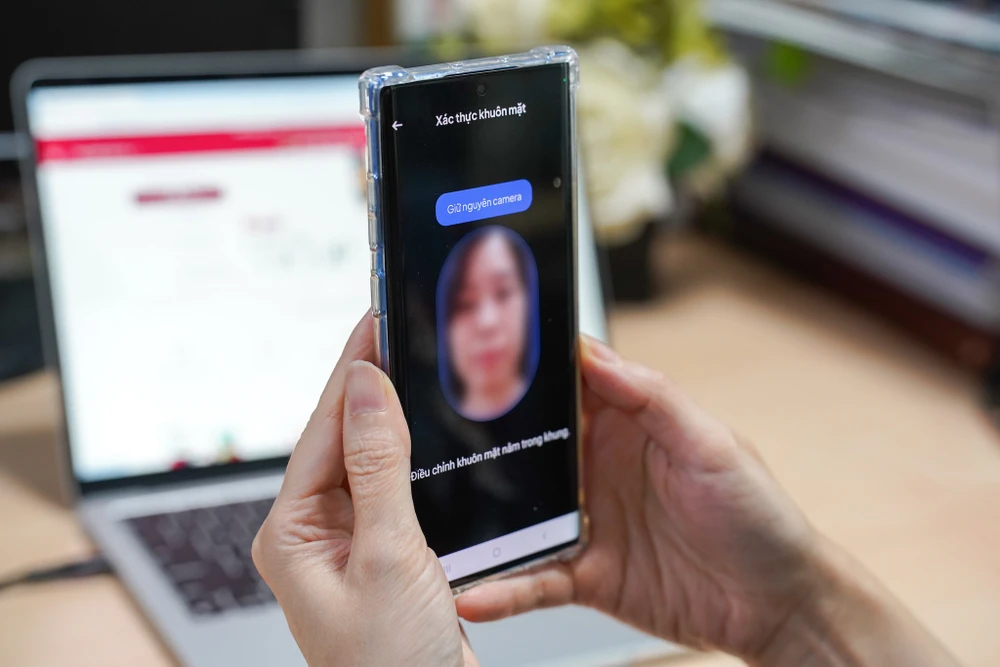
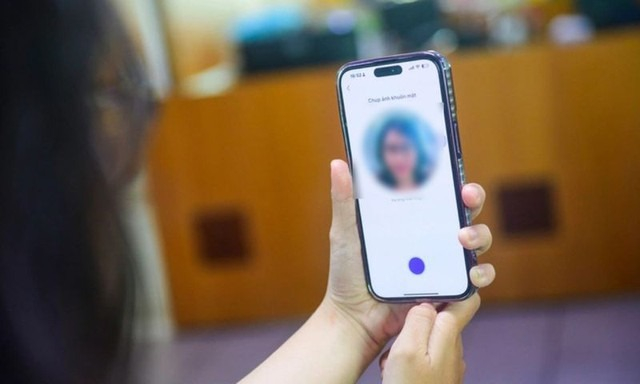
Nếu email giả mạo đánh vào tâm lý và sự bất cẩn, thì lừa đảo sinh trắc học trên điện thoại đánh thẳng vào “lá chắn cuối cùng” của tài khoản ngân hàng: quét khuôn mặt. Công an địa phương đã cảnh báo các đối tượng tội phạm công nghệ cao đang chiếm quyền điều khiển camera trên chính điện thoại của nạn nhân để đánh lừa bước xác thực sinh trắc học này, qua đó chiếm đoạt tiền trong tài khoản. Điều đáng nói: chúng không cần tấn công thẳng vào hệ thống ngân hàng, mà nhắm vào thiết bị đầu cuối – tức chiếc smartphone bạn đang cầm.
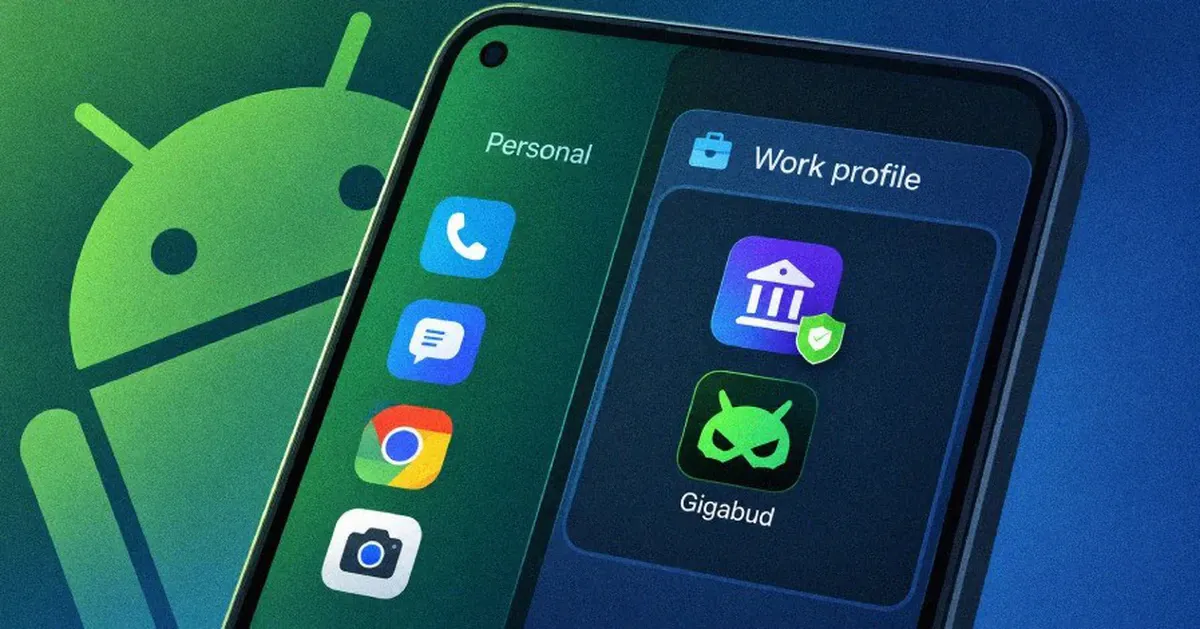
Kịch bản hoạt động khá lạnh gáy: thiết bị bị bẻ khóa (jailbreak, root) hoặc nhiễm mã độc qua ứng dụng, đường link lạ, bị kẻ xấu kiểm soát từ trước. Đến lúc ứng dụng ngân hàng yêu cầu quét khuôn mặt, phần mềm độc hại chặn hình ảnh thật, rồi chèn một đoạn dữ liệu khuôn mặt hoặc video đã thu thập sẵn để qua mặt kiểm tra. Đây chính là dạng giả mạo ảnh khuôn mặt kết hợp deepfake: hệ thống tin rằng chủ tài khoản đang giao dịch, trong khi thực tế là tội phạm đang âm thầm chuyển tiền trái phép mà nạn nhân không hề hay biết.
Những kiểu ảnh tuyệt đối không gửi qua Zalo, Facebook nếu còn muốn an toàn mạng xã hội
Chúng ta vẫn thích ghi lại khoảnh khắc và chia sẻ với bạn bè. Nhưng trong thời đại tội phạm công nghệ cao liên tục thay đổi thủ đoạn để chiếm đoạt tài sản qua tài khoản ngân hàng, có những loại hình ảnh phải coi là “vùng cấm” trên mạng xã hội. Đầu tiên là ảnh cận mặt với độ nét cao, video quay rõ mọi góc độ khuôn mặt – đây là “vàng thô” để AI dựng hình ảnh, video giả mạo (deepfake), phục vụ giả mạo ảnh khuôn mặt trong các bước xác thực.
Tiếp đến là ảnh chụp căn cước công dân, hộ chiếu, giấy tờ ngân hàng – chỉ một khung hình rõ số, rõ họ tên là đủ để kẻ xấu ghép với dữ liệu khuôn mặt đã thu thập. Ngay cả ảnh du lịch “mơ hồ” nhưng có địa danh dễ nhận biết, đường chân trời, biển hiệu, vạch kẻ đường, quầy đồ ăn, mặt tiền cửa hàng cũng rất dễ bị AI nhận diện, xác định địa điểm. Những mảnh ghép này, khi gộp lại, cho phép kẻ lừa đảo xây dựng hồ sơ chi tiết về hành trình, khuôn mặt và giấy tờ của bạn – một combo hoàn hảo để tấn công cả sinh trắc học lẫn tài khoản ngân hàng.
Chiến lược tự vệ: bảo vệ tài khoản ngân hàng bắt đầu từ chiếc điện thoại
Tin tốt là người dùng không bất lực trước làn sóng lừa đảo sinh trắc học. Nhưng điều kiện tiên quyết: phải coi an toàn mạng xã hội và an toàn thiết bị như hai lớp phòng thủ bắt buộc, không phải tùy chọn. Mỗi người, nhất là người thường xuyên dùng app ngân hàng, cần nghiêm túc thay đổi thói quen. Đừng bẻ khóa điện thoại, vì hành động này vô hiệu hóa lớp bảo vệ mặc định, mở cửa cho mã độc chiếm quyền camera và bộ nhớ. Chỉ cài ứng dụng từ kho chính thức; nói không với file APK trôi nổi, link lạ trên SMS, Zalo, Messenger.
- Trì hoãn đăng ảnh du lịch cho đến khi đã về nhà, và giới hạn người xem trong danh sách bạn bè đáng tin cậy để giảm nguy cơ ảnh bị thu thập.
- Không nhấp vào bất kỳ đường link nào trong email, tin nhắn tự xưng là ngân hàng; thay vào đó tự đăng nhập qua ứng dụng hoặc liên hệ theo số in trên thẻ để kiểm tra.
- Thường xuyên kiểm tra quyền truy cập camera, micro; tắt quyền với ứng dụng không cần thiết; cập nhật hệ điều hành và ứng dụng ngân hàng để nhận các bản vá bảo mật và công nghệ phát hiện giả mạo mới.
- Hạn chế đăng ảnh cận mặt độ nét cao và hình giấy tờ tùy thân; coi dữ liệu khuôn mặt như mật khẩu: càng ít lộ, càng an toàn.
Nhiều ngân hàng đã bổ sung cơ chế phát hiện sự sống (liveness detection) để phân biệt người thật với video, ảnh dựng sẵn. Đây là tín hiệu tích cực, nhưng sẽ vô nghĩa nếu người dùng vẫn giao nộp dữ liệu khuôn mặt và thiết bị bẻ khóa cho tội phạm. Cuối cùng, chiếc điện thoại thông minh đã trở thành “ví điện tử” chứa toàn bộ tài sản của gia đình; bảo vệ điện thoại chính là bảo vệ tài khoản ngân hàng và là lớp bảo mật quan trọng nhất mà không công nghệ nào thay thế được.