
AI tăng tốc, quản trị dữ liệu AI tụt lại: khoảng cách đang rộng ra
Khoảng cách giữa tốc độ triển khai trí tuệ nhân tạo và năng lực quản trị dữ liệu AI là tình trạng doanh nghiệp áp dụng AI vào vận hành, tiếp thị, chăm sóc khách hàng và phân tích thị trường nhanh hơn nhiều so với khả năng kiểm soát, bảo vệ và giám sát toàn bộ vòng đời dữ liệu, từ khâu thu thập ban đầu đến các kết quả suy luận phát sinh trong quá trình xử lý tự động. Trí tuệ nhân tạo đang được các doanh nghiệp Việt Nam đưa vào nhiều hoạt động sản xuất, kinh doanh, nhưng việc kiểm soát dữ liệu hầu như chưa theo kịp. Đây không còn là câu chuyện “đi sau để học hỏi”, mà là một rủi ro quản trị dữ liệu doanh nghiệp đang hình thành ngay trong lòng các dự án AI. Khi hệ thống AI biết nhiều hơn những gì doanh nghiệp tưởng mình đã cung cấp, mọi lỗ hổng kiểm soát dữ liệu Việt Nam sẽ nhanh chóng biến thành rủi ro bảo mật AI và rủi ro tuân thủ pháp lý.
Quản trị dữ liệu AI: không chỉ giữ đầu vào, phải kiểm soát cả suy luận
Điểm mấu chốt mà nhiều lãnh đạo vẫn đánh giá thấp là: quản trị dữ liệu không dừng ở việc kiểm soát thông tin thu thập ban đầu, mà phải quản lý toàn bộ quy trình xử lý và các kết quả suy luận mà AI tạo ra. Một hệ thống có thể dùng lịch sử giao dịch, hành vi mua sắm và thông tin khách hàng để phân nhóm, dự báo nhu cầu, đồng thời tự tạo ra nhận định mới về từng cá nhân từ dữ liệu đã có. Nếu doanh nghiệp chỉ bảo vệ dữ liệu gốc mà bỏ mặc lớp suy luận, họ đang để mô hình AI tự mở rộng phạm vi sử dụng dữ liệu mà không có hàng rào. Báo cáo AI-Ready Governance 2025 khảo sát 1.250 người ra quyết định tại Bắc Mỹ và châu Âu cho thấy 75% nhận định AI đang bộc lộ hạn chế của quy trình quản trị truyền thống, và 73% cho rằng AI làm lộ khoảng trống trong giám sát, phối hợp và thực thi chính sách. Những con số này cho thấy mô hình quản trị “chụp ảnh một lần” đã lỗi thời trong kỷ nguyên AI tự học, tự thay đổi mục đích sử dụng dữ liệu.
Nông sản, bán lẻ, tài chính: ba mặt trận nóng về bảo vệ dữ liệu doanh nghiệp
Trong thực tế, các ngành nông sản, bán lẻ và tài chính đang là những mặt trận nóng nhất về bảo vệ dữ liệu doanh nghiệp khi áp dụng AI. Với doanh nghiệp nông nghiệp, chế biến thực phẩm và phân phối hàng hóa, AI hỗ trợ xử lý thông tin khách hàng, phân tích thị trường và tổ chức hoạt động kinh doanh, từ quản lý đơn hàng đến dự báo nhu cầu. Vấn đề là dữ liệu khách hàng, đối tác, đơn hàng và hoạt động kinh doanh được sử dụng trên nhiều nền tảng số khác nhau, nhưng cơ chế kiểm soát dữ liệu Việt Nam lại rời rạc, phụ thuộc từng phòng ban. Ở bán lẻ và tài chính, áp lực còn lớn hơn khi dữ liệu cá nhân gắn với hành vi chi tiêu, lịch sử tín dụng, thói quen đầu tư. Báo cáo 2025 AI-Ready Governance Report cho thấy 90% doanh nghiệp đang triển khai AI và Machine Learning thừa nhận cơ chế quản trị của họ đã hoàn toàn lỗi thời. Khi các bộ phận tự triển khai công cụ AI, nguồn dữ liệu và mục đích sử dụng liên tục thay đổi, hồ sơ đánh giá rủi ro ban đầu nhanh chóng không còn phản ánh đúng hoạt động thực tế.
Khung pháp lý siết chặt: rủi ro bảo mật AI giờ là rủi ro pháp lý
Nếu vài năm trước doanh nghiệp có thể viện lý do “chưa có luật rõ ràng”, thì hiện nay bối cảnh đã thay đổi. Yêu cầu quản lý dữ liệu và hoạt động ứng dụng AI đang được cụ thể hóa bằng các quy định pháp luật. Luật Bảo vệ dữ liệu cá nhân đặt ra yêu cầu đối với việc thu thập, xử lý và bảo vệ thông tin cá nhân, trong khi Luật Trí tuệ nhân tạo có hiệu lực từ ngày 1/3/2026 quy định trách nhiệm của tổ chức, cá nhân tham gia phát triển, cung cấp và sử dụng hệ thống AI. Năm 2026 ghi dấu bước ngoặt khi Việt Nam siết chặt quản trị AI trên mọi khía cạnh. Nghị định 330/2026/NĐ-CP quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân, với chế tài nghiêm khắc cho hành vi xử lý dữ liệu cá nhân khi chưa có sự đồng ý hợp lệ của chủ thể dữ liệu. Cùng với đó, Nghị định 356 và Luật Bảo vệ Dữ liệu Cá nhân tạo hàng rào bảo vệ cho dữ liệu suy luận. Sự lệch nhịp giữa vận hành thực tế và nghĩa vụ pháp lý biến mọi lỗ hổng quản trị thành rủi ro bảo mật AI và rủi ro pháp lý trực diện.
Từ kiểm tra định kỳ sang giám sát liên tục: lối thoát cho doanh nghiệp Việt
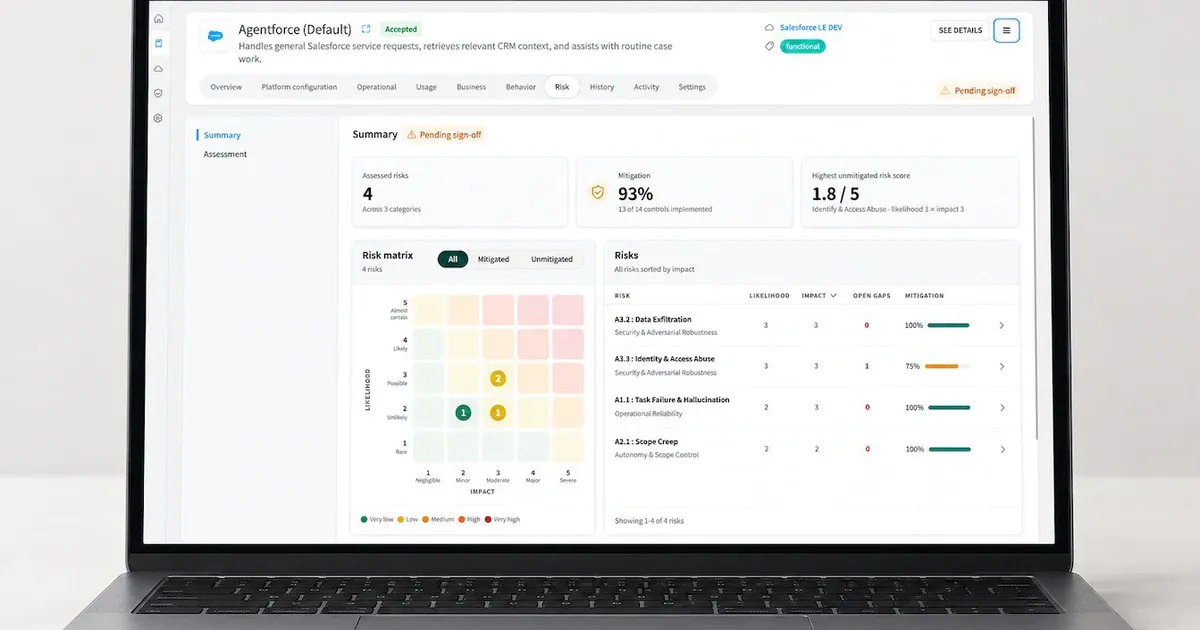
Điểm yếu lớn nhất của doanh nghiệp Việt hiện nay là vẫn dùng tư duy quản trị truyền thống: kiểm tra định kỳ, lập hồ sơ tại một thời điểm rồi cất vào tủ. Trong khi đó, AI không vận hành theo chu kỳ cố định; mô hình, dataset và mục đích sử dụng dữ liệu có thể thay đổi bất cứ lúc nào. Vì vậy, doanh nghiệp cần chuyển từ cách kiểm soát theo từng đợt sang giám sát liên tục trong suốt quá trình sử dụng AI. Hướng đi chiến lược bắt buộc là quản trị và kiểm soát liên tục xuyên suốt vòng đời AI, với bốn mắt xích: tự động kiểm kê mọi mô hình và dataset; phân loại hệ thống theo bản chất dữ liệu và mức độ rủi ro; quan sát thời gian thực để phát hiện biến động; và tự động cập nhật hồ sơ đánh giá tác động hoặc kích hoạt rào chắn vận hành để ngăn vi phạm ngay tại thời điểm phát sinh. Theo Gartner, đến năm 2027, có tới 60% tổ chức sẽ thất bại trong việc khai thác giá trị từ AI do thiếu một khung quản trị dữ liệu đủ gắn kết. Nếu doanh nghiệp Việt không chủ động xây dựng năng lực kiểm soát dữ liệu liên tục, câu chuyện AI sẽ dừng lại ở vài dự án thử nghiệm tốn kém, thay vì trở thành bệ phóng tăng trưởng bền vững.