
Không cần lấy khóa, chỉ cần khiến sàn tự ký
Vụ hack Binance là sự cố trong đó kẻ tấn công lợi dụng hệ thống ký giao dịch của sàn để chuyển tài sản trái phép, thay vì đánh cắp khóa riêng tư trực tiếp. Đây là điểm mấu chốt: bảo vệ khóa không đủ nếu quy trình cấp quyền và phê duyệt giao dịch có thể bị thao túng.
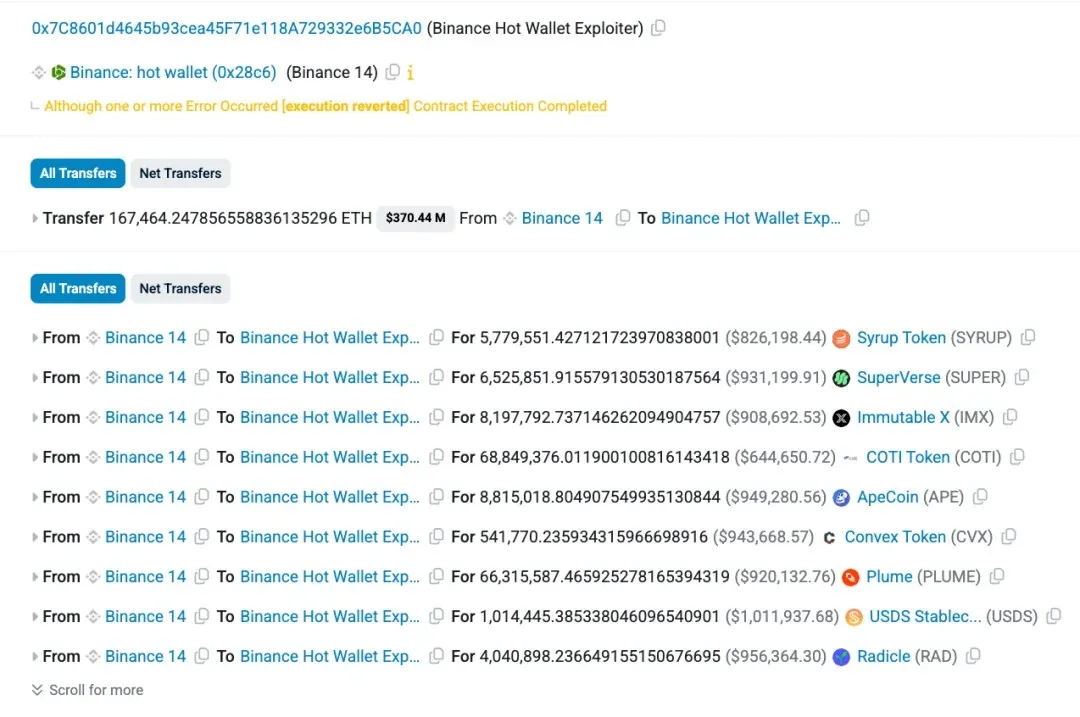
Theo các phân tích được công bố, kẻ tấn công kiểm soát máy tính của một kỹ sư DevOps rồi dùng chương trình bên trong hệ thống Binance để gửi lệnh rút giả mạo. Những lệnh chuyển tiền vẫn được ký bởi ví của chính sàn, khiến dòng giao dịch ban đầu có vẻ hợp lệ. Vì vậy, vụ việc không nên được hiểu đơn thuần là một chiếc khóa bị lấy cắp; trọng tâm là cách hệ thống đã chấp thuận những hành động mà chủ ví không chủ ý thực hiện.
Vụ việc còn phơi bày rủi ro từ EIP-7702, cơ chế cho phép ví ủy quyền để hợp đồng thông minh thực hiện hành động thay mặt mình. Công nghệ này không tự thân đồng nghĩa với lỗ hổng, nhưng một khi quyền ủy nhiệm bị cấp sai, hậu quả có thể lan rộng rất nhanh.
Diễn tập trước, rồi rút tiền trong 31 phút
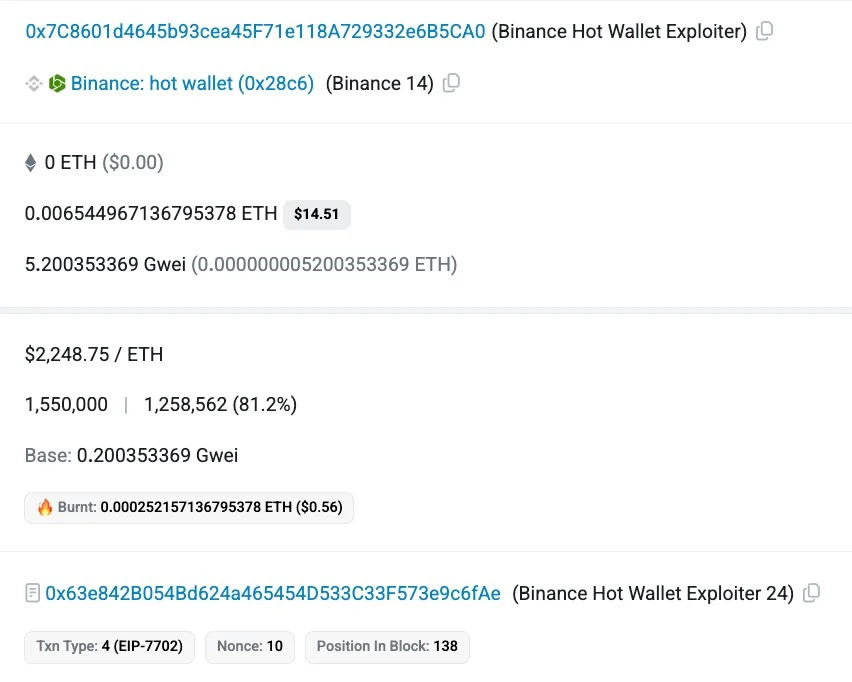
Dữ liệu thời gian cho thấy đây không phải một cú đánh ngẫu hứng. Ngày 28/10, kẻ tấn công nạp phí giao dịch qua Tornado Cash; ngày hôm sau, chúng triển khai hợp đồng vét ví và thử nghiệm trên các ví cá nhân. Bản công cụ cuối cùng được đăng trước khi cuộc tấn công chính thức diễn ra, cho thấy sự chuẩn bị có chủ đích.
Một phân tích khác ghi nhận giao dịch ủy quyền EIP-7702 bao phủ 50 nonce liên tiếp được đưa lên chuỗi lúc 04:20 theo giờ Bắc Kinh ngày 30/10, tương ứng khoảng 20:20 UTC ngày 29/10. Các chữ ký đều xuất phát từ ví nóng Binance 14. Việc nhắm nhiều nonce liên tiếp là cách vượt qua tình trạng số thứ tự giao dịch thay đổi liên tục: chỉ cần một ủy quyền khớp, hợp đồng có thể hành động.
Trong khoảng 20:04:52–20:35:53 UTC ngày 29/10, các ví nóng trên nhiều blockchain bị rút tài sản; một nguồn mô tả toàn bộ đợt này kéo dài 31 phút. Chỉ trong 12 phút, hơn 10 ví nóng trên các mạng lưới khác nhau đã chuyển tiền về cùng một địa chỉ. Tốc độ ấy cho thấy khâu phát hiện và ngăn chặn phải chạy nhanh hơn quy trình rút tiền tự động.
Dòng tiền đa chuỗi và những gì còn chưa rõ
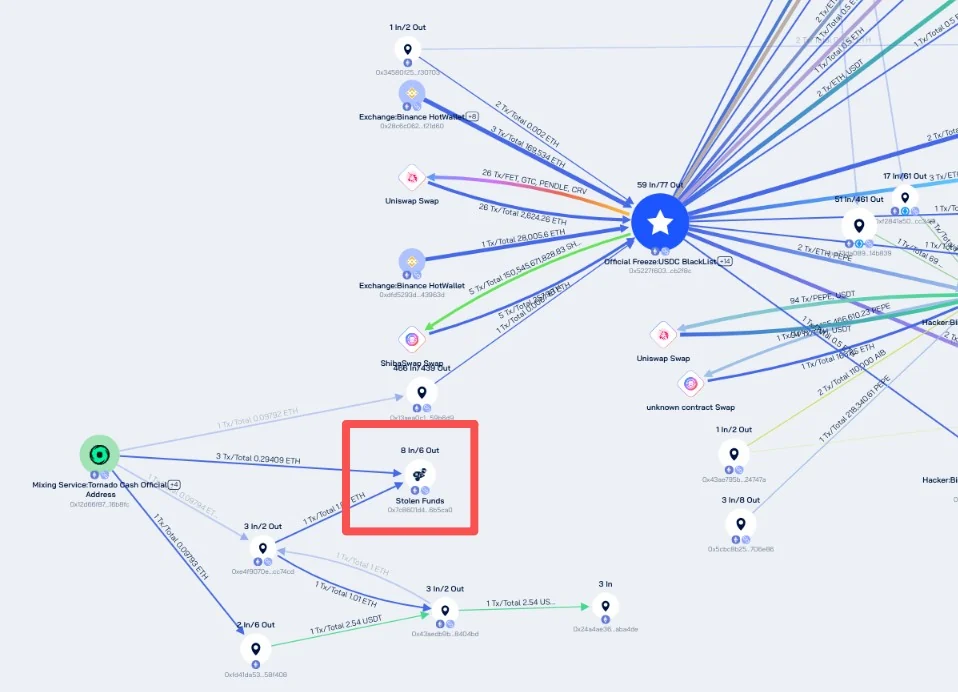
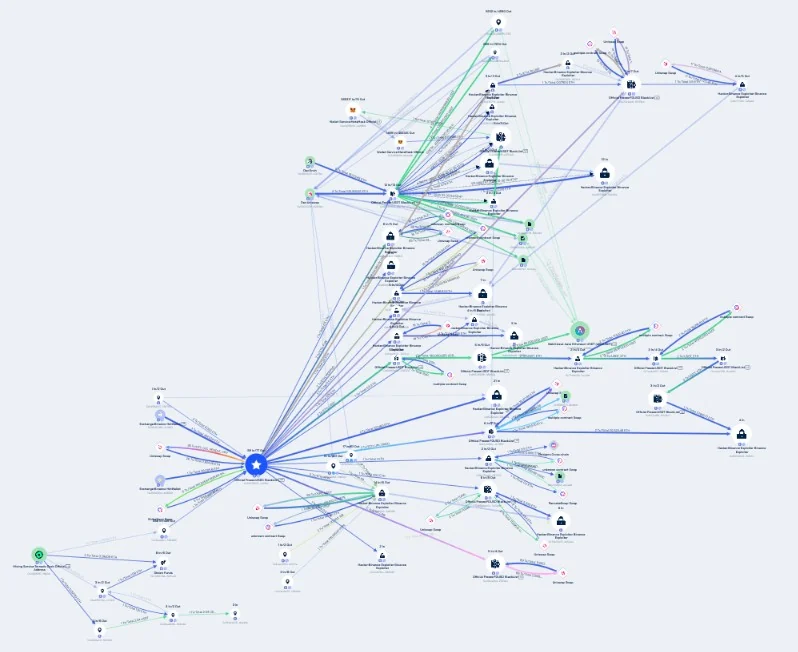
Phạm vi ảnh hưởng trải trên XRP Ledger, Solana, Bitcoin, Ethereum, Tron, Base, Optimism, Arbitrum và Avalanche. Theo phân tích giao dịch, dòng tiền Binance tập trung từ nhiều ví nóng về một địa chỉ chung; riêng ví Binance 14 bị khai thác qua quyền ủy nhiệm, còn một ví nóng khác cũng ký giao dịch chuyển tài sản. Các nhà phân tích đối chiếu phí giao dịch cao bất thường, mẫu giao dịch khác quy trình chi trả thông thường và những lệnh giả xen giữa giao dịch khách hàng để nhận diện dấu hiệu đáng ngờ.
Địa chỉ chung là đầu mối để lần theo tiền bị đánh cắp, nhưng chưa đủ để xác định ai đứng sau từng vụ tấn công. Nguyên nhân gốc rễ, danh tính nhóm đứng sau và tổng thiệt hại cuối cùng vẫn chưa được kết luận rõ ràng; các địa chỉ liên quan đang được gắn cờ và theo dõi để truy vết dòng tiền. Đây là những câu hỏi cần được giải đáp trước khi có thể đánh giá đầy đủ phạm vi vụ việc.
Trong lúc điều tra crypto tiếp tục, người dùng nên theo dõi thông báo chính thức của sàn về trạng thái nạp, rút và tình hình tài khoản, đồng thời không chia sẻ thông tin đăng nhập hay ký yêu cầu lạ. Binance đã tạm dừng rút tiền từ ví nóng Bitcoin và Tron khoảng 20:36 UTC, trong khi vẫn cho phép gửi tiền; sàn cũng cam kết dùng quỹ SAFU cùng nguồn lực riêng để bồi thường thiệt hại cho khách hàng.
Kết luận: điểm yếu nằm ở quyền kiểm soát
Vụ hack Binance cho thấy một hệ thống có thể mất tài sản dù khóa riêng không bị lấy cắp, nếu quyền ký và ủy quyền bị điều khiển từ bên trong. Việc truy tìm tài sản cần tiếp tục trên từng blockchain, nhưng bài học trước mắt rõ ràng hơn: giám sát hành vi ký, kiểm soát quyền hợp đồng và khả năng dừng rút khẩn cấp phải được xem là một phần của cùng tuyến phòng thủ. Cho đến khi điều tra làm rõ nguyên nhân và đường đi cuối cùng của tài sản, các kết luận về thủ phạm hay mức thất thoát hoàn tất vẫn cần được giữ thận trọng.