
Nguy cơ không đòi hỏi bạn cài ứng dụng
Mã độc DarkSword là phần mềm độc hại nhắm vào iPhone, có thể khai thác lỗ hổng iOS để xâm nhập sau khi người dùng mở một website nhiễm mã bằng Safari, mà không cần cài ứng dụng hay cấp thêm quyền. Cảnh báo được nêu cho các phiên bản iOS từ 18.4 đến 18.7.
Điều đáng lo không chỉ là con đường lây nhiễm, mà còn là sự âm thầm: người dùng có thể không nhận ra dữ liệu trên máy đang bị thu thập. Vì vậy, bảo mật iPhone không nên chỉ dựa vào việc tránh tải ứng dụng lạ; cập nhật hệ điều hành và thận trọng với liên kết trong Safari cũng là những việc thiết yếu. Các báo cáo được dẫn cho biết nguy cơ tập trung ở thiết bị cũ chưa nhận bản vá.
Keychain, Ghi chú và Ảnh đều đáng được rà soát
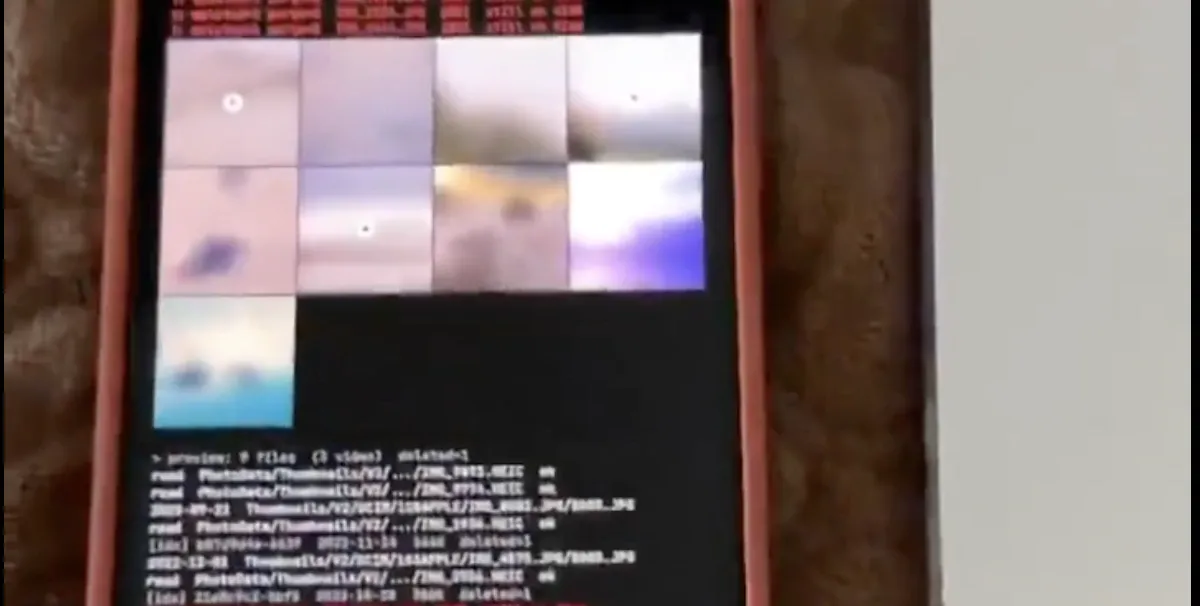
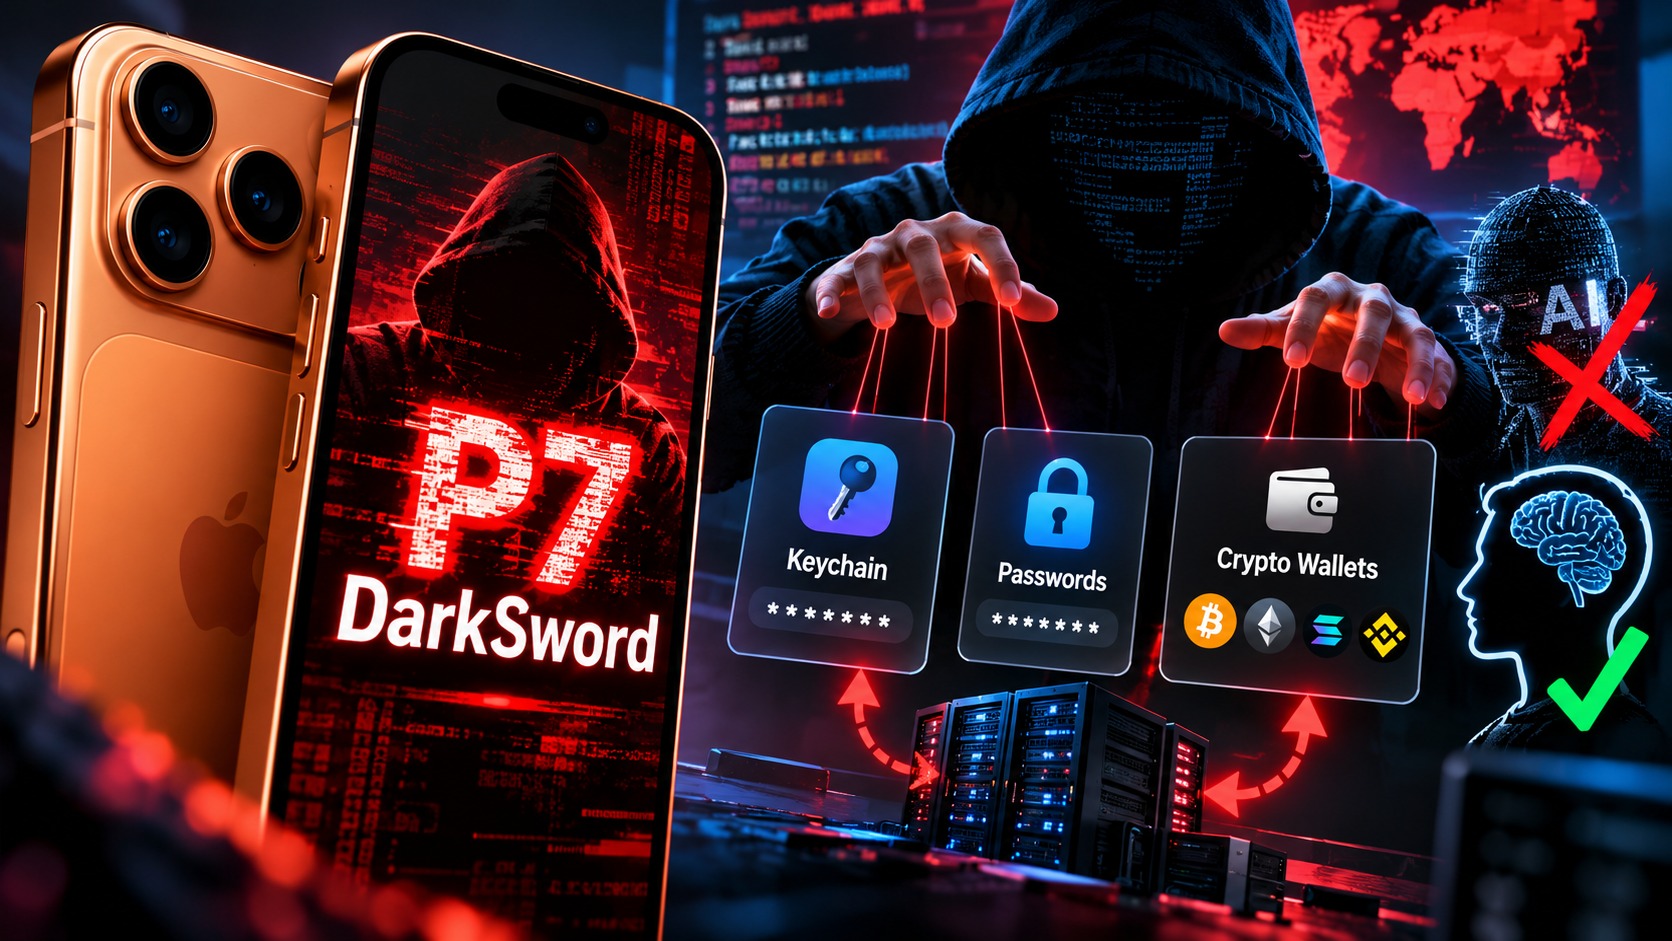
Khi xâm nhập thành công, DarkSword có thể âm thầm lấy mật khẩu và thông tin xác thực trong chuỗi khóa iPhone, tức dữ liệu Keychain, cùng nội dung trong Ghi chú và Ảnh. Mã độc còn có thể thu thập danh sách ứng dụng ví tiền mã hóa, danh bạ, tin nhắn và lịch sử cuộc gọi. Đây là kiểu truy cập khiến người dùng khó phát hiện nhưng hậu quả có thể lan sang nhiều tài khoản.
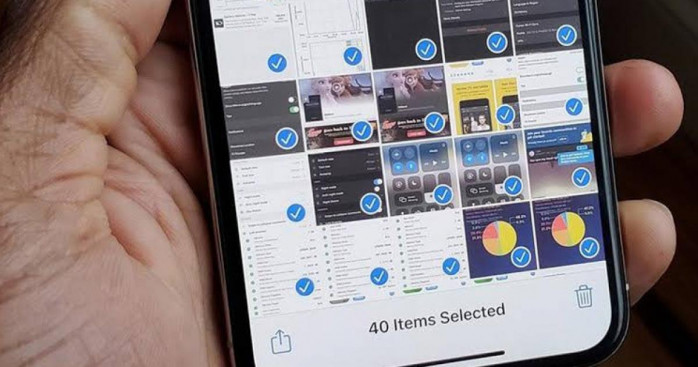
Ảnh chụp màn hình đáng lưu tâm nếu được dùng để giữ mật khẩu hoặc cụm từ khôi phục ví. Khuyến cáo của ngân hàng là không lưu những thông tin xác thực này trong Ghi chú hay dưới dạng ảnh chụp màn hình. Hãy rà soát các nơi đang lưu thông tin đăng nhập và bí mật tài chính; nếu tìm thấy, xóa chúng khỏi ghi chú, thư viện ảnh và những bản sao không cần thiết. Mục tiêu không phải xóa mọi hình ảnh, mà tránh biến kho ảnh cá nhân thành nơi chứa chìa khóa tài khoản.
Cập nhật ngay, xử lý nghi ngờ xâm nhập bằng thiết bị khác
Việc nên làm trước tiên là cập nhật iOS lên phiên bản mới nhất: mở Cài đặt, chọn Cài đặt chung rồi nhấn Cập nhật phần mềm. Không truy cập đường dẫn không rõ nguồn gốc và không cung cấp thông tin xác thực cho bất kỳ ai. Theo thông tin được công bố, chưa có bằng chứng biến thể P7 xâm nhập được thiết bị đã nhận các bản vá liên quan, gồm iOS 18.7.7, iOS 26.4, iOS 27 trở lên, cùng các bản cập nhật cho thiết bị cũ như iOS 16.7.15 và iOS 15.8.7.
Nếu nghi ngờ máy đã bị xâm nhập, hãy ngắt kết nối mạng và tạm ngừng sử dụng iPhone. Dùng một thiết bị an toàn khác để đổi mật khẩu, đăng xuất các phiên đang hoạt động và bật xác thực hai yếu tố. Đừng xem ảnh hay ghi chú là nơi cất bí mật an toàn chỉ vì chúng nằm trên điện thoại cá nhân: khi lỗ hổng bị khai thác, dữ liệu có thể bị lấy mà không cần thao tác cấp quyền.
Bảo vệ dữ liệu trước khi có sự cố
DarkSword nhắc người dùng rằng rủi ro không dừng ở mật khẩu lưu trong Keychain. Ghi chú, thư viện ảnh, tin nhắn và danh bạ cũng có thể chứa thông tin đủ để gây tổn hại nếu bị truy cập trái phép. Hãy cập nhật iPhone, tránh liên kết đáng ngờ và chủ động loại bỏ mật khẩu hay cụm từ khôi phục khỏi ảnh chụp màn hình, Ghi chú và các vị trí lưu không cần thiết.
Kết luận rất rõ: đừng chờ thấy dấu hiệu bất thường mới hành động. Cài đặt bản cập nhật ngay, rà soát dữ liệu nhạy cảm đang lưu trên máy và chuẩn bị phương án đổi thông tin đăng nhập từ thiết bị an toàn nếu có nghi ngờ. Với mã độc có thể hoạt động âm thầm, phòng ngừa chủ động là cách thực tế nhất để giảm nguy cơ mất quyền kiểm soát tài khoản.