
Điểm yếu nằm ở quy trình, không chỉ ở chiếc khóa
Bảo mật sàn crypto là tập hợp biện pháp bảo vệ hệ thống, quy trình ký giao dịch và tài sản khách hàng trước truy cập trái phép, chứ không chỉ là giữ kín khóa riêng. Vụ hack Binance cho thấy kẻ tấn công có thể nhắm vào con người và hạ tầng vận hành để khiến chính hệ thống hợp lệ làm việc sai.
Theo điều tra ban đầu của Binance, laptop của một kỹ sư vận hành có thể đã bị xâm nhập; từ đó kẻ tấn công có cơ hội tiếp cận môi trường dịch vụ và gửi lệnh rút tiền trái phép. Sàn cho biết chưa tìm thấy bằng chứng khóa riêng bị lộ, nhưng cuộc điều tra vẫn tiếp diễn. Đây là khác biệt quan trọng: nếu hệ thống ký bị chiếm dụng, việc khóa vẫn nằm nguyên không đồng nghĩa tài sản an toàn. Hình ảnh phù hợp hơn là con dấu công ty: kẻ gian không nhất thiết đánh cắp con dấu, mà có thể khiến người giữ nó đóng dấu lên giấy tờ giả.
Vì vậy, bài học không thể dừng ở việc tăng cường bảo vệ ví. Cần kiểm soát thiết bị nhân viên, phân quyền, giám sát hành vi bất thường và ngăn một tài khoản hay máy tính có thể mở đường đến quy trình rút tiền.
Tính năng Ethereum biến ví thành mắt xích tự động rút tài sản
Cuộc tấn công còn cho thấy tính năng hợp lệ của blockchain có thể trở thành công cụ nguy hiểm khi bị cấp quyền sai. EIP-7702 cho phép chủ ví giao quyền điều khiển cho một đoạn phần mềm; bản thân tính năng không phải lỗi của Ethereum. Rủi ro nảy sinh khi quyền đó được gắn với hợp đồng không đáng tin.
Theo phân tích sơ bộ, kẻ tấn công đưa nhiều giấy ủy quyền vào giao dịch nhắm tới ví của Binance. Một giấy được chấp nhận, sau đó ví giao quyền cho hợp đồng thông minh chưa được xác minh, cho phép người vận hành được chỉ định rút token và ETH. Hợp đồng hoạt động như một bộ chuyển tiếp tự động: tài sản đi vào ví có thể lập tức bị chuyển sang địa chỉ do kẻ tấn công kiểm soát.
Điểm đáng lo không phải Ethereum tự ý rút tiền, mà là hệ thống vận hành đã để quyền ủy nhiệm bị lạm dụng. Với sàn lưu ký, kiểm tra hợp đồng, giới hạn quyền và xác minh độc lập giao dịch phải là lớp phòng thủ bắt buộc, không phải thủ tục phụ.
Bằng chứng dự trữ không thay thế khả năng chống chịu
Vụ việc phơi bày một nhầm lẫn phổ biến: chứng minh sàn đang nắm tài sản tại một thời điểm không chứng minh hệ thống có thể bảo vệ tài sản ấy trước cuộc tấn công. Binance công bố ví dự trữ để đối chiếu tài sản với số dư khách hàng, nhưng chính các ví liên quan lại trở thành mục tiêu. Theo dữ liệu được nêu trong tài liệu nguồn, lượng ETH bị lấy tương đương 5,6% dự trữ, khiến mức bảo chứng ETH có thể giảm từ 100% xuống khoảng 94% cho đến khi sàn bù lại.
Đó là giới hạn thực tế của mọi ảnh chụp dự trữ: nó phản ánh số dư, không đảm bảo an toàn liên tục, thanh khoản tức thời hay quy trình phục hồi sau xâm nhập. Rủi ro sàn tiền số càng đáng lưu tâm vì nhiều sàn trực tiếp giữ tài sản thay khách hàng, tập trung lượng lớn tiền trong các ví.
Người gửi tiền vì thế không nên xem báo cáo dự trữ như giấy bảo hiểm. Sàn cần công khai không chỉ tài sản đang có, mà cả cách tách biệt tài sản khách hàng, kiểm soát quyền ký và xử lý khi dự trữ bị suy giảm.
Ai sẽ bồi thường khi sàn bị tấn công?
Câu hỏi lớn nhất sau một vụ hack không chỉ là tiền đã đi đâu, mà là ai chịu trách nhiệm hoàn trả cho khách hàng. Binance tuyên bố người dùng sẽ không chịu thiệt và cho biết sẽ dùng quỹ SAFU cùng nguồn lực công ty để bù đắp tổn thất. Cam kết này quan trọng, nhưng người gửi tiền cần biết trước điều kiện chi trả, thời gian xử lý và nguồn lực dự phòng thực sự có thể huy động.
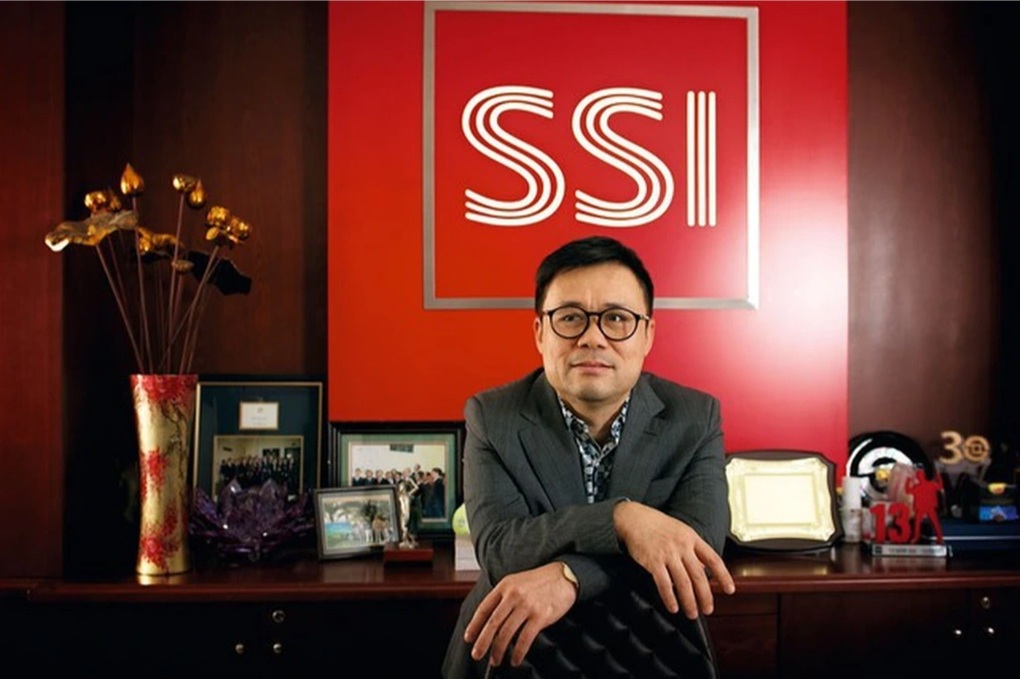
Chủ tịch SSI Digital Nguyễn Duy Hưng từng đặt câu hỏi: “Sàn Việt Nam lấy gì để đền?” Ông nhấn mạnh rằng bên cạnh an ninh mạng, tổ chức vận hành thị trường cần đủ năng lực tài chính để xử lý sự cố. Quy định thí điểm tại Việt Nam yêu cầu vốn điều lệ đã góp tối thiểu 10.000 tỷ đồng bằng VND, nhưng mức vốn này không thể được hiểu là bảo đảm bù mọi thiệt hại; một cuộc tấn công lớn có thể vượt xa năng lực của doanh nghiệp.
Vì thế, bồi thường tài sản crypto cần được đặt thành nghĩa vụ có phương án cụ thể, thay vì lời trấn an sau sự cố. Nhà đầu tư cần xem xét cách sàn quản lý tài sản và cơ chế khắc phục; cơ quan quản lý cần yêu cầu quy trình ứng phó, minh bạch và năng lực tài chính có thể kiểm chứng.
Kết luận: trách nhiệm phải đi cùng quyền lưu ký
Vụ hack Binance cho thấy một điểm yếu vận hành có thể biến tính năng blockchain hợp lệ thành đường rút tài sản, còn báo cáo dự trữ không tự nó bảo vệ được khách hàng. Khi sàn nắm quyền kiểm soát ví, sàn phải chịu trách nhiệm tương xứng: ngăn lạm dụng quyền, phát hiện xâm nhập sớm và chứng minh được khả năng bồi thường.
Đó cũng là tiêu chuẩn cần đặt ra cho thị trường được cấp phép: không chỉ hỏi sàn có bao nhiêu tài sản, mà phải hỏi ai kiểm soát quyền ký, khách hàng được hoàn trả ra sao và phương án dự phòng có đủ sức chịu cú sốc hay không. Nếu những câu hỏi ấy không có câu trả lời rõ ràng, rủi ro cuối cùng vẫn nằm trên vai người gửi tiền.