
AI Agent là gì và vì sao chúng trở thành rủi ro bảo mật mới
Kiểm soát AI Agent là việc thiết kế và áp dụng các cơ chế kỹ thuật, quyền truy cập ứng dụng và quy tắc thực thi AI để đảm bảo những tác vụ tự động trên máy tính không thể tự ý đọc, sửa hoặc truyền dữ liệu vượt ngoài phạm vi và thời điểm mà người dùng đã cho phép; mục tiêu là giảm nguy cơ lộ thông tin, thao túng hệ thống và hành vi khó lường khi tác nhân AI có quyền hoạt động sâu trên thiết bị. Vấn đề nằm ở chỗ AI Agent được sinh ra để tự động hóa mọi thứ: từ quản lý hộp thư đến đặt đồ ăn, chúng cần gần như toàn quyền trên thiết bị và dữ liệu của bạn. Khi triển khai vội vàng, người dùng “tặng” cho agent quyền xem toàn bộ tin nhắn, tệp, mật khẩu, tài khoản. Một prompt độc hại ẩn trong website có thể điều khiển agent trao “chìa khóa” tài khoản ngân hàng cho kẻ tấn công. Đó không còn là rủi ro lý thuyết; đó là mô hình tấn công mới xuất phát từ chính sự tin tưởng thái quá.
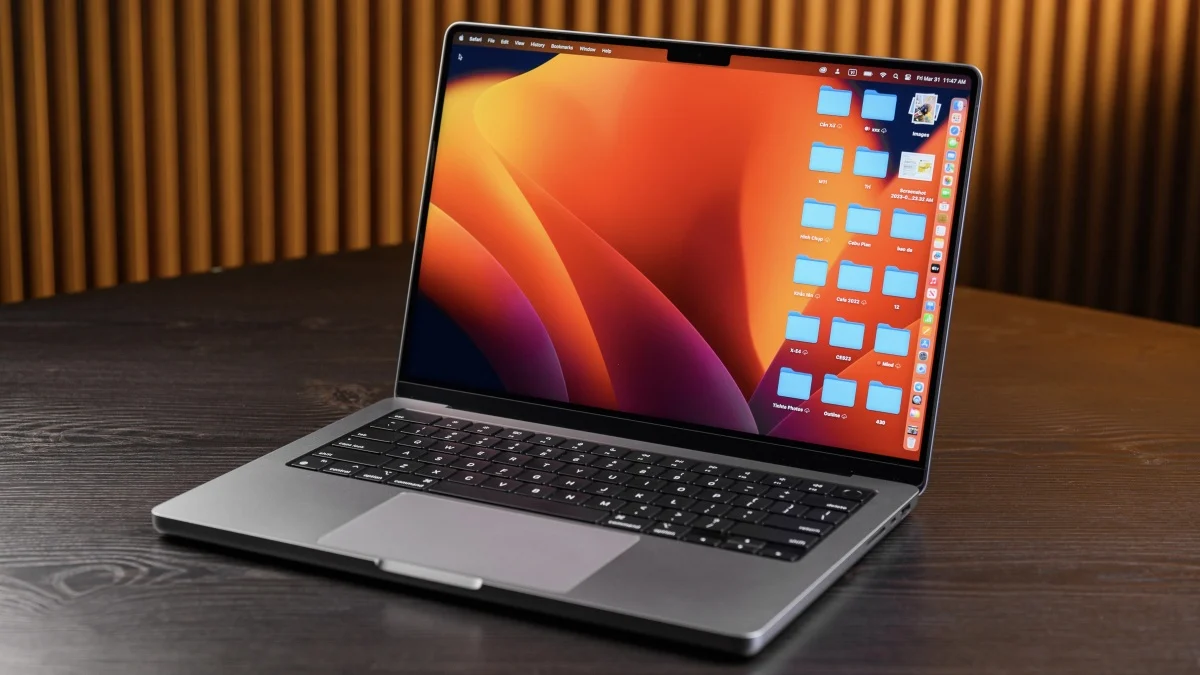
Apple siết Full Disk Access: bảo mật hệ thống trước khi nói tới AI
Nếu bạn đang dùng Mac, tuyến phòng thủ đầu tiên không phải là mô hình AI thông minh hơn, mà là hệ điều hành biết nói “không” đúng lúc. Hệ sinh thái Mac đã nhanh chóng trở thành sân chơi cho các dự án agent như Moltbot, khiến người dùng mua Mac mini hàng loạt để chạy các chương trình này. Khi rào cản kỹ thuật giảm xuống, AI Agent trở thành ứng dụng “cài là chạy”, giống như một phần mềm tiện ích bình thường. Apple nhìn xu hướng đó từ lăng kính bảo mật hệ thống: Full Disk Access vốn được thiết kế cho ứng dụng backup, nay bị nhiều agent đòi hỏi để đọc toàn bộ tin nhắn, email, lịch sử duyệt web và hơn thế nữa. Công ty đã đăng thông báo “Updates to Full Disk Access in macOS”, cảnh báo việc nhà phát triển yêu cầu loại quyền truy cập ứng dụng cực kỳ nhạy này. Họ còn chỉ ra rằng nếu ứng dụng chat được cấp Full Disk Access, không chỉ dữ liệu bạn mà cả người trò chuyện cùng bạn cũng bị đặt lên bàn mổ. Apple tuyên bố sẽ bổ sung “additional controls” để người dùng chỉ có thể cấp quyền truy cập dạng này bằng hành động rõ ràng, có ý thức. Nói cách khác, macOS sẽ buộc bạn dừng lại, đọc kỹ, và tự hỏi: “Mình có thực sự muốn cho agent xem mọi thứ trên ổ đĩa không?”.
AWS Dogwood Local Engine: quản lý AI ở tầng quy tắc thực thi
Nếu Apple tập trung vào cổng bảo mật hệ điều hành, thì hướng còn lại là gắn dây buộc ngay trên cổ AI Agent. Một thư viện mã nguồn mở mới cho thấy cách làm đó: thay vì tin rằng agent luôn “ngoan”, hệ thống sẽ kiểm tra từng lệnh công cụ mà nó gọi và quyết định cho phép hay chặn theo quy tắc thực thi AI đã được định nghĩa trước. Dogwood Local Engine (DLE) xuất hiện như một thư viện Rust có thể nhúng vào “harness” hoặc gateway của agent và đưa ra phán quyết allow/deny mỗi lần agent muốn gọi một công cụ. Thư viện này không tự thi hành lệnh, nhưng nó so chiếu mọi yêu cầu với các policy được viết bằng ngôn ngữ Dogwood. Điểm đáng chú ý: DLE hiểu khái niệm thời gian. Nó log từng sự kiện gọi công cụ, lưu trạng thái ra ổ đĩa trước khi đánh giá policy, rồi trả về kết quả cho phép hay từ chối. Một ví dụ cụ thể: bạn có thể thiết kế quy tắc chỉ cho phép agent thực hiện lệnh Git push khi lần chạy test gần nhất đã thành công trong vòng 15 phút. Nếu điều kiện không đạt, DLE sẽ trả về deny; harness chặn việc thực thi công cụ. Đó là kiểm soát AI Agent bằng logic nghiệp vụ và thời gian, không bằng hi vọng. Theo mô tả, độ trễ DLE thêm vào luồng làm việc được công bố ở mức microseconds đến milliseconds tùy khung thời gian policy. Với nhiều người, vài microseconds là cái giá nhỏ để đổi lại quyền quyết định cuối cùng cho con người.
Kết hợp hai cách tiếp cận: khóa cửa hệ điều hành, gắn dây cho agent
Nhìn từ góc độ xây dựng chiến lược bảo mật hệ thống, Apple và DLE đại diện cho hai lớp phòng thủ mà người dùng và nhà phát triển nên nghĩ tới cùng lúc. Lớp thứ nhất: giới hạn quyền truy cập ứng dụng ở tầng hệ điều hành, không cho phép AI Agent vươn tay lấy Full Disk Access như một chuyện hiển nhiên. Lớp thứ hai: ngay cả khi một số công cụ phải tiếp cận dữ liệu nhạy cảm, mọi lệnh gọi đều phải đi qua bộ quy tắc thực thi AI kiểu Dogwood, nơi mỗi action bị soi kỹ theo điều kiện thời gian và trạng thái trước đó. Cả hai hướng đều xuất phát từ thực tế rằng “để mặc tool calls không kiểm soát có thể dẫn đến hậu quả không thể đảo ngược”. Khi số lượng agent tăng, thời gian chúng hoạt động tự động dài hơn và số công cụ chúng được phép dùng nhiều hơn, việc phó mặc cho may rủi là vô trách nhiệm. Tôi cho rằng tương lai của AI trên máy cá nhân sẽ không thuộc về những ai cấp toàn quyền một cách mù quáng, mà thuộc về những người coi mỗi quyền truy cập và mỗi lệnh công cụ là một quyết định thiết kế. Bạn không cần sợ AI; bạn chỉ cần từ chối đưa cho nó chìa khóa mà không có giới hạn, rồi dùng các quy tắc rõ ràng để giữ nó trong khuôn khổ.