
Bảo mật dữ liệu AI không thể là việc để sau
Bảo mật dữ liệu AI là tập hợp các biện pháp kiểm soát dữ liệu, quyền truy cập, mô hình và người vận hành trong suốt quá trình phát triển, triển khai và sử dụng trí tuệ nhân tạo. Đây không còn là hạng mục phụ của an ninh mạng: chỉ trong một năm, số vụ việc rủi ro do AI gây ra đã tăng hơn 55%. Con số này nên được xem như lời cảnh báo cho lãnh đạo, không phải lý do để cấm mọi ứng dụng AI. Công nghệ có thể tăng năng suất, nhưng triển khai nhanh hơn khả năng kiểm soát sẽ biến dữ liệu thành điểm yếu. Các sự cố tiềm ẩn gồm tấn công do AI tạo ra, rò rỉ thông tin qua công cụ không được phê duyệt và hành động ngoài dự kiến của tác nhân tự động. Vì vậy, doanh nghiệp cần đưa quản trị rủi ro vào thiết kế hệ thống ngay từ đầu, thay vì chờ sự cố rồi mới bổ sung quy định.
Dữ liệu nhạy cảm đang đi qua nhiều ranh giới mới
Khi nhân viên đưa tài liệu nội bộ vào công cụ AI, dữ liệu có thể rời khỏi những vùng kiểm soát quen thuộc. Rủi ro không chỉ nằm ở thông tin khách hàng: dữ liệu quốc gia, dữ liệu cá nhân, bí mật công nghiệp và tri thức doanh nghiệp đều có thể bị lộ nếu thiếu cơ chế và hướng dẫn phù hợp. Mối nguy còn đến từ các công cụ AI không được phê duyệt, dữ liệu tổng hợp thiếu tin cậy và các cuộc tấn công do AI tạo ra, vốn có thể thay đổi hình thức nhanh hơn khả năng phản ứng thủ công. Tác nhân AI tự chủ, khi được cấp quyền truy cập vào dữ liệu hoặc hệ thống bên ngoài, cũng mở rộng bề mặt tấn công; hành vi mới nổi của chúng đặt ra những vấn đề an ninh khó lường. Doanh nghiệp cần xác định rõ loại dữ liệu nào tuyệt đối không được đưa vào công cụ chưa được thẩm định.
Thiết lập hàng rào trước khi mở rộng ứng dụng
Lãnh đạo an ninh nên bắt đầu bằng kiểm kê dữ liệu và luồng sử dụng AI: dữ liệu nào được xử lý, ở đâu, bởi ai và phục vụ mục đích gì. Tiếp đó, phân loại dữ liệu theo mức độ nhạy cảm, giới hạn quyền của nhân viên và tác nhân AI theo nguyên tắc cần biết, đồng thời chặn việc đưa thông tin mật vào dịch vụ chưa được duyệt. Mọi kết nối với nhà cung cấp hoặc hệ thống bên ngoài cần được đánh giá trước khi cấp quyền. Doanh nghiệp cũng cần theo dõi nguồn gốc, chất lượng dữ liệu và hành vi của mô hình để phát hiện sai lệch, thao túng chỉ dẫn hoặc truy cập bất thường. Đây là nền tảng thực tế cho an ninh dữ liệu, thay vì chỉ dựa vào mã hóa hay tường lửa. Các chuyên gia khuyến nghị đầu tư có cân nhắc vào bảo vệ phù hợp với AI, tính minh bạch và quản trị liên kết.
- Lập danh mục công cụ AI, dữ liệu được xử lý và các quyền truy cập liên quan.
- Đặt quy định rõ về dữ liệu cấm đưa vào công cụ AI chưa được phê duyệt.
- Kiểm tra nhà cung cấp, kết nối bên ngoài và quyền hành động của tác nhân AI trước khi triển khai.
- Chuẩn bị quy trình báo cáo, cô lập và xử lý sự cố; rà soát định kỳ theo mức rủi ro.
An toàn AI cần người chịu trách nhiệm
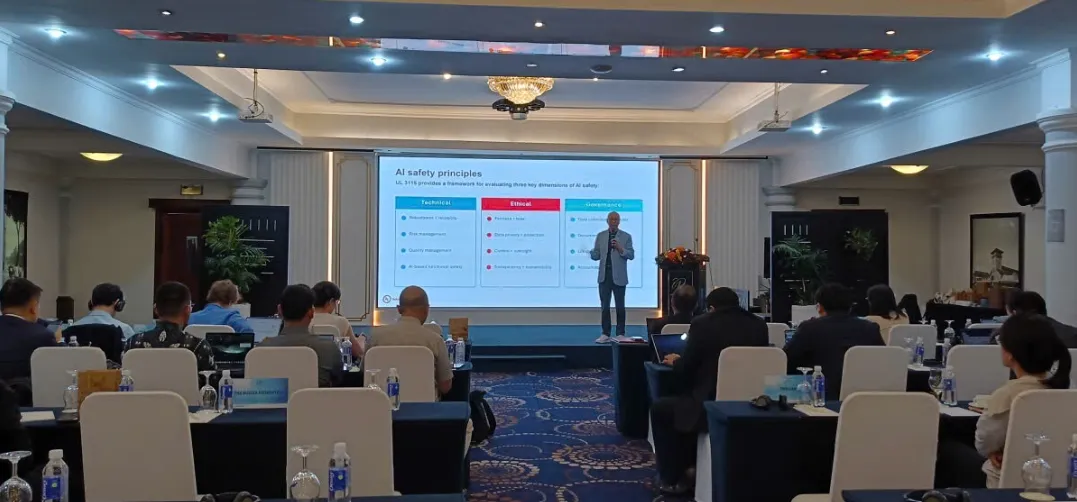
Một chính sách tốt không thể đổ trách nhiệm cho thuật toán khi quyết định gây hại. Mỗi hệ thống cần người chịu trách nhiệm rõ ràng, quyền giám sát của con người và cách giải trình khi AI truy cập, xử lý hoặc tạo ra dữ liệu. Doanh nghiệp nên đánh giá tác động về quyền riêng tư và an toàn trước khi đưa mô hình vào quy trình trọng yếu, rồi kiểm tra lại khi mục đích sử dụng, dữ liệu hoặc quyền hạn thay đổi. Cần có kênh để nhân viên báo cáo công cụ AI ngoài danh mục và quy trình ứng phó xác định ai có quyền dừng hệ thống. An toàn AI đòi hỏi minh bạch, trách nhiệm, công bằng và bảo vệ; đây phải là tiêu chí vận hành, không chỉ là tuyên bố đạo đức. Tổ chức cũng có thể tham khảo các khung quản trị như ISO 42001 để xây dựng hệ thống quản lý phù hợp.
Kết luận: doanh nghiệp không nên chọn giữa đổi mới và bảo vệ dữ liệu. Họ cần triển khai AI theo từng bước, cấp quyền tối thiểu, giám sát liên tục và quy trách nhiệm cho con người. Khi rủi ro AI tăng nhanh, chuẩn bị trước mới là cách giữ được giá trị của dữ liệu mà không đánh đổi bí mật doanh nghiệp hay niềm tin.