
Mối nguy không chỉ đến từ đường link lạ
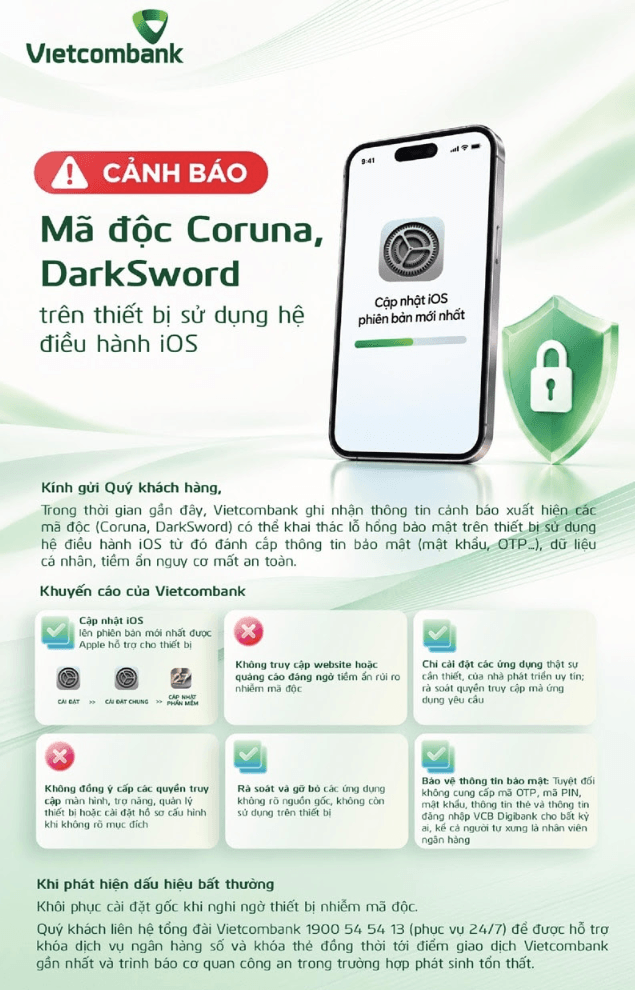
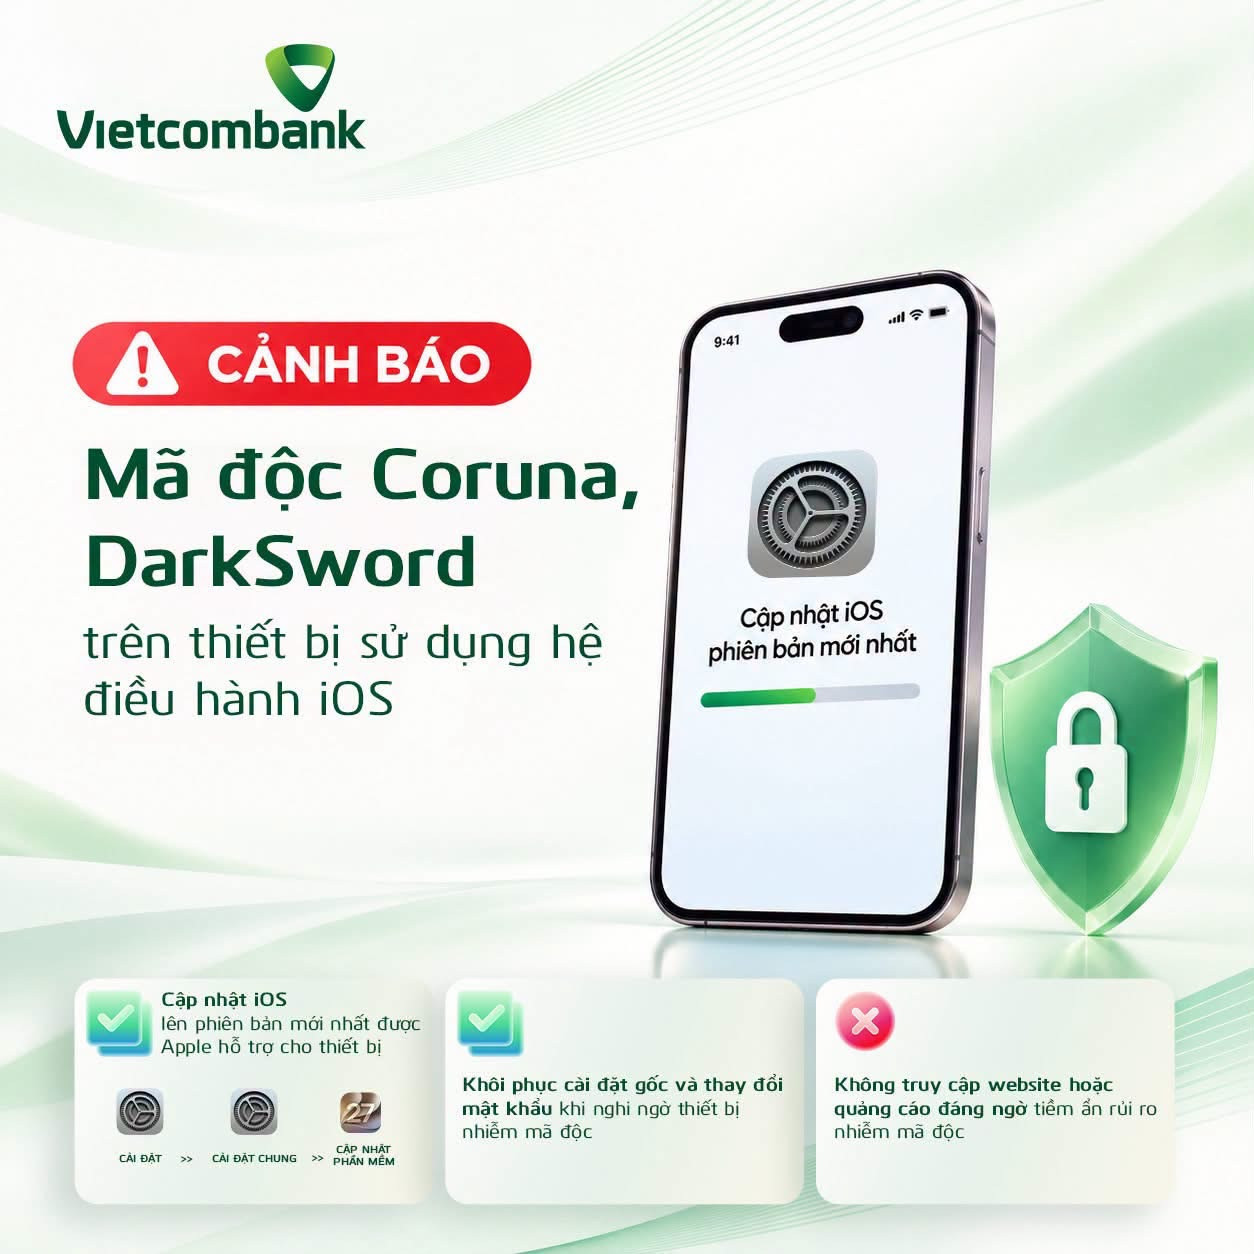
Coruna và DarkSword là các bộ công cụ khai thác lỗ hổng bảo mật trên iPhone, nhắm vào những thiết bị chạy phiên bản iOS cũ chưa được cài bản vá tương ứng. Theo cảnh báo của ngân hàng, thiết bị dùng iOS 18.7 trở xuống có thể gặp rủi ro nếu chưa cập nhật bản vá. Đây không phải kiểu lừa đảo chỉ chờ người dùng tự nhập mật khẩu vào một trang giả: mã độc có thể lợi dụng lỗ hổng khi người dùng truy cập website chứa thành phần độc hại. Vì vậy, tin rằng mình an toàn chỉ vì không tải ứng dụng lạ là chưa đủ. Khi xâm nhập, mã độc có thể thu thập thông tin đăng nhập, mật khẩu, mã OTP và dữ liệu cá nhân, mở đường cho giả mạo danh tính hoặc truy cập trái phép dịch vụ trực tuyến. Đáng ngại hơn, quá trình này có thể diễn ra âm thầm, không để lại dấu hiệu rõ ràng.
Cập nhật iOS là việc nên làm trước tiên
Đừng đợi điện thoại có biểu hiện bất thường mới xử lý. Apple đã phát hành bản vá bảo mật, kể cả cho một số mẫu iPhone không thể nâng cấp lên iOS 26. Hãy kiểm tra phần cập nhật phần mềm và cài phiên bản mới nhất Apple hỗ trợ cho thiết bị. Với máy không hỗ trợ iOS 26 hoặc iOS 27, khuyến nghị được nêu là cập nhật tối thiểu lên iOS 18.7.7. Sau đó, chỉ giữ những ứng dụng cần thiết từ nhà phát triển đáng tin cậy; rà soát quyền truy cập và gỡ ứng dụng không rõ nguồn gốc hoặc đã bỏ dùng. Đặc biệt, đừng chấp thuận quyền truy cập màn hình, trợ năng, quản lý thiết bị hay cài hồ sơ cấu hình nếu chưa hiểu mục đích. Những bước này không thay thế bản vá, nhưng giúp giảm cơ hội một ứng dụng hoặc cấu hình đáng ngờ chiếm thêm quyền trên điện thoại.

Bảo vệ tài khoản ngân hàng và mã OTP
Bảo mật tài khoản ngân hàng không thể chỉ trông vào mật khẩu. Tuyệt đối không tiết lộ mật khẩu, mã PIN, mã OTP, thông tin thẻ hay thông tin đăng nhập ngân hàng số cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng. Cũng không gửi ảnh căn cước, ảnh khuôn mặt hoặc dữ liệu sinh trắc học theo yêu cầu qua cuộc gọi hay tin nhắn không được xác minh. Cảnh giác với đường dẫn và ứng dụng được quảng bá dưới danh nghĩa xác minh danh tính, cập nhật hồ sơ hoặc xử lý sự cố khẩn cấp; không nhập thông tin ngân hàng vào trang thiếu tin cậy. Nếu nghi ngờ điện thoại đã nhiễm mã độc, hãy liên hệ ngân hàng qua kênh chính thức để khóa dịch vụ ngân hàng số và thẻ. Ngân hàng cũng khuyến cáo khôi phục cài đặt gốc khi thiết bị có dấu hiệu bất thường; nếu đã phát sinh thiệt hại, cần trình báo cơ quan chức năng.
SIM bị chiếm cũng có thể mở cửa cho kẻ gian
Một SIM mất sóng đột ngột không nên bị xem nhẹ. Kẻ gian có thể giả danh nhân viên nhà mạng, báo SIM sắp bị khóa hoặc mời nâng cấp miễn phí lên 5G hay eSIM để dụ người dùng cung cấp giấy tờ tùy thân, ảnh khuôn mặt và mã OTP. Sau đó, chúng có thể tìm cách cấp lại SIM trái phép, khiến cuộc gọi và tin nhắn, kể cả OTP ngân hàng, chuyển đến thiết bị của chúng. Từ đó, nguy cơ không chỉ là lộ dữ liệu mà còn là mất quyền kiểm soát điện thoại hoặc tài khoản. Không đọc OTP cho người gọi, không gửi ảnh giấy tờ qua kênh không xác thực và hãy liên hệ nhà mạng bằng số hỗ trợ chính thức nếu SIM đột nhiên mất dịch vụ. Ưu tiên cập nhật iOS, kiểm tra quyền ứng dụng và bảo vệ SIM là cách thực tế hơn nhiều so với chờ một dấu hiệu nhiễm mã độc xuất hiện.