
Lockdown Mode không phải lá chắn tuyệt đối
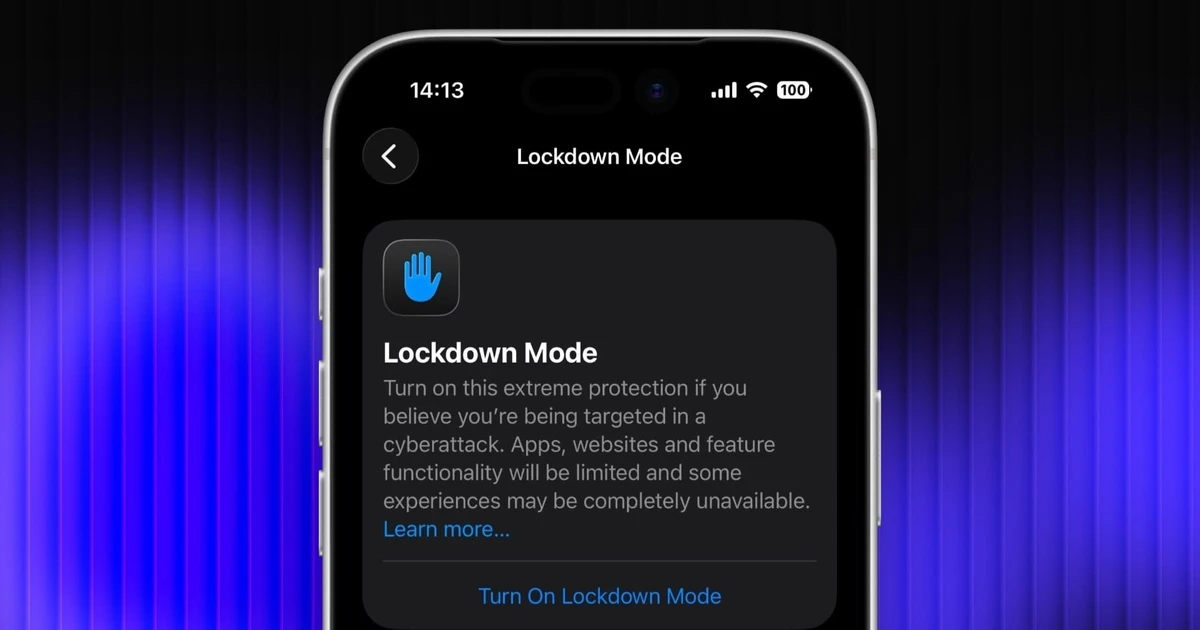
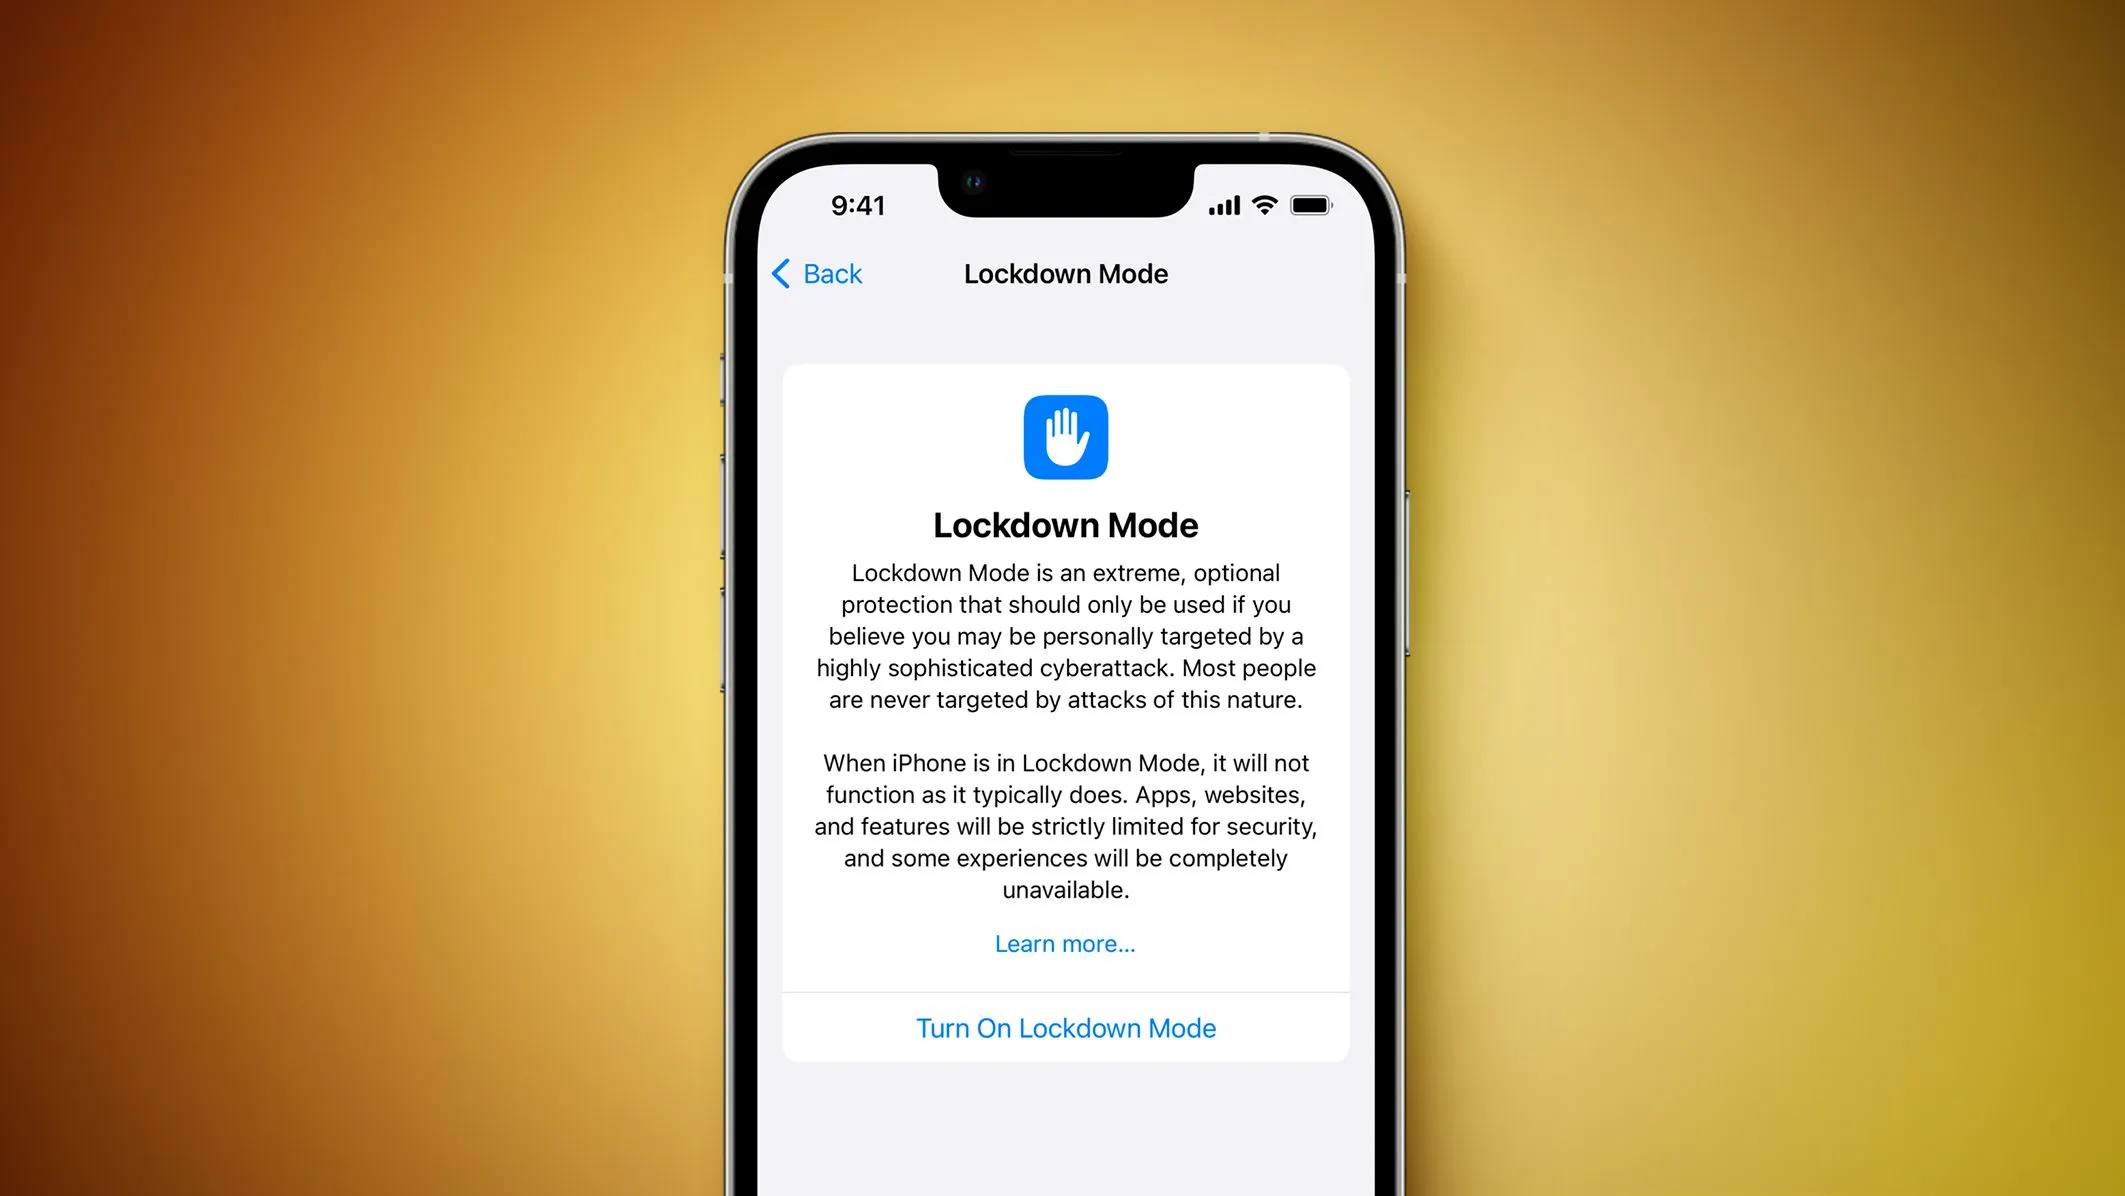
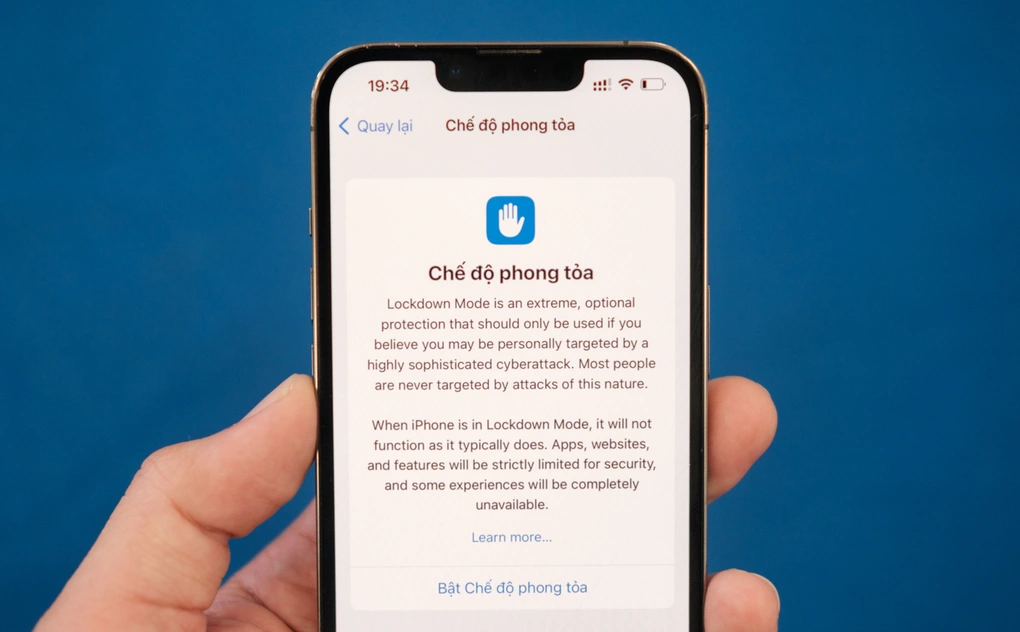
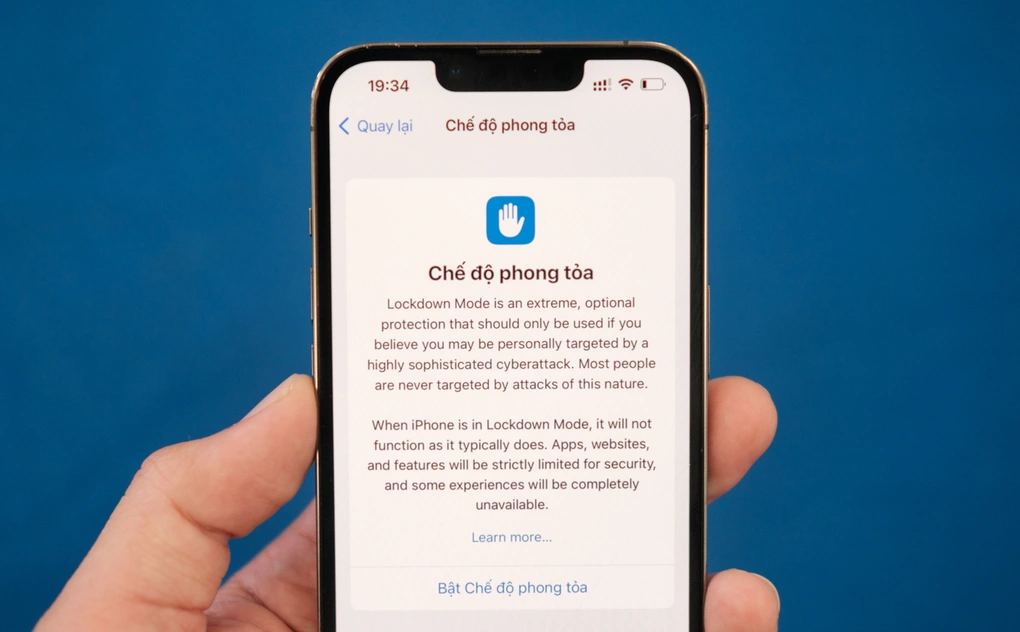
Lockdown Mode là chế độ bảo vệ nghiêm ngặt nhất của Apple, được thiết kế để giảm nguy cơ tấn công mạng có chủ đích bằng cách hạn chế những tính năng có thể bị khai thác. Tuy nhiên, đây không phải lời bảo đảm rằng iPhone miễn nhiễm với mã độc. Các chuyên gia của Calif cho biết họ đã khai thác thành công lỗ hổng iOS trên iPhone 18 Pro và iPhone Duo, kể cả khi thiết bị bật chế độ này.
 LazadaĐiện thoại Apple iPhone 18 Pro | Lazada Việt Nam43.999.000 ₫ tại Lazada

 LazadaĐiện thoại Apple iPhone Duo | Lazada Việt Nam65.999.000 ₫ tại Lazada
Phát hiện đó đáng lưu ý vì Lockdown Mode vốn dành cho những người có nguy cơ cao trở thành mục tiêu, như nhà báo, luật sư và chính trị gia. Apple giới thiệu tính năng này cùng iOS 16 vào năm 2022. Chế độ hạn chế một số tệp đính kèm, bản xem trước liên kết, cuộc gọi FaceTime từ người chưa từng liên hệ, công nghệ web và kết nối Wi-Fi không an toàn. Những rào cản ấy có giá trị, nhưng người dùng không nên hiểu chúng thành quyền mở mọi tài liệu mà không cần suy xét.
Tệp PDF trở thành cửa ngõ khi người dùng mở nó
Lỗ hổng được mô tả cho phép kẻ tấn công xâm nhập thiết bị thông qua tệp PDF; theo thử nghiệm, việc tấn công cần tệp được gửi tới iPhone và người dùng chấp nhận rồi mở nó. Calif công bố thử nghiệm trong đó một tệp PDF độc hại được chuyển qua AirDrop; sau khi mở, iPhone bị xâm nhập và màn hình xuất hiện hình ảnh động ngoài ý muốn.
Điểm này giúp xác định một bước phòng tránh thiết thực: đừng chấp nhận hoặc mở tài liệu không rõ nguồn gốc, kể cả khi nó đến qua một tính năng chia sẻ quen thuộc. PDF phổ biến trong công việc nên lời nhắc mở tệp có thể trông bình thường, nhưng định dạng quen thuộc không chứng minh nội dung an toàn. Mã độc iPhone trong tình huống này không tự phát tán chỉ vì thiết bị bật AirDrop; rủi ro được mô tả gắn với thao tác nhận và mở tệp.
Cập nhật iOS, nhưng đừng xem đó là toàn bộ giải pháp
Apple đã phát hành iOS 27.2 với mục tiêu vá lỗ hổng, nhưng Calif cho biết các nhà nghiên cứu vẫn khai thác được vấn đề trên phiên bản này, kể cả khi Lockdown Mode đang bật. Vì vậy, thông tin về bản cập nhật không nên bị diễn giải thành xác nhận rằng mọi rủi ro đã được loại bỏ. Calif đã báo cáo lỗ hổng cho Apple để hãng xử lý; các tài liệu được cung cấp không xác nhận một bản sửa triệt để sau đó.
Người dùng nên cài đặt các bản cập nhật iOS phù hợp khi Apple phát hành, đồng thời tiếp tục áp dụng thói quen an toàn với tệp. Nếu nhận PDF bất ngờ, hãy hỏi người gửi qua một kênh đã biết trước khi mở, kể cả khi tên người gửi quen thuộc. Đây là cách giảm nguy cơ thực tế trong lúc chờ thông tin cập nhật rõ ràng hơn về tình trạng khắc phục. Bảo mật iOS cần nhiều lớp: phần mềm được cập nhật, thiết lập phòng vệ phù hợp và quyết định thận trọng của người dùng.
Cảnh giác là lớp bảo vệ không thể bỏ qua
Thử nghiệm này không có nghĩa mọi iPhone bật Lockdown Mode đều đang bị tấn công, cũng không chứng minh tệp PDF nào cũng nguy hiểm. Nó cho thấy một giới hạn quan trọng: chế độ phong tỏa có thể thu hẹp bề mặt tấn công nhưng không thay thế việc kiểm tra nguồn gửi và nội dung. Những hình ảnh động trong video là dấu hiệu của lần thử nghiệm được mô tả, không phải căn cứ để chẩn đoán mọi thiết bị.
Hãy từ chối tệp lạ, xác minh trực tiếp khi có điều gì bất thường và cài bản cập nhật iOS phù hợp. Nếu đã mở một tài liệu đáng ngờ, đừng cho rằng cập nhật hệ điều hành sẽ tự động loại bỏ mọi mã độc: trong thử nghiệm, mã độc vẫn tồn tại sau khi cập nhật lên iOS 27.2. Kết luận nên rõ ràng: Lockdown Mode là lớp phòng thủ hữu ích, không phải giấy phép để mất cảnh giác.