
Tội phạm AI là gì và vì sao chúng đang bỏ xa cảnh sát?
Tội phạm AI là những hành vi phạm tội sử dụng trí tuệ nhân tạo để tự động hóa, mở rộng và tinh vi hóa các chiêu trò lừa đảo, từ giả giọng nói, tạo email lừa đảo, deepfake cho đến mã độc tự động chiếm quyền kiểm soát tài khoản, khiến các biện pháp bảo mật truyền thống bị vượt mặt nhanh chóng. Tội phạm hiện nay sử dụng AI hàng ngày để giả giọng nói, soạn email lừa đảo hoàn hảo và mở rộng các chiêu trò lừa đảo trên toàn cầu. Trong khi đó, ở chiều ngược lại, nhiều cơ quan thực thi pháp luật vẫn loay hoay với chính sách, thậm chí có nơi còn cấm điều tra viên dùng công cụ AI. Khoảng cách tốc độ này không chỉ là vấn đề kỹ thuật, mà là rủi ro hệ thống: chúng ta đang để kẻ xấu chạy trên đường cao tốc, còn lực lượng bảo vệ thì vẫn đi bộ.
iAuthFlow v2: mã độc tự động tạo passkey chiếm đoạt tài khoản
Minh chứng rõ nhất cho khoảng cách này là sự xuất hiện của những bộ công cụ lừa đảo như iAuthFlow v2. Các chuyên gia an ninh mạng phát hiện bộ công cụ này đang được rao bán trên diễn đàn mạng đen, ngụy trang thành trang đăng nhập giả mạo của Google, Microsoft, iCloud và LinkedIn để đánh cắp thông tin người dùng. Ngay khi có thông tin đăng nhập, công cụ hiển thị trang “đang xử lý” và trong khoảng 6 giây đã bí mật khởi tạo một passkey mới trên thiết bị của kẻ tấn công. Đây là dạng mã độc tự động: mọi thao tác chiếm quyền truy cập được máy móc thực hiện, không cần hacker ngồi nhập thủ công từng bước. Điều đáng sợ hơn là dù người dùng đổi mật khẩu hay buộc thoát phiên, quyền truy cập vẫn được giữ vì passkey độc hại đã gắn vào tài khoản, khiến các biện pháp bảo mật email quen thuộc trở nên vô nghĩa.
Bảo mật email không còn dừng ở đổi mật khẩu
Nhiều người vẫn tin rằng chỉ cần đổi mật khẩu là xong, nhưng với tội phạm AI và passkey chiếm đoạt, đó là ảo tưởng nguy hiểm. Đối với các cuộc tấn công thông thường, đổi mật khẩu đủ để bảo vệ hòm thư. Nhưng với iAuthFlow v2, kẻ tấn công đã âm thầm gắn passkey mới vào tài khoản, nên bảo mật email đòi hỏi cách nghĩ khác: phải săn lùng mọi “cửa hậu” chứ không chỉ khóa cổng chính. Người dùng được khuyến cáo kiểm tra kỹ danh sách passkey và khóa bảo mật đã đăng ký, xóa ngay các thiết bị lạ. Đồng thời, cần rà soát bộ lọc Gmail độc hại, quy tắc chuyển tiếp, thông tin khôi phục, ứng dụng nào vừa được cấp quyền trái phép. Cuối cùng là thu hồi toàn bộ mã cấp quyền OAuth và kiểm tra lịch sử xác minh hai bước. Nếu không dọn sạch các quyền truy cập ẩn, bạn chỉ đang thay ổ khóa nhưng vẫn để kẻ trộm giữ chìa.
Khoảng cách tốc độ: tội phạm AI tăng tốc, pháp luật chậm chân
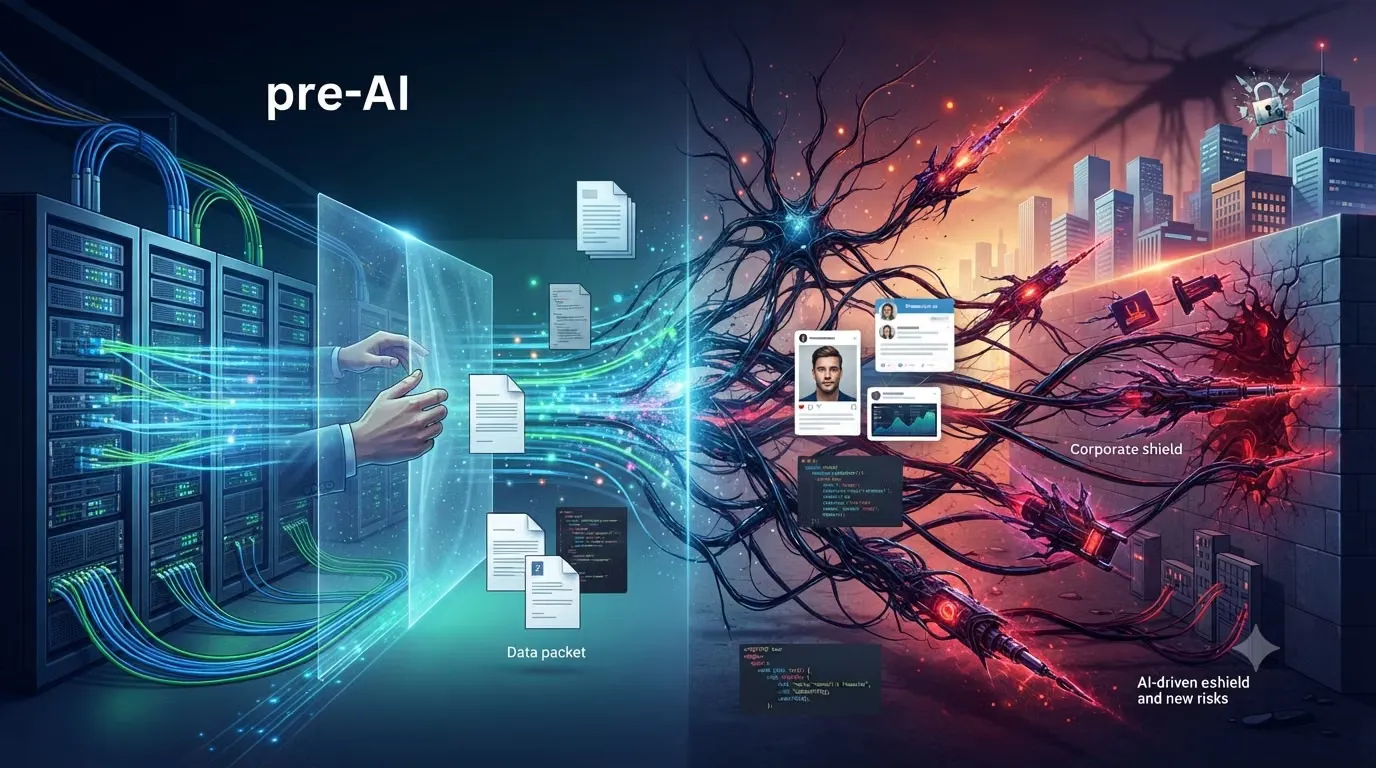
Ở tầng hệ thống, vấn đề không nằm ở một mẫu mã độc cụ thể mà ở “khoảng cách tốc độ” giữa hai phe. AI giúp tội phạm nâng cao mức độ tinh vi và mở rộng phạm vi hoạt động đồng thời. AI có thể giả giọng nói, tạo deepfake và tự động hóa lừa đảo ở quy mô chưa từng có, nên giai đoạn trước khi bị mã hóa hay khóa tài khoản (pre-encryption) bị rút ngắn tối đa: chúng tấn công, chiếm quyền, cài passkey, thiết lập chuyển tiếp email chỉ trong vài giây. Trong khi đó, nhiều cơ quan vẫn thiếu chính sách rõ ràng, có nơi còn cấm điều tra viên dùng AI. Báo cáo IOCTA 2026 gọi đây là “khoảng cách tốc độ” và nhấn mạnh việc thực thi pháp luật giờ phụ thuộc vào giải pháp công nghệ để thu hẹp khoảng cách. Cảnh báo thẳng thắn hơn: “Nếu tội phạm dùng AI hàng ngày mà các điều tra viên… thì không, chúng ta đang tạo nên một sân chơi không công bằng… khả năng thắng của chúng ta là con số 0”.
Thu hẹp khoảng cách: không thể cấm AI rồi mong thắng tội phạm AI
Khoảng cách giữa tội phạm AI và lực lượng bảo vệ không phải định mệnh, nhưng nó sẽ tiếp tục mở rộng nếu các tổ chức vẫn sợ dùng công cụ mà kẻ xấu đã dùng hằng ngày. Các chuyên gia cho biết công nghệ truy vết tài sản, theo dấu dòng tiền xuyên blockchain, thậm chí qua cả mixer, đã đủ mạnh; vấn đề chính là yếu tố con người và chính sách chậm chạp. AI, nếu được sử dụng đúng, là “cánh tay nối dài” cho điều tra viên: nó xử lý dữ liệu lớn, tìm mô hình, phát hiện mối liên kết để con người tập trung vào phân tích và ra quyết định. Với người dùng, bài học rất rõ: đừng kỳ vọng mật khẩu hay một lớp bảo mật đơn lẻ sẽ cứu bạn khỏi tội phạm AI. Với nhà làm luật và cơ quan thực thi, cấm AI cho tuyến đầu nghĩa là trói tay mình trong khi tội phạm được phép tăng tốc. Muốn không thua, phải dám dùng cùng loại “vũ khí” và đầu tư đào tạo để sử dụng chúng một cách có trách nhiệm.