
Cảnh báo spyware không nên bị xem nhẹ
Spyware trên iPhone là phần mềm gián điệp tìm cách xâm nhập thiết bị để thu thập dữ liệu nhạy cảm, đôi khi khai thác lỗ hổng mà người dùng chưa kịp vá. Apple đã gửi cảnh báo bảo mật đến người dùng tại 99 quốc gia vào cuối tháng 10 sau khi phát hiện dấu hiệu có thiết bị bị nhắm mục tiêu. Đây là cảnh báo về nguy cơ nhắm mục tiêu, không phải xác nhận rằng mọi người nhận thông báo đều đã bị xâm nhập. Apple chưa công bố danh sách quốc gia bị ảnh hưởng hay danh tính bên đứng sau chiến dịch. Vì vậy, cách phản ứng đúng không phải hoảng loạn hoặc bấm vào liên kết trong tin nhắn, mà là xác minh cảnh báo qua tài khoản Apple chính thức và cập nhật thiết bị. Với các cuộc tấn công có chủ đích, việc chủ động phòng vệ quan trọng hơn cảm giác an toàn vì đang dùng iPhone.
Một số chuyên gia đặt nghi vấn về khả năng tấn công zero-click, tức xâm nhập mà không cần nạn nhân mở tệp hay nhấn liên kết; tuy nhiên, Apple chưa xác nhận phương thức đó trong đợt cảnh báo này. Người nhận cảnh báo nên coi đây là tín hiệu cần hành động nghiêm túc, nhưng không nên tự kết luận rằng điện thoại chắc chắn đã bị kiểm soát.
DarkSword P7 nhắm vào những dữ liệu có giá trị nhất
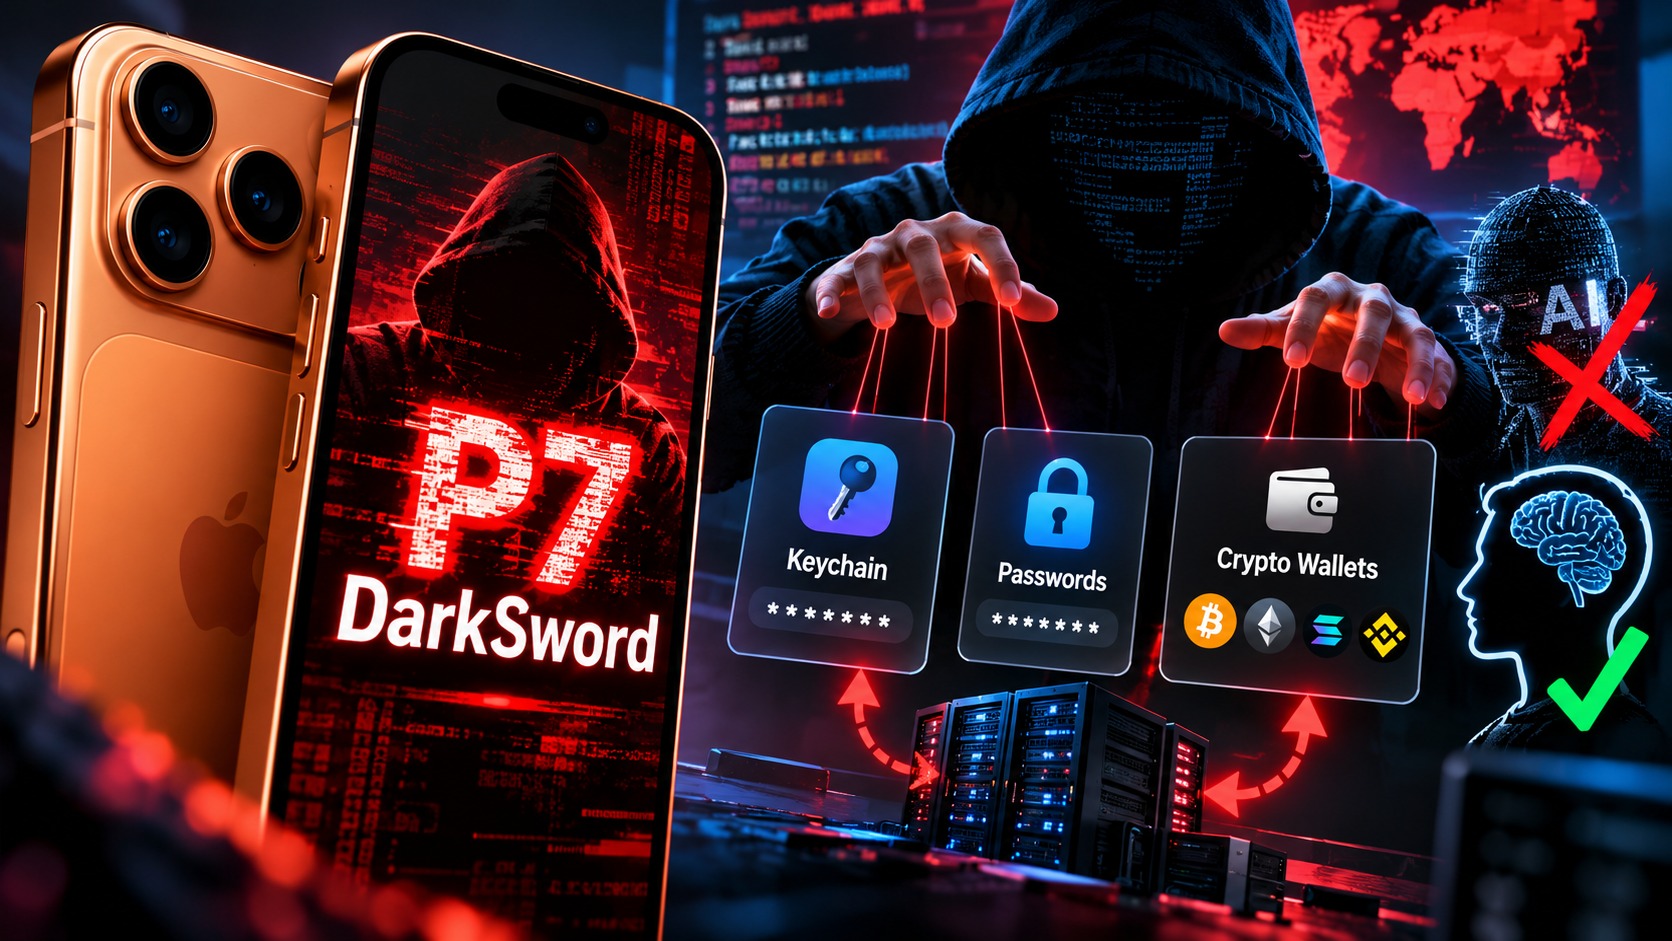
Biến thể DarkSword P7 đáng lo vì được mô tả là có thể giảm dấu vết để tránh bị phát hiện, đánh cắp khóa và mật khẩu lưu trong Keychain, đồng thời nhắm đến ví tiền điện tử. Đây không còn là rủi ro chỉ xoay quanh lịch sử duyệt web hay thông tin đăng nhập thông thường: nếu dữ liệu khôi phục ví hoặc khóa riêng bị lộ, chủ tài sản có thể mất quyền kiểm soát tài sản số. Các phân tích khác cho biết DarkSword dùng chuỗi sáu lỗ hổng để xâm nhập thiết bị chưa được vá; iOS 18.4 đến 18.7 nằm trong phạm vi ảnh hưởng của chuỗi khai thác được đề cập. Điều đó khiến bảo mật iOS phụ thuộc trực tiếp vào việc cài bản vá, chứ không chỉ vào việc chọn ứng dụng ví nào.
Một lỗ hổng iPhone riêng cũng làm tăng rủi ro cho người dùng crypto: trên thiết bị chưa được vá, truy cập website độc hại bằng Safari có thể kích hoạt tấn công mà không cần kết nối ví, ký giao dịch hay phê duyệt chuyển tiền. Sau khi xâm nhập, mã độc có thể tìm mật khẩu, dữ liệu ví và cụm từ khôi phục lưu trên điện thoại. Vì giao dịch blockchain thường khó đảo ngược, lưu cụm từ khôi phục trong ghi chú hoặc ảnh trên máy là lựa chọn nguy hiểm hơn nhiều người nghĩ.
Việc cần làm ngay để giảm nguy cơ
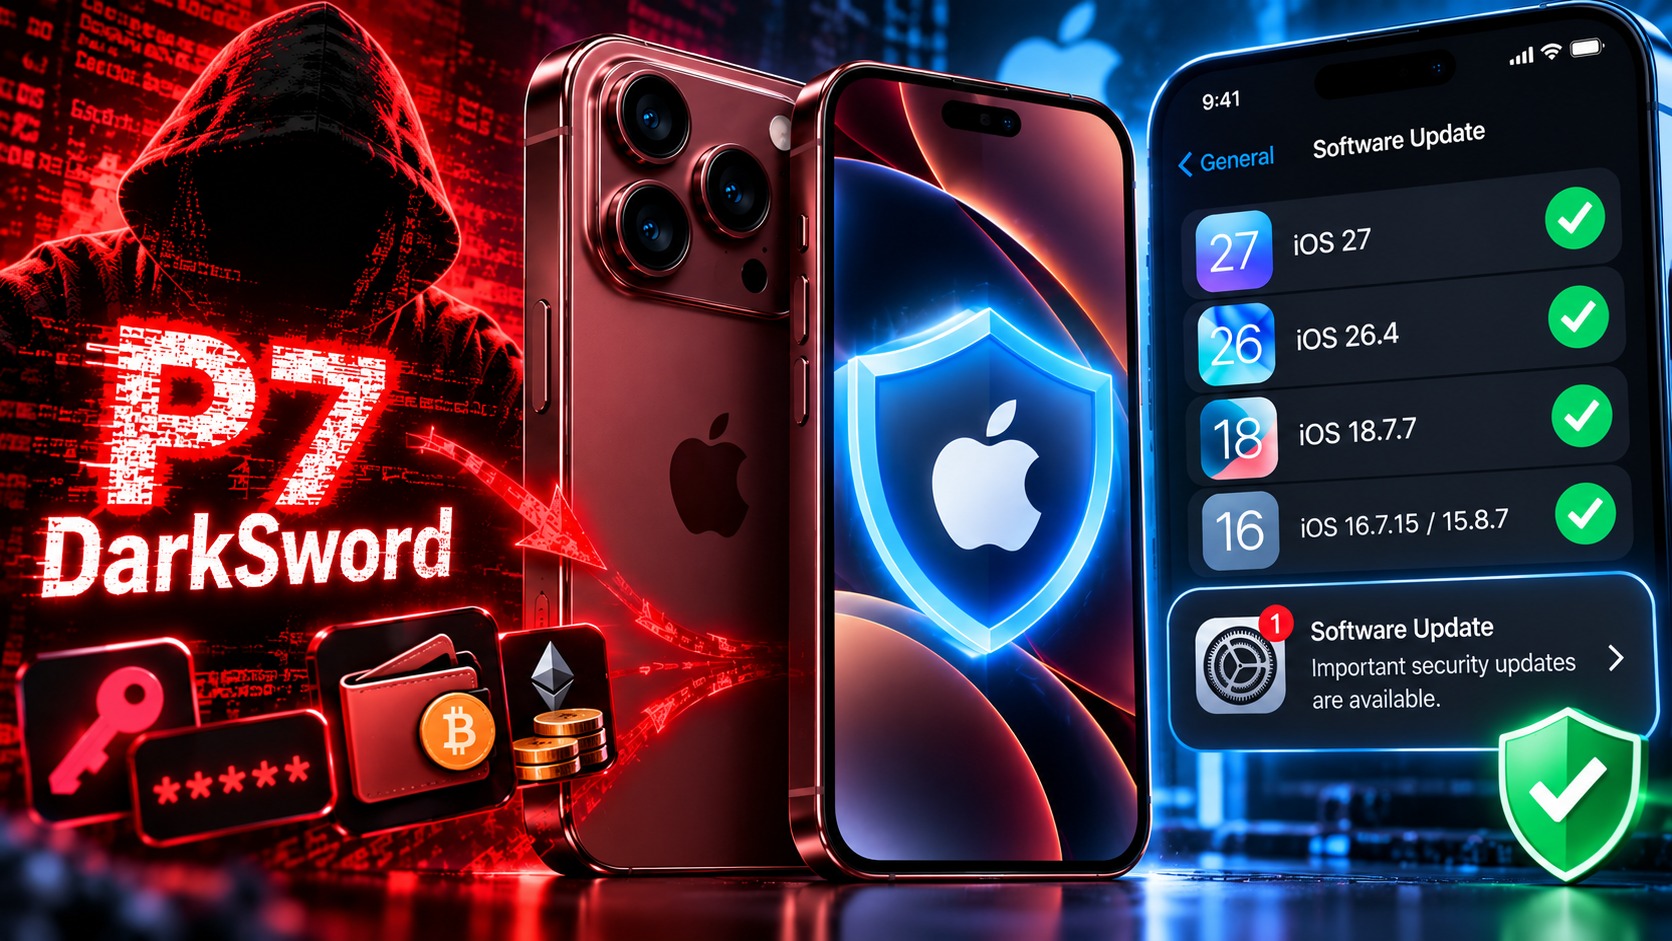
Ưu tiên đầu tiên là cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ. Các báo cáo được trích dẫn cho biết chưa có bằng chứng P7 xâm nhập được thiết bị đã cài những bản cập nhật vá lỗ hổng DarkSword, gồm iOS 18.7.7, iOS 26.4, iOS 27 và các bản cập nhật cho thiết bị cũ hơn như iOS 16.7.15, iOS 15.8.7. Hãy kiểm tra phiên bản trong Cài đặt và bật cập nhật tự động nếu phù hợp. Không trì hoãn bản vá chỉ vì điện thoại vẫn hoạt động bình thường: việc chưa thấy dấu hiệu lạ không chứng minh máy an toàn.
- Nếu nhận cảnh báo, tự mở trang Tài khoản Apple chính thức để xác minh; không nhấn liên kết lạ trong email hoặc tin nhắn.
- Bật Chế độ phong tỏa tại Cài đặt > Quyền riêng tư & Bảo mật > Chế độ phong tỏa nếu thuộc nhóm có nguy cơ cao hoặc đã được cảnh báo. Tính năng có từ iOS 16 trở lên và có thể hạn chế một số tiện ích.
- Dùng Face ID hoặc Touch ID, đặt mật mã mạnh và tránh truy cập trang không rõ nguồn gốc trên thiết bị chưa cập nhật.
- Không lưu cụm từ khôi phục hay khóa ví ở dạng văn bản dễ đọc trên iPhone; không nhập chúng vào website từ liên kết bất ngờ.
Nếu thiết bị nhận cảnh báo hoặc có dấu hiệu bất thường, hãy ưu tiên làm theo hướng dẫn chính thức của Apple và cân nhắc nhờ chuyên gia bảo mật kiểm tra, thay vì cài công cụ không rõ nguồn gốc.
Bản vá là tuyến phòng thủ thiết thực nhất
Tin tốt là các bản cập nhật được nêu trong báo cáo nhằm khắc phục những lỗ hổng DarkSword ban đầu, và hiện chưa có bằng chứng P7 vượt qua được các thiết bị đã cập nhật những bản vá đó. Nhưng điều này không phải lời bảo đảm rằng mọi iPhone đều miễn nhiễm với mọi kiểu tấn công. Người dùng thiết bị cũ cần kiểm tra xem có bản cập nhật phù hợp hay không; người giữ tài sản số nên coi bảo vệ điện thoại là một phần của việc tự lưu ký, không thể giao toàn bộ trách nhiệm cho ứng dụng ví. Kết luận rất rõ: cập nhật ngay, xác minh cảnh báo qua kênh chính thức, bật Chế độ phong tỏa khi cần và hạn chế dữ liệu bí mật lưu trên máy. Những bước này không loại bỏ mọi rủi ro, nhưng là cách thực tế nhất để giảm cơ hội spyware biến một lần truy cập web thành sự cố mất dữ liệu hoặc tài sản.