
Lừa đảo AI subscription: Chiếc bẫy mới núp bóng Google Sign-In
Lừa đảo AI subscription là hình thức kẻ gian tạo trang web giả mạo dịch vụ trợ lý AI, lợi dụng quy trình đăng nhập hợp pháp bằng Google Sign-In để khiến người dùng tự cung cấp thông tin tài khoản, sau đó dụ họ thanh toán các gói thuê bao AI giả với mức giá hấp dẫn nhưng không hề tồn tại, đồng thời thu thập dữ liệu cá nhân phục vụ cho những cuộc tấn công tiếp theo. Những trang web này nguy hiểm ở chỗ bề ngoài rất giống dịch vụ thật, dùng chính trang đăng nhập Google, khiến người dùng chủ quan vì tưởng mình đang ở trong một quy trình an toàn. Điều đáng nói là trách nhiệm không nằm ở công nghệ mà ở cách chúng ta phản ứng trước lời mời “rẻ hơn, tiện hơn”. Điểm chung của hầu hết kịch bản lừa đảo là kẻ gian tạo dựng lòng tin, rồi đẩy nạn nhân vào trạng thái sợ hãi, tham lợi hoặc bị thúc ép phải hành động ngay. Khi đã tin, người dùng tự bấm link, tự đăng nhập, tự chuyển tiền – nghĩa là chính tay mở cửa cho kẻ gian. Nếu không thay đổi tư duy “đăng nhập là an toàn”, bất kỳ ai có thói quen trả tiền online cho dịch vụ số đều là đối tượng bị ảnh hưởng.
Scam Google Sign-In: Vì sao giao diện hợp pháp vẫn có thể thành bẫy
Điều khiến scam Google Sign-In trở nên tinh vi là kẻ gian không giả mạo màn hình nhập mật khẩu, mà dùng chính trang đăng nhập Google thật. Người dùng nhập tài khoản trên website của Google, ứng dụng chỉ xin quyền truy cập các thông tin cơ bản như tên, email và ảnh hồ sơ, không yêu cầu quyền Gmail hay Google Drive nên trông càng hợp lý hơn. Ở góc nhìn người dùng phổ thông, quy trình này gần như không khác gì đăng nhập vào một dịch vụ uy tín. Tuy nhiên, màn hình đồng ý của Google vẫn hiển thị tên ứng dụng và thông tin nhà phát triển. Ở các trang lừa đảo AI subscription, phần liên hệ nhà phát triển lại dùng địa chỉ webmail miễn phí thay vì tên miền chính thức của dịch vụ AI được quảng cáo. Đây là dấu hiệu quan trọng nhưng thường bị bỏ qua. Các thương hiệu AI không quen thuộc gần như không có thông tin độc lập để kiểm chứng doanh nghiệp đứng sau, khiến người dùng khó đối chiếu và dễ chấp nhận câu chuyện mà website dựng lên. Khi lớp “bằng chứng” giao diện quen thuộc bị lợi dụng, việc kiểm tra thủ công trở thành tuyến phòng vệ duy nhất.
Những dấu hiệu nhận diện: URL giả, thanh toán lạ, dịch vụ không người đứng tên
Các trang web giả mạo ChatGPT và các trợ lý AI khác thường chia sẻ cùng một mô-típ: tập trung đánh vào sự tin tưởng vào giao diện quen thuộc hơn là vào nội dung có thể kiểm chứng. Một chiêu quen thuộc là gửi đường link có giao diện rất giống trang chính thống, từ màu sắc đến bố cục, để khiến người dùng tin rằng mình đang ở nơi an toàn. Mục tiêu không chỉ là lấy tiền trực tiếp mà còn đánh cắp thông tin thông qua các form đăng nhập và thanh toán giả mạo. Có ba nhóm dấu hiệu đáng nghi: Thứ nhất, URL không thuộc tên miền chính thức của dịch vụ AI, hoặc dùng tên miền lạ, kéo dài, nhiều ký tự dư thừa. Thứ hai, yêu cầu thanh toán bất thường: đòi trả tiền ngay, nhấn mạnh “khuyến mãi lớn”, ép nâng cấp gói để được lợi nhuận cao – logic giống các kịch bản đầu tư lừa đảo. Thứ ba, thiếu mọi dạng hỗ trợ khách hàng rõ ràng: chỉ có email miễn phí, không địa chỉ, không số điện thoại, không giấy tờ pháp lý; thông tin doanh nghiệp gần như không thể kiểm chứng độc lập. Khi ba yếu tố này cùng xuất hiện, gần như chắc chắn bạn đang đứng trước một trang web giả mạo AI subscription.
Vì sao ai cũng có thể thành nạn nhân: từ thói quen số đến dữ liệu cá nhân
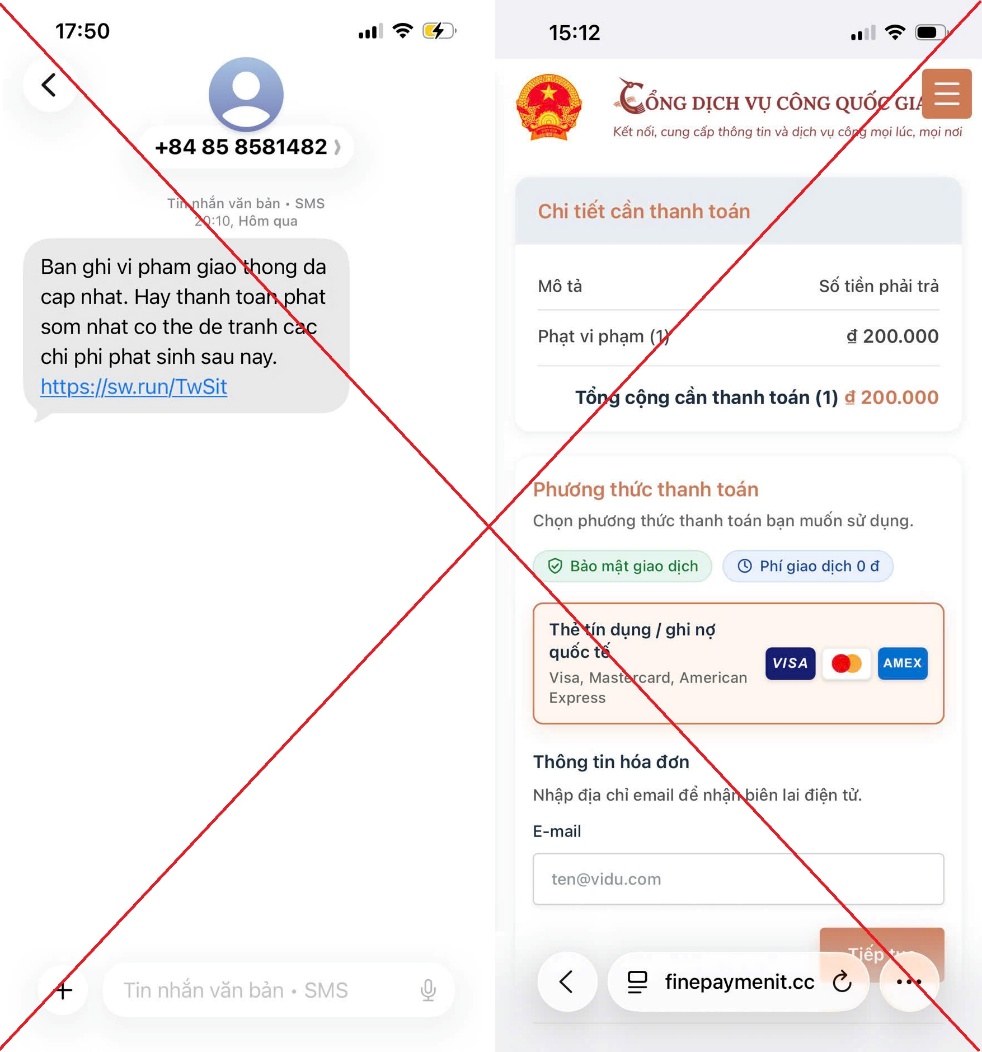
Các vụ lừa đảo hiện nay cho thấy tội phạm mạng không cần hack từ đầu; chúng chỉ cần khiến nạn nhân tự mở cửa. Từ chờ shipper, lo “phạt nguội”, đến nạp tiền đầu tư – mọi hoạt động bình thường đều có thể bị chen ngang bởi một đường link hay ứng dụng giả. Khi một đường dây lừa đảo chiếm đoạt hơn 1.000 tỷ đồng với hàng nghìn nạn nhân trên khắp cả nước, đó không còn là chuyện cá biệt mà là dấu hiệu cho thấy thói quen số của chúng ta quá dễ bị khai thác. “Vấn đề không còn đơn giản là cẩn thận với tin nhắn lạ” – các cuộc tấn công đang được thiết kế để trông giống tình huống thật. Dữ liệu cá nhân là nguyên liệu để cá nhân hóa chiếc bẫy: biết bạn mua hàng thì giả làm shipper, biết bạn có tài khoản ngân hàng thì dựng kịch bản xác minh hoặc hoàn tiền. Đến khi công nghệ AI tạo thêm tin nhắn, tài liệu, ảnh chụp màn hình ngân hàng giả, lừa đảo AI subscription trở thành một mắt xích trong chuỗi tấn công lớn hơn. Nếu tiếp tục tin vào "giao diện giống ngân hàng" hay "màn hình đăng nhập giống Google" như bằng chứng, cách kiểm chứng cũ sẽ mất tác dụng và mọi người dùng đều có nguy cơ bị cuốn vào.
Chiến lược bảo vệ tài khoản AI: Kiểm tra URL, 2FA và kiểm chứng chủ động
Trong bối cảnh lừa đảo AI subscription ngày càng tinh vi, bảo vệ tài khoản AI không thể chỉ dừng ở việc tránh "link lạ" mà phải chuyển sang tư duy kiểm chứng chủ động. Cốt lõi của mọi kịch bản lừa đảo là chuỗi: tạo lòng tin – tạo áp lực – đưa ra yêu cầu – khiến nạn nhân tự thực hiện giao dịch. Muốn phá chuỗi này, bạn phải dừng lại ngay ở bước yêu cầu. Ba hành động nên trở thành thói quen. Một, kiểm tra URL chính thức trước khi đăng nhập hoặc thanh toán: gõ trực tiếp tên miền dịch vụ AI bạn dùng, tránh truy cập qua link trong tin nhắn hoặc email, và xem kỹ thông tin nhà phát triển trên màn hình đồng ý của Google – địa chỉ webmail miễn phí là dấu hỏi lớn. Hai, bật xác thực hai yếu tố (2FA) cho cả tài khoản Google lẫn tài khoản AI để giảm rủi ro khi thông tin bị lộ. Ba, theo dõi giao dịch ngân hàng định kỳ; nếu thấy khoản thanh toán dịch vụ số không rõ nguồn gốc, hãy làm như các nạn nhân được cứu trong các vụ việc gần đây: trực tiếp tới ngân hàng hoặc kênh chính thức để xác minh, thay vì kiểm tra qua chính đường link hoặc số điện thoại mà đối tượng cung cấp. Đây là lớp phòng vệ quan trọng nhất trước các trang web giả mạo ChatGPT và những trợ lý AI khác.