
Khoảng cách nguy hiểm giữa sao lưu và phục hồi dữ liệu
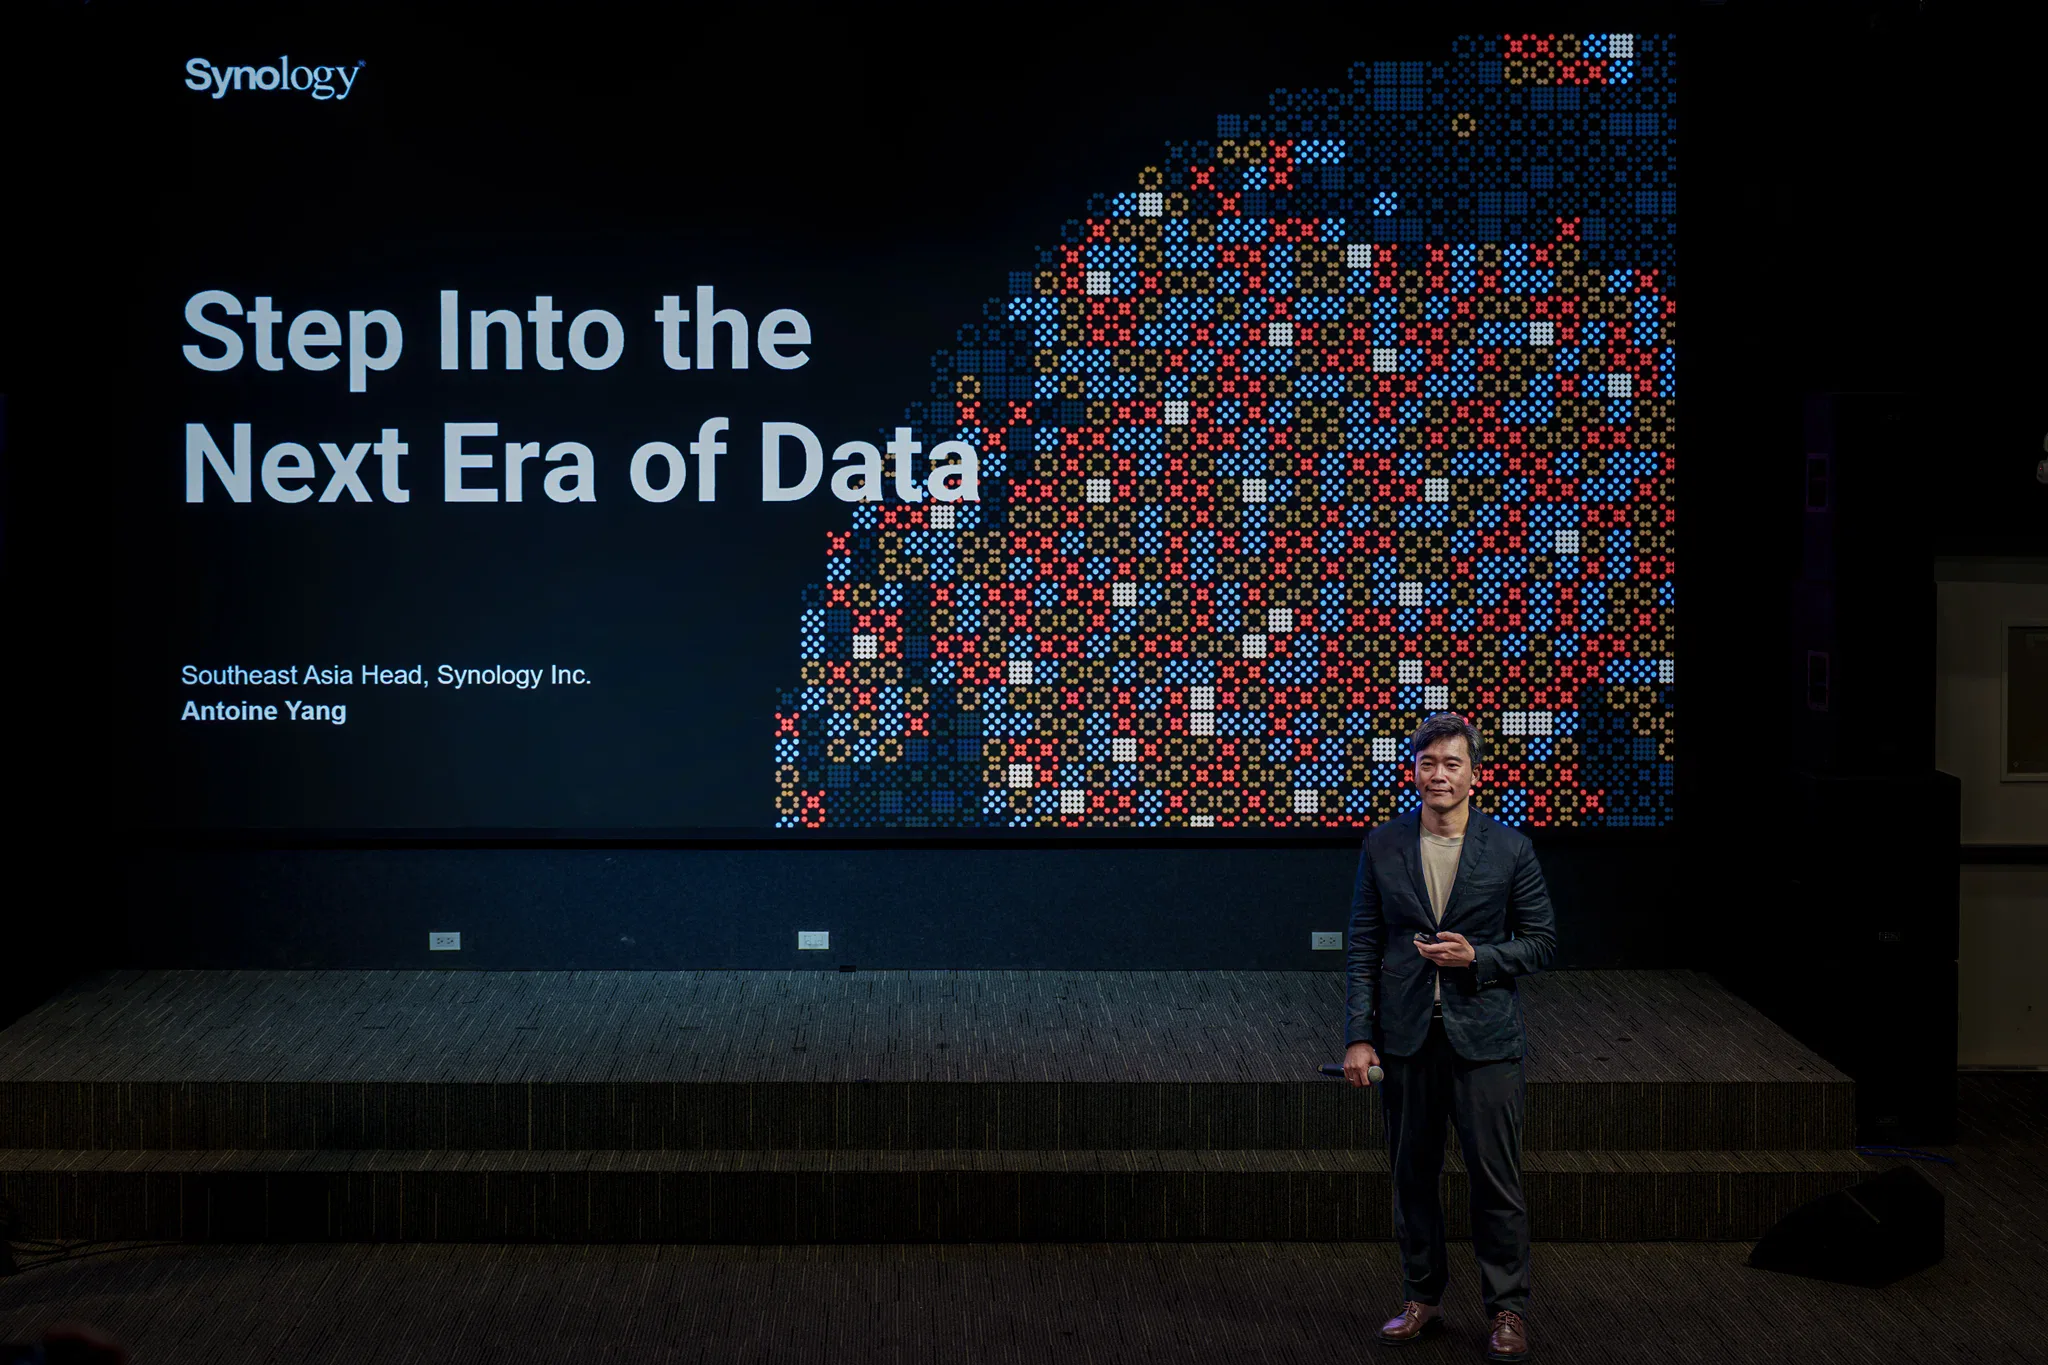
Khoảng cách nguy hiểm giữa tỷ lệ triển khai công cụ bảo vệ dữ liệu rất cao và mức độ tự tin phục hồi dữ liệu ransomware rất thấp là vấn đề cốt lõi cho thấy doanh nghiệp Việt Nam mới dừng ở việc sao lưu dữ liệu doanh nghiệp mà chưa xây dựng được chiến lược phục hồi toàn diện, khiến rủi ro mất mát dữ liệu vẫn treo lơ lửng trên hạ tầng số của họ. Theo khảo sát được công bố tại sự kiện báo chí thường niên ngày 15/10/2026, 97,6% tổ chức tại Việt Nam đã triển khai các công cụ bảo vệ dữ liệu nhưng chỉ 19,1% rất tự tin rằng có thể nhanh chóng phục hồi sau tấn công mã độc tống tiền và vẫn bảo vệ được dữ liệu sao lưu. Con số này không chỉ là thống kê khô khan, mà là lời cảnh báo: doanh nghiệp đang nhầm lẫn giữa "có bản sao" và "có khả năng sống sót" sau sự cố.
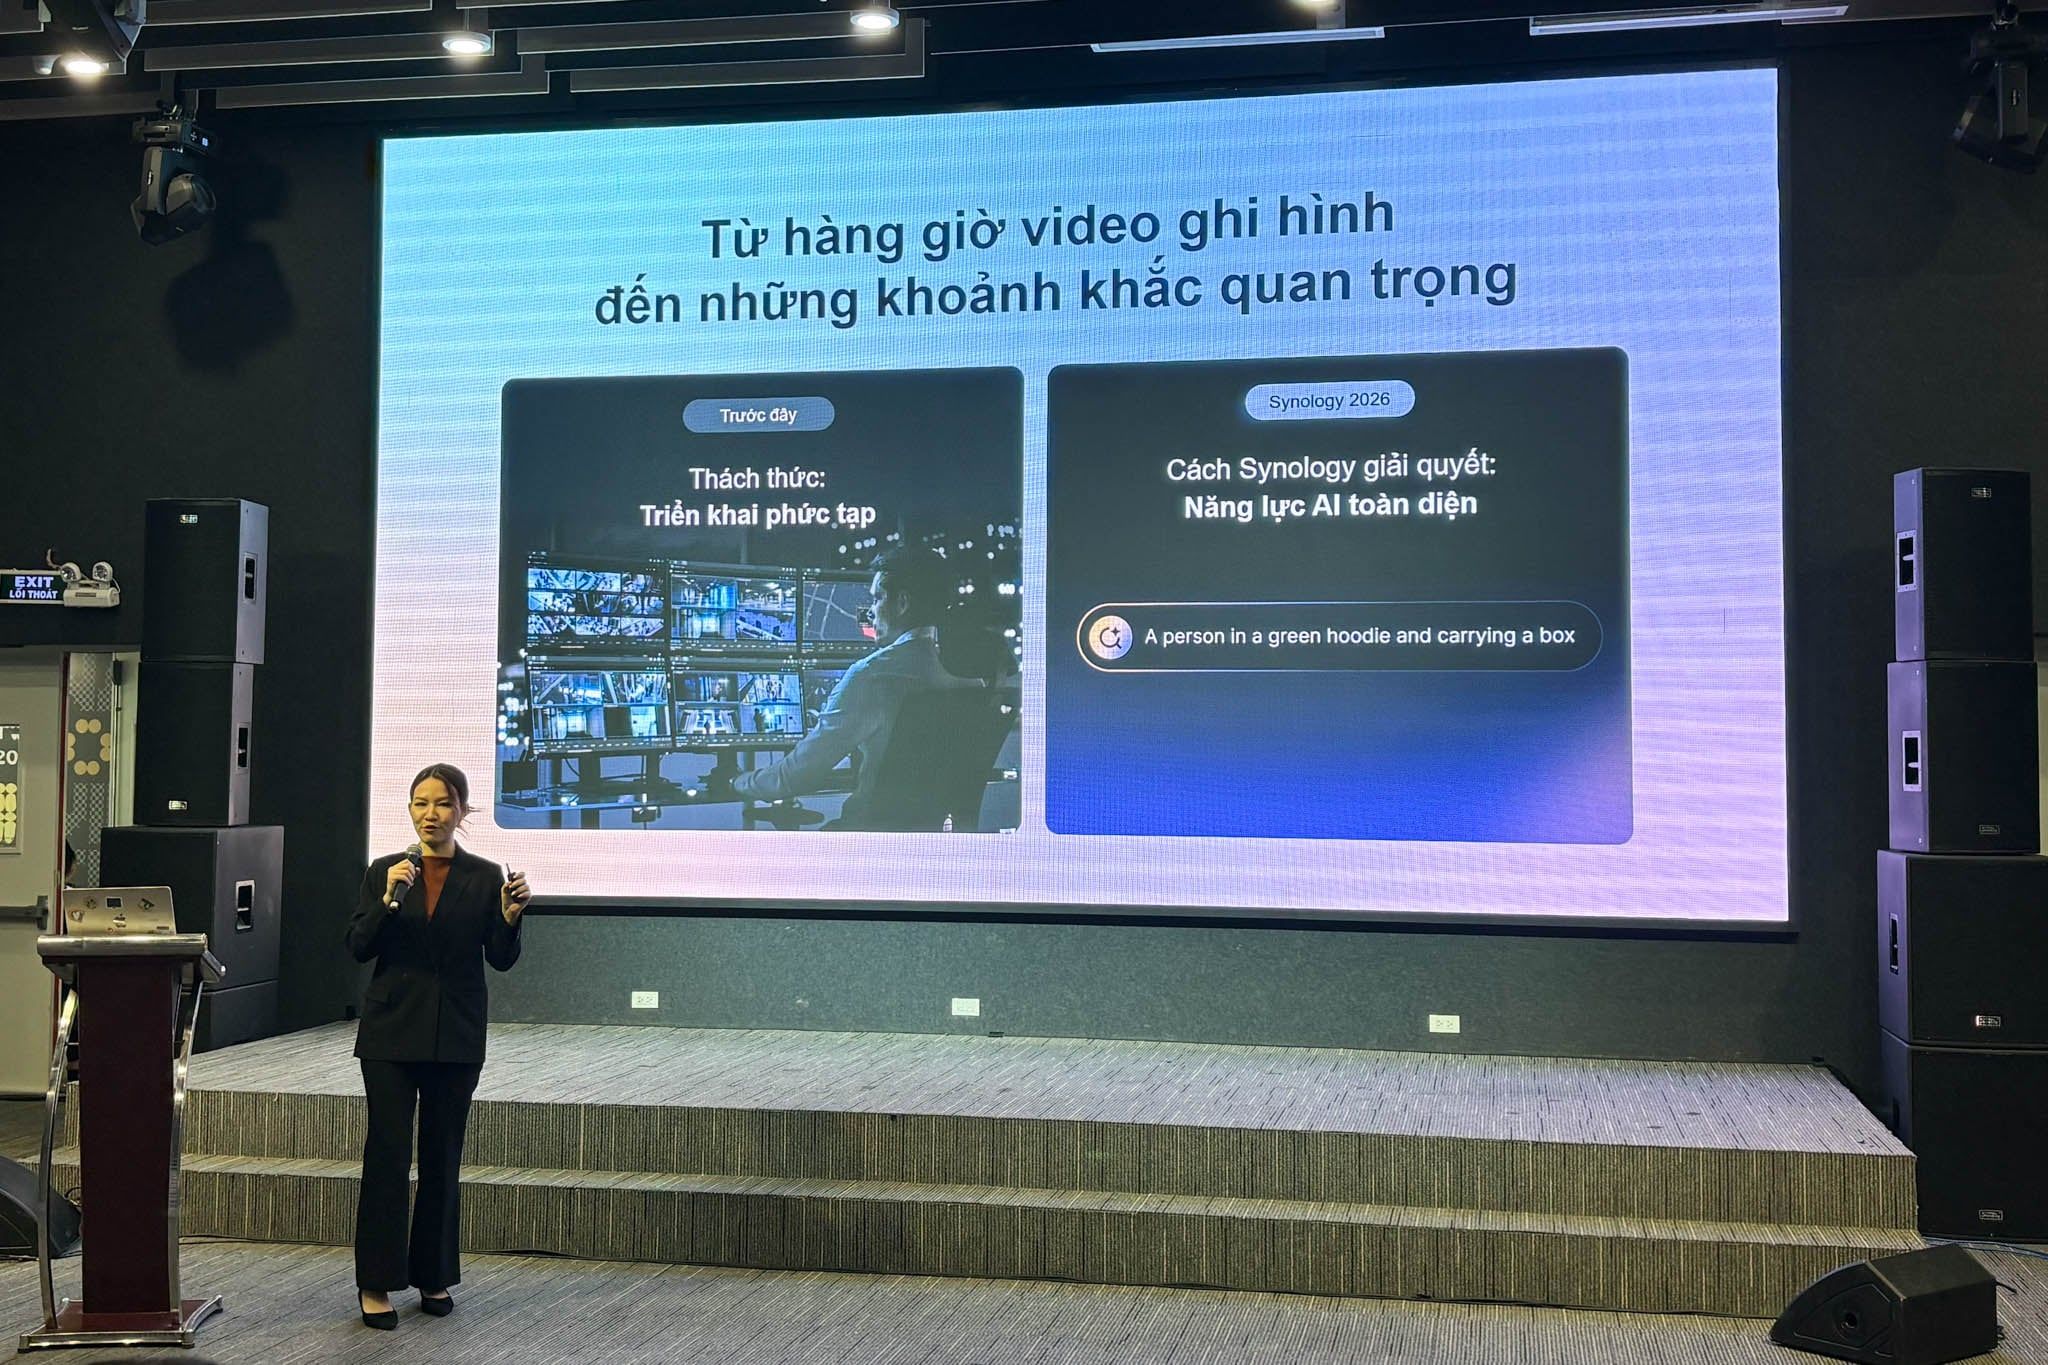
AI đòi hỏi hạ tầng dữ liệu mạnh, nhưng doanh nghiệp bỏ quên kịch bản khôi phục
Điều trớ trêu là chính những doanh nghiệp coi dữ liệu là nền tảng cho năng suất lại thiếu niềm tin vào khả năng phục hồi dữ liệu ransomware. Khảo sát cho thấy 91% người tham gia đánh giá hạ tầng sẵn sàng cho AI có vai trò quan trọng đối với hiệu quả quy trình và năng suất làm việc. Đồng thời, 56,7% xem bảo mật và quyền riêng tư dữ liệu là trở ngại lớn nhất khi triển khai AI. Nói cách khác, họ hiểu rất rõ tầm quan trọng của bảo vệ hạ tầng dữ liệu, nhưng cách tiếp cận vẫn thiên về phòng thủ bề mặt (tường lửa, quyền truy cập, mã hóa) hơn là chuẩn bị cho ngày hệ thống bị đánh gục. Khi AI được dùng rộng rãi, dữ liệu phân tán trên nhiều nền tảng, việc chỉ "có sao lưu" mà không có quy trình kiểm chứng khả năng phục hồi là một sự chủ quan nguy hiểm.
Vì sao 97,6% có công cụ bảo vệ nhưng chỉ 19,1% dám nói "tự tin"?
Con số 97,6% triển khai công cụ bảo vệ dữ liệu nghe rất ấn tượng, nhưng thực tế lại giống một lớp sơn an toàn hơn là nền móng vững chắc. Nhiều doanh nghiệp triển khai giải pháp sao lưu dữ liệu doanh nghiệp theo kiểu "mua thiết bị – cấu hình – để đó", không có quy trình diễn tập phục hồi, không kiểm tra định kỳ khả năng khôi phục hệ thống sau gián đoạn. Khi ransomware tấn công, họ mới phát hiện bản sao lưu nằm cùng miền với hệ thống sản xuất, không được cô lập, hoặc bị mã độc mã hóa theo. Khảo sát nhấn mạnh rằng khả năng phục hồi còn phụ thuộc vào mức độ an toàn của bản sao lưu, quy trình khôi phục và việc kiểm tra khả năng vận hành trở lại sau khi hệ thống bị gián đoạn. Nếu những bước này không tồn tại trên giấy lẫn trong thực tế, việc doanh nghiệp không dám tự tin là hoàn toàn dễ hiểu – và đáng lo.

Hạ tầng tại chỗ, NAS và bài toán sao lưu an toàn
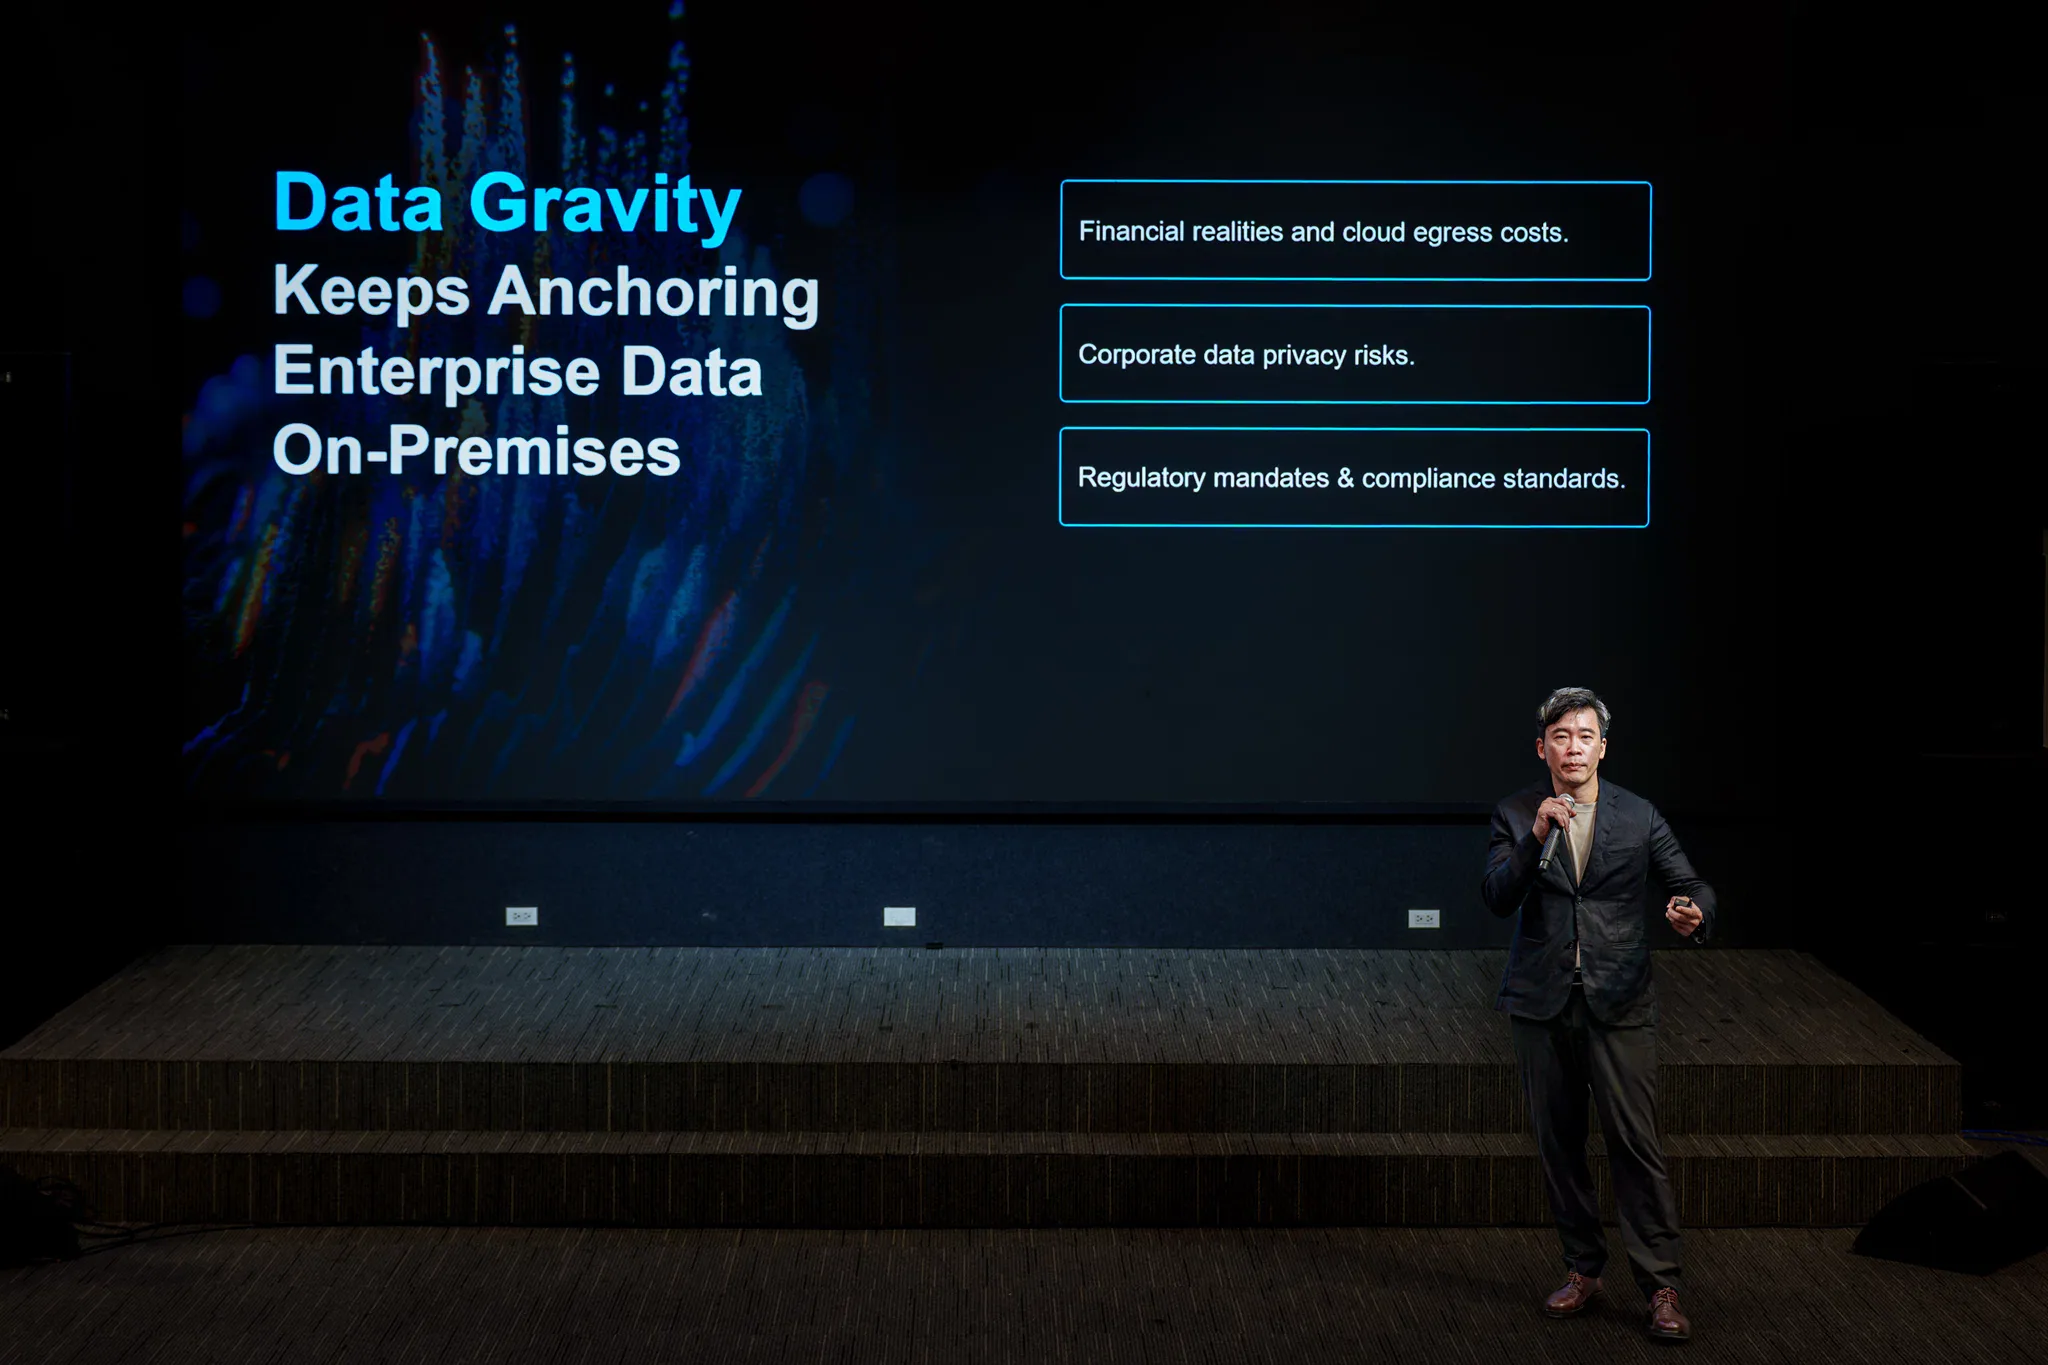
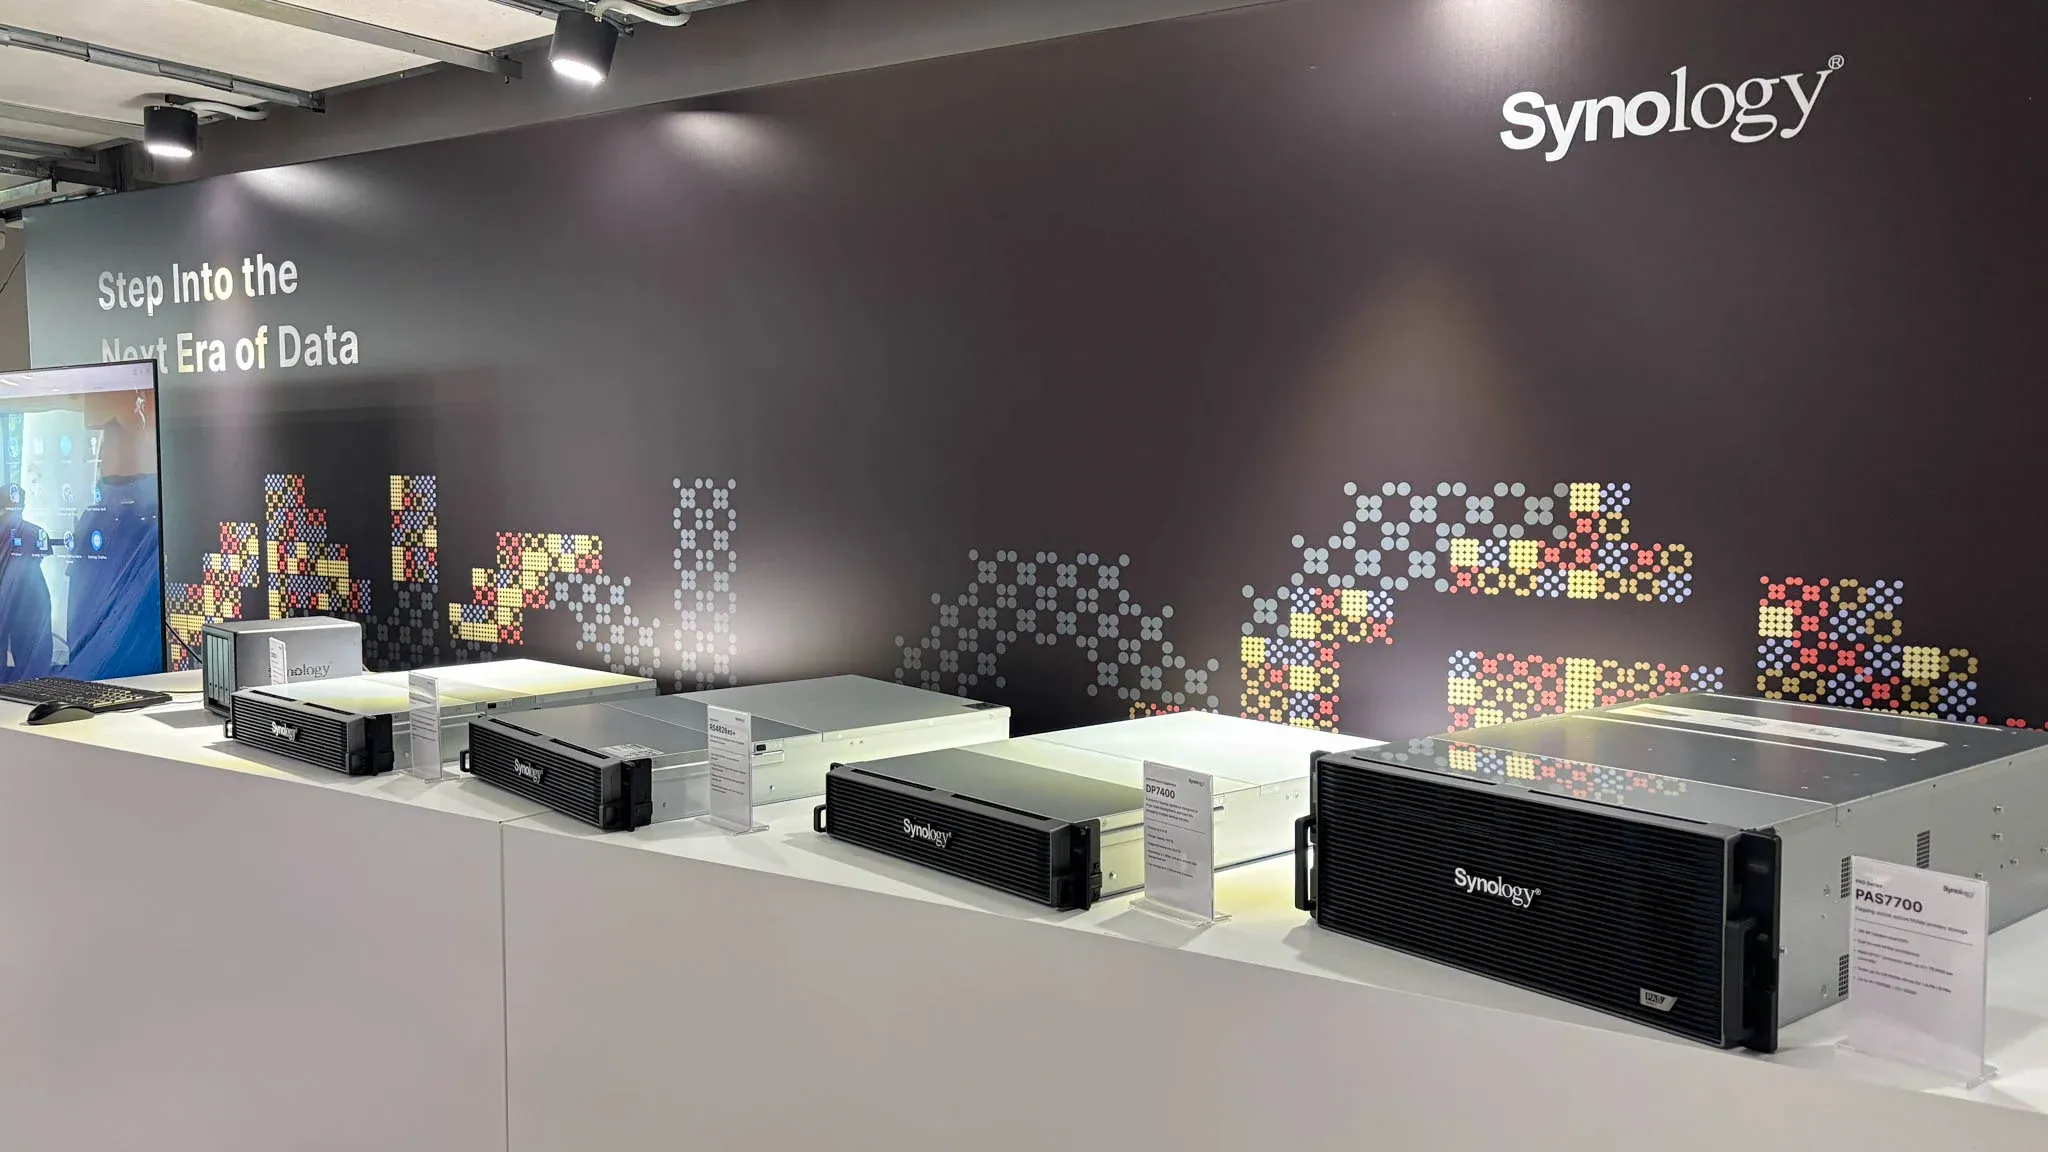
Một điểm tích cực là phần lớn doanh nghiệp đang ưu tiên mô hình hạ tầng tại chỗ hoặc kết hợp với đám mây, cho phép họ kiểm soát tốt hơn dữ liệu nhạy cảm. Khoảng 75% người tham gia khảo sát lựa chọn hạ tầng tại chỗ hoặc mô hình lai, trong khi 71,3% xem tăng cường bảo mật dữ liệu là ưu tiên hàng đầu khi nâng cấp hạ tầng. Điều này mở đường cho việc xây dựng hệ thống NAS sao lưu an toàn, kết hợp lưu trữ nội bộ với cơ chế cô lập bản sao, kiểm soát quyền truy cập và bảo vệ hạ tầng dữ liệu trước rủi ro mất mát dữ liệu. Các thiết bị như dòng ActiveProtect được giới thiệu với hạ tầng sao lưu chuyên dụng, quản lý tập trung, bảo vệ dữ liệu không thể bị chỉnh sửa và tính năng cô lập tự động, nhằm giữ nguyên các bản sao phục hồi khi hệ thống vận hành bị tấn công hoặc xâm nhập. Tuy nhiên, thiết bị chỉ là một nửa câu chuyện; nửa còn lại là quy trình và kỷ luật vận hành.
Từ "có sao lưu" đến "sống sót sau ransomware"
Những số liệu mà Synology công bố không chỉ để bán thêm giải pháp, mà là lời nhắc cho các lãnh đạo: chiến lược dữ liệu phải bao gồm cả kịch bản xấu nhất. Ba ưu tiên được nêu ra là hạ tầng dữ liệu an toàn, khả năng chống chịu với bản sao lưu được bảo vệ và phục hồi đã được kiểm chứng, cùng việc đồng hành với AI mà vẫn kiểm soát dữ liệu. Nếu doanh nghiệp tiếp tục hài lòng với việc "đã có công cụ" nhưng không đầu tư vào diễn tập phục hồi, phân tách miền sao lưu, kiểm tra định kỳ và cập nhật quy trình, tỷ lệ tự tin phục hồi dữ liệu ransomware sẽ còn dậm chân ở mức 19,1% hoặc thấp hơn. Kết luận thẳng thắn: sao lưu là bước khởi đầu, không phải đích đến. Doanh nghiệp chỉ thực sự an toàn khi có thể chứng minh – bằng thử nghiệm, không phải bằng cảm giác – rằng mình có thể phục hồi nhanh, sạch và đầy đủ sau mỗi cú tấn công.