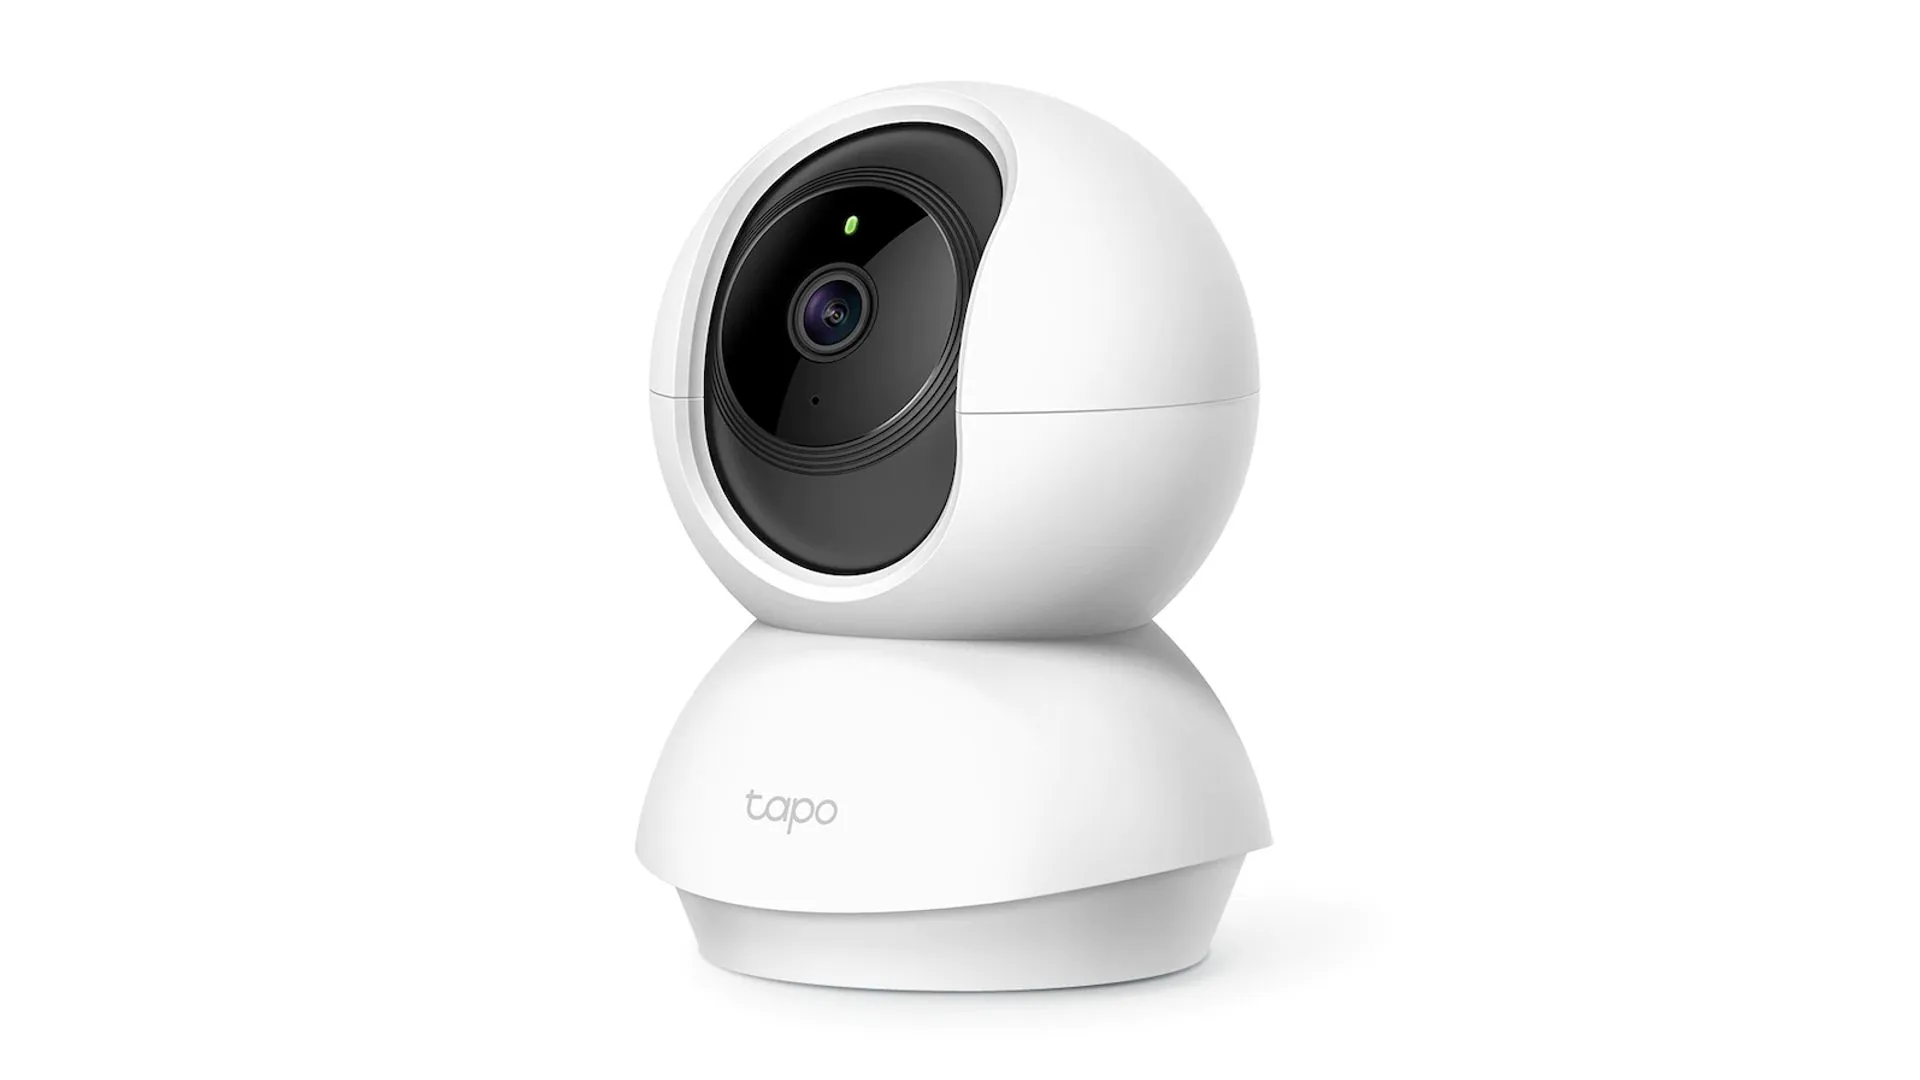

Từ công cụ bảo vệ đến điểm yếu quyền riêng tư
Lỗ hổng bảo mật camera TP-Link Tapo C200 là tập hợp các sai sót trong cơ chế xác thực và xử lý dữ liệu của thiết bị, có thể cho phép kẻ tấn công trên cùng mạng truy cập trái phép quyền quản trị, xem luồng hình ảnh, ghi âm và làm gián đoạn hoạt động giám sát gia đình nếu người dùng chưa cập nhật firmware vá lỗi. Camera an ninh kết nối Internet vốn được thiết kế để theo dõi camera từ xa, quan sát nhà cửa, trẻ nhỏ hay thú cưng, nhưng khi tồn tại lỗi phần mềm, nó có thể biến thành “mắt thần” giúp người lạ nhìn ngược lại vào không gian riêng tư của chính bạn. Vấn đề không nằm ở bản thân ý tưởng giám sát gia đình an toàn, mà ở chỗ chúng ta thường coi camera là đồ gia dụng, trong khi nó thực chất là một thiết bị mạng cần được quản trị như router hay máy tính.
Hai lỗ hổng zero-day: vượt đăng nhập và làm tê liệt camera
Các nhà nghiên cứu của OPSWAT đã phát hiện hai lỗ hổng bảo mật chưa từng được công bố trước đó trên camera TP-Link Tapo C200, lần lượt được định danh là CVE-2026-15315 và CVE-2026-15316. Lỗ hổng đầu tiên là lỗi bỏ qua xác thực, điểm CVSS 8,7/10, cho phép kẻ tấn công trên cùng mạng Wi‑Fi có thể chiếm quyền quản trị mà không cần mật khẩu, thông qua tấn công phát lại trong cơ chế challenge–response. Nói thẳng ra, ai đó lọt vào mạng nội bộ có thể đăng nhập như chủ nhân camera và xem toàn bộ luồng hình ảnh, điều khiển thiết bị. Lỗ hổng thứ hai (CVSS 7,1/10) là lỗi từ chối dịch vụ, liên quan đến cách camera xử lý dữ liệu xác thực được mã hóa; chỉ cần gửi dữ liệu kích thước bất thường, kẻ tấn công có thể khiến dịch vụ quản lý bị treo hoặc khởi động lại, làm bạn mất khả năng giám sát trong một khoảng thời gian.
Vì sao người dùng Tapo C200 nên xem đây là vấn đề lớn
TP-Link Tapo C200 là dòng camera TP-Link Tapo đại trà, được quảng bá như camera an ninh, thiết bị trông trẻ, giám sát thú cưng và dùng trong một số môi trường kinh doanh. Điều đó đồng nghĩa hàng triệu không gian riêng tư – phòng khách, phòng ngủ trẻ nhỏ, khu vực làm việc tại nhà – đều có nguy cơ bị theo dõi nếu camera chưa được vá lỗi. Khi một thiết bị giám sát gia đình an toàn bị chiếm quyền, bạn không chỉ mất hình ảnh; kẻ tấn công có thể nghe lén qua đàm thoại hai chiều, theo dõi chế độ nhìn ban đêm, thậm chí dùng camera như bàn đạp tấn công sang thiết bị khác trong cùng mạng. Dù các nhà nghiên cứu chưa công bố mức độ bị khai thác ngoài đời thực, đừng để mình rơi vào nhóm người “bị thử nghiệm” chỉ vì chậm bấm nút cập nhật.
Bản vá đã có: cập nhật không phải khuyến nghị, mà là bắt buộc
TP-Link đã phát hành firmware Tapo C200 V5_1.4.6 để khắc phục cả hai lỗ hổng CVE-2026-15315 và CVE-2026-15316, đồng thời khuyến nghị người dùng nhanh chóng cập nhật firmware cho thiết bị. Việc trì hoãn không còn là lựa chọn an toàn: càng để lâu, khả năng camera trở thành cửa hậu cho kẻ tấn công càng cao. Đặc biệt, nếu bạn dùng Tapo C200 để trông trẻ, giám sát phòng ngủ hay khu vực làm việc tại nhà, việc cập nhật là điều không thể trì hoãn thêm. Nhiều người vẫn đánh giá thấp rủi ro vì tưởng camera “đóng kín” trong mạng nội bộ; nhưng nếu ai đó đã lọt vào Wi‑Fi của bạn, lỗ hổng xác thực biến camera thành mục tiêu cực dễ tấn công. Quan điểm hợp lý là xem mọi bản cập nhật bảo mật zero-day như một “lệnh triệu hồi” phần mềm bắt buộc.
Checklist bảo vệ hệ thống giám sát gia đình của bạn
Cập nhật firmware chỉ là bước đầu nếu bạn muốn giám sát gia đình an toàn về lâu dài. Hãy coi camera TP-Link Tapo như một thiết bị mạng quan trọng: luôn bật thông báo cập nhật trong ứng dụng, kiểm tra định kỳ và cài ngay khi có bản vá mới. Tránh cấu hình camera theo cách để nó bị phơi trực tiếp ra Internet, hạn chế tối đa mở cổng từ modem ra ngoài nếu bạn không nắm rõ mình đang làm gì. Bảo vệ mạng Wi‑Fi bằng mật khẩu mạnh, tách mạng cho khách hoặc thiết bị IoT nếu có thể, để giảm nguy cơ ai đó trên cùng mạng tấn công vào camera. Cuối cùng, hãy thường xuyên rà lại danh sách thiết bị kết nối, đăng xuất các phiên đăng nhập lạ trong ứng dụng: an ninh gia đình bắt đầu từ thói quen quản lý chủ động, không phải từ cảm giác yên tâm “ảo” khi thấy đèn camera vẫn sáng.