
Anthropic an ninh mạng: vì sao mở rộng CVP là bước ngoặt
Việc Anthropic mở rộng Chương trình Xác thực An ninh mạng (CVP) là một sáng kiến cho phép các chuyên gia an ninh mạng đã được thẩm định tiếp cận những mô hình AI bảo vệ mạnh nhất với ít rào cản kiểm soát hơn, nhằm tăng khả năng phát hiện lỗ hổng bảo mật và củng cố phòng thủ hạ tầng số ở quy mô lớn. Đây không chỉ là một bản cập nhật sản phẩm, mà là tuyên bố chiến lược: Anthropic chấp nhận đưa năng lực cao nhất của Claude vào tay giới bảo mật, đồng thời thử nghiệm mô hình quản trị rủi ro tinh vi hơn. Quyết định này đi ngược xu hướng “khóa chặt” AI vì lo ngại bị lạm dụng, nhưng lại phản ánh một thực tế khó tránh: tội phạm mạng đã dùng AI tấn công, thì phòng thủ cũng bắt buộc phải có AI tương xứng. Câu hỏi không còn là có nên mở, mà là mở cho ai và kiểm soát thế nào.
Từ Project Glasswing đến CVP 3 cấp độ: đặt AI vào thế phòng thủ
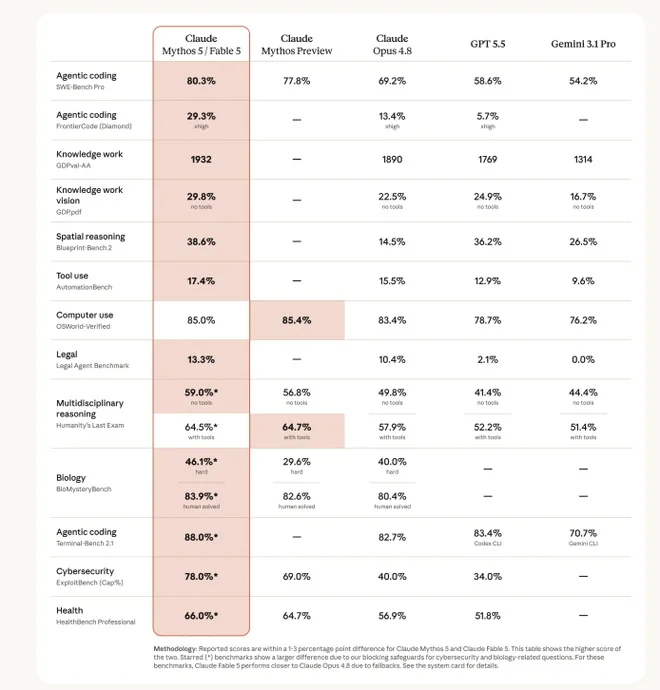
CVP phiên bản mới là sự hợp nhất có tính toán giữa Project Glasswing và chương trình CVP ban đầu. Project Glasswing cho phép các tổ chức bảo vệ phần mềm trọng yếu tiếp cận Claude Mythos – mô hình AI chuyên về an ninh mạng của Anthropic, trong khi CVP cũ mở quyền truy cập ít hạn chế hơn vào Claude Opus và Sonnet. Điểm đáng chú ý là Anthropic không còn xem an ninh mạng như một lĩnh vực phụ của AI tổng quát, mà là một trục riêng với mô hình AI bảo vệ chuyên biệt. "Trong khuôn khổ Project Glasswing, các đối tác đã phát hiện ít nhất 129.000 lỗ hổng bảo mật được xác minh từ tháng 4 đến tháng 7". Con số này cho thấy khi AI được đưa vào tay đúng đối tượng, giá trị phòng thủ hạ tầng số tăng lên rõ rệt.
Ba cấp độ phân quyền: mở cửa nhưng không buông lỏng kiểm soát
Nỗi lo lớn nhất quanh Claude Mythos là khả năng AI bị dùng để khai thác lỗ hổng trước khi được vá. Anthropic phản hồi không bằng cách siết chặt cực đoan, mà bằng kiến trúc phân quyền ba tầng trên các mô hình tiên tiến như Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 và các phiên bản tương lai. Cấp Phòng thủ (Defense) ưu tiên nhóm chuyên gia an ninh, đơn vị vận hành hạ tầng thiết yếu, cộng đồng mã nguồn mở và nhà nghiên cứu uy tín, với quyền dùng AI để ứng phó sự cố, phân tích mã độc. Cấp Diễn tập tấn công (Red Team) dành cho tổ chức được cấp phép pentest và mô phỏng tấn công, còn cấp Chuyên biệt (Specialized) – ít hạn chế nhất – chỉ mở cho một số đơn vị kiểm tra hạ tầng siêu xung yếu như lưới điện, điều hành bay, chuyển tiền liên ngân hàng. Cách phân lớp này thể hiện quan điểm rất rõ: quyền truy cập AI mạnh là đặc quyền an ninh, không phải tiện ích phổ thông.
129.000 lỗ hổng và tín hiệu về tương lai phòng thủ hạ tầng số
Kết quả từ Glasswing là bằng chứng mạnh cho luận điểm Anthropic: AI phòng thủ không phải khẩu hiệu, mà là công cụ tạo khác biệt. Ít nhất 129.000 lỗ hổng bảo mật được xác minh trong ba tháng đầu thử nghiệm, cộng thêm 5.500 lỗ hổng từ hoạt động quét độc lập của Anthropic từ tháng 4 đến tháng 10. Hơn 33.000 lỗ hổng trong số đó nằm ở mức đặc biệt nghiêm trọng hoặc rủi ro cao – những điểm yếu có thể làm tê liệt hạ tầng số nếu bị khai thác. Hãng thẳng thắn nhận định số lỗ hổng thực tế có thể cao gấp năm lần, vì phạm vi dữ liệu mới ở một nhóm đối tác hạn chế. Thông điệp ở đây khá rõ: bề mặt tấn công đang phình to nhanh hơn khả năng con người xử lý, và nếu không có AI hỗ trợ chuyên gia an ninh, hệ thống hiện tại đơn giản là không đủ sức.
Quan điểm: AI phòng thủ phải đi trước AI tấn công một bước
Việc mở rộng CVP cho thấy Anthropic chọn một con đường khó nhưng cần thiết: đưa mô hình AI bảo vệ mạnh nhất vào tay các chuyên gia an ninh, đồng thời xây dựng khung kiểm soát quyền truy cập để giảm nguy cơ bị lạm dụng. Về chiến lược, đây là cách nói rằng bảo vệ hạ tầng số không thể phụ thuộc vào công cụ trung bình trong thời đại đối thủ dùng AI tấn công. Nếu các tổ chức an ninh chỉ được dùng phiên bản "an toàn tiêu dùng", cán cân sẽ nghiêng hẳn về phía kẻ tấn công. Mục tiêu dài hạn của Anthropic là giúp các tổ chức bảo mật khai thác năng lực AI cho phòng thủ, trong khi vẫn hạn chế sử dụng sai mục đích. Kết luận hợp lý cho giới an ninh mạng là: đã đến lúc xem AI như đồng đội bắt buộc trong chiến lược phòng thủ, không còn là tiện ích thử nghiệm bên lề.