
Meta Muse và lỗ hổng zero-day: trợ lý AI thành “cửa hậu” mới
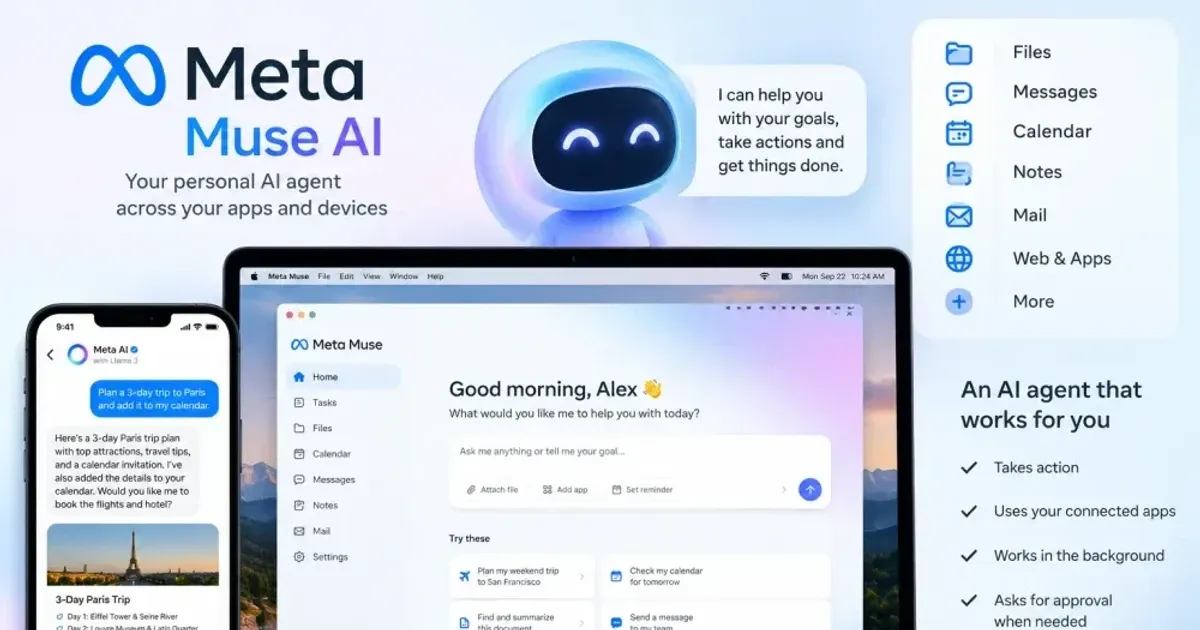
Lỗ hổng zero-day Meta Muse là một lỗi bảo mật nghiêm trọng trong ứng dụng trợ lý AI Muse trên macOS, cho phép mã độc đang chạy trên máy chiếm quyền điều khiển trợ lý, đánh cắp token phiên và lợi dụng toàn bộ các quyền truy cập mà người dùng đã cấp, biến một công cụ hỗ trợ công việc thành bàn đạp cho tấn công macOS. Lỗi này không chỉ là một bug kỹ thuật, mà là minh chứng rằng bảo mật trợ lý AI đang bị đánh giá thấp so với mức quyền lực mà các agent mới được trao. Muse được quảng bá là trợ lý có thể “đặt lịch, điền biểu mẫu, xử lý chăm sóc khách hàng”, tạo tài liệu, hình ảnh và kết nối với email, WhatsApp, lịch, tài khoản mạng xã hội trên macOS. Đổi lại, nó được trao quyền rất rộng: truy cập tệp, micro, camera, vị trí và nhiều dịch vụ khác. Khi một AI agent có đặc quyền như vậy chứa lỗ hổng zero-day, câu hỏi không còn là “có nguy hiểm không” mà là “khi nào và ở mức nào nó sẽ bị lợi dụng”.
Cách lỗ hổng hoạt động: từ một thiết lập ẩn đến quyền kiểm soát toàn bộ Muse
Cốt lõi của lỗ hổng zero-day Meta Muse nằm ở một thiết lập ẩn có tên endo_voyager_dictation_endpoint. Đây là điểm đến mà Muse dùng để gửi dữ liệu khi người dùng nhập lệnh bằng giọng nói. Khi bạn nhấn biểu tượng micro và nói, dữ liệu giọng nói được gửi lên đám mây để xử lý, đồng thời có thể bị ghi lại. Vấn đề là bất kỳ ứng dụng cục bộ hoặc lệnh Terminal chạy dưới quyền người dùng đều có thể sửa thiết lập này mà không cần thêm quyền đặc biệt. Nhà nghiên cứu Patrick Wardle gọi lỗi này là “not-a-mused” và chỉ ra rằng kẻ tấn công có thể đổi endpoint sang máy chủ của chúng. Khi đó, mọi lệnh giọng nói và token xác thực Muse sẽ bị chuyển qua hạ tầng do hacker kiểm soát. Một câu nói đáng trích là: “Lỗ hổng zero-day cho phép bất kỳ ứng dụng hoặc lệnh Terminal cục bộ có quyền kiểm soát hoàn toàn agent Muse.” Tức là chỉ cần đã chạy được mã trên máy, malware có thể âm thầm “điều khiển từ xa” trợ lý AI thay cho người dùng.
Vì sao lỗ hổng nguy hiểm: đánh cắp token phiên và phá vỡ phòng tuyến macOS
Trên lý thuyết, đây “chỉ” là leo thang đặc quyền cục bộ, không phải khai thác từ xa: kẻ tấn công phải chạy được mã trên máy nạn nhân trước. Nhưng đó chính là điểm đáng lo: một khi malware đã có chỗ đứng, nó không cần tự vượt từng lớp bảo vệ của macOS nữa, mà dùng Muse để làm hộ. Khi endpoint bị đổi, nội dung bạn nói, văn bản Muse tạo ra và token phiên có thể bị chặn, sửa, rồi gửi tiếp tới Muse. Wardle cho thấy kẻ tấn công có thể đọc lệnh người dùng, chèn thêm chỉ dẫn và lấy token xác thực tài khoản Muse. Token này cho phép điều khiển Muse trên các thiết bị khác cùng tài khoản, từ đó yêu cầu xác định vị trí thiết bị, quét Bluetooth lân cận, hay liệt kê lệnh nhà thông minh mà tài khoản được phép thực hiện. Nói cách khác, bảo mật trợ lý AI bị phá vỡ kéo theo sự sụp đổ của nhiều lớp bảo vệ mà Apple đã xây dựng để hạn chế ứng dụng truy cập tài nguyên nhạy cảm.
Ai bị ảnh hưởng: người dùng Muse trên macOS và bài học về trợ lý AI siêu quyền lực
Lỗ hổng này hiện chỉ tác động đến ứng dụng Muse trên macOS, do Muse hiện được phân phối độc quyền cho hệ sinh thái Mac và chưa có bản Windows. Bất kỳ người dùng nào đã cấp quyền cho Muse truy cập email, WhatsApp, lịch, mạng xã hội hoặc tệp tin đều là mục tiêu hấp dẫn, vì quyền của Muse cũng chính là quyền mà kẻ tấn công có thể lợi dụng. Meta mô tả đây là một cuộc tấn công leo thang đặc quyền cục bộ. Điều này đúng về mặt kỹ thuật nhưng lại dễ khiến người dùng đánh giá thấp rủi ro. Trong thực tế, kịch bản phổ biến là kẻ gian lừa nạn nhân chạy lệnh Terminal thông qua thủ thuật như ClickFix, rồi dùng Muse để “bóc” dần tài nguyên và dữ liệu. Sự cố cho thấy khái niệm bảo mật trợ lý AI đang tụt lại phía sau: khi một AI agent được trao quá nhiều đặc quyền, mọi lỗi nhỏ trong thiết kế có thể biến nó thành công cụ tấn công macOS quy mô lớn.
Người dùng nên làm gì: cập nhật bảo mật Meta và thu hẹp quyền của Muse
Tin tốt là Meta đã được thông báo và đã phát hành hotfix vá lỗ hổng zero-day này sau khi vấn đề được công bố. Nhưng tin xấu là mọi người dùng chưa cập nhật vẫn đang phơi mình trước nguy cơ bị đánh cắp token phiên và chiếm quyền trợ lý AI. Trách nhiệm giờ nằm ở phía người dùng: hoặc bạn coi cập nhật bảo mật Meta là bắt buộc, hoặc chấp nhận để một AI siêu quyền lực hoạt động mà không có phanh. Những bước nên làm ngay gồm: cập nhật Muse lên phiên bản mới nhất trên macOS. Rà soát các quyền đã cấp cho Muse và giữ lại những quyền thật sự cần thiết. Hạn chế bật dictation và các tích hợp không dùng tới. Đặc biệt, cần cảnh giác với email, trang web hoặc thông báo yêu cầu mở Terminal và dán lệnh để “sửa lỗi”, xác minh tài khoản hoặc hoàn tất CAPTCHA; không thực thi lệnh không rõ nguồn gốc, vì đây là chiêu phổ biến để khiến người dùng tự kích hoạt mã độc. Về dài hạn, người dùng nên coi lỗ hổng zero-day Meta Muse như lời cảnh tỉnh rằng trợ lý AI không thể được tin tưởng vô điều kiện.