
Khách sạn thành căn cứ cho một tổ chức xuyên biên giới
Lừa đảo xuyên quốc gia là hoạt động phạm tội có tổ chức, trong đó các nhóm phối hợp qua biên giới, dùng công nghệ và danh tính giả để tiếp cận nạn nhân rồi chiếm đoạt tài sản. Vụ án tại khách sạn Văn Hoa cho thấy mô hình ấy có thể được dựng ngay trong một cơ sở lưu trú ở Nghi Sơn, Thanh Hóa.
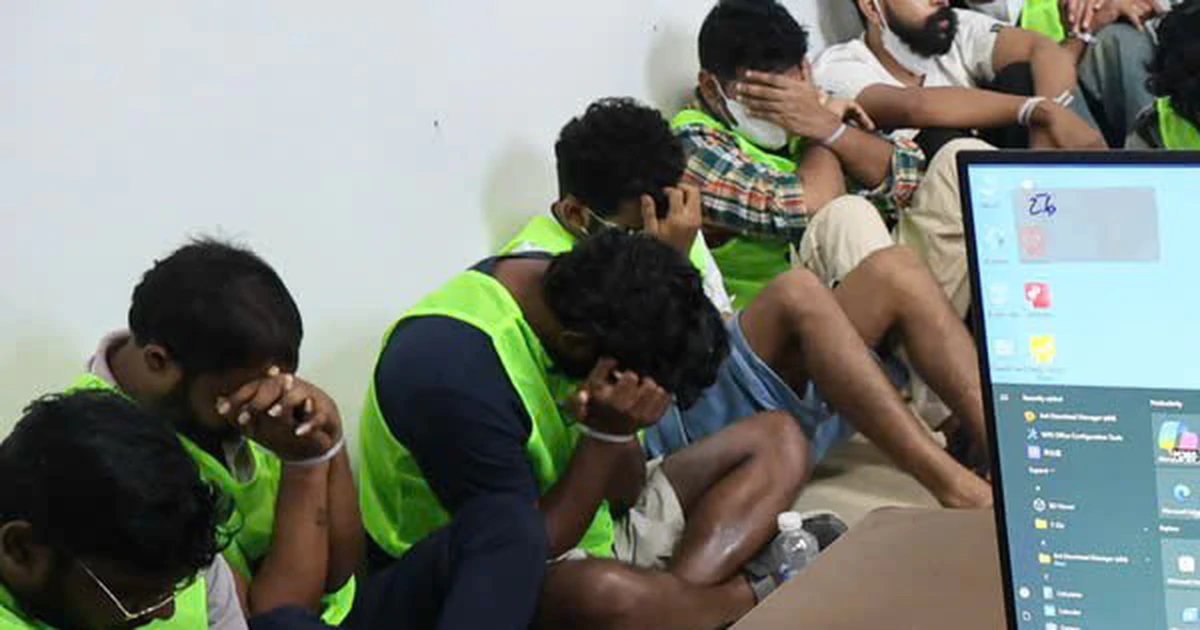
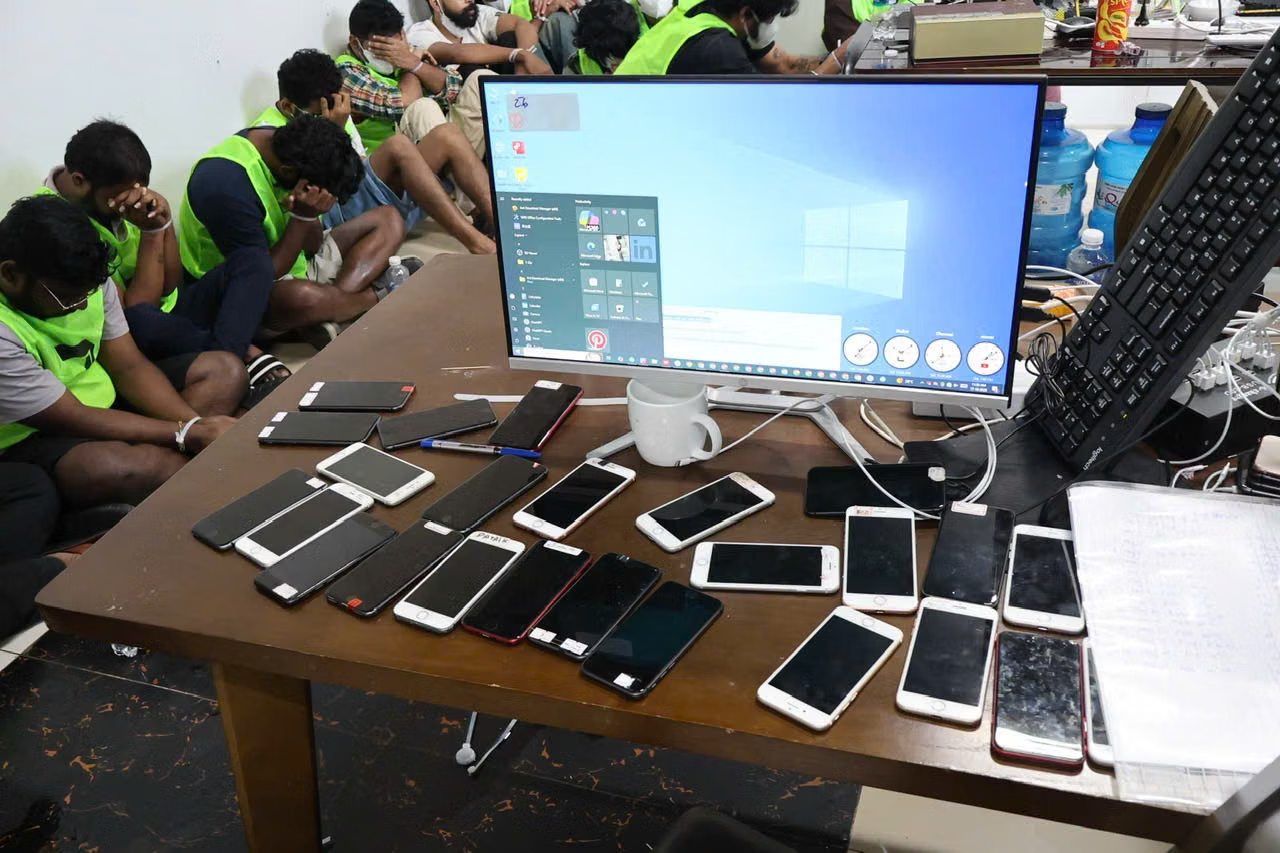
Tối 25/10, Bộ Công an thông tin lực lượng phối hợp đã triệt phá đường dây lừa đảo hoạt động tại khách sạn này. Trước đó, ngày 21/10, Công an Thanh Hóa thông báo khởi tố vụ án và 84 bị can; các thông tin công bố sau đó nêu số người bị khởi tố, bắt tạm giam là 89, gồm 88 người nước ngoài và một người Việt Nam. Đây là những mốc và phạm vi thống kê khác nhau, không nên gộp thành một con số duy nhất.
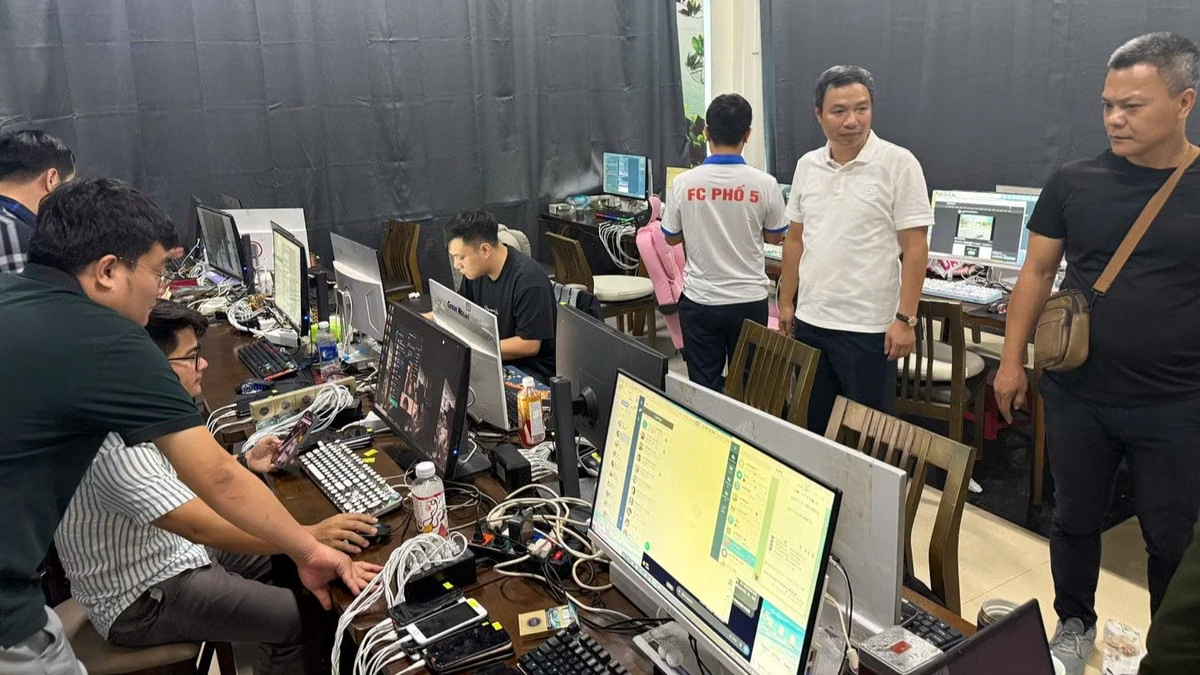
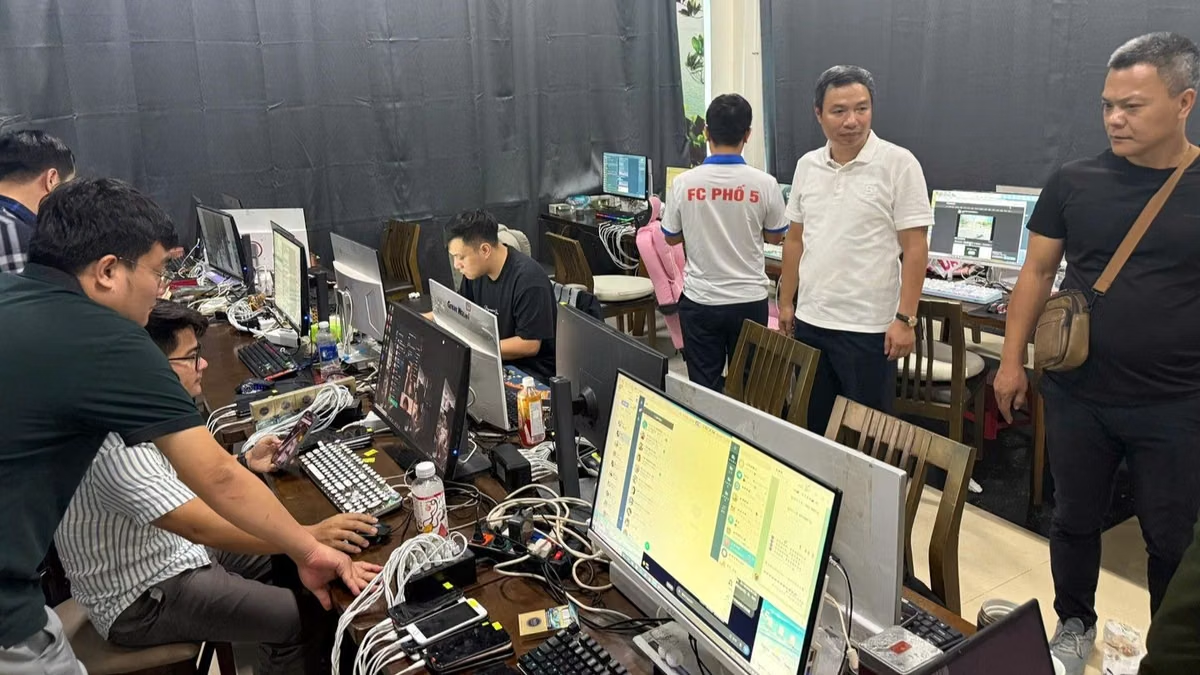
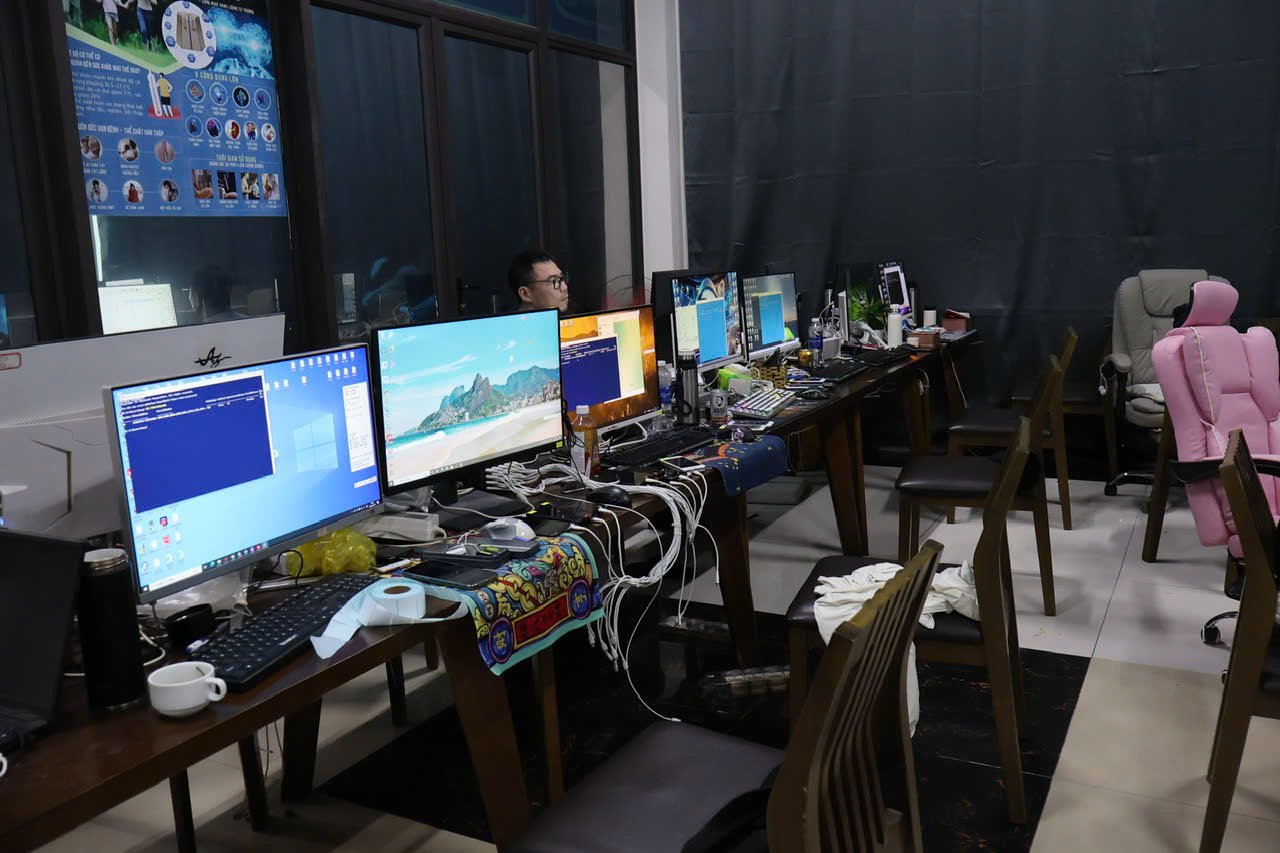
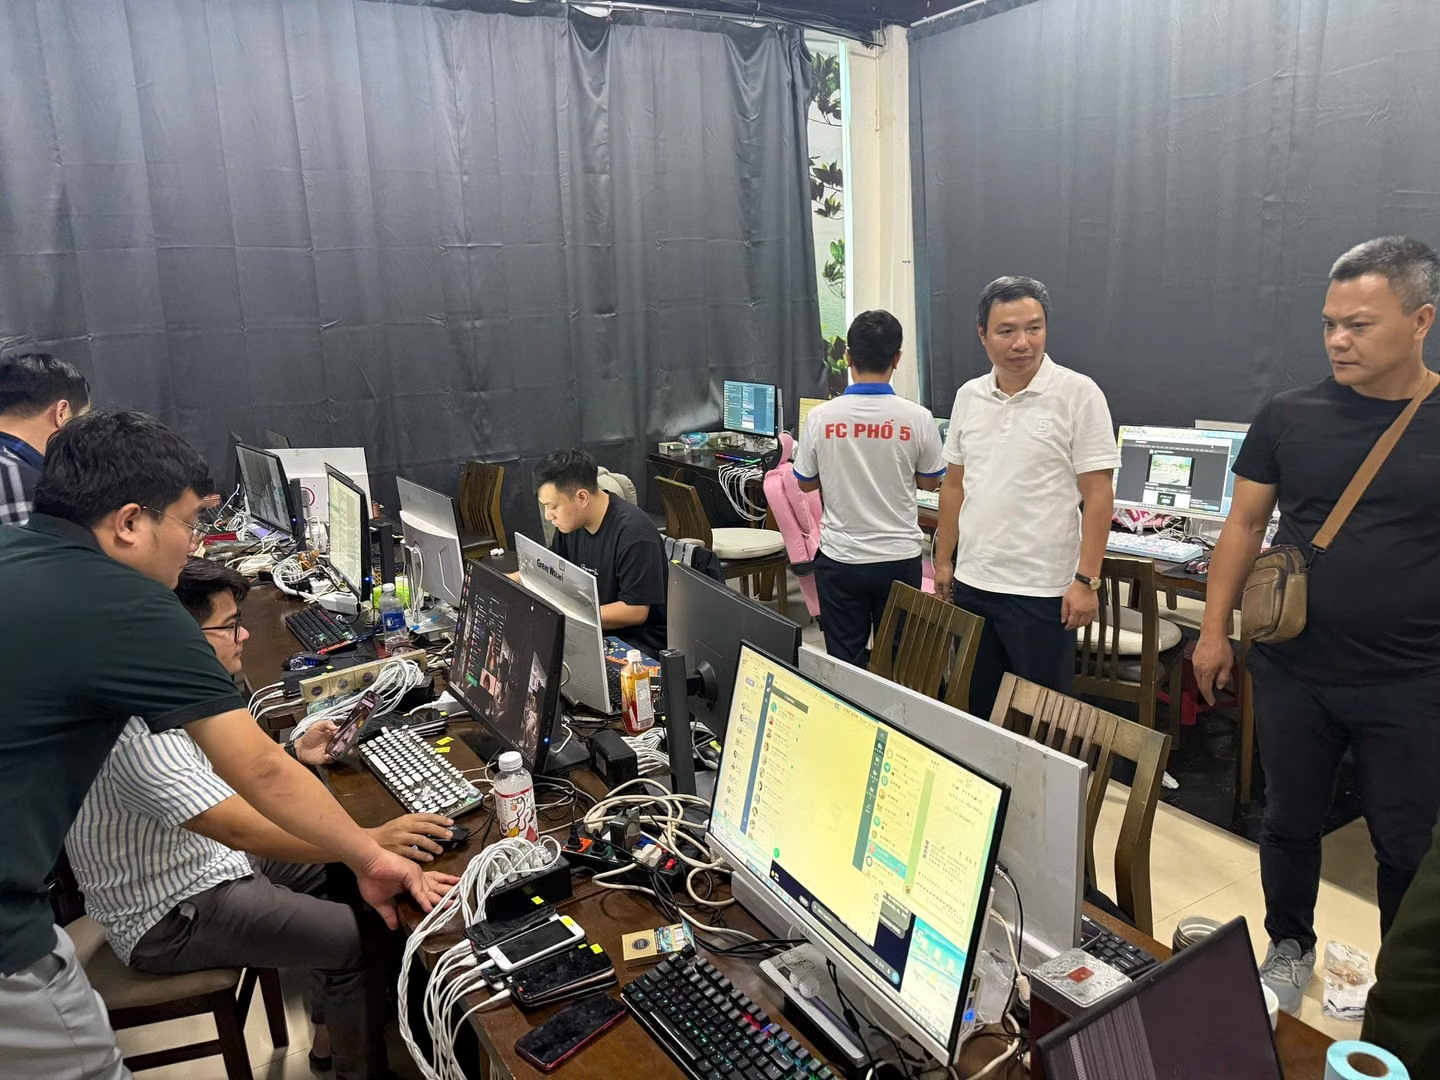
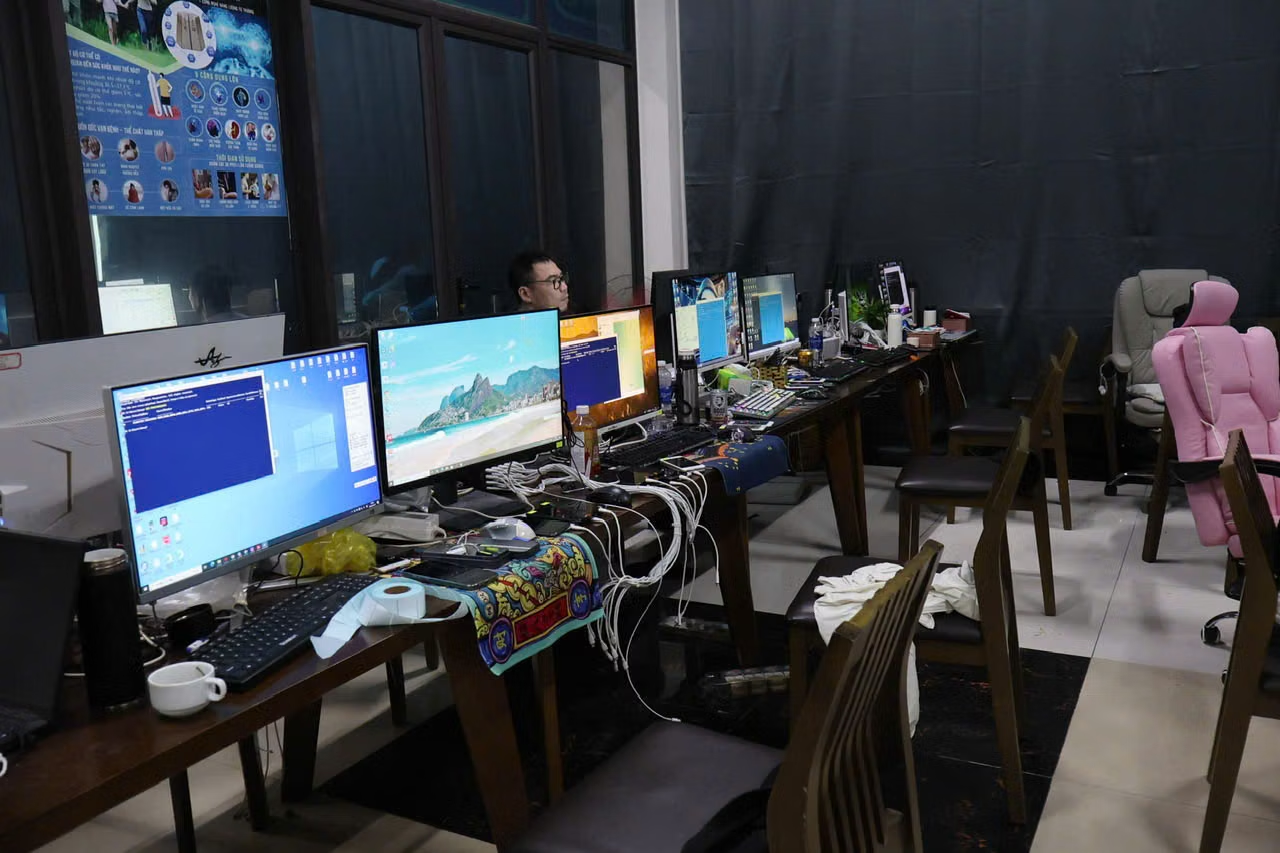
Theo điều tra, nhóm người Trung Quốc câu kết với người Việt Nam lập doanh nghiệp để ký hợp đồng thuê khách sạn. Khu ba tầng được dùng để ăn, nghỉ, sinh hoạt; khu làm việc hai tầng có bếp, nhà ăn và sáu phòng triển khai hoạt động phạm tội. Việc thuê khách sạn lừa đảo vì thế không chỉ là chọn một địa điểm kín đáo: nơi này vừa làm chỗ ở, vừa thành cơ sở vận hành.
Nhà chức trách cho biết tổ chức có hơn 100 người thuộc nhiều quốc tịch; lực lượng công an từng bắt giữ 118 người trong quá trình đấu tranh. Bối cảnh cũng đáng chú ý: sau khi một số nước Đông Nam Á tăng cường triệt phá ổ lừa đảo trực tuyến vào cuối năm 2025 và đầu năm 2026, cơ quan chức năng cảnh báo nguy cơ các nhóm chuyển địa bàn sang Việt Nam.
Sáu phòng làm việc, nhiều kịch bản nhắm vào các thị trường
Bố trí thành nhiều phòng và bộ phận chuyên trách cho thấy đây không phải nhóm hoạt động tùy hứng. Mỗi phòng có nhân viên, máy tính, điện thoại, kịch bản, ứng dụng mạng xã hội và trang web đầu tư. Thiết bị, phương tiện và dữ liệu được đưa từ Campuchia về Việt Nam; tổ chức còn có người phụ trách thiết bị, nhân sự, tài chính, hậu cần và phiên dịch.
Các nhóm hướng đến nạn nhân ở nhiều quốc gia và vùng lãnh thổ, với những kịch bản như đầu tư tài chính, tiền điện tử, ngoại hối, cá cược trực tuyến hoặc tuyển dụng và giao nhiệm vụ trực tuyến có trả thưởng. Dù cách mở lời khác nhau, mấu chốt vẫn là tiếp cận, tạo lòng tin rồi dẫn dụ nạn nhân chuyển tiền.
Trong một thủ đoạn, các đối tượng dùng SIM không chính chủ để lập tài khoản trên những ứng dụng nhắn tin và mạng xã hội. Họ có thể giả danh doanh nhân thành đạt, người độc thân hoặc phụ nữ trẻ đẹp, thành công trong đầu tư tài chính. Đằng sau hình ảnh trên màn hình là các tổ vận hành theo nhóm, với danh tính được dựng để khiến mối quan hệ trực tuyến có vẻ đáng tin.
Với kịch bản đầu tư, nạn nhân được hướng dẫn giao dịch ban đầu có lãi và đôi khi được rút một khoản nhỏ. Bước này tạo cảm giác nền tảng hoạt động thật, khiến lần nạp tiền tiếp theo có vẻ ít rủi ro hơn. Những trang đầu tư mang tên như Nexuswh, Delta Capital Market, MGX hay UNISON-JP được nêu trong thông tin điều tra là nền tảng giả mạo.
Cái bẫy nằm ở lúc người dùng muốn rút tiền
Đường dây lừa đảo không chỉ dựa vào lời hứa lợi nhuận mà còn dựng sẵn một chuỗi tâm lý: làm quen, tạo quan hệ, chứng minh giao dịch có lãi rồi thúc nạn nhân bỏ thêm tiền. Một chương trình cộng thêm tiền nạp được dùng để khuyến khích đầu tư lớn hơn. Khi số dư trên màn hình tăng, người bị hại có thể nhầm con số hiển thị với tài sản có thể rút.
Điểm chuyển từ dụ dỗ sang chiếm đoạt thường xuất hiện khi nạn nhân yêu cầu rút tiền. Nhóm viện lý do tài khoản gặp lỗi hoặc đang bị cơ quan phòng, chống rửa tiền xác minh, rồi yêu cầu nộp thêm. Sau đó, chúng chặn liên lạc và chiếm đoạt số tiền đã đầu tư. Vì vậy, yêu cầu đóng thêm phí hoặc nạp thêm tiền để mở khóa khoản rút là dấu hiệu cần dừng giao dịch và kiểm tra độc lập.
Kết quả điều tra bước đầu xác định số tiền bị chiếm đoạt khoảng 50 tỷ đồng. Tang vật được công bố trong một nguồn gồm 108 máy tính và hơn 500 điện thoại di động, bên cạnh thiết bị cùng dữ liệu điện tử liên quan. Các thông tin ban đầu khác nhau về số người bị bắt, số bị khởi tố và tang vật được công bố; vì vậy cần phân biệt rõ từng mốc, thay vì coi mọi con số là cùng một thống kê.
Triệt phá ổ nhóm chưa khép lại rủi ro trực tuyến
Việc phát hiện hơn 100 người và một cơ sở được chia khu chuyên biệt cho thấy hoạt động lừa đảo trực tuyến có thể mang dáng dấp của một tổ chức vận hành tập trung, chứ không chỉ là vài tài khoản giả. Tuy nhiên, triệt phá địa điểm mới là một phần của cuộc điều tra: cơ quan chức năng còn phải xác định vai trò của từng người, truy dấu dữ liệu và xử lý những đối tượng liên quan.
Với người dùng, bài học thực tế không nằm ở việc nhận diện một gương mặt hay một tên sàn cụ thể. Kẻ lừa đảo có thể đổi ảnh, tài khoản và câu chuyện; dấu hiệu đáng ngại hơn là người mới quen thúc ép đầu tư, nền tảng tự báo lãi nhưng đòi nộp thêm tiền mới được rút, hoặc liên tục đưa ra lý do để trì hoãn giao dịch.
Cơ quan điều tra tiếp tục củng cố tài liệu, chứng cứ và làm rõ vai trò những người còn lại để xử lý theo quy định. Vụ việc nhấn mạnh rằng chống lừa đảo xuyên quốc gia cần cả phối hợp thực thi pháp luật lẫn sự thận trọng của người dùng: không chuyển tiền theo hướng dẫn của người quen qua mạng và không tin vào lợi nhuận chỉ được chứng minh bằng con số trên một trang web.