
Lừa đảo ứng dụng di động: mối đe dọa trực diện với tài khoản và danh tính
Lừa đảo ứng dụng di động là tập hợp các chiêu thức tấn công người dùng smartphone thông qua SMS, cuộc gọi, ứng dụng giả mạo và đường link độc hại, nhằm chiếm đoạt mật khẩu, dữ liệu sinh trắc học, tài khoản ngân hàng và quyền kiểm soát các dịch vụ số như Facebook, ngân hàng điện tử, tài khoản thuế, bằng cách lợi dụng tâm lý vội vã, thiếu hiểu biết kỹ thuật và sự tin tưởng vào thương hiệu lớn. Đây không còn là vấn đề xa lạ, mà là nguy cơ hàng ngày đối với bất kỳ ai có cài ứng dụng mobile và thực hiện giao dịch tài chính trên điện thoại. Điểm mấu chốt cần chấp nhận: an toàn ứng dụng mobile không phải chuyện của riêng nhà cung cấp, mà là kỷ luật tự vệ số của chính bạn. Tội phạm công nghệ cao luôn thay đổi chiêu thức lừa đảo phổ biến, nhắm trực diện vào thói quen dùng điện thoại để xử lý mọi việc, từ ngân hàng đến mạng xã hội. Nếu bạn vẫn tin rằng “mình cẩn thận nên không sao”, bạn đã ở vào thế bị động.
Giả mạo Google, ngân hàng, Facebook: khi thông báo trên màn hình trở thành bẫy
Chiêu lừa đảo ứng dụng di động nguy hiểm nhất hiện nay là giả mạo các dịch vụ quen thuộc như Google, ngân hàng, Facebook rồi yêu cầu bạn xác minh tài khoản qua SMS, thông báo hoặc trang web nhìn rất "chuẩn chỉnh". Một làn sóng phishing mới đang nhắm thẳng vào điện thoại, bằng cách sao chép giao diện cảnh báo bảo mật của Google để hỏi "Wurden diese SMS von Ihnen versendet?" và buộc người dùng phải bấm đồng ý hoặc từ chối ngay lập tức. Đằng sau hai nút bấm đó không hề có dịch vụ bảo mật nào, chỉ là trang nhập thông tin lừa đảo. Sai lầm phổ biến là phản ứng theo bản năng: thấy logo quen là tin, thấy từ "bảo mật" là vội vàng làm theo. Đáng nói hơn, chiêu này không chỉ nhắm đến Google; tin nhắn, pop-up giả mạo ngân hàng, Facebook, hay các nền tảng lớn hoàn toàn có thể xuất hiện với nội dung "xác minh danh tính giả mạo" để lấy mật khẩu, mã OTP, dữ liệu đăng nhập. Nếu bạn còn bấm vào link trong tin nhắn lạ, bạn đang mở cửa sẵn cho kẻ gian.

Cuộc gọi thao túng hàng giờ và app "Dịch Vụ Công" giả: khi bạn tự bấm lệnh chuyển tiền
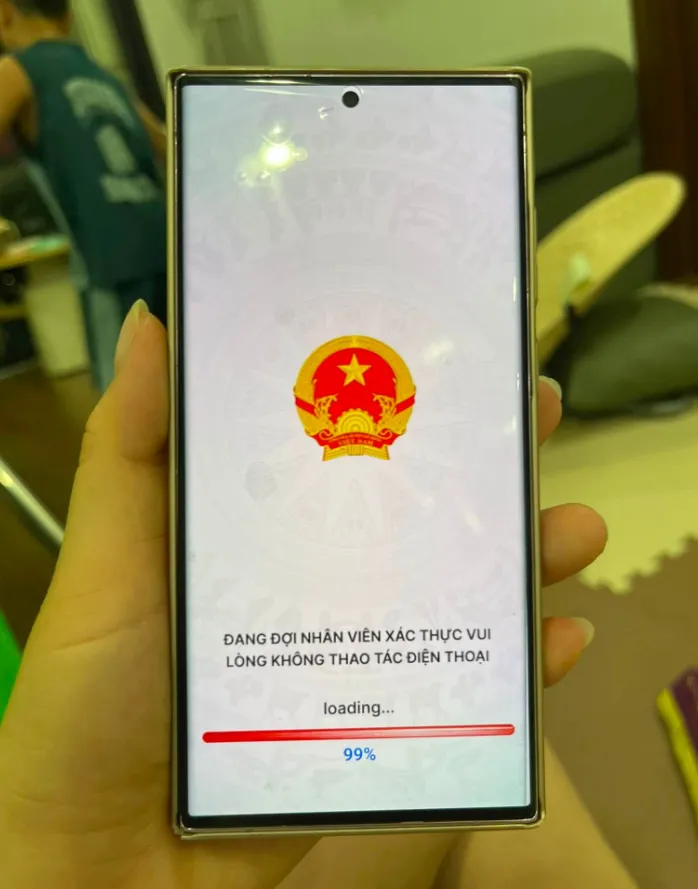
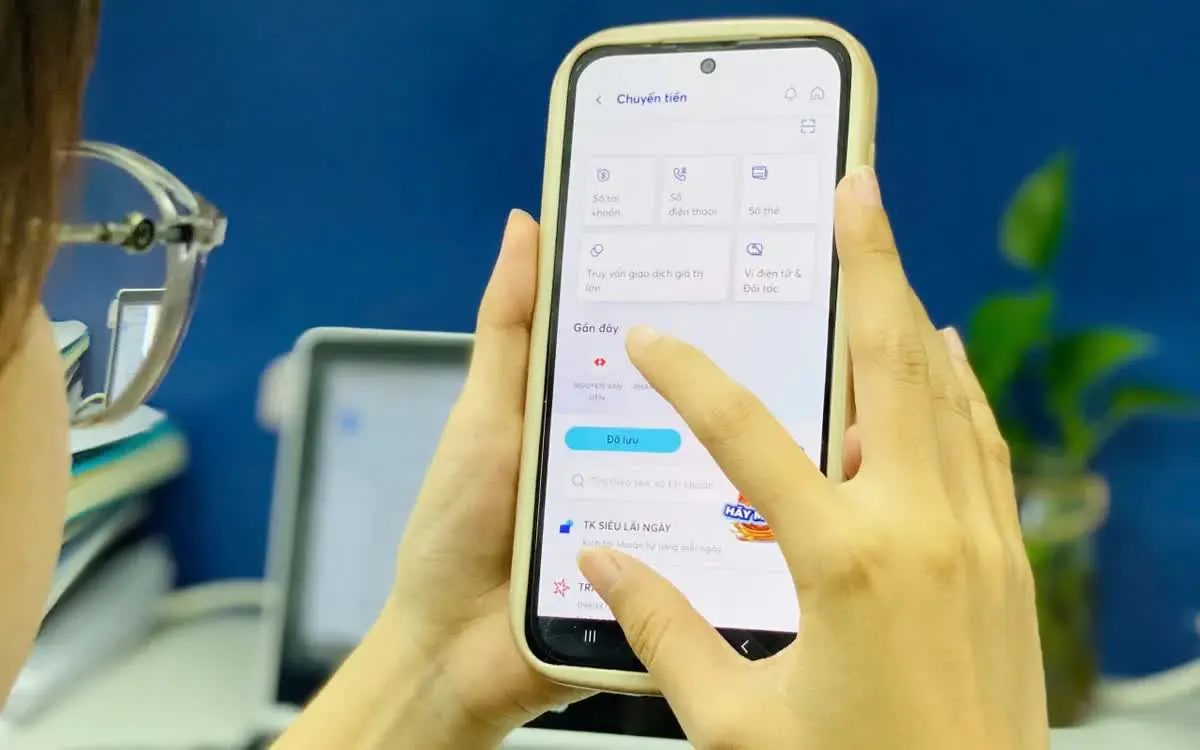
Một cuộc gọi kéo dài gần hai tiếng đã đủ để kéo một doanh nghiệp mới thành lập vào "đường hầm tâm lý" và kết thúc bằng việc mất 250 triệu đồng từ tài khoản ngân hàng. Chiêu thức ở đây không phải công nghệ phức tạp, mà là thao túng tinh vi: giả danh cán bộ thuế, nắm đúng thông tin về vốn điều lệ, thời hạn góp vốn, Etax Mobile, VNeID, rồi dệt thành chuỗi logic nghe rất hợp lý: doanh nghiệp mới → phải định danh → phải cập nhật ứng dụng → phải xử lý ngay. Trong quá trình đó, nạn nhân bị hướng dẫn tải một app "Dịch Vụ Công" chỉ có trên CH Play, kèm thao tác cấp quyền truy cập đặc biệt cho tất cả ứng dụng bị chặn. Mở app lên là một lớp che màn hình khiến bạn không thao tác được gì, còn bên dưới, kẻ lừa đảo đã toàn quyền truy cập dữ liệu máy, kể cả chuyển tiền. Khi tài khoản có tiền, chúng yêu cầu bạn đưa màn hình lên xác nhận Face ID, tưởng là thao tác xác minh danh tính bình thường, thực chất là bạn tự xác thực lệnh chuyển tiền cho chúng. Nạn nhân kể rõ: "Cách tốt nhất khi gặp trường hợp này là tắt 3G, Wi-Fi, rút SIM, tắt nguồn điện thoại, liên hệ ngân hàng để ngăn chặn việc giao dịch". Đó không phải lời khuyên lý thuyết, mà là kinh nghiệm sau một cú mất trắng đau đớn.
Dịch vụ "bảo vệ, lấy lại tài khoản" và sinh trắc học bị qua mặt: hai mặt trận mới
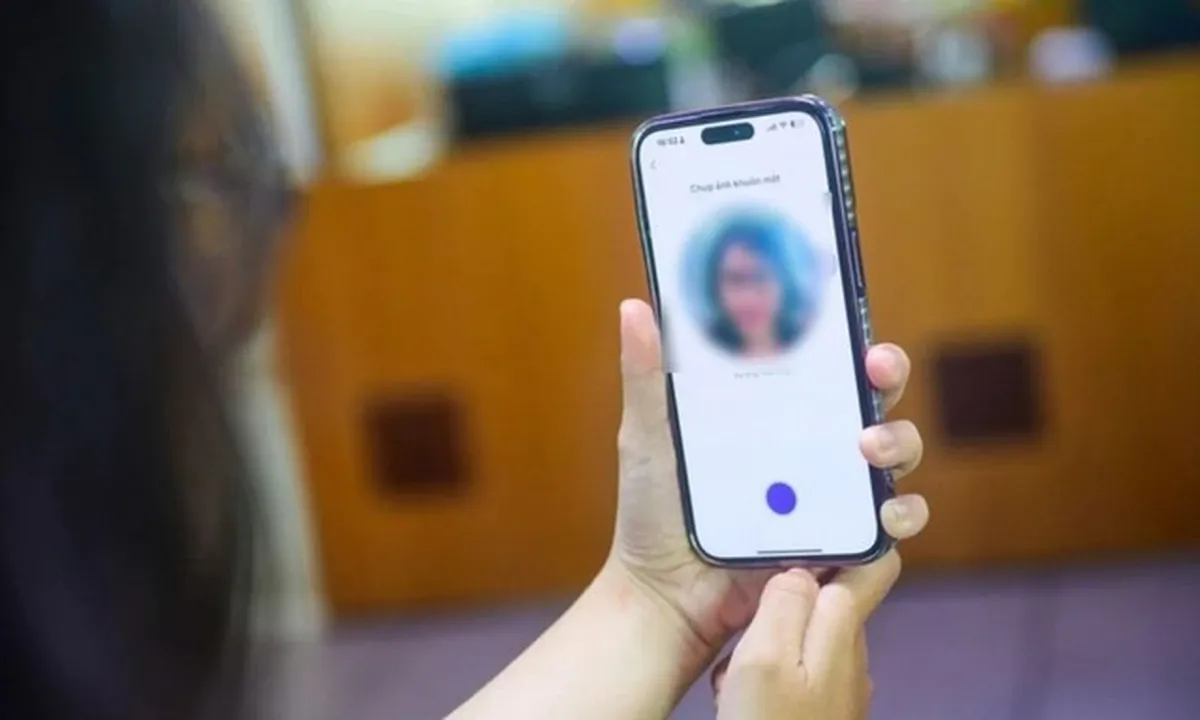
Khi người dùng mất tài khoản Facebook hoặc sợ bị khóa, tâm lý hoảng loạn khiến họ bám vào bất kỳ dịch vụ "bảo vệ" hoặc "lấy lại tài khoản" nào quảng cáo trên mạng. Các bên này cam kết trang Facebook sẽ không bao giờ bị khóa, xóa, thậm chí bán "gói bảo hiểm" lấy lại trong 24 giờ. Đổi lại, họ yêu cầu bạn giao nộp mật khẩu, mã OTP, email khôi phục, quyền quản trị viên – tức là toàn bộ chìa khóa của tài khoản. Không ít người đã mất tiền oan, rồi mất luôn quyền kiểm soát tài khoản, bị chiếm giữ để tống tiền, điển hình có trường hợp mất thêm 50 triệu đồng mà tài khoản vẫn không được khôi phục. Song song đó, trên mặt trận ngân hàng, kẻ gian không còn mãi bám vào việc trộm mật khẩu, OTP. Theo cảnh báo từ cơ quan công an, chúng chiếm quyền điều khiển camera trên chính điện thoại nạn nhân, đánh lừa bước xác thực sinh trắc học (quét khuôn mặt) – vốn được xem là "lá chắn cuối cùng" bảo vệ giao dịch chuyển tiền. Phần mềm độc hại chặn hình ảnh thật, chèn video hoặc dữ liệu khuôn mặt thu thập trước đó để qua mặt hệ thống, tự động thực hiện lệnh chuyển tiền. Khi bạn vẫn tin rằng "đã có Face ID nên an toàn", bạn đã bỏ qua thực tế: bất cứ lá chắn nào cũng vô nghĩa nếu thiết bị của bạn đã bị kiểm soát.
Chiến lược phòng vệ: xây "hàng rào tâm lý" và kỹ thuật quanh tài khoản ngân hàng
Muốn bảo vệ tài khoản ngân hàng và danh tính số, bạn phải xây cùng lúc hai hàng rào: kỹ thuật và tâm lý. Về kỹ thuật, nguyên tắc bắt buộc là: không bẻ khóa điện thoại, không root hay jailbreak, vì điều đó làm mất toàn bộ lớp bảo vệ mặc định và mở đường cho mã độc chiếm quyền camera, bộ nhớ, ứng dụng. Chỉ cài đặt ứng dụng từ nguồn chính thức như Google Play Store hoặc Apple App Store, tuyệt đối tránh file APK trôi nổi và không bấm vào đường link lạ qua SMS, Zalo, Messenger hay các nền tảng mạng xã hội khác. Khi thấy điện thoại hao pin bất thường, tự cấp quyền lạ, xuất hiện ứng dụng không rõ nguồn gốc hoặc nghi ngờ tài khoản ngân hàng bị xâm nhập, hãy lập tức liên hệ tổng đài ngân hàng để khóa tài khoản, đồng thời trình báo cơ quan công an gần nhất. Về tâm lý, quy tắc vàng là không để mình bị cuốn vào áp lực giả tạo. Cảnh báo giả mạo Google cố tình tạo cảm giác khẩn cấp để buộc bạn bấm vội; cuộc gọi giả cán bộ thuế xây chuỗi logic dài để bạn không còn thời gian kiểm chứng. Bất kỳ ai gọi điện yêu cầu bạn thực hiện chuỗi thao tác trên điện thoại – từ tải app, cấp quyền, đọc OTP, quét mặt, chuyển tiền – đều phải bị kiểm chứng độc lập trước khi bạn làm bước tiếp theo, bằng cách tự mình gọi lên cơ quan thuế, ngân hàng, công an hoặc tổng đài chính thức. Và tuyệt đối không cài bất cứ ứng dụng nào, không cung cấp mật khẩu, mã OTP, mã PIN, dữ liệu sinh trắc học, không thực hiện thao tác xác thực theo hướng dẫn qua điện thoại của người lạ. Bảo vệ chiếc điện thoại chính là bảo vệ tài khoản, bảo vệ tài sản của chính mình và gia đình.