
Chatbot AI hữu ích nhưng là điểm yếu nếu bạn coi chúng như “nhật ký số”
Những loại thông tin bạn không nên chia sẻ với chatbot AI là các dữ liệu nhạy cảm liên quan đến nhận dạng cá nhân, tài chính, sức khỏe, bí mật công việc và thông tin xác thực, vì các nền tảng này thường lưu giữ nội dung trò chuyện và dùng nó để huấn luyện mô hình, khiến nguy cơ rò rỉ hoặc bị lạm dụng tăng lên ngay cả khi bản thân dịch vụ không cố tình tấn công người dùng. Dù các chatbot AI như ChatGPT, Gemini, Copilot hay Claude đang trở thành trợ lý quen thuộc trong công việc lẫn đời sống, chúng không phải là két sắt bảo mật dữ liệu. Ngược lại, cấu trúc “thu thập – lưu trữ – huấn luyện” của chatbot khiến mọi hành vi chia sẻ thông tin AI thiếu suy xét trở thành rủi ro rò rỉ dữ liệu dài hạn. Nghiên cứu từ Đại học Stanford cho thấy cuộc trò chuyện thường được dùng làm dữ liệu huấn luyện và lưu giữ lâu dài. Khi dữ liệu đã đi vào mô hình, chuyên gia George Kamide khẳng định người dùng khó có thể lấy lại hoàn toàn.
5 nhóm dữ liệu tuyệt đối không nên “đưa lên mây” cùng chatbot
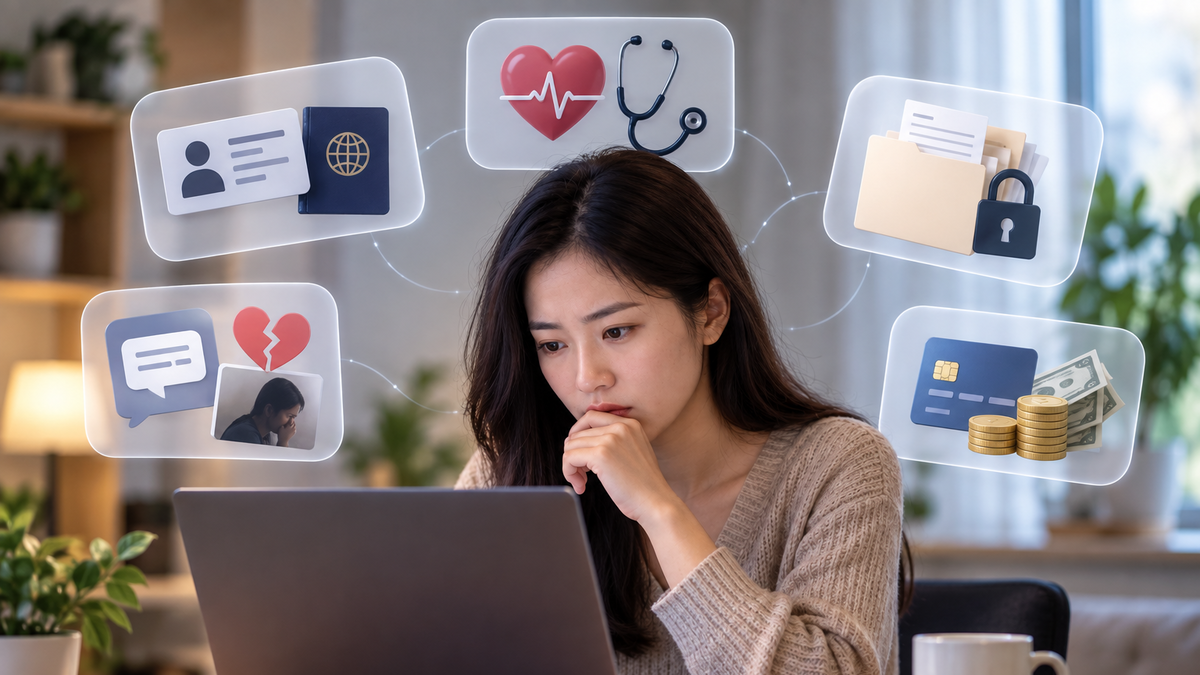
Nếu phải chọn một nguyên tắc sống còn khi dùng chatbot bảo mật dữ liệu, thì đó là: coi mọi câu bạn gửi đi như một email có thể bị lưu mãi mãi. Từ nguyên tắc này, các chuyên gia xác định 5 nhóm dữ liệu nhạy cảm dễ bị khai thác nếu để lộ qua chatbot. Thứ nhất, thông tin nhận dạng cá nhân (PII) như họ tên đầy đủ, địa chỉ nhà, số điện thoại, hộ chiếu, căn cước công dân… là “mồi ngon” cho tội phạm đánh cắp danh tính hoặc lừa đảo. Thứ hai, thông tin tài chính gồm phiếu lương, tài khoản ngân hàng, danh mục đầu tư, thẻ tín dụng, tờ khai thuế; một khi bị lộ, chúng có thể bị dùng để tống tiền hoặc chiếm đoạt tài sản. Thứ ba, hồ sơ y tế và trạng thái tinh thần; khảo sát của KFF cho thấy cứ 6 người trưởng thành có một người nhờ chatbot tư vấn sức khỏe hàng tháng, nhưng các nền tảng này không chịu ràng buộc bởi HIPAA như bác sĩ. Thứ tư, dữ liệu bảo mật công việc: báo cáo nội bộ, dữ liệu khách hàng, mã nguồn, tài liệu có thỏa thuận bảo mật; chỉ một câu lệnh chứa dữ liệu nhạy cảm cũng có thể vi phạm hợp đồng lao động. Cuối cùng, thông tin xác thực như mật khẩu, mã nguồn, khóa API, chứng thư số, khóa mật mã… là “chìa khóa vàng” để tin tặc tấn công cả hệ thống.
Khi luật và quy chế đã lên tiếng: AI công cộng không dành cho dữ liệu nhạy cảm
Không chỉ chuyên gia an ninh mạng lên tiếng, cơ quan nhà nước và doanh nghiệp đang biến nguyên tắc an toàn thông tin cá nhân thành nghĩa vụ pháp lý. Quy chế An toàn thông tin của ngành Thuế quy định rõ: cán bộ, công chức, viên chức, người lao động và các đơn vị liên quan không được đưa thông tin người nộp thuế, dữ liệu cá nhân, bí mật nhà nước, mật khẩu, khóa API, chứng thư số, mã nguồn… lên ChatGPT, Gemini, Claude hoặc các AI công cộng, trừ khi được cấp có thẩm quyền cho phép hoặc dùng hệ thống AI nội bộ đáp ứng yêu cầu bảo mật. Nói cách khác, chia sẻ thông tin AI nhạy cảm trong môi trường công cộng không chỉ là rủi ro rò rỉ dữ liệu, mà còn có thể thành hành vi vi phạm quy chế, thậm chí vi phạm pháp luật. Điều đáng chú ý là quy chế này khẳng định ngành Thuế không cấm sử dụng AI, nhưng việc khai thác công cụ mới phải đặt dưới yêu cầu tối thượng là bảo vệ dữ liệu thuộc phạm vi quản lý. Đây là hướng đi mà nhiều doanh nghiệp đang noi theo: không bài xích công nghệ, nhưng siết chặt kỷ luật bảo mật.
Vì sao chatbot là rủi ro dài hạn, không chỉ là nguy cơ “lộ nick” trong hôm nay
Sai lầm phổ biến của người dùng là coi chatbot giống như khung chat riêng tư: nói gì xong rồi thôi. Thực tế, một số dữ liệu có thể được lưu giữ lâu dài và mặc định dùng để huấn luyện mô hình. Khi đó, rủi ro không chỉ là bị ai đó xâm nhập tài khoản, mà còn là dữ liệu nhạy cảm của bạn trở thành một phần kho học liệu khổng lồ mà nhà phát triển có quyền xử lý. George Kamide cảnh báo: người dùng thường đánh giá thấp khả năng dữ liệu bị lưu trữ và tái sử dụng. Ngay cả khi bạn xóa lịch sử trò chuyện để giảm nguy cơ khi tài khoản bị hack, điều đó không đồng nghĩa mọi bản sao của dữ liệu trong hệ thống huấn luyện đều biến mất. Cơ chế retention và training của chatbot tạo nên dạng phơi bày quyền riêng tư dai dẳng: bạn có thể quên, nhưng hệ thống không quên. Nếu tiếp tục đưa thông tin “nhận dạng – tiền – sức khỏe – công việc – mật khẩu” lên đó, bạn đang xây một hồ sơ số về chính mình và tổ chức mà mình không thực sự kiểm soát.
Cách dùng AI an toàn: ẩn danh hóa, tách kênh và ưu tiên giải pháp nội bộ
Câu hỏi đúng khi dùng chatbot không phải là “AI có thông minh không?” mà là “mình có chấp nhận nhìn thấy nội dung này trên nhóm chat gia đình hoặc công ty không?”. Nếu câu trả lời là không, đừng gửi. Về thực hành, hãy luôn ẩn danh hóa dữ liệu trước khi dùng AI: xóa họ tên, địa chỉ, số định danh trong hồ sơ xin việc, đổi “bệnh nhân tại Bệnh viện X” thành “một khách hàng trong lĩnh vực y tế” khi cần mô tả tình huống. Với hồ sơ y tế, nếu buộc phải hỏi ý kiến chatbot, hãy loại bỏ tên, địa chỉ và mã số bệnh nhân. Trong môi trường doanh nghiệp và cơ quan nhà nước, hãy tách kênh: dữ liệu bí mật chỉ xử lý trên hệ thống AI nội bộ được thiết kế cho mục tiêu bảo mật, đúng như quy định ngành Thuế cho phép. Đồng thời, người dùng cá nhân nên chủ động kiểm tra cài đặt quyền riêng tư, chọn chế độ không cho phép dữ liệu cá nhân dùng để huấn luyện mô hình, và thường xuyên xóa lịch sử trò chuyện để giảm thiểu thiệt hại nếu tài khoản bị xâm nhập. Đó là quy trình tối thiểu để vừa tận dụng ích lợi của AI vừa không đánh cược tương lai số của mình.