
Một thao tác từ xa có thể làm hỏng cả quầy thực phẩm
Tủ lạnh kết nối Internet là thiết bị làm lạnh có thể được theo dõi hoặc điều khiển từ xa qua mạng, nhưng chính khả năng đó cũng mở đường cho truy cập trái phép và gây hậu quả ngoài đời thực. Nguy cơ không nằm ở việc thiết bị phải bị phá hỏng; kẻ xâm nhập có thể lạm dụng chức năng điều khiển sẵn có để đổi nhiệt độ, bật chế độ rã đông hoặc tắt cảnh báo. Ngày 2/11, các chuỗi bán lẻ tại Bỉ, Estonia, Ireland, Phần Lan, Luxembourg, Hà Lan và Thụy Điển ghi nhận sự cố ở hệ thống làm lạnh. Tại một số cửa hàng, nhiệt độ trong tủ tăng lên khoảng 50 độ C, khiến thực phẩm tươi sống và đông lạnh phải được dọn khỏi kệ. Đây không phải trục trặc vô hại: khi hệ thống điều khiển bị chiếm quyền, thực phẩm và hoạt động kinh doanh đều chịu tác động trực tiếp.
Sự cố mới xảy ra chỉ vài tuần sau khi hệ thống làm lạnh của khoảng 500–700 siêu thị ở Pháp bị can thiệp và làm hỏng lượng lớn thực phẩm. Chuỗi sự việc cho thấy tủ lạnh bị hack không còn là kịch bản xa vời. Với thiết bị vận hành liên tục, quyền truy cập từ xa thiếu bảo vệ có thể biến một tiện ích quản lý thành điểm gây gián đoạn.
Kết nối tiện lợi cũng tạo thêm cửa ngõ tấn công
Hệ thống làm lạnh thương mại thường kết nối Internet để nhân viên theo dõi nhiệt độ, điều khiển chu kỳ rã đông và nhận cảnh báo mà không cần đến tận nơi. Lợi ích vận hành là rõ ràng, nhưng thiết bị có thể trở thành mục tiêu nếu cấu hình thiếu an toàn, phần mềm lỗi thời hoặc tài khoản quản trị bị lộ. Kẻ tấn công không nhất thiết cần một loại mã độc đặc biệt: sau khi vào được hệ thống, chúng có thể dùng chính bộ điều khiển để làm sai lệch hoạt động.
Một nghiên cứu của Forescout phát hiện 12.976 dịch vụ quản lý hệ thống làm lạnh có thể truy cập từ Internet tại 99 quốc gia và vùng lãnh thổ; con số này phản ánh khả năng tiếp cận, không có nghĩa tất cả hệ thống ấy đã bị xâm nhập. Đáng lo hơn, khoảng 80% hệ thống Danfoss StoreView được phát hiện đang chạy firmware cũ hơn bản đã khắc phục các lỗ hổng đã biết, còn một số bộ điều khiển đã hết thời hạn được nhà sản xuất hỗ trợ cập nhật. Đây là vấn đề bảo mật thiết bị IoT, không chỉ riêng tủ lạnh.
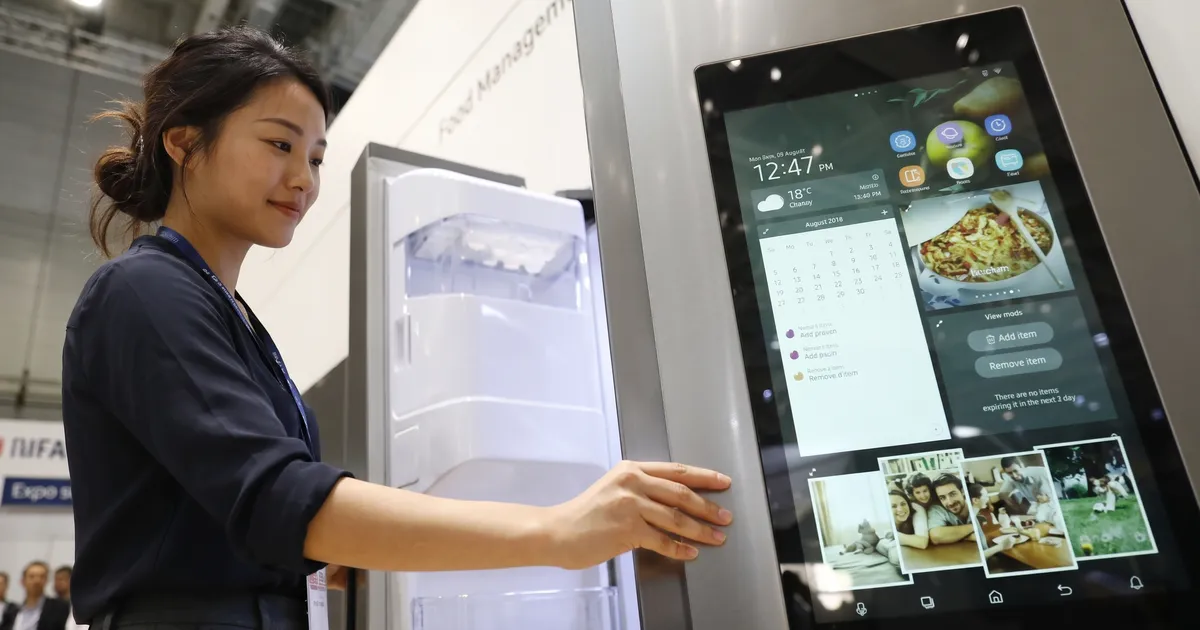
Bài học áp dụng cả cho tủ lạnh thông minh trong nhà: thiết bị gia dụng kết nối mạng không mặc nhiên an toàn chỉ vì chức năng chính của nó không liên quan đến ngân hàng hay dữ liệu nhạy cảm. Một màn hình có thể hiển thị nội dung và nhận cập nhật phần mềm; một bộ điều khiển làm lạnh có thể tác động đến nhiệt độ thực phẩm. Cần xem khả năng kết nối như một phần của rủi ro, không phải tính năng miễn phí không cần quản lý.
Việc nên làm để giảm nguy cơ bị truy cập trái phép
Với doanh nghiệp, ưu tiên đầu tiên là không để giao diện quản lý làm lạnh mở trực tiếp ra Internet. Nên dùng phương thức truy cập từ xa an toàn hơn, thay thiết bị đã hết hỗ trợ, cấp tài khoản riêng cho từng người dùng và bật xác thực đa yếu tố. Đồng thời, cần biết rõ thiết bị nào đang kết nối, ai có quyền điều khiển và phần mềm đang chạy ở phiên bản nào. Nếu hệ thống do nhiều nhà thầu cùng quản lý, phải phân định trách nhiệm cập nhật và kiểm soát truy cập thay vì để các khoảng trống giữa các bên.
- Đổi mật khẩu mặc định và dùng mật khẩu riêng, khó đoán cho tài khoản quản trị.
- Cập nhật phần mềm hoặc firmware theo hướng dẫn của nhà sản xuất; nếu thiết bị không còn được hỗ trợ, đánh giá việc thay thế.
- Bảo vệ mạng Wi-Fi bằng mật khẩu mạnh, đổi thông tin đăng nhập mặc định của bộ định tuyến và không chia sẻ mạng quản trị với thiết bị khách.
- Tắt quyền truy cập từ xa nếu không cần; nếu cần, dùng giải pháp an toàn và giới hạn quyền theo từng người.
Những bước này không bảo đảm mọi thiết bị miễn nhiễm, nhưng làm giảm các lối vào phổ biến. Với hộ gia đình, an ninh mạng gia đình cũng bắt đầu từ việc quản lý mật khẩu, cập nhật thiết bị và bảo vệ Wi-Fi; với siêu thị hay kho lạnh, cần thêm kiểm kê hệ thống và giám sát thay đổi nhiệt độ bất thường.
Đừng coi thiết bị làm lạnh là đồ ngoại tuyến
Các vụ việc ở châu Âu nhắc rằng số hóa cơ sở hạ tầng vật lý kéo theo rủi ro vật lý: một cuộc tấn công mạng có thể làm thực phẩm mất an toàn hoặc buộc cửa hàng bỏ hàng hóa. Tủ lạnh bị hack vì thế không chỉ là câu chuyện về một thiết bị thông minh, mà là cảnh báo về những hệ thống điều khiển thiết yếu đang kết nối mạng.
Quan điểm cần giữ rất rõ: tiện ích điều khiển từ xa chỉ đáng có khi đi kèm kiểm soát truy cập, cập nhật và phương án ứng phó. Doanh nghiệp cần quản lý thiết bị làm lạnh như một phần của hạ tầng quan trọng; người dùng gia đình cũng không nên bỏ mặc thiết bị IoT sau khi kết nối Wi-Fi. Bảo vệ tủ lạnh không chỉ là giữ an toàn cho tài khoản—đôi khi đó còn là cách giữ thực phẩm an toàn.