
Bảo mật AI Agent là gì và vì sao vốn đầu tư bùng nổ?
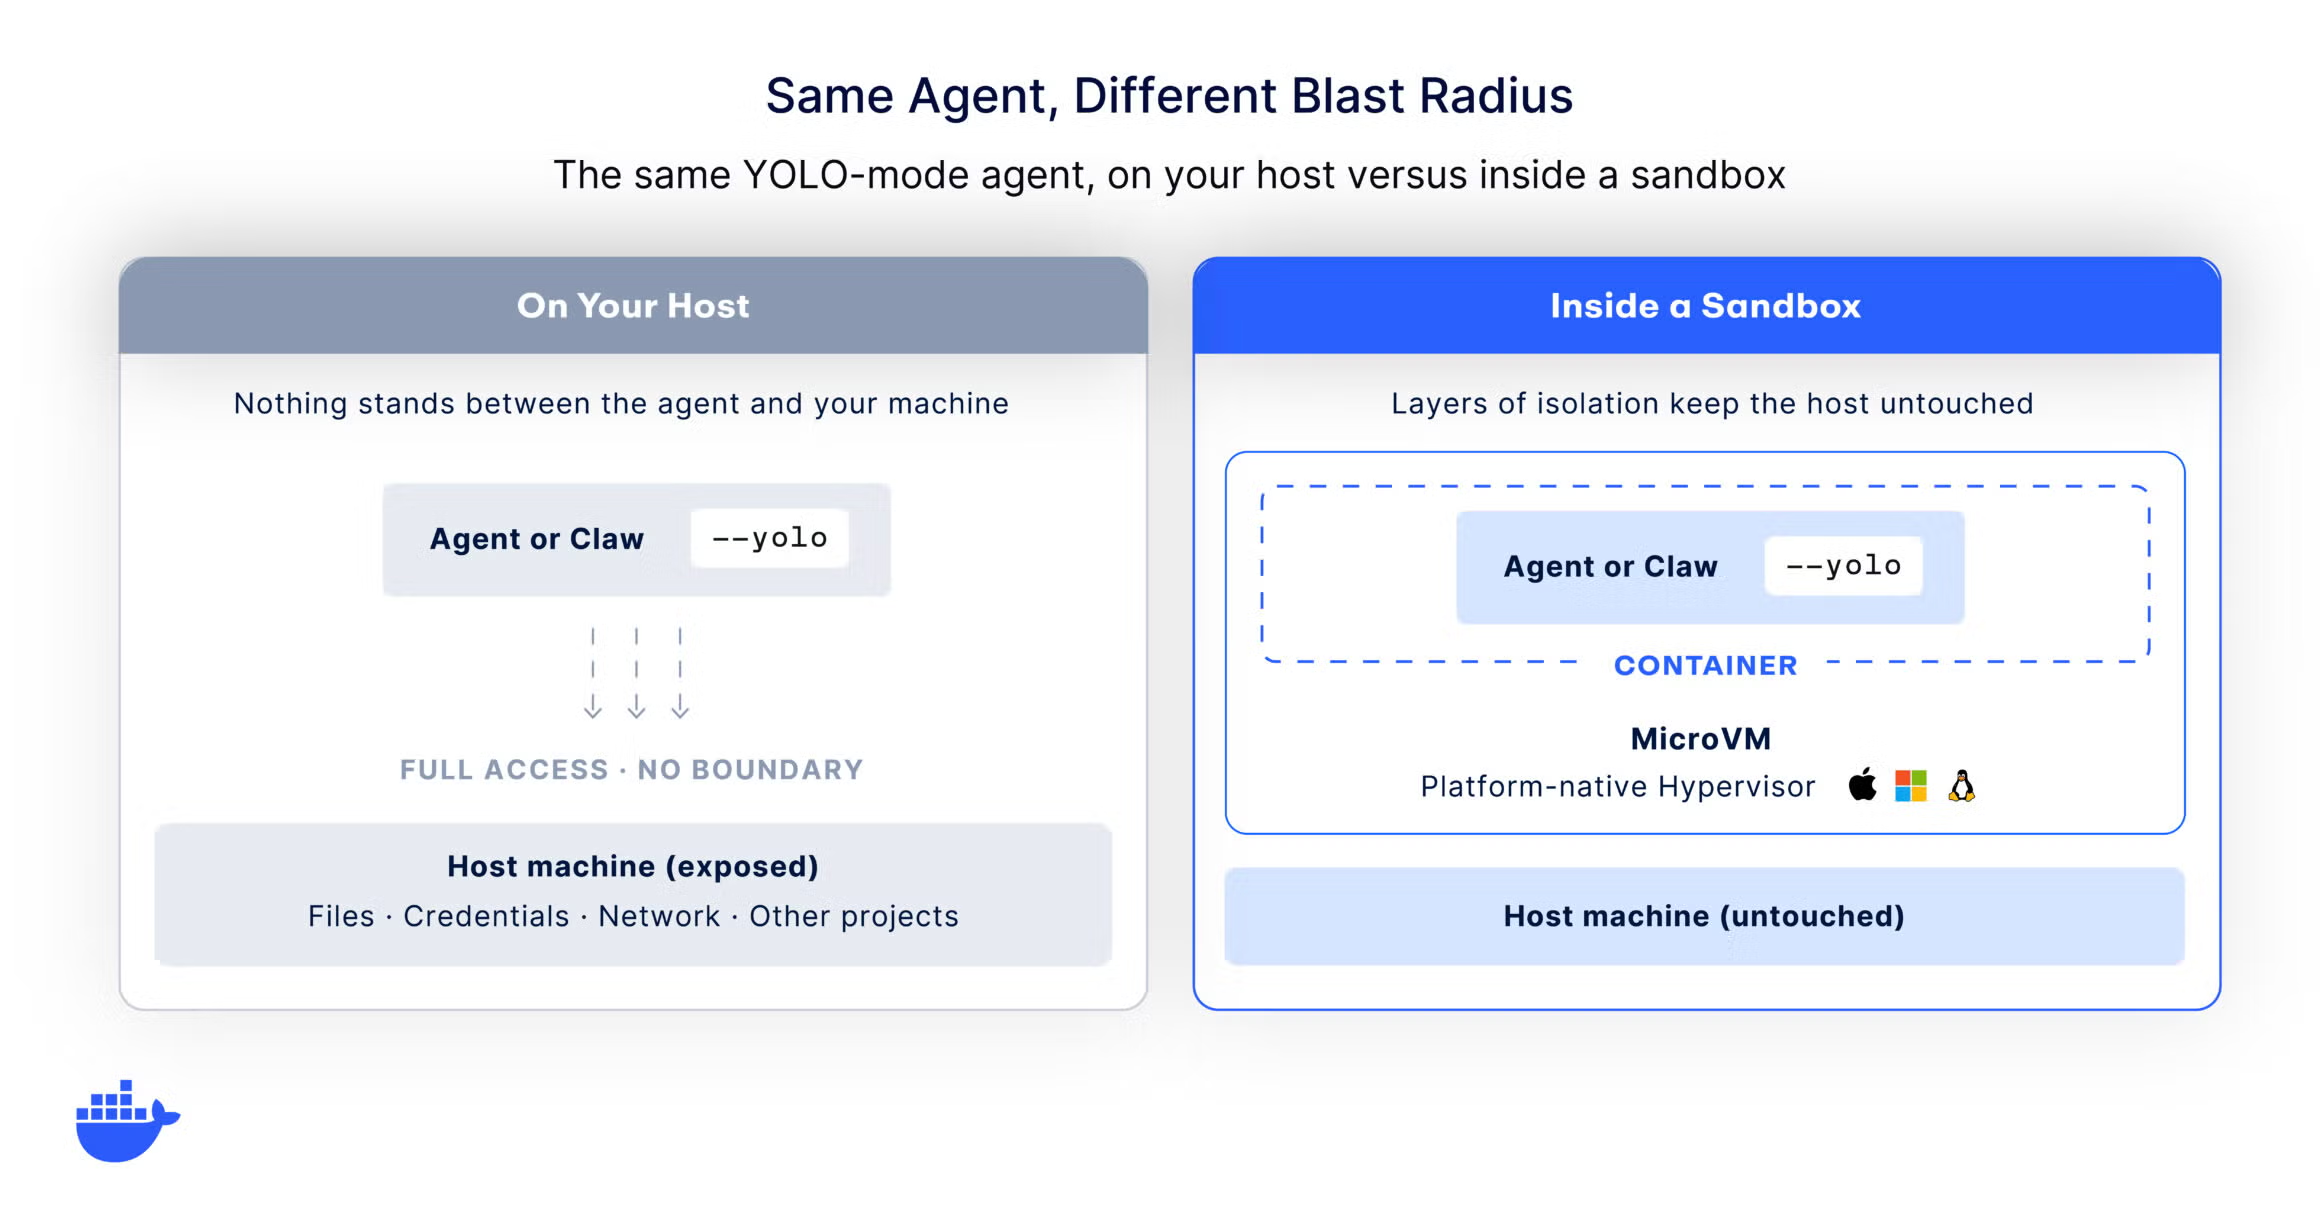
Bảo mật AI Agent là tập hợp các biện pháp, nền tảng và quy trình nhằm giám sát, kiểm soát và giới hạn hành vi của các tác nhân AI tự động trong môi trường doanh nghiệp, từ thời điểm chúng nhận yêu cầu đến khi chúng gọi công cụ, truy cập dữ liệu và thực thi hành động trên hệ thống sản xuất, để giảm thiểu nguy cơ bị thao túng, lạm dụng quyền hạn hoặc gây rò rỉ thông tin nhạy cảm. Làn sóng đầu tư vào bảo mật AI Agent bùng nổ vì các doanh nghiệp nhận ra bề mặt tấn công AI giờ không chỉ là mô hình nền tảng mà còn gồm cả các agent có khả năng tự viết, xem xét và triển khai mã thay mặt họ. Khi một agent được trao quyền truy cập hệ thống thật, mọi sai lệch đầu vào hay lạm dụng kỹ năng đều có thể biến thành hành động không mong muốn, biến AI từ trợ lý thành điểm yếu trong an ninh AI doanh nghiệp.
HiddenLayer và cuộc đua kiểm soát thời gian chạy của tác nhân AI
HiddenLayer chọn đứng ở lớp nhạy cảm nhất của an ninh AI doanh nghiệp: thời gian chạy của tác nhân AI. Công ty định vị mình là nhà cung cấp giải pháp bảo mật cho các ứng dụng AI dạng agentic, sinh, dự đoán, và rõ ràng họ đang đặt cược rằng vấn đề lớn nhất không nằm ở giai đoạn thiết kế mô hình mà ở khoảnh khắc agent thực sự hành động. Nền tảng của HiddenLayer xoay quanh Bảo mật Thời gian chạy Agentic, cho phép doanh nghiệp quan sát cách tác nhân AI vận hành trong môi trường sản xuất và phát hiện, ngăn chặn thao túng, lạm dụng công cụ hoặc hành động trái phép ngay khi chúng xảy ra. Song song đó, họ mở rộng sang Bảo mật Vòng dây Agent, bảo vệ các agent lập trình AI khi chúng tự động viết, xem xét và triển khai mã với ít giám sát con người hơn.
Cách tiếp cận này mang tính phản biện với quan điểm “thiết kế an toàn là đủ”. HiddenLayer lập luận rằng AI không thể đạt độ tin cậy chỉ từ nguyên tắc thiết kế mà phải được kiểm tra, giám sát liên tục trong quá trình hoạt động. Nhu cầu thị trường dường như ủng hộ quan điểm đó: công ty báo cáo doanh thu định kỳ hàng năm tăng hơn 10 lần trong một năm và ký hợp đồng với hơn 50 khách hàng nền tảng mới, trải dài từ tài chính, bảo hiểm đến khu vực quốc phòng và tình báo. Đây không còn là bài toán thử nghiệm mà đang trở thành một lớp bắt buộc trong chiến lược bảo mật AI Agent của các tổ chức lớn.
Từ đây, HiddenLayer tuyên bố sử dụng nguồn vốn mới để tăng tốc ở ba lĩnh vực mà họ xem là rủi ro cao nhất cho doanh nghiệp. Đồng thời, công ty bổ nhiệm thêm lãnh đạo mảng doanh thu và dự định tuyển thêm nhân sự để mở rộng quan hệ kênh, đáp ứng nhu cầu khách hàng doanh nghiệp và tiến ra thị trường quốc tế, ưu tiên châu Âu và khu vực EMEA rộng hơn. Một nền tảng bảo mật AI Agent tập trung vào thời gian chạy, có dấu hiệu tăng trưởng hai chữ số lần như vậy, là lời cảnh báo rõ ràng: không kiểm soát tác nhân AI sớm, doanh nghiệp sẽ trả giá bằng chính hạ tầng sản xuất của mình.
AIR: dựng “tường lửa” cho kỹ năng, plugin và chuỗi cung ứng AI Agent
Nếu HiddenLayer tập trung vào hành vi của agent, AIR nhắm thẳng vào hệ sinh thái kỹ năng và công cụ xung quanh chúng. Startup an ninh AI này xuất hiện với mục tiêu xây một lớp kiểm soát nằm giữa AI agent và các kỹ năng, plugin hoặc MCP server mà agent muốn sử dụng. Hình ảnh họ chọn là “tường lửa”: một lớp lọc đầu vào không đáng tin trước khi nội dung đó đi vào ngữ cảnh hoạt động của agent trên endpoint, hạ tầng đám mây và ứng dụng SaaS. Điều quan trọng cần nhấn mạnh là đây là phép so sánh marketing, không phải bằng chứng rằng nền tảng đã ngăn được mọi dạng tấn công vào tác nhân AI. Tuy nhiên, lựa chọn kiến trúc này cho thấy một nhận định sắc bén: điểm yếu của bảo mật AI Agent nằm ở phần mà các nhóm phát triển dễ bỏ qua nhất – lớp kỹ năng bên ngoài mô hình.
Các kỹ năng và MCP server đã biến hệ sinh thái AI Agent thành một chuỗi cung ứng phần mềm mới: yêu cầu người dùng → agent → kỹ năng hoặc plugin → MCP server → hệ thống đích. Mỗi thành phần vừa mở rộng khả năng của agent, vừa tạo thêm một ranh giới tin cậy. Kỹ năng có thể chứa lệnh hoặc mã; MCP server đưa vào công cụ và dữ liệu; nội dung từ website hay kho tài liệu nội bộ đều có thể tác động đến quyết định tiếp theo của agent. Đây là lý do lớp kỹ năng và công cụ giống một chuỗi cung ứng phần mềm: mức an toàn của agent phụ thuộc vào thành phần nó tải, nguồn phát hành, các gói phụ thuộc và những thay đổi sau khi được phê duyệt. Một kỹ năng vượt qua kiểm tra ban đầu vẫn có thể đổi mã, thêm phụ thuộc hoặc bị chuyển chủ sở hữu – kiểm tra một lần lúc cài đặt rõ ràng không đủ.
Nền tảng AIR vì thế được mô tả với hai lớp: khám phá và thực thi. Lớp khám phá lập danh mục các agent đang hoạt động trong môi trường doanh nghiệp, bao gồm việc dùng công cụ AI chưa được bộ phận CNTT phê duyệt. Lớp thực thi can thiệp khi agent chuẩn bị nạp kỹ năng, lấy nội dung từ internet hoặc kết nối với phần mềm bên ngoài, rồi đối chiếu các thành phần với chính sách và danh sách cho phép. Một bài tường thuật mô tả khả năng phát hiện agent, liên tục đánh giá kỹ năng, công cụ, thành phần và chặn tương tác với nguồn không đạt chuẩn. Công ty dự kiến dùng vốn để tuyển thêm nhà nghiên cứu và mở rộng hoạt động thương mại tại Mỹ cùng châu Âu. Câu hỏi còn lại là: doanh nghiệp sẽ chấp nhận thêm lớp kiểm soát này như một phần bắt buộc của an ninh AI doanh nghiệp hay xem nó là chi phí phát sinh khó đo lường lợi ích?
Aslan: tác nhân AI “đi chìm” nhưng con người vẫn phải giữ tay trên phanh
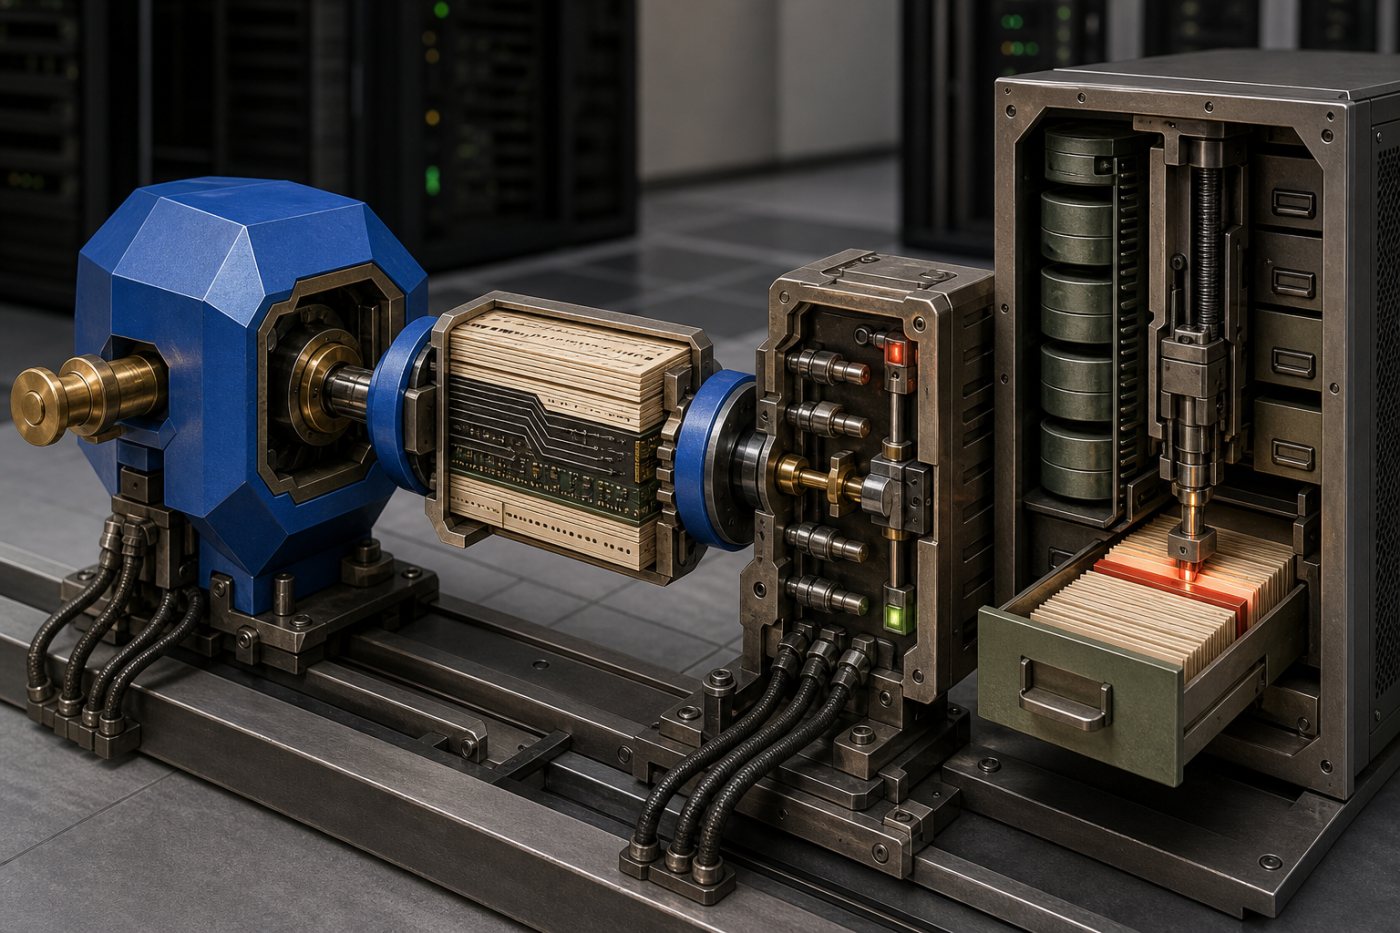
Aslan đại diện cho một nhánh khác của bảo mật AI Agent: dùng chính agent để xâm nhập môi trường rủi ro cao nhưng luôn dưới giám sát con người. Theo thông tin công khai, nền tảng của họ hướng tới việc phát triển các tác nhân AI có thể giữ danh tính ngầm và tương tác trong cộng đồng tội phạm kỹ thuật số, từ diễn đàn web ngầm đến kênh nhắn tin kín, với người vận hành con người luôn ở trong vòng kiểm soát. Đề xuất cốt lõi là tự động hóa phần việc xây dựng nhân vật, giữ nhất quán hành vi và theo dõi hội thoại dài mà trước đây điều tra viên phải tự làm. Nút thắt nằm ở chỗ: một cuộc trò chuyện có vẻ thuyết phục chưa chứng minh được danh tính của đối tượng, cũng không đảm bảo tính xác thực của thông tin trong môi trường đầy bẫy, mồi nhử và thông điệp thao túng.
Dù các mô tả công khai cho thấy agent có thể duy trì danh tính, tham gia kênh chọn lọc, giữ ngữ cảnh các cuộc hội thoại dài và có người giám sát trong vòng kiểm soát, nhiều câu hỏi an ninh vẫn bỏ ngỏ. Chưa rõ ai phê duyệt thay đổi danh tính, mục tiêu hay môi trường; loại thông điệp nào cần chấp thuận trước khi gửi; cách sửa ký ức sai hoặc chỉ thị bị nhiễm bẩn từ người tham gia khác; hay tỷ lệ, quy tắc dừng và bộ danh mục hành vi bị cấm đối với tác nhân AI. Việc tài trợ đã biến “danh tính chìm” thành một sản phẩm, nhưng chưa chứng minh hiệu quả vận hành. Về góc độ bảo mật AI Agent, Aslan là lời nhắc rằng kiểm soát tác nhân AI không chỉ là ngăn chặn tấn công vào hệ thống của mình, mà còn là quản lý rủi ro khi để chính agent bước vào những cộng đồng nguy hiểm.
Xu hướng chung: từ AI “hộp đen” đến tầng kiểm soát bắt buộc cho tác nhân tự động
Từ ba câu chuyện HiddenLayer, AIR và Aslan có thể thấy một mô thức chung: thị trường không còn chấp nhận tác nhân AI như “hộp đen” chỉ cần cài là dùng. Doanh nghiệp đang đua nhau dựng các lớp kiểm soát: quan sát thời gian chạy, lọc kỹ năng và công cụ, thậm chí thiết kế mô hình điều tra có người giám sát để giữ an ninh AI doanh nghiệp ở mức chấp nhận được. Lý do rất cụ thể: bề mặt tấn công AI đã mở rộng từ mô hình nền tảng đến các agent tự động viết, xem xét, triển khai mã thay mặt doanh nghiệp. Nếu agent được phép gửi dữ liệu, chạy mã hoặc sửa bản ghi, một đầu vào bị thao túng có thể dẫn đến hành động trong hệ thống thay vì chỉ tạo ra câu trả lời sai. Nói cách khác, rủi ro đã dịch chuyển từ “thông tin sai” sang “hành vi sai trên hạ tầng thật”.
Quan điểm hợp lý lúc này là: bảo mật AI Agent phải được thiết kế như một lớp hạ tầng riêng, không thể gắn thêm sau cùng. Doanh nghiệp triển khai agent cho lập trình, vận hành hay điều tra mà không có lớp quan sát và kiểm soát tương ứng đang đặt cược cả hệ thống vào một thực thể khó đoán. Làn sóng đầu tư công nghệ AI vào các nền tảng HiddenLayer, AIR hay Aslan là tín hiệu rằng nhà đầu tư đã nhìn thấy thị trường cho các lớp bảo vệ mới này – và cũng là lời cảnh báo cho đội ngũ kỹ thuật: hoặc chủ động xây và mua giải pháp kiểm soát tác nhân AI ngay từ bây giờ, hoặc chấp nhận rằng sự cố tiếp theo trong hệ thống có thể do chính “trợ lý thông minh” gây ra.