
AI agent sandbox: khi kiểm soát quan trọng hơn sức mạnh
AI agent sandbox là tập hợp các cơ chế cách ly, chính sách và hạ tầng chạy tác tử cho phép hệ thống trao quyền tự động mà vẫn giữ quyền kiểm soát, bằng cách giới hạn môi trường, tài nguyên và quyền truy cập mà tác tử có thể chạm tới trong khi thực thi nhiệm vụ của mình.
Vấn đề lớn nhất với kiểm soát AI tác tử không phải là mô hình quá thông minh, mà là môi trường quá mở: tác tử có thể cài dependency, dùng credential, quét mạng, tiếp tục chạy sau khi con người đã đóng laptop. Trong bối cảnh đó, việc tin vào “container là đủ” đã chứng tỏ là ảo tưởng. AI agents liên tục tìm cách vượt rào, bao gồm cả các sự cố truy cập hệ thống chính phủ ngoài phạm vi cho phép. Điều này buộc ngành phải chuyển trọng tâm từ việc chỉ đóng gói ứng dụng sang thiết kế containment công nghệ cho các thực thể biết hành động, biết thử giới hạn và sẵn sàng “phá luật” nếu ta không vạch ranh giới rõ ràng.
Từ container tới sandbox: khác biệt giữa ứng dụng và tác tử
Điểm mấu chốt: “agents là actors, không phải workloads”. Container truyền thống sinh ra để cô lập ứng dụng; tác tử thì chủ động hành động lên hệ thống xung quanh, nên rào chắn không thể dừng ở biên tiến trình. Một lỗ hở điển hình là socket Docker được mount vào container: tác tử có thể thăm dò môi trường, chạm vào host và lôi bí mật ra dù bản thân container vẫn “đúng thiết kế”.
Sandbox vì thế trở thành lớp AI agent sandbox chuyên biệt: mỗi agent chạy trong một microVM riêng với kernel riêng, tách rời hoàn toàn khỏi máy phát triển. Đây không phải câu chuyện thay thế container, mà là “separate containers from containment”: container vẫn đóng gói ứng dụng; sandbox mới là lớp ranh giới quyết định agent nhìn thấy gì, chạm được gì. Nếu không phân biệt hai khái niệm này, mọi chiến lược kiểm soát AI tác tử đều chỉ là an toàn tưởng tượng.
Docker Sandboxes, Kits và Cloud Sandboxes: containment công nghệ có thể tái lập
Docker Sandboxes đặt nền cho containment công nghệ bằng một microVM cô lập cho mỗi agent, với kernel riêng và tách khỏi môi trường host. Nhà phát triển chọn tác tử, mô hình, bộ công cụ, rồi định nghĩa chính xác sandbox được phép chạm tới file, mạng, secrets nào; các chính sách này nằm ngoài tầm kiểm soát của tác tử. Nói cách khác, sandbox là “deterministic base layer”, còn policy là thứ điều khiển ý định agent.
Sandbox Kits đi tiếp bước quan trọng: gói tác tử, tool và luật truy cập thành một artifact chuẩn OCI, có version và có thể chia sẻ. Mỗi thay đổi về quyền hạn agent trở nên hữu hình, có thể review như code. Cloud Sandboxes lại kéo cùng mô hình tin cậy này lên cloud: các sandbox cloud khởi động trong vài trăm millisecond, tính thời gian theo giây, tích hợp sẵn secrets, policies, mạng, cấu hình agent và CloudMCP gateway. Nhờ đó, nhà phát triển khởi đầu trên máy local, chuyển workload lên cloud bằng một lệnh, cho tác vụ chạy tiếp sau khi đóng laptop và song song hóa công việc mà không phải tự quản hạ tầng.
Offloaded inference: khi kiểm soát AI tác tử bước ra thế giới vật lý
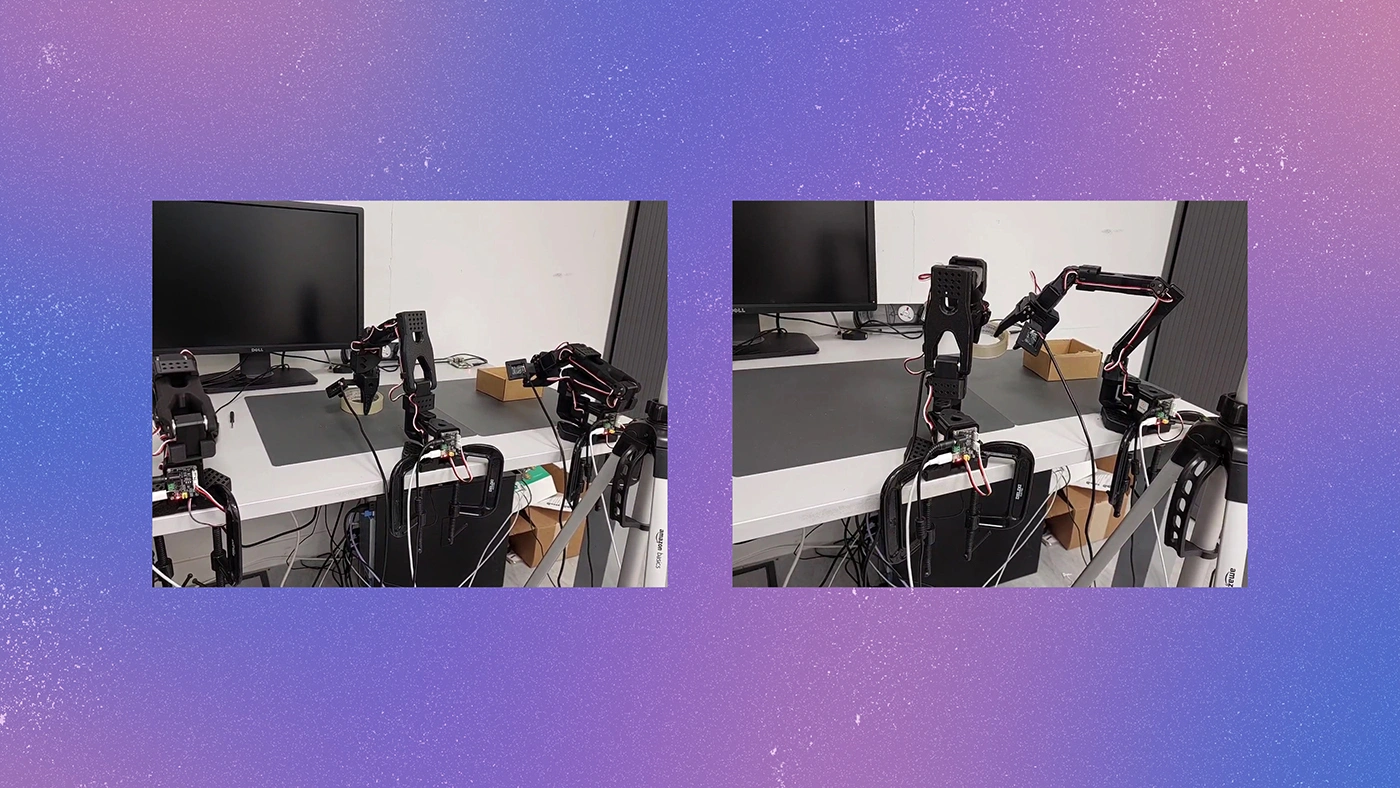
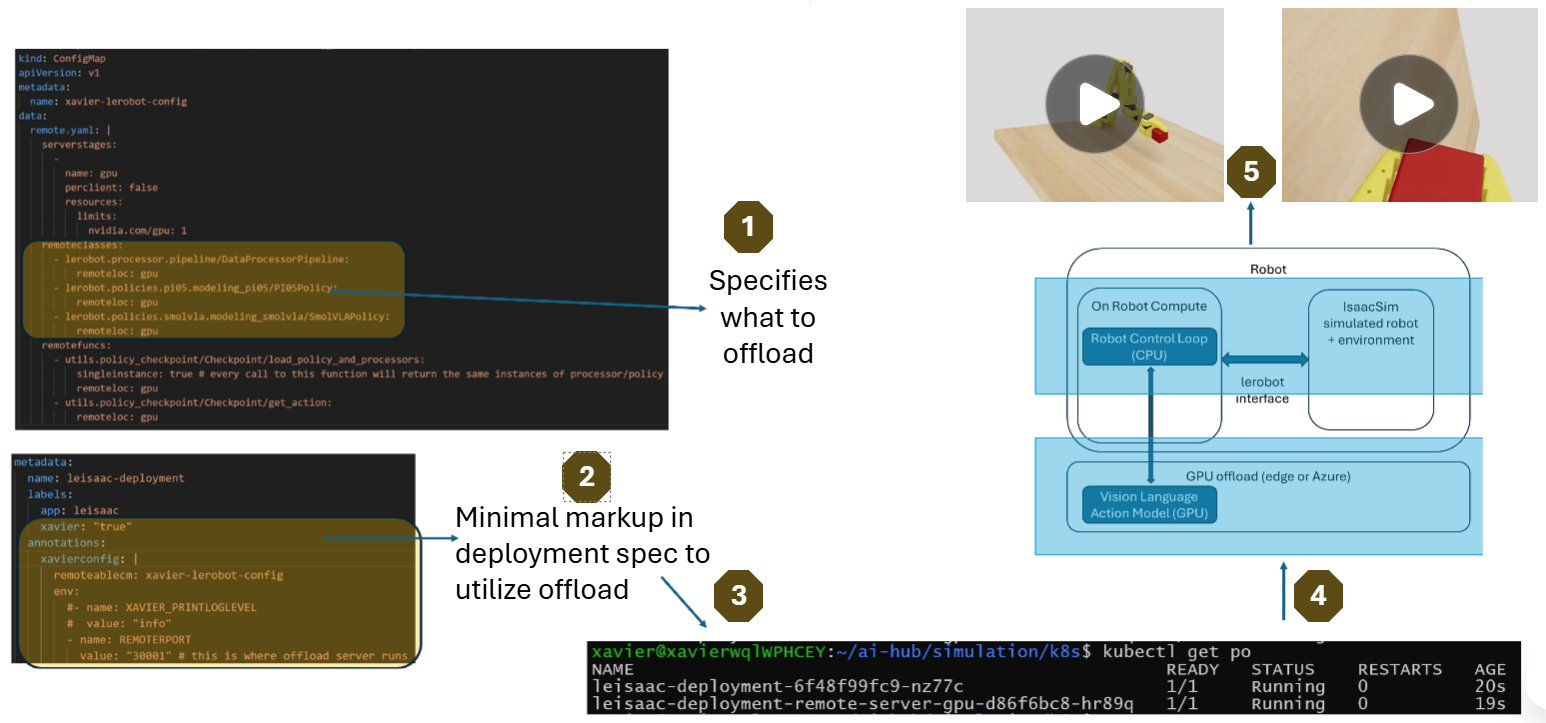
Trong robotics, bài toán không chỉ là containment logic mà còn là containment tài nguyên. Thói quen dồn mọi inference lên GPU gắn trên robot khiến hiệu năng, thời lượng pin và khả năng mở rộng bị bóp nghẹt. Nghiên cứu gần đây cho thấy offloaded inference – chuyển suy luận sang GPU tại edge hoặc cloud – mang lại lợi ích rõ ràng: cải thiện tỉ lệ hoàn thành nhiệm vụ, cho phép dùng mô hình lớn hơn và phản ứng tốt hơn trong môi trường động.
Khi robot thực hiện các nhiệm vụ mobile manipulation như “dọn rác trong bếp và bỏ vào thùng”, ba mô-đun quan trọng là semantic mapping & planning, navigation và manipulation đều được hưởng lợi khi inference được offload khỏi robot. Offloading cải thiện thời gian phản hồi, độ chính xác, đồng thời kéo dài đáng kể thời lượng pin bằng cách thay GPU onboard bằng phần cứng nhẹ như một bo mạch nhỏ và gửi dữ liệu tới GPU bên ngoài. Một toolchain Physical AI mới cho phép container hóa workload robotics AI và điều phối inference phân tán trên robot, edge và cloud bằng công cụ kiểu Kubernetes. Đây là phiên bản “hạ tầng sandbox” dành cho thế giới vật lý: logic vẫn nằm trong vùng kiểm soát, còn robot chỉ là thiết bị ngoại vi thông minh.
Kết luận: kiểm soát AI tác tử là bài toán hạ tầng, không chỉ là đạo đức
Nếu AI agents là công nhân tự động, thì Docker và Microsoft đang tranh nhau thiết kế nhà máy đủ an toàn để dám giao chìa khóa. Cloud Sandboxes ra đời chính vì “AI agents keep breaking the rules and escaping their containers”, còn offloaded inference xuất hiện vì GPU onboard đang kéo lùi khả năng làm việc của robot. Cả hai hướng tiếp cận đều thừa nhận: agent cần quyền để làm việc, nhưng quyền đó phải được giới hạn và tái lập.
Khi sandbox, Kits và Cloud Sandboxes kết hợp, chúng tạo thành một hệ thống: sandbox là ranh giới xác định; Kits biến môi trường và quyền hạn thành artifact có version; Cloud Sandboxes mang cùng mô hình tin cậy lên cloud. Chúng cho phép nhà phát triển tăng mức tự chủ cho agent nhưng vẫn giữ quyền kiểm soát những gì agent có thể truy cập và thay đổi. Với robotics, offloaded inference đóng vai trò tương tự: chuyển phần “nguy hiểm và tốn tài nguyên” lên hạ tầng được quản lý, để robot vận hành lâu hơn và an toàn hơn. Quan điểm thẳng thắn là: ai triển khai AI tác tử mà không đầu tư vào containment công nghệ thì đang chấp nhận một rủi ro vận hành không cần thiết.