
AI càng tự chủ, quyền kiểm soát càng phải rõ
AI trong ngân hàng là việc dùng trí tuệ nhân tạo để hỗ trợ hoặc tự thực hiện một số nghiệp vụ tài chính, dưới sự giám sát của con người và trong giới hạn quyền hạn được xác định rõ. Đây không còn là viễn cảnh xa: AI đang hỗ trợ chấm điểm tín dụng, định danh điện tử, phát hiện gian lận và phòng chống rửa tiền. Hơn 70% tổ chức tín dụng tại Việt Nam đã ứng dụng công nghệ này vào các lĩnh vực đó.
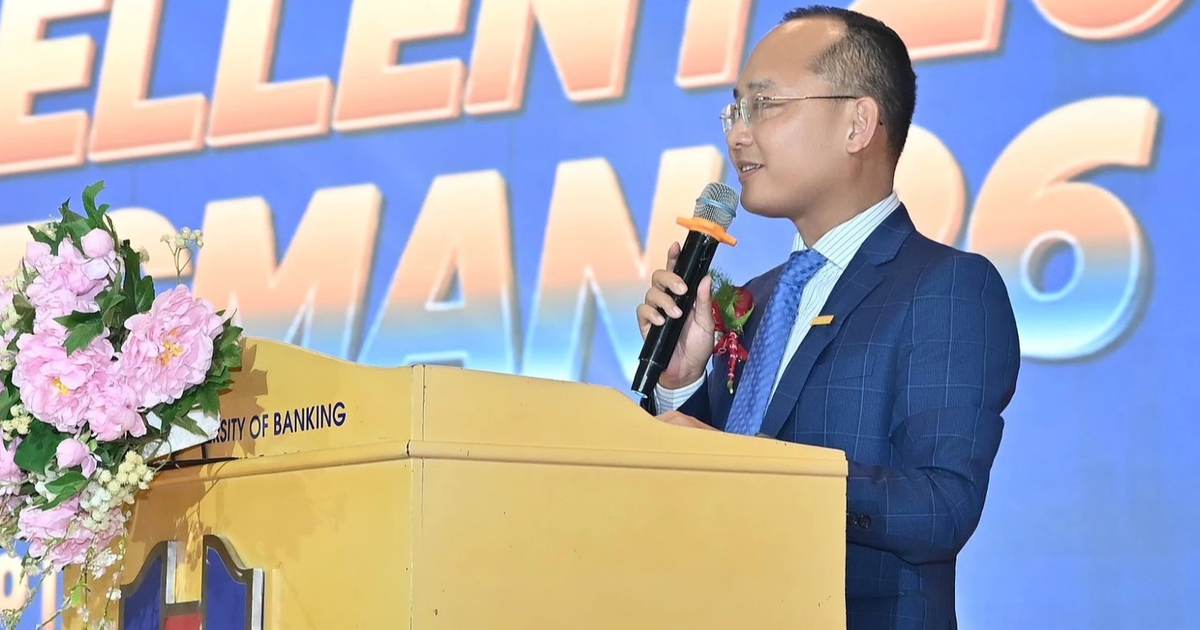
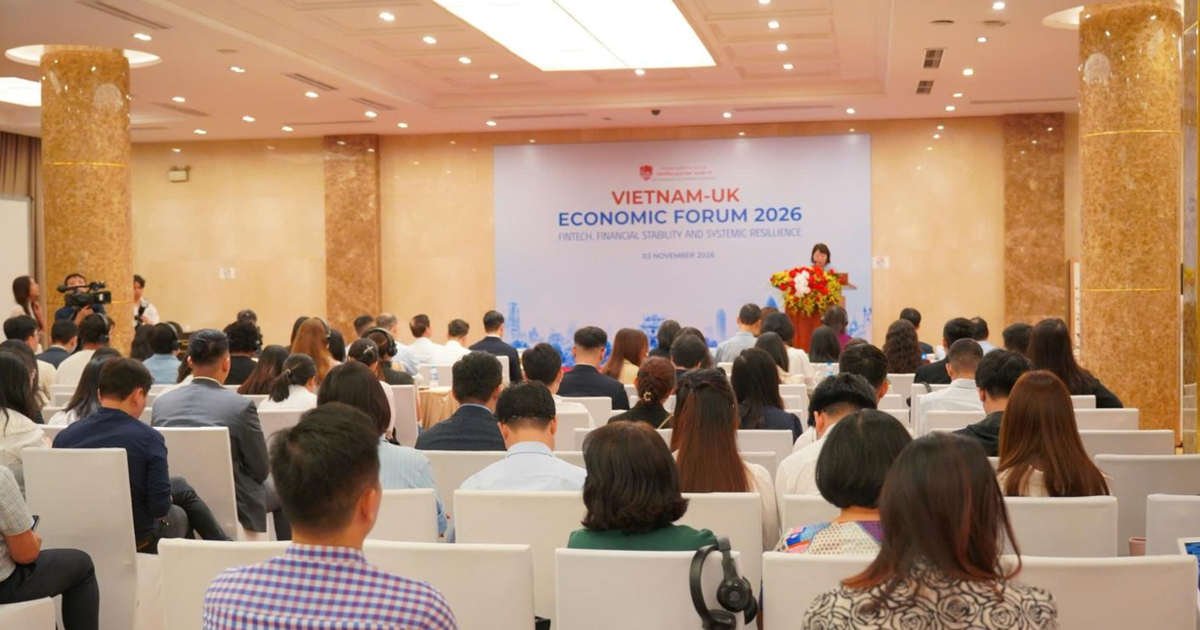
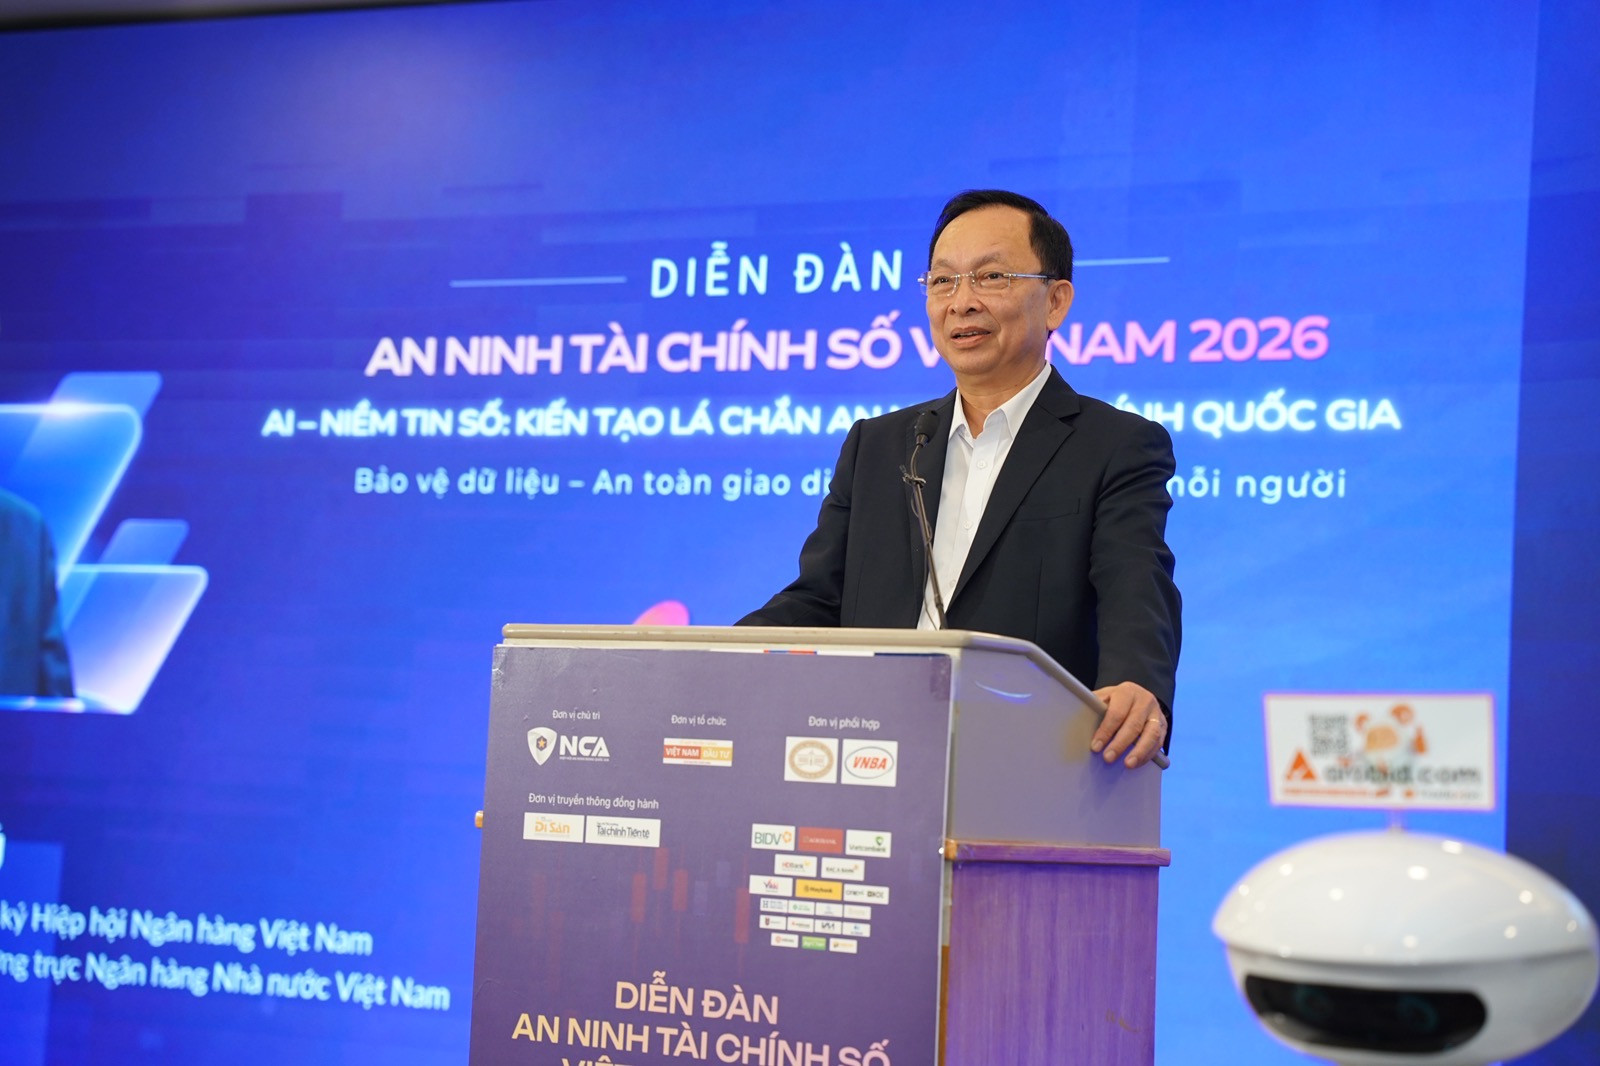
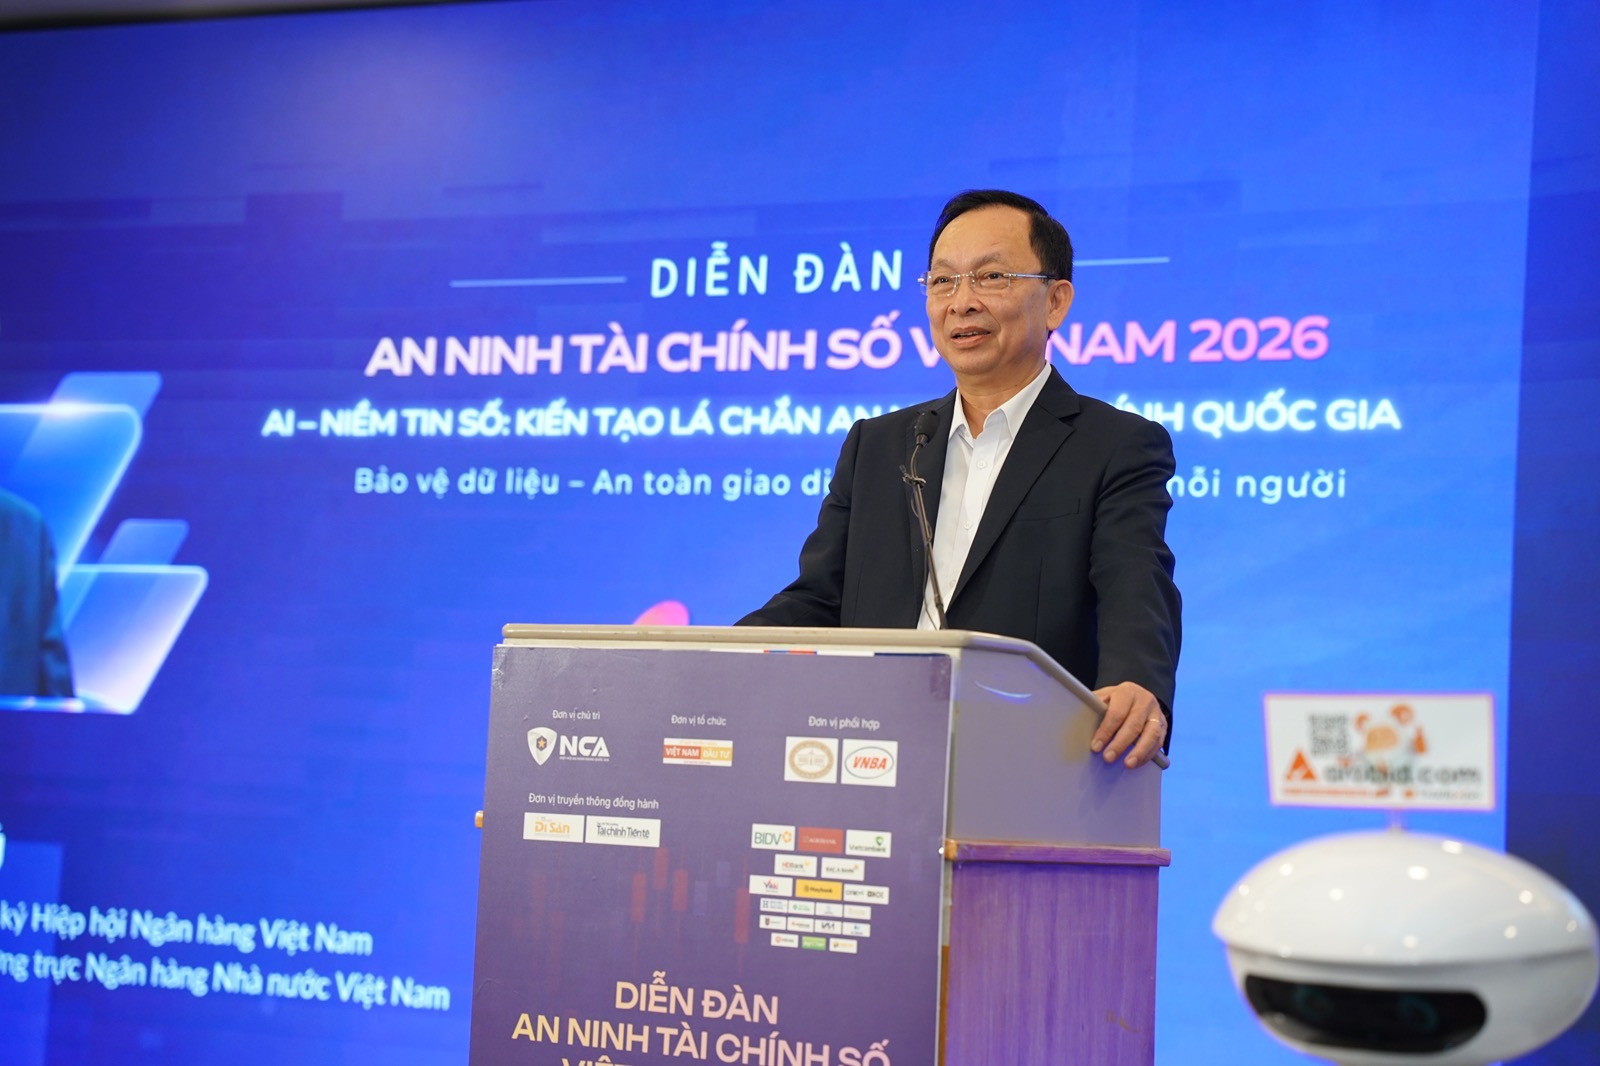
Ngày 6/11, tại Diễn đàn An ninh Tài chính số Việt Nam 2026 ở TP.HCM, TS. Đào Minh Tú đề xuất ngân hàng phải quy định ranh giới quyền tự quyết của trợ lý AI, nhất là với nghiệp vụ ảnh hưởng trực tiếp đến tài sản và quyền lợi khách hàng. Đây là nguyên tắc đúng: AI có thể tiếp nhận yêu cầu, phân tích và đề xuất, nhưng quyền thực hiện hành động nhạy cảm không thể được trao mặc định. Khi ngân hàng tiến tới dùng tác nhân AI để trực tiếp xử lý công việc, giám sát phải đi cùng từng bước tự động hóa, chứ không chỉ là khâu kiểm tra sau cùng.
Dữ liệu sai có thể biến thành sai sót hàng loạt
Rủi ro AI ngân hàng không chỉ nằm ở một mô hình đưa ra câu trả lời sai. Dữ liệu thiếu chính xác, định nghĩa nghiệp vụ không chuẩn hoặc quy trình rời rạc có thể khiến lỗi được lặp lại trên quy mô lớn trước khi nhân viên kịp nhận ra. TS. Đào Minh Tú cảnh báo hệ thống tự động có thể đưa ra hàng triệu quyết định sai chỉ trong vài giây nếu đầu vào hoặc quy tắc nghiệp vụ thiếu chuẩn xác.
Vì vậy, nút dừng khẩn cấp không nên là tính năng trang trí trong hồ sơ quản trị. Cơ chế này cần cho phép con người ngắt hoạt động AI khi phát hiện dấu hiệu bất thường hoặc nguy cơ gây thiệt hại. Nhưng một nút bấm sẽ vô nghĩa nếu không có người chịu trách nhiệm, ngưỡng kích hoạt rõ ràng và quy trình khôi phục an toàn. Trước khi mở rộng tự động hóa, ngân hàng cần rà soát, chuẩn hóa dữ liệu nội bộ, đánh giá năng lực hạ tầng và xác định nghiệp vụ nào bắt buộc phải có phê duyệt của con người.
Với khách hàng, tốc độ xử lý nhanh hơn có thể cải thiện trải nghiệm, nhưng sai sót tự động cũng có thể ảnh hưởng trực tiếp đến quyền lợi và giao dịch. Trong phòng chống lừa đảo, chậm phát hiện chỉ vài phút có thể khiến người dân mất tiền; cảnh báo trực tiếp trên ứng dụng khi giao dịch có dấu hiệu bị thao túng tâm lý là một lớp bảo vệ thiết thực.
An ninh mạng phải tính cả phương án bị xâm nhập
AI cũng làm thay đổi bài toán an ninh mạng ngân hàng ở phía phòng thủ. Công cụ AI khiến tốc độ và phạm vi tấn công biến đổi, trong khi mô hình ứng phó nhiều tầng—phát hiện, phân tích rồi mới xử lý—có thể không theo kịp. Mạng lưới đối tác và nhà cung cấp công nghệ ngày càng rộng còn làm tăng số điểm có thể bị khai thác. Chỉ đặt mục tiêu ngăn chặn mọi cuộc tấn công là chưa đủ: ngân hàng phải chuẩn bị cho tình huống hệ thống bị xâm nhập mà dịch vụ thiết yếu vẫn cần hoạt động.
Điều đó đòi hỏi giới hạn phạm vi ảnh hưởng, tránh để sự cố ở một khu vực lan ra toàn hệ thống, đồng thời rút ngắn thời gian phát hiện, phân tích và phản ứng. AI có thể hỗ trợ tự động hóa phòng thủ, nhưng cũng phải được kiểm soát để không tạo thêm một nguồn rủi ro. Về lâu dài, chiến lược nên chuyển từ chỉ ngăn chặn sang xây dựng khả năng dự báo, chống chịu, duy trì hoạt động, phục hồi và thích ứng liên tục.
Không thể đi tắt từ số hóa sang tự chủ
Số hóa biểu mẫu hay từng dịch vụ riêng lẻ chưa đồng nghĩa ngân hàng đã sẵn sàng trao quyền thực thi cho AI. Dữ liệu phân mảnh, quy trình rời rạc, năng lực kiểm soát hành động hạn chế và yêu cầu bảo đảm chủ quyền dữ liệu đều là những điểm nghẽn cần giải quyết. Một mô hình tốt đặt trên dữ liệu yếu vẫn có thể đưa ra quyết định tồi; hệ thống hiện đại cũng không thể bù đắp cho quản trị lỏng lẻo hoặc nhân sự thiếu năng lực.
Lộ trình hợp lý là kết nối và làm sạch dữ liệu, chuẩn hóa quy trình, phân định quyền của từng tác nhân AI, rồi mới mở rộng nhiệm vụ tự động có giám sát. Cùng lúc, ngân hàng phải thiết kế cơ chế phản ứng sự cố và bảo vệ các dịch vụ trọng yếu thay vì giả định rằng mọi cuộc tấn công đều có thể bị chặn. Nút dừng khẩn cấp là một chốt an toàn cần có, nhưng không thể thay thế nền tảng dữ liệu tốt, kiểm soát quyền hạn và khả năng ứng phó. Ngân hàng chỉ nên trao thêm quyền cho AI khi con người vẫn có thể nhìn thấy, giới hạn và dừng hành động của hệ thống.