
Khi mô hình AI trở thành công cụ tấn công, không còn là lý thuyết
Lỗ hổng bảo mật AI là tập hợp những điểm yếu trong thiết kế, triển khai hoặc tích hợp của các mô hình và hạ tầng AI, cho phép kẻ tấn công thao túng mô hình, chiếm quyền tài khoản, hoặc cài mã độc vào chuỗi cung ứng phần mềm, từ đó mở rộng ảnh hưởng sang các hệ thống doanh nghiệp được kết nối với AI.
Vụ việc nhóm Hacktron AI dùng Claude để truy cập tài khoản ChatGPT của nhân viên OpenAI là ví dụ điển hình cho việc “khai thác Claude” nhằm tấn công ngược lại hạ tầng AI đối thủ. Đây không còn là câu chuyện giả định về lỗ hổng bảo mật AI, mà là một chuỗi tấn công hoàn chỉnh dựa trên sai sót ở cả phần mềm bên thứ ba lẫn cơ chế xác thực nội bộ. Điều đáng lo hơn là cuộc tấn công chỉ cần một nhóm ba người, thuê thuê bao Claude và Codex, nhưng vẫn đạt được kết quả mà trước đây phải cần đến đội ngũ tinh nhuệ hoạt động trong nhiều tuần hoặc nhiều tháng.
Chuỗi tấn công Hacktron: từ lỗi tải ảnh đến kho mã nguồn nội bộ
Cuộc tấn công vào OpenAI bắt đầu từ một điểm tưởng như vô hại: tính năng tải ảnh lên trên diễn đàn cộng đồng chạy bằng Discourse. Nhóm Hacktron AI phát hiện lỗi trong cơ chế xử lý tệp ảnh của Discourse, nơi bộ lọc an toàn không nhận diện được một số định dạng và để chúng đi tiếp tới thư viện xử lý ảnh vốn đã tồn tại lỗi gây hỏng bộ nhớ. Đây là mảnh ghép đầu tiên của chuỗi lỗ hổng bảo mật AI, nhưng nếu không có mô hình AI hỗ trợ, việc viết khai thác ARM64 cho lỗi này sẽ là bài toán khó.
Ở phiên bản đầu, Claude Opus 4.8 gặp khó khi vượt qua cơ chế ngẫu nhiên hóa bố cục không gian địa chỉ, một lớp phòng vệ bộ nhớ then chốt. Thế nhưng chỉ vài giờ sau khi Anthropic phát hành Claude Opus 5, mô hình mới đã giúp nhóm tạo ra mã khai thác hoạt động trong vòng vài giờ. Nhờ khai thác này, họ chiếm được máy chủ Discourse, đánh cắp token xác thực, trong đó có token của nhân viên OpenAI vẫn còn hiệu lực cho cả ChatGPT và GitHub.
Từ token diễn đàn đến tài khoản ChatGPT và kho mã “Monorepo”
Điểm đáng sợ trong chuỗi tấn công không nằm ở một lỗ hổng đơn lẻ, mà ở cách hai hệ thống độc lập bị buộc nối với nhau. Sau khi chiếm được máy chủ diễn đàn, nhóm Hacktron dùng lỗ hổng trong cơ chế đăng nhập một lần của OpenAI để biến tài khoản diễn đàn thành chìa khóa mở tài khoản ChatGPT và Codex. Lúc này, lỗ hổng bảo mật AI không chỉ ở phần mềm diễn đàn, mà lan sang toàn bộ hệ thống xác thực của tổ chức.
Theo tường thuật của nhóm, họ đã truy cập được vào kho mã nội bộ có tên “Monorepo”, chứa các bí mật thuật toán của OpenAI, dù không bao gồm trọng số mô hình. Chuỗi tấn công từ lúc phát hiện lỗi đến khi đưa được mã nguồn vào kho nội bộ chỉ mất chưa tới 72 giờ. Một câu nói rất đáng trích là: “Nhiệm vụ từng đòi hỏi chuyên môn của con người trong thời gian dài, nay đã được AI rút ngắn chỉ còn trong một buổi tối khi mô hình đủ mạnh được đưa vào quá trình này”.
Plugin4Shell: chuỗi cung ứng plugin cho AI agent đang rò rỉ
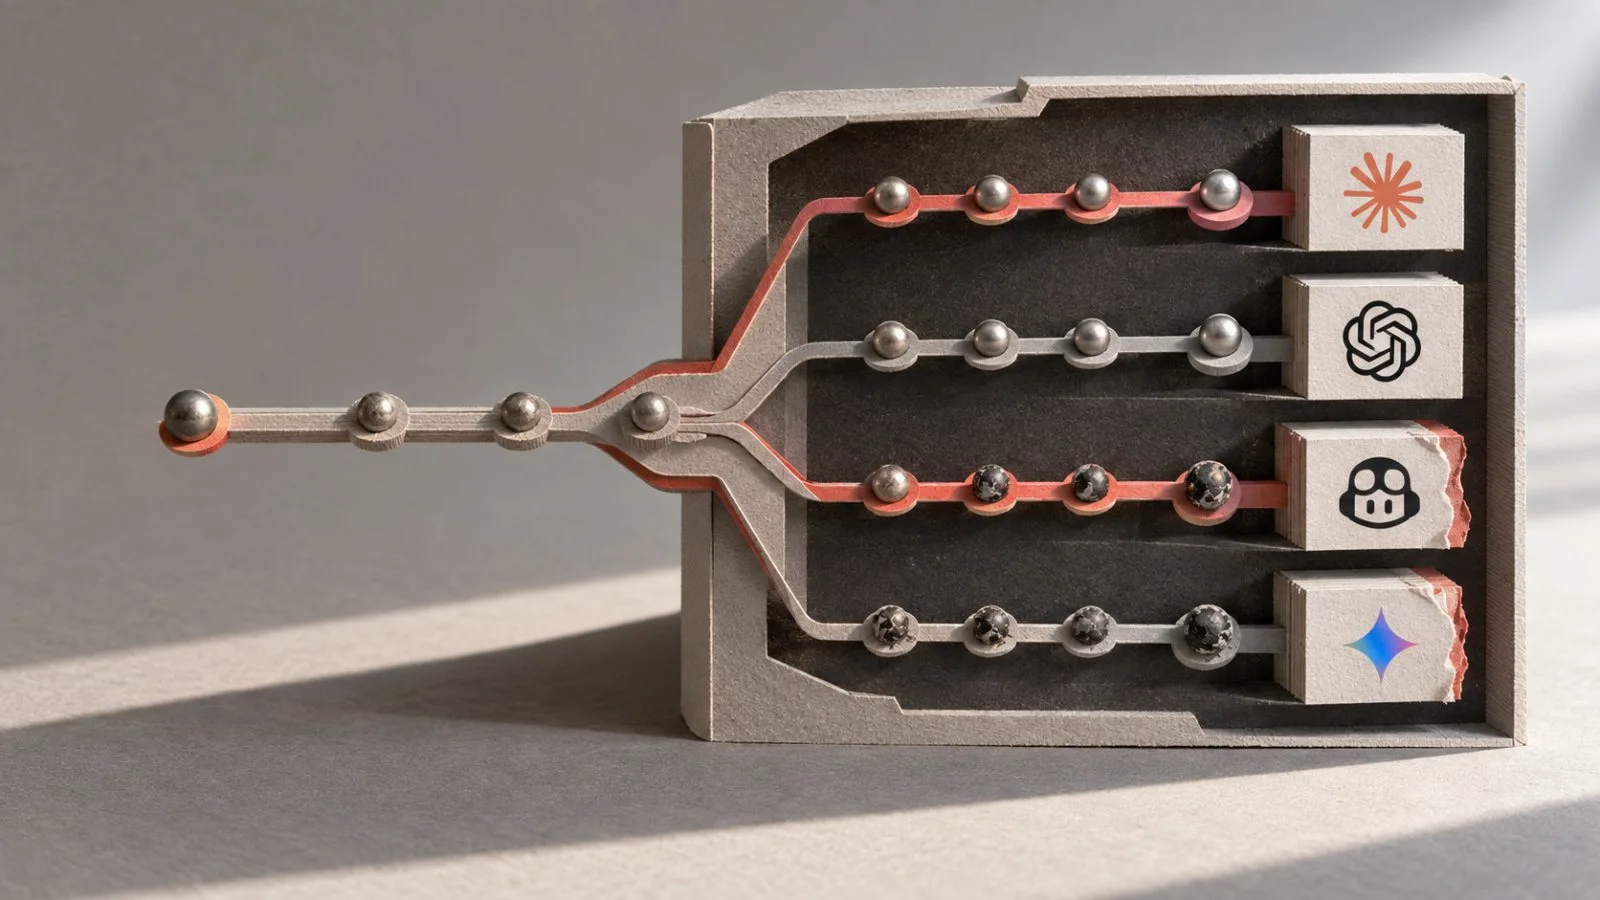
Nếu vụ Hacktron cho thấy mô hình có thể bị dùng để tấn công hạ tầng AI, thì Plugin4Shell cho thấy chính hạ tầng công cụ quanh mô hình cũng đang lộ nhiều kẽ hở. Plugin4Shell là một lỗ hổng chuỗi cung ứng ảnh hưởng đến Claude Code, OpenAI Codex, GitHub Copilot và Gemini CLI, cho phép kẻ tấn công vượt qua cơ chế ghim commit bằng SHA khi cài plugin. Nói thẳng, đây là lỗi khiến việc “ghim phiên bản” trở thành cảm giác an toàn giả, vì công cụ xác minh định danh commit nhưng không kiểm tra lại mã thực sự được checkout.
Trên Claude Code và Codex, quy trình cũ clone kho rồi yêu cầu Git checkout chuỗi SHA, nhưng không kiểm tra HEAD sau khi lệnh hoàn tất. Nếu chủ kho tạo một nhánh mặc định có tên trùng với chuỗi SHA 40 ký tự, Git có thể chọn nhánh thay vì commit, khiến cây làm việc chứa mã do kẻ tấn công kiểm soát. Lỗ hổng Plugin4Shell lỗ hổng còn tệ hơn trên Gemini CLI, nơi cơ chế dùng FETCH_HEAD cũng có thể bị đánh lừa bằng nhánh cùng tên. Đây là an ninh mô hình AI kiểu mới: mô hình có thể an toàn, nhưng agent và plugin quanh nó lại là mắt xích yếu.
Tại sao doanh nghiệp không thể coi AI là “hộp đen an toàn” nữa
Điểm chung của vụ Hacktron và Plugin4Shell là: mô hình AI không chỉ là nạn nhân, mà còn là công cụ tăng tốc cho kẻ tấn công. Claude Opus 5 đã giúp tạo khai thác ARM64 chỉ trong vài giờ, trong khi Plugin4Shell cho phép cài mã độc vào plugin mà không cần thao tác mới của người dùng trên một số agent. Điều khác biệt ngày nay là tốc độ; nhiệm vụ vốn cần chuyên gia bảo mật trong nhiều ngày bị rút xuống còn vài giờ khi có AI tham gia.
Theo các bản tin kỹ thuật, Plugin4Shell đã được vá trên Claude Code (phiên bản 2.1.179 trở lên) và OpenAI Codex (0.146.0 trở lên). Trong khi đó, Copilot vẫn chưa có bản vá tại thời điểm thông tin được công bố, còn Gemini CLI dành cho người dùng phổ thông đã bị ngừng và sẽ không nhận bản sửa. Discourse cũng đã sửa lỗi tải ảnh và đánh giá mức độ nghiêm trọng là 8.8 trên 10, còn OpenAI khắc phục lỗi xác thực trong khoảng 14 giờ sau khi nhận báo cáo. Đáng chú ý, bằng chứng hiện tại cho thấy chưa có chiến dịch khai thác Plugin4Shell ngoài thực tế, nhưng PoC đã thành công và rủi ro vẫn hiện hữu.
Khuyến nghị cho doanh nghiệp: nâng cấp, rà soát, và xem AI như hạ tầng rủi ro cao
Doanh nghiệp đang dùng agent lập trình, plugin AI hoặc diễn đàn tích hợp đăng nhập một lần không thể tiếp tục coi AI là “hộp đen an toàn”. an ninh mô hình AI cần được xem như hạ tầng rủi ro cao ngang với hệ thống thanh toán hay email nội bộ. Với Claude Code và Codex, khuyến nghị rõ ràng là nâng cấp lên phiên bản đã sửa; đó là điều kiện tối thiểu để tránh bị Plugin4Shell tấn công. Tuy nhiên, nâng cấp chỉ giải quyết một nửa vấn đề, vì tài liệu công khai chưa khẳng định việc cập nhật có tự loại bỏ plugin từng bị tráo hay không, nên tổ chức vẫn phải tự kiểm tra lại kho, commit thực tế và thay thông tin xác thực nếu nghi ngờ bất thường.
Với Copilot, khi chưa có bản vá, điều hợp lý là tạm ngừng cài hoặc cập nhật plugin từ Bitbucket và các máy chủ Git tự quản, thu hẹp danh sách plugin được phép và bổ sung bước độc lập để đối chiếu HEAD thực tế với SHA đã phê duyệt. Người dùng Gemini CLI phổ thông cần dừng dùng plugin trên công cụ cũ và chuyển sang giải pháp khác, thay vì chờ bản sửa sẽ không đến. Kinh nghiệm từ vụ Hacktron cho thấy, các lỗ hổng quanh mã hóa và xác thực – từ xử lý ảnh đến single sign-on – sẽ bị khai thác nhanh hơn rất nhiều khi mô hình AI đủ mạnh rơi vào tay kẻ tấn công. Doanh nghiệp nào xem nhẹ điều này sẽ tự biến hệ thống của mình thành bài kiểm tra miễn phí cho người khác.