
Hai mã độc mới: Khi ứng dụng ngân hàng không còn là vùng an toàn
Hai mã độc ngân hàng RedHook và StormEncryptor là các phần mềm độc hại đặc biệt nguy hiểm, có khả năng chiếm quyền điều khiển thiết bị, chiếm mã OTP, tự chuyển tiền và tấn công trực tiếp vào hệ thống thông tin của cơ quan, doanh nghiệp lẫn điện thoại cá nhân, đe dọa trực tiếp tài khoản ngân hàng và dữ liệu nhạy cảm của người dùng.
Điểm đáng sợ nhất ở đây không phải là chúng tồn tại, mà là chúng hoạt động âm thầm đến mức người dùng gần như không có cơ hội “nhận ra mình bị hack” trước khi tiền biến mất. Công an Hà Nội đã phải phát cảnh báo khẩn: hai mã độc này có thể chiếm quyền điện thoại, tự điền mã OTP và chuyển tiền từ tài khoản ngân hàng của nạn nhân. Nếu bạn vẫn nghĩ chỉ cần “giữ bí mật mật khẩu” là đủ, đó là một ảo tưởng nguy hiểm. Trong bối cảnh hiện tại, mọi cán bộ, công chức và công dân đều đang ở trong tầm ngắm của tội phạm mạng.
RedHook: Mã độc ngân hàng có thể chiếm mã OTP và chuyển tiền tự động
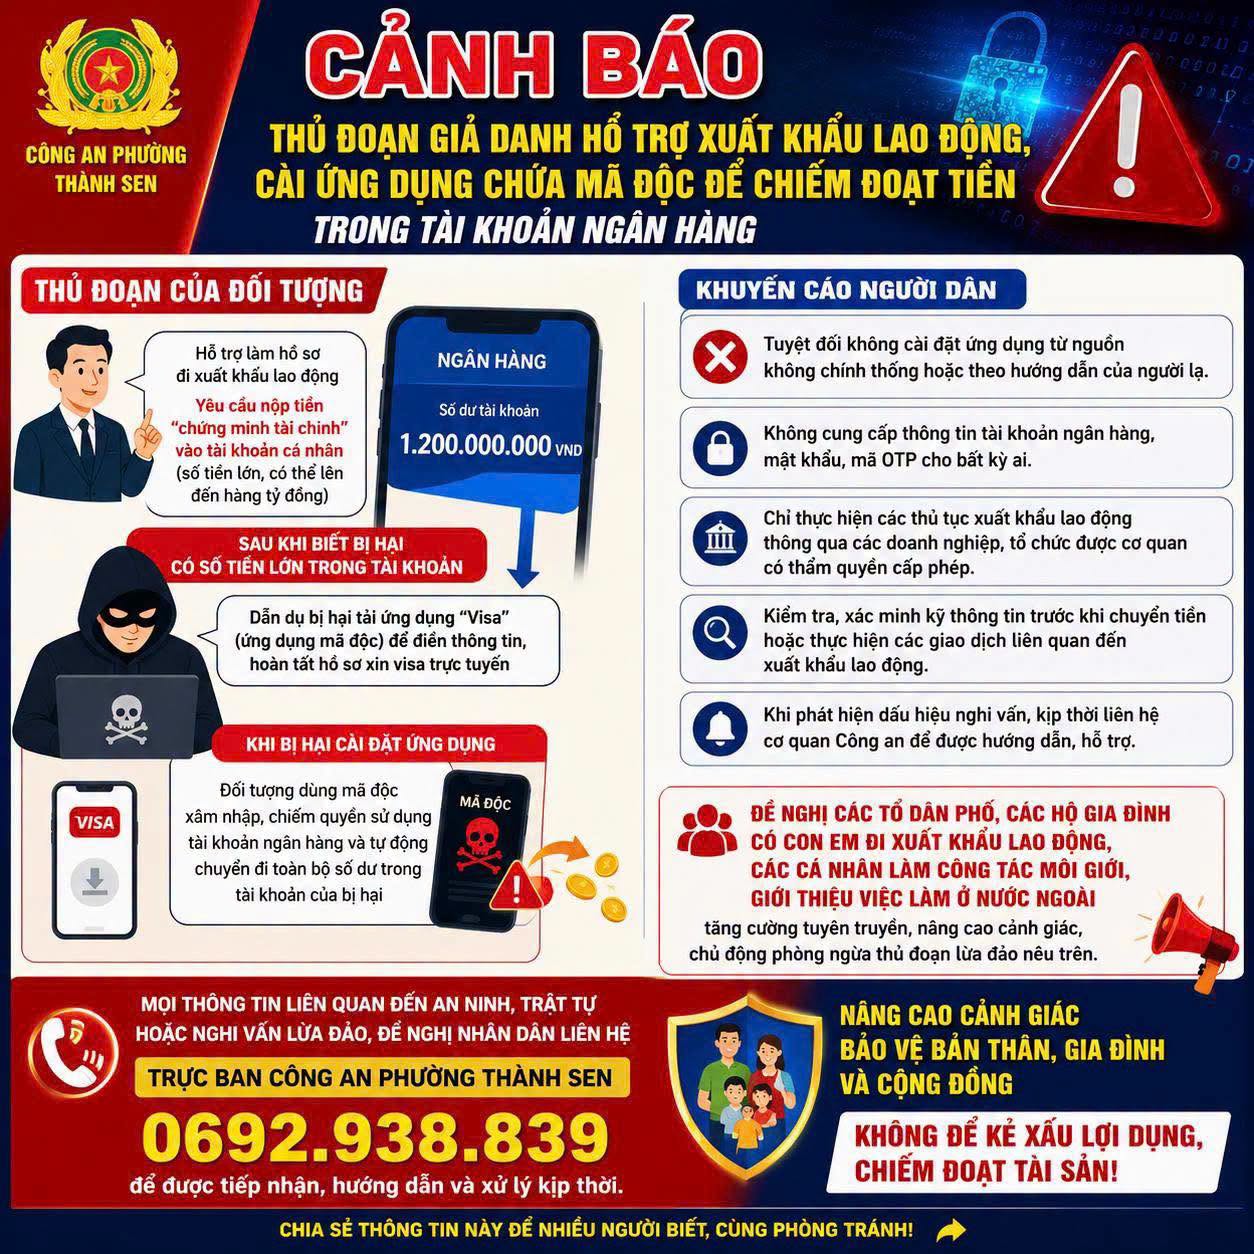
RedHook là một mã độc gián điệp thế hệ mới nhắm trực tiếp vào điện thoại Android, phát tán qua SMS giả mạo, Zalo, Telegram và các trang web mạo danh cổng dịch vụ công, ứng dụng thuế, định danh điện tử và cả ngân hàng. Nó không cần root máy nhưng vẫn chiếm quyền kiểm soát giao diện bằng cách dụ người dùng cấp quyền “Accessibility Services”, rồi tự cấp hàng loạt quyền nguy hiểm khác như đọc/gửi SMS, truy cập bộ nhớ, vẽ đè màn hình.
Nguy hiểm hơn, RedHook hoạt động đúng kiểu một mã độc ngân hàng tinh vi: nó quay màn hình, ghi lại thao tác bàn phím, đọc lén tin nhắn chứa mã xác thực OTP để chiếm mã OTP và từ đó chiếm đoạt tài khoản. Khi bạn mở ứng dụng ngân hàng, nó có thể tự động kích hoạt ứng dụng chính chủ, khởi tạo lệnh chuyển tiền, tự điền mã OTP và duyệt giao dịch trong nền mà bạn hoàn toàn không hay biết. Một câu nên ghi nhớ: “Chỉ một lần cài .APK lạ, bạn có thể đánh mất toàn bộ số tiền trong tài khoản mà không hề chạm tay vào nút xác nhận.”
StormEncryptor: Ác mộng tống tiền cho cơ quan, doanh nghiệp
Nếu RedHook đánh thẳng vào ví tiền cá nhân, StormEncryptor lại nhằm vào các hệ thống máy chủ Windows và máy trạm trong mạng nội bộ của cơ quan, đơn vị, doanh nghiệp. Do nhóm tin tặc Storm-1175 triển khai, nó tấn công qua lỗ hổng trên nền tảng quản trị hệ thống từ xa, chiếm quyền quản trị trung tâm rồi dùng chính công cụ này để đẩy mã độc xuống hàng loạt máy tính.
Khi đã xâm nhập, StormEncryptor dừng các dịch vụ bảo mật, xóa bản lưu dự phòng, mã hóa toàn bộ dữ liệu và để lại thông điệp đòi tiền chuộc. Nguy hiểm hơn, tin tặc còn trích xuất dữ liệu nhạy cảm trước khi mã hóa để đe dọa công bố công khai, tạo sức ép tống tiền kép. Với kiểu tấn công chuỗi cung ứng này, chỉ một máy chủ trung tâm bị khống chế là cả mạng lưới cơ quan có thể tê liệt. Đó không chỉ là vấn đề IT; đó là rủi ro an ninh thông tin cấp tổ chức, có thể kéo theo mất an ninh mạng của cả đơn vị.
Dấu hiệu nhận diện sớm: Khi điện thoại “tự làm mọi thứ” thay bạn
Người dùng thường chỉ phát hiện mã độc khi “mất tiền bất thường”, nhưng chờ đến lúc đó thì đã quá muộn. Công an Hà Nội nhấn mạnh: nếu điện thoại xuất hiện ứng dụng lạ, màn hình tự thao tác, máy nóng bất thường hoặc có biến động số dư vô lý, bạn phải coi đó là dấu hiệu nghi nhiễm mã độc ngân hàng. Những hành vi như tự sáng màn hình, tự bật ứng dụng, hoặc các thông báo giao dịch bạn không thực hiện đều không bao giờ là “lỗi nhỏ”.
RedHook còn đăng ký sự kiện khởi động lại hệ thống, tự khôi phục tiến trình độc hại ngay cả khi bạn tắt mở lại máy. Nghĩa là mọi thao tác “restart cho sạch” chỉ đem lại cảm giác an toàn giả tạo. Nếu tiếp tục dùng điện thoại đó để đăng nhập ứng dụng ngân hàng, bạn đang dâng thêm dữ liệu cho tin tặc. Ở cấp độ cơ quan, bất kỳ dấu hiệu máy chủ chậm bất thường, file bị đổi đuôi, không mở được hoặc xuất hiện thông điệp đòi tiền chuộc đều phải được xem là sự cố an ninh mạng khẩn cấp.
Cách bảo vệ ứng dụng ngân hàng và phản ứng khẩn cấp khi nghi nhiễm
Nguyên tắc vàng: phát hiện bất thường, ngắt kết nối ngay. Công an Hà Nội khuyến cáo người dùng phải nhanh chóng ngắt WiFi và dữ liệu 3G/4G/5G, không tiếp tục nhập mật khẩu hoặc mã OTP khi thấy dấu hiệu lạ. Sau đó, hãy dùng một điện thoại “sạch” khác để đổi mật khẩu, mã PIN và liên hệ tổng đài ngân hàng yêu cầu phong tỏa tài khoản, khóa thẻ khẩn cấp nếu nghi thông tin đã bị lộ.
Để bảo vệ ứng dụng ngân hàng lâu dài, bạn phải coi mọi file .APK trôi nổi là kẻ thù. Công an khuyến cáo chỉ cài ứng dụng từ kho chính thức, thường xuyên cập nhật để vá lỗ hổng bảo mật và luôn kiểm tra quyền truy cập trước khi bấm đồng ý. Với các cơ quan, quản trị viên cần sẵn sàng kịch bản rút dây mạng, cô lập hệ thống khi nghi nhiễm, liên hệ lực lượng công an để thu thập mẫu mã độc, sau đó mới cài lại hệ điều hành sạch và khôi phục dữ liệu từ bản sao lưu ngoại tuyến an toàn. Kết luận rõ ràng: trong kỷ nguyên tội phạm mạng tấn công thẳng vào thiết bị di động và hệ thống nội bộ, cảnh giác không còn là lựa chọn, mà là “tường lửa” duy nhất giữa bạn và mất mát tài chính.