
Mã độc Android nguy hiểm: Vấn đề không còn là xa vời
Mã độc Android nguy hiểm là phần mềm độc hại được tin tặc cài cắm vào điện thoại, có khả năng chiếm quyền điều khiển thiết bị, theo dõi mọi thao tác, đọc mã OTP, tự chuyển tiền và đánh cắp dữ liệu nhạy cảm mà người dùng gần như không thể nhận ra cho tới khi tài khoản đã bị xâm phạm hoàn toàn. Điểm mấu chốt ở đây là: bảo mật di động tại Việt Nam đang bị thử thách trực diện. Công an TP Hà Nội cho biết đã phát hiện nhiều chủng mã độc đặc biệt nguy hiểm nhằm vào cả hệ thống thông tin của cơ quan, đơn vị lẫn thiết bị di động của cán bộ và người lao động trên địa bàn. Đây không phải câu chuyện của “ai đó” trên mạng, mà là rủi ro đang xoay thẳng vào ví tiền số và tài khoản ngân hàng của mỗi người dùng. Di động từng được xem như thiết bị cá nhân an toàn, nhưng khi điện thoại trở thành chìa khóa mọi giao dịch, từ ngân hàng đến dịch vụ công, bất kỳ lỗ hổng nhỏ nào cũng biến thành cánh cửa lớn cho tội phạm công nghệ. Bỏ qua các cảnh báo ở thời điểm này không chỉ là bất cẩn, mà là tự đặt mình vào thế yếu trong cuộc chiến bảo vệ tài khoản di động.
RedHook: Mã độc có thể tự chuyển tiền và điền mã OTP
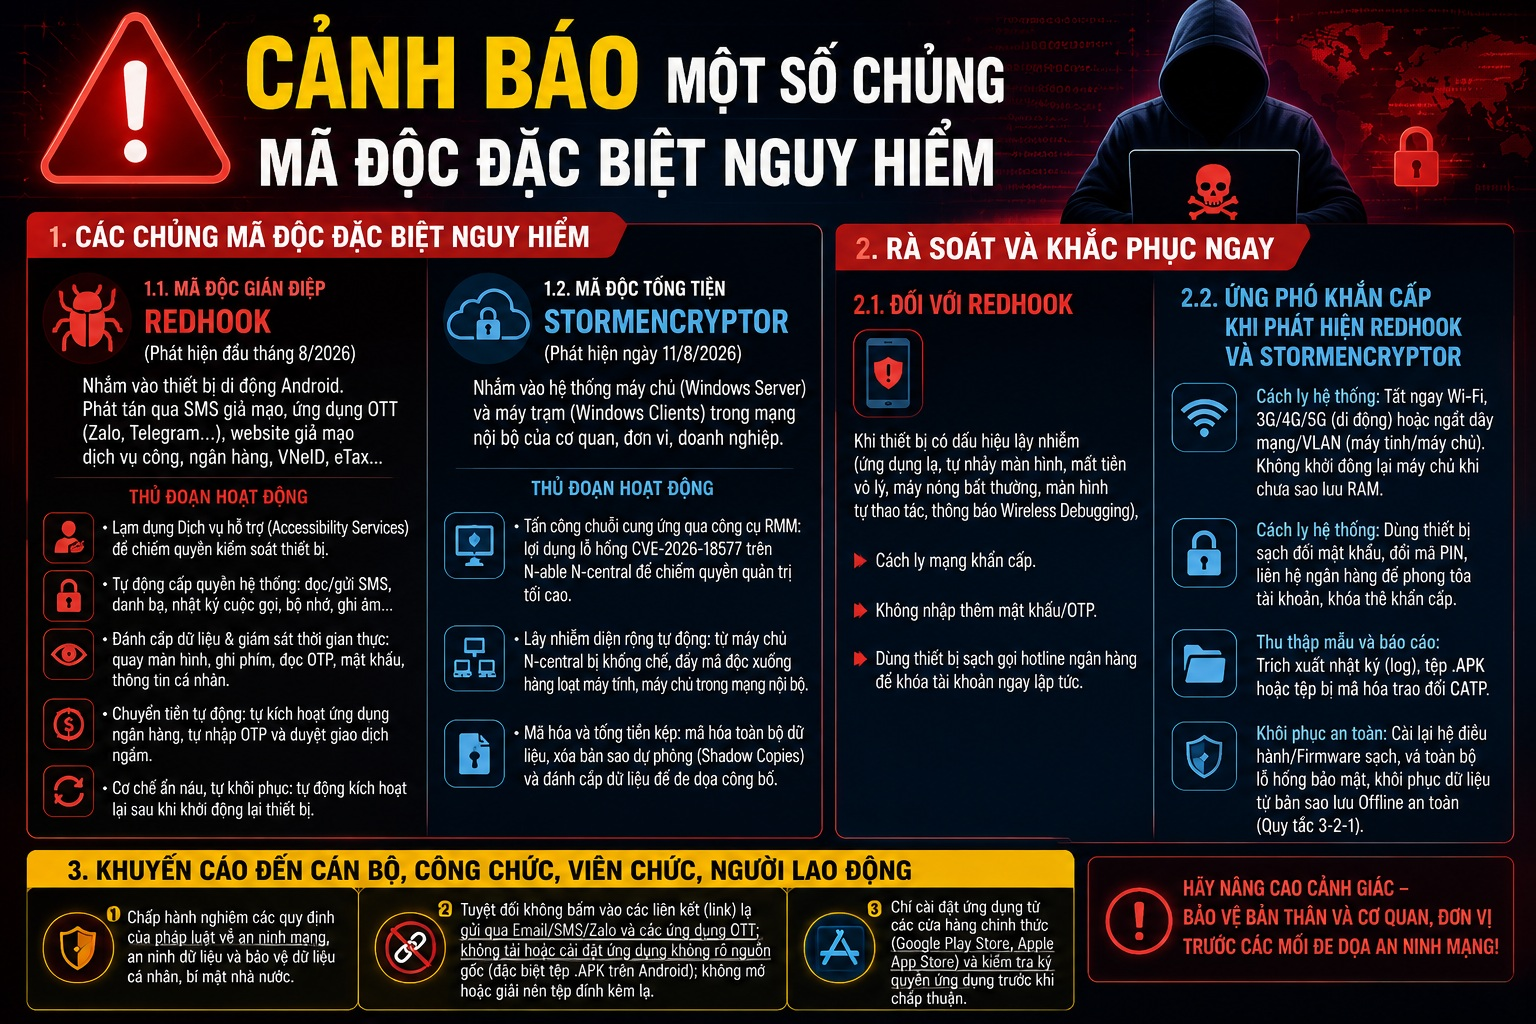
RedHook là dòng spyware/trojan thế hệ mới nhắm thẳng vào thiết bị Android, được phát tán qua SMS giả mạo, ứng dụng nhắn tin như Zalo, Telegram và các website giả danh cổng dịch vụ công hay ngân hàng. Điều khiến RedHook trở thành mã độc Android nguy hiểm là cách nó vận dụng quyền trợ năng (Accessibility) để kiểm soát giao diện mà không cần can thiệp sâu vào hệ điều hành. Sau khi lừa người dùng cài tệp .APK độc hại và cấp quyền, mã độc có thể tự thao tác trên màn hình để tự xin thêm quyền đọc, gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm và hiển thị đè lên nội dung. Từ đó, RedHook quay màn hình, ghi lại thao tác bàn phím, đọc tin nhắn chứa mã OTP, thu mật khẩu ngân hàng và dữ liệu cá nhân nhạy cảm. Đáng lo nhất là khả năng chuyển tiền tự động: RedHook có thể tự mở ứng dụng ngân hàng, tạo lệnh chuyển tiền, tự điền mã OTP và âm thầm hoàn tất giao dịch mà chủ thiết bị không hề hay biết. Ngay cả khi điện thoại khởi động lại, cơ chế tự kích hoạt giúp tiến trình độc hại tiếp tục hoạt động như chưa từng bị gián đoạn. Khi một phần mềm có thể giả làm chính bạn trong mọi thao tác tài chính, mọi cảm giác an toàn trên chiếc điện thoại quen thuộc đều trở nên mong manh.
StormEncryptor: Mối đe dọa đối với hệ thống doanh nghiệp
Nếu RedHook đánh vào ví tiền của từng người, StormEncryptor lại nhắm vào hệ thần kinh của cả cơ quan, tổ chức và doanh nghiệp. Đây là mã độc tống tiền hướng tới máy chủ Windows Server và máy trạm Windows Client trong mạng nội bộ. Tin tặc khai thác lỗ hổng trên nền tảng giám sát, quản trị hệ thống từ xa N-able N-central, chiếm quyền quản trị trung tâm rồi dùng chính chức năng triển khai phần mềm để phát tán mã độc trên diện rộng. StormEncryptor đủ nguy hiểm để tê liệt cả hệ thống: nó vô hiệu hóa dịch vụ bảo mật và sao lưu, xóa bản lưu dự phòng, mã hóa dữ liệu rồi để lại yêu cầu tiền chuộc. Trước khi khóa dữ liệu, tin tặc còn có thể sao chép thông tin nhạy cảm ra ngoài, biến sự cố thành hình thức “tống tiền kép” – vừa chặn truy cập, vừa đe dọa công bố dữ liệu khách hàng, tài liệu nội bộ và bí mật kinh doanh. Khi một doanh nghiệp bị StormEncryptor tấn công, thiệt hại không chỉ là dừng hoạt động. Đó còn là mất uy tín, nguy cơ vi phạm bảo vệ dữ liệu và rủi ro pháp lý kéo dài. Các hệ thống doanh nghiệp từng quen với suy nghĩ “server đã cài antivirus là xong” cần nghiêm túc nhìn lại cách quản trị an toàn thông tin trong thời điểm mã độc tống tiền tiến hóa nhanh hơn tốc độ vá lỗi.
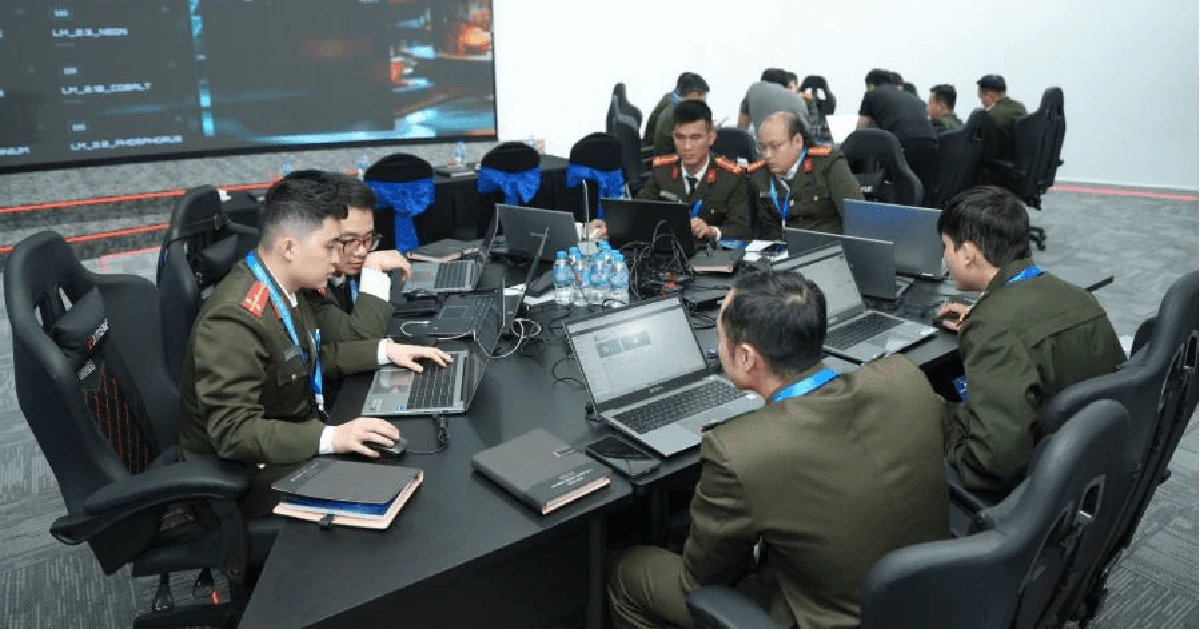
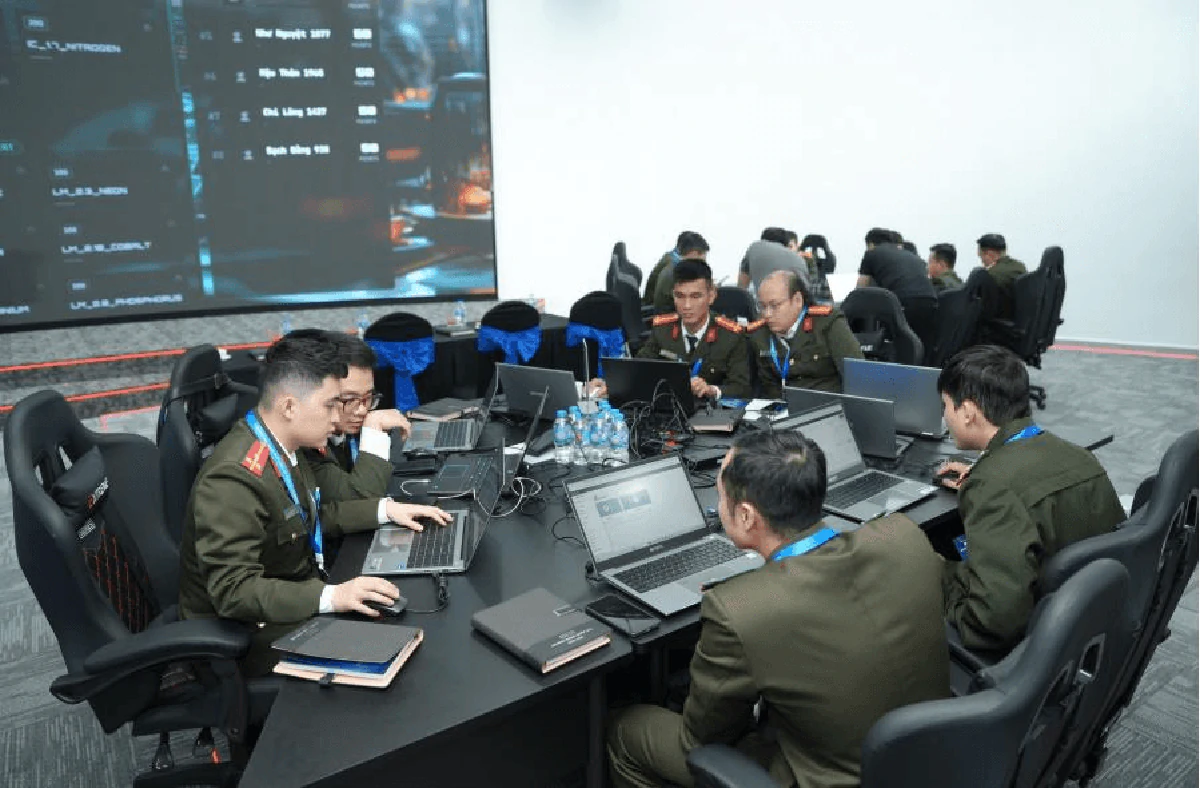
Nguồn ảnh: Công an TP Hà Nội.
Dấu hiệu nhận biết: Đừng bỏ qua chiếc điện thoại nóng bất thường
Điều đáng sợ của RedHook là nó hoạt động âm thầm, nhưng không phải không để lại dấu vết. Công an TP Hà Nội cảnh báo các dấu hiệu điện thoại có thể đã bị nhiễm mã độc gồm: xuất hiện ứng dụng lạ, màn hình tự chuyển hoặc tự thao tác, thiết bị nóng bất thường dù không sử dụng, thông báo liên quan đến “Wireless Debugging” hoặc tài khoản ngân hàng phát sinh giao dịch không rõ nguyên nhân. Tất cả những biểu hiện này đều cho thấy điện thoại không còn hoàn toàn nằm dưới tay người sử dụng. Khi màn hình tự nhảy, thiết bị nóng lên bất thường hay tiền tự dưng bị trừ, thứ đang điều khiển điện thoại không phải bạn, mà là mã độc. Nhiều người có thói quen bỏ qua các “lỗi vặt”, nghĩ rằng do máy cũ, do ứng dụng xung đột. Trong thời điểm tin tặc tận dụng từng quyền trợ năng để chiếm dụng thiết bị, coi nhẹ những bất thường nhỏ là cách nhanh nhất dẫn đến mất tiền. Theo cảnh báo, các cuộc tấn công bằng hai mã độc này tiềm ẩn nguy cơ ảnh hưởng nghiêm trọng đến an ninh mạng, an toàn thông tin của cơ quan, đơn vị cũng như tài khoản và dữ liệu cá nhân của người dùng. Đó là lời nhắc thẳng thắn: mỗi lần bạn bỏ qua một cảnh báo nhỏ trên điện thoại, bạn đang giúp tin tặc tiến thêm một bước vào tài khoản của mình.
Phản ứng khẩn cấp và chiến lược bảo vệ tài khoản di động
Khi phát hiện dấu hiệu bất thường, người dùng không được chần chừ. Việc cần làm đầu tiên là lập tức ngắt Wi-Fi và dữ liệu di động, hoặc mọi kết nối Internet, đồng thời dừng ngay việc nhập mật khẩu hay mã OTP trên thiết bị nghi nhiễm. Sau đó, hãy dùng một thiết bị “sạch” khác để đổi toàn bộ mật khẩu, mã PIN liên quan và liên hệ ngân hàng khóa tài khoản, thẻ hoặc phong tỏa giao dịch. Về lâu dài, bảo vệ tài khoản di động không thể chỉ dựa vào niềm tin rằng “mình cẩn thận là đủ”. Người dùng cần tuyệt đối tránh bấm vào liên kết lạ gửi qua email, SMS, Zalo và các ứng dụng nhắn tin; không mở tệp đính kèm không rõ nguồn gốc; đặc biệt không cài tệp APK được cung cấp bên ngoài kho ứng dụng chính thức. Ứng dụng nên được tải từ Google Play Store hoặc Apple App Store, đồng thời kiểm tra kỹ nhà phát hành và các quyền mà ứng dụng yêu cầu, nhất là quyền trợ năng, đọc tin nhắn, ghi âm hoặc điều khiển màn hình. Với cơ quan, tổ chức và doanh nghiệp, việc chủ động vá lỗ hổng, kiểm soát nền tảng quản trị từ xa và xây dựng quy trình ứng phó mã độc tống tiền phải trở thành ưu tiên, không phải dự án “để sau”. Khi cả người dùng cá nhân lẫn hệ thống doanh nghiệp cùng xem bảo mật là trách nhiệm hằng ngày, không phải nhiệm vụ khẩn cấp, những mã độc có khả năng chuyển tiền tự động và điền mã OTP mới khó tìm được chỗ đứng.