
Ứng dụng nghe trộm cuộc gọi là gì và vì sao đang bị siết chặt?
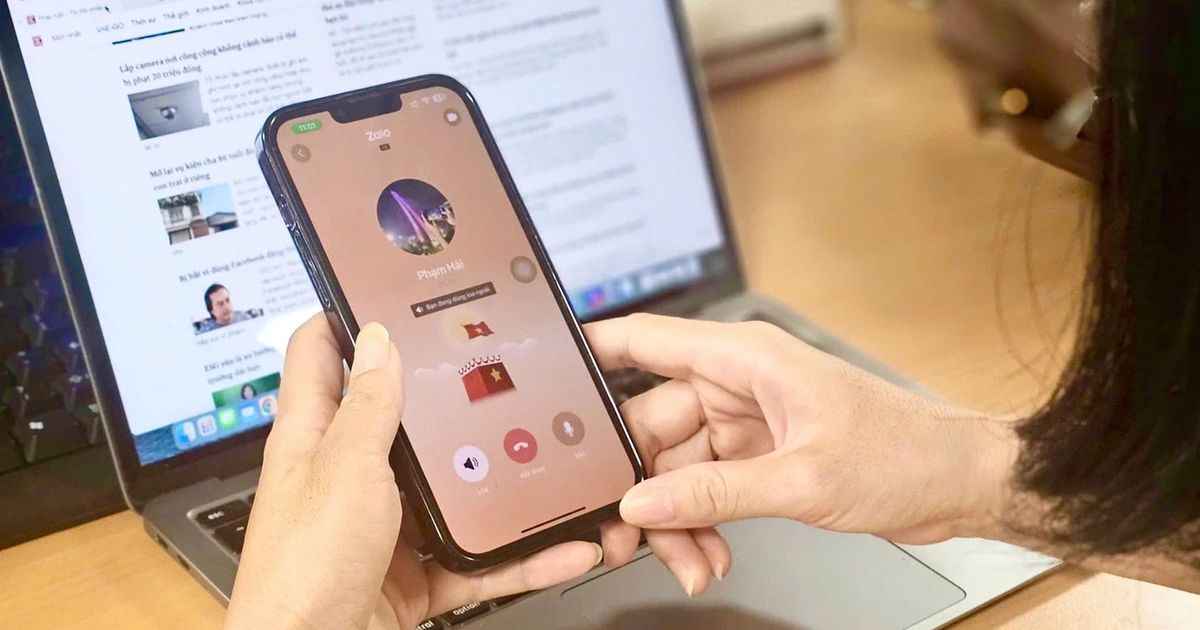
Ứng dụng nghe trộm cuộc gọi là các ứng dụng OTT hoặc mạng xã hội âm thầm dùng tính năng công nghệ ẩn để nghe trộm, ghi âm cuộc gọi, đọc tin nhắn và tự động trích xuất danh bạ, tệp tin trên thiết bị mà không có sự đồng ý rõ ràng của người dùng, xâm phạm nghiêm trọng quyền riêng tư ứng dụng di động và bảo vệ dữ liệu người dùng.Ứng dụng OTT, mạng xã hội dùng tính năng ẩn để nghe trộm, ghi âm cuộc gọi, đọc tin nhắn hoặc tự động lấy dữ liệu trên thiết bị khi chưa được đồng ý có thể bị phạt đến 150 triệu đồng. Quy định này không còn coi việc cài đặt ứng dụng là “giấy thông hành” cho mọi dạng theo dõi âm thầm: nền tảng phải minh bạch về dữ liệu thu thập và xin phép rõ ràng, nếu không sẽ đối mặt với các mức phạt ứng dụng mạng xã hội rất nặng.
Những hành vi thu thập dữ liệu nào bị coi là bất hợp pháp?
Điểm cốt lõi của Nghị định 330/2026/NĐ-CP là tuyên bố rõ ràng: mọi dạng tính năng ẩn tự động truy cập dữ liệu cá nhân khi chưa có sự đồng ý của chủ thể dữ liệu đều là hành vi vi phạm an ninh mạng và khung pháp lý bảo vệ dữ liệu người dùng. Cụ thể, ứng dụng sử dụng tính năng công nghệ không công khai để nghe trộm, ghi âm cuộc gọi, đọc tin nhắn văn bản hoặc tự động trích xuất danh bạ, tệp tin phương tiện trên thiết bị khi không có sự đồng ý của người dùng bị phạt từ 70 đến 150 triệu đồng. Thu thập trái phép không chỉ là nghe trộm hay đọc tin nhắn, mà còn bao gồm việc âm thầm hút toàn bộ danh bạ, hình ảnh, video, giấy tờ tùy thân và các tệp riêng tư để phân tích, lưu trữ hoặc chia sẻ mà người dùng không hề hay biết.
Nền tảng phải minh bạch dữ liệu gì và chịu chế tài ra sao?
Điều 65 không chỉ nhắm vào tính năng nghe trộm mà còn đặt ra chuẩn minh bạch bắt buộc cho mọi nền tảng nội dung số, dịch vụ truyền thông trực tuyến và mạng xã hội. Các tổ chức không thông báo rõ loại dữ liệu cá nhân được thu thập khi người dùng cài đặt và sử dụng dịch vụ có thể bị phạt 50–70 triệu đồng. Đồng mức phạt áp dụng nếu nền tảng không cho người dùng quyền từ chối thu thập và chia sẻ cookies, không cung cấp lựa chọn “không theo dõi”, không công khai chính sách bảo mật dễ hiểu, hoặc thiếu cơ chế cho người dùng truy cập, chỉnh sửa, xóa dữ liệu cá nhân và tự thiết lập quyền riêng tư ứng dụng di động. Nghiêm trọng hơn, tổ chức vi phạm có thể bị đình chỉ cung cấp dịch vụ từ 3 đến 6 tháng và bị buộc hủy, xóa dữ liệu thu thập trái phép đến mức không thể khôi phục.
Người dùng nên làm gì để tự bảo vệ dữ liệu và quyền riêng tư?
Từ góc độ người dùng, Nghị định mới là cơ hội để đòi hỏi nhiều hơn ở các nền tảng: minh bạch, lựa chọn và kiểm soát. Khi cài một ứng dụng OTT hay mạng xã hội, bạn cần chủ động đọc kỹ thông báo thu thập dữ liệu cá nhân; nếu ứng dụng không nói rõ đang lấy những thông tin nào, đó là dấu hiệu rủi ro quyền riêng tư ứng dụng di động. Một ứng dụng đáng tin phải cho phép bạn từ chối cookies, bật tắt tính năng theo dõi, truy cập và chỉnh sửa dữ liệu cá nhân, cũng như xóa tài khoản và dữ liệu khi cần. Ngược lại, nếu ứng dụng liên tục yêu cầu quyền truy cập danh bạ, micro, ảnh, video mà không giải thích hợp lý, bạn nên cân nhắc gỡ bỏ. Cơ quan quản lý đã có công cụ phạt ứng dụng mạng xã hội; phần còn lại là thói quen cảnh giác và dám nói “không” của chính người dùng.
Quy định mới: bước ngoặt cho văn hóa tôn trọng đời sống số
Quy định tại Điều 65 Nghị định 330/2026/NĐ-CP có hiệu lực từ ngày 19/8, đánh dấu bước ngoặt quan trọng trong cách nhìn nhận quyền riêng tư trên môi trường số. Thông điệp đơn giản nhưng sắc bén: công nghệ không phải cái cớ để xâm phạm đời sống riêng tư, và nghe trộm hay trích xuất dữ liệu trong bóng tối sẽ phải trả giá bằng những khoản phạt rất cụ thể. Đã đến lúc các nhà phát triển ứng dụng bỏ tư duy “thu càng nhiều dữ liệu càng tốt” và chuyển sang mô hình tôn trọng bảo vệ dữ liệu người dùng, thiết kế quyền riêng tư ngay từ khâu sản phẩm. Còn người dùng, thay vì chấp nhận bị theo dõi như điều hiển nhiên, cần coi dữ liệu cá nhân là tài sản, yêu cầu nền tảng phải minh bạch và sẵn sàng rời bỏ những dịch vụ coi thường quyền riêng tư.